
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 httptoolkit/httptoolkit
HTTP Toolkit هي أداة جميلة ومفتوحة المصدر لتصحيح الأخطاء والاختبار والبناء باستخدام HTTP(S) على Windows وLinux وMac :tada: افتح مشكلة هنا لتقديم…
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 bugcrowd/hunt
يضع علامات على المعاملات المرتبطة عادةً بالحقن (Injection)، وSSRF، وتجاوز المسار (Path Traversal)، وIDOR، وSSTI، عبر الفحص السلبي بواسطة Burp/ZAP؛…
 infisical/agent-vault
وكيل اعتمادات HTTP وخزنة للوكلاء الذكاء الاصطناعي مثل Claude Code وOpenClaw وHermes والوكلاء المخصصين + الأحزمة، والمزيد.
 denuitt1/mhr-cfw
مرحل Domain-Fronting يقوم بتوجيه حركة المرور عبر GAS (Google Apps Script) ويُمررها إلى Cloudflare Workers. مصمم لتجاوز DPI.
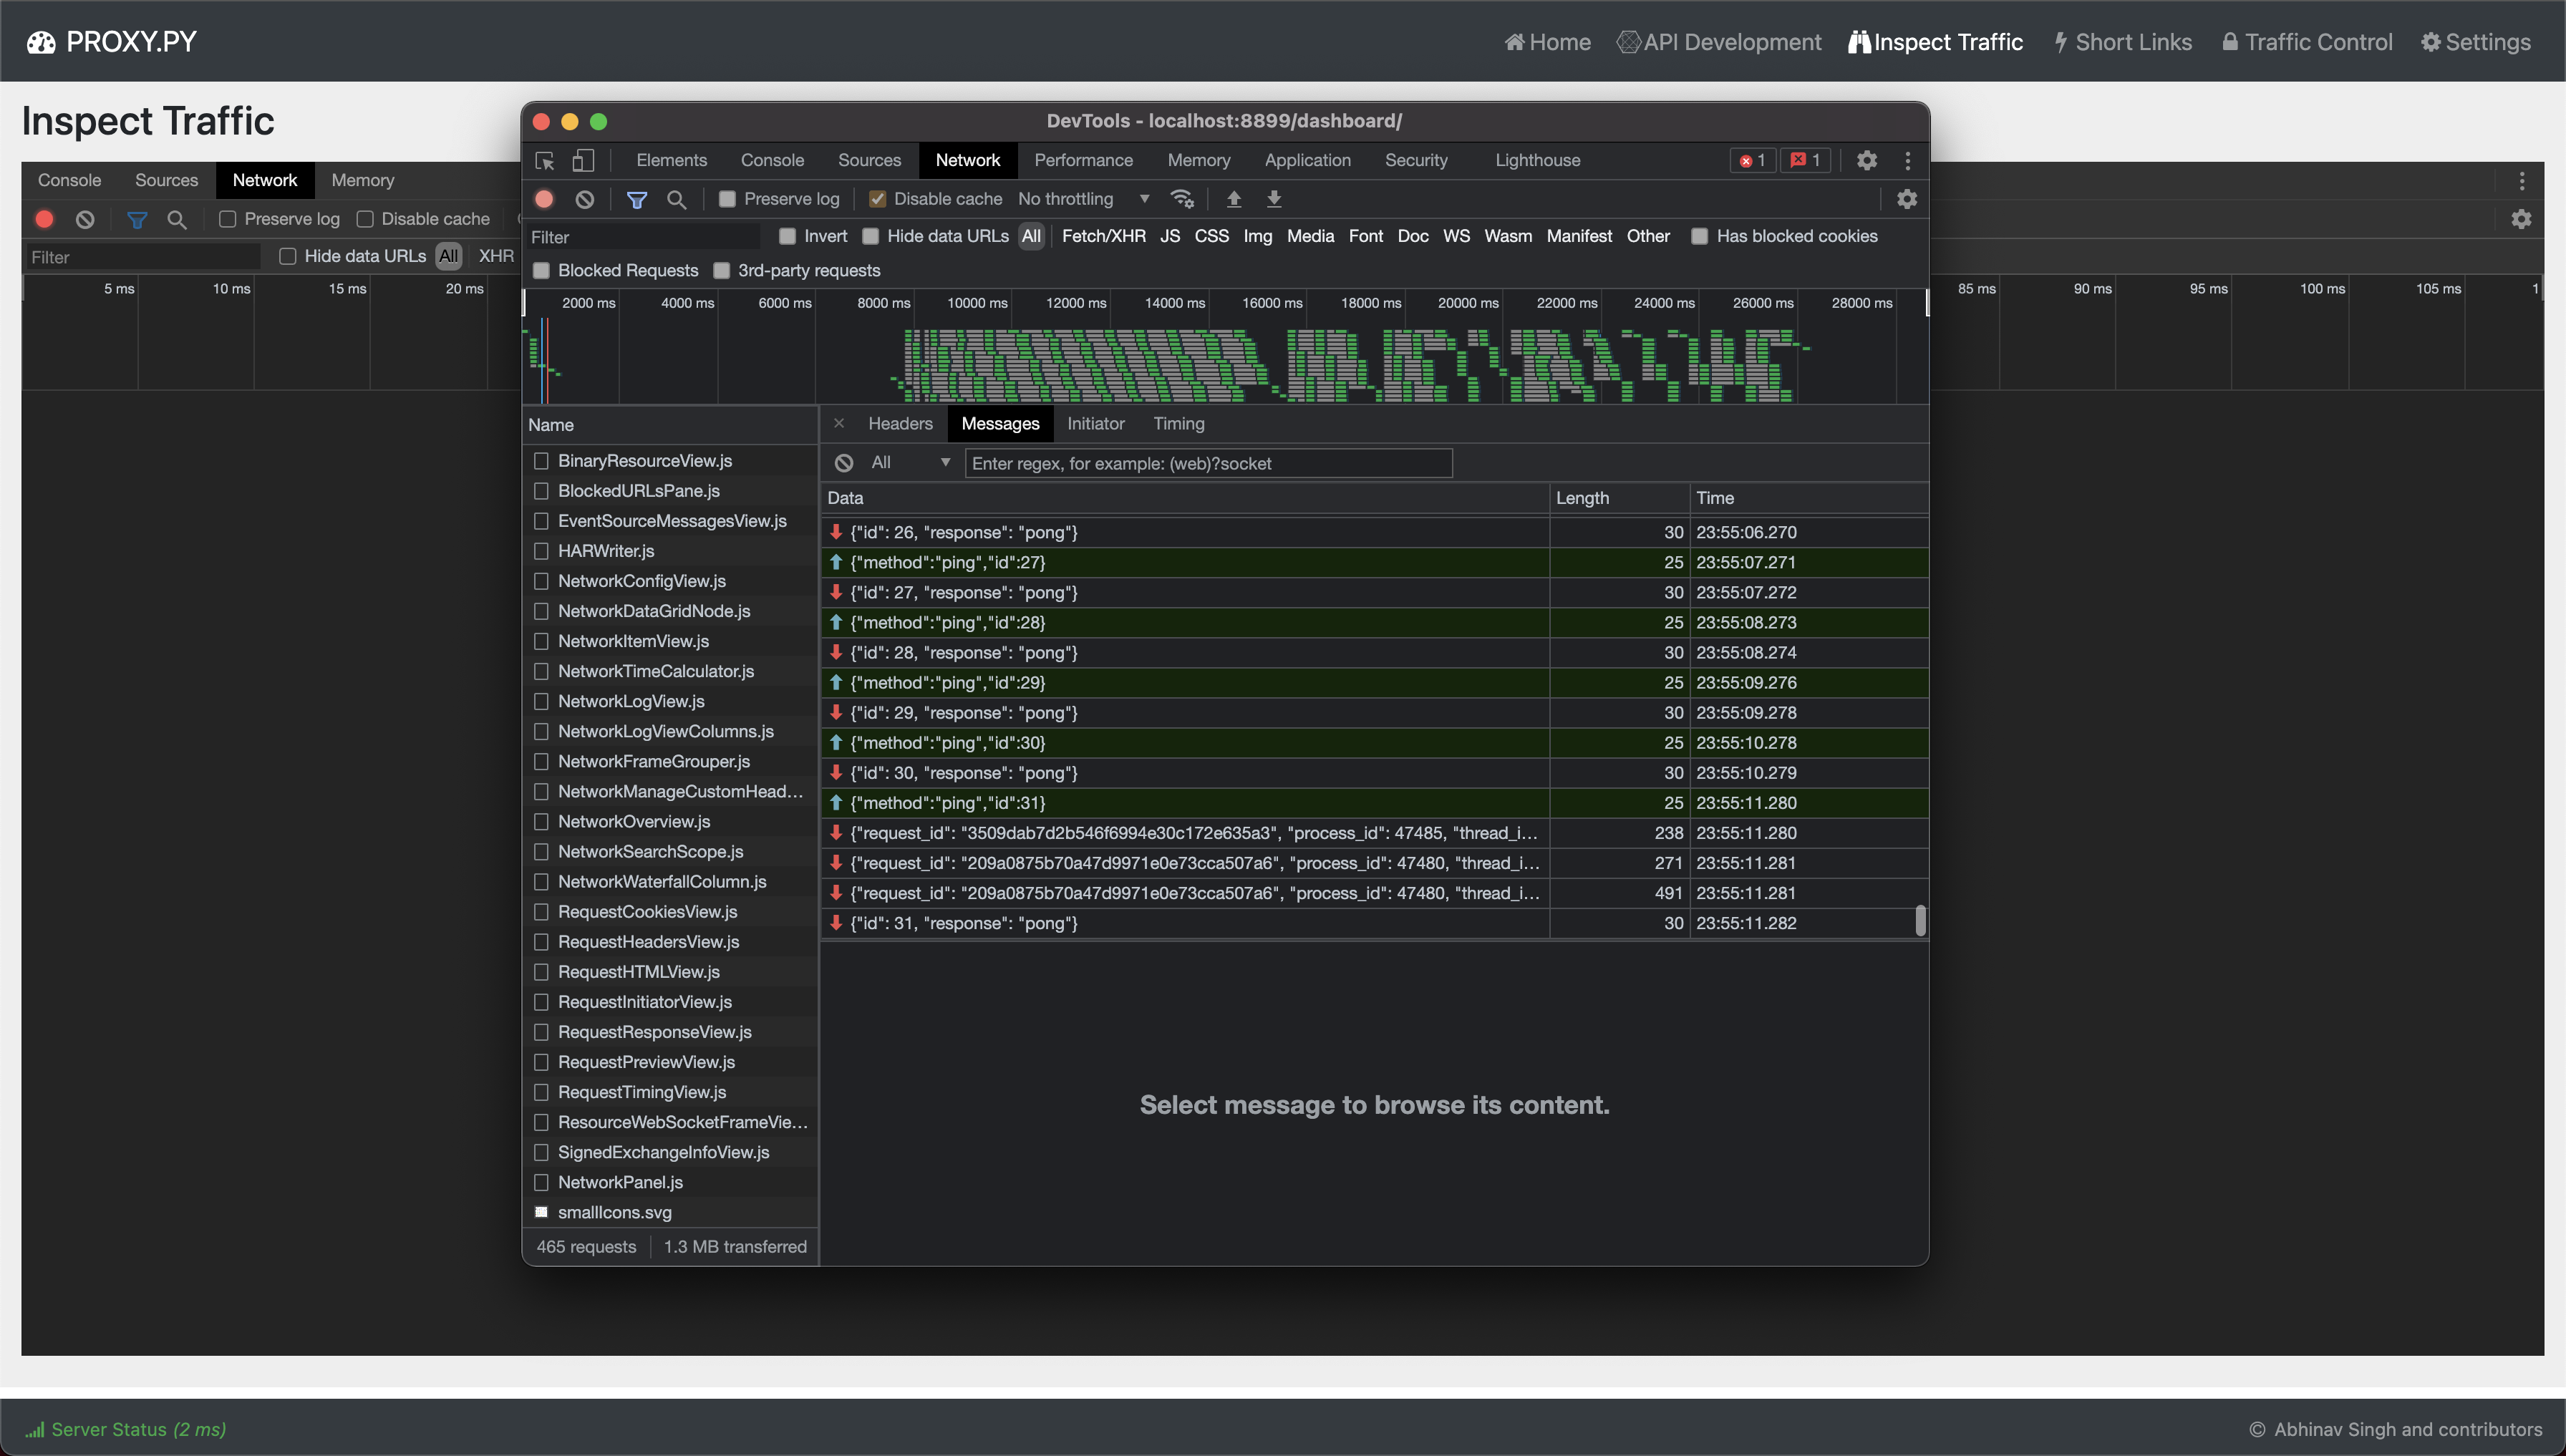 abhinavsingh/proxy.py
💫 بديل Ngrok FRP • ⚡ سريع • 🪶 خفيف الوزن • 0️⃣ بدون تبعيات • 🔌 قابل للتوصيل • 😈 اعتراض TLS • 🔒 DNS-over-HTTPS • 🔥 شبكة VPN للفقراء • ⏪ عكسي و ⏩…
 bugbasesecurity/pentest-copilot
وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.
 infobyte/evilgrade
Evilgrade هو إطار عمل معياري يسمح للمستخدم باستغلال تطبيقات الترقية الضعيفة عن طريق حقن تحديثات مزيفة.
 nabla-c0d3/ssl-kill-switch2
أداة صندوق أسود لتعطيل التحقق من شهادات SSL - بما في ذلك تثبيت الشهادات - داخل تطبيقات iOS و macOS.
 matrixleons/evilwaf
evilwaf هي أداة اختبار اختراق مصممة لاكتشاف وتجاوز جدران حماية تطبيقات الويب الشائعة (WAFs).
 kulikov0/whitelist-bypass
نفق البيانات عبر webrtc لتجاوز الرقابة
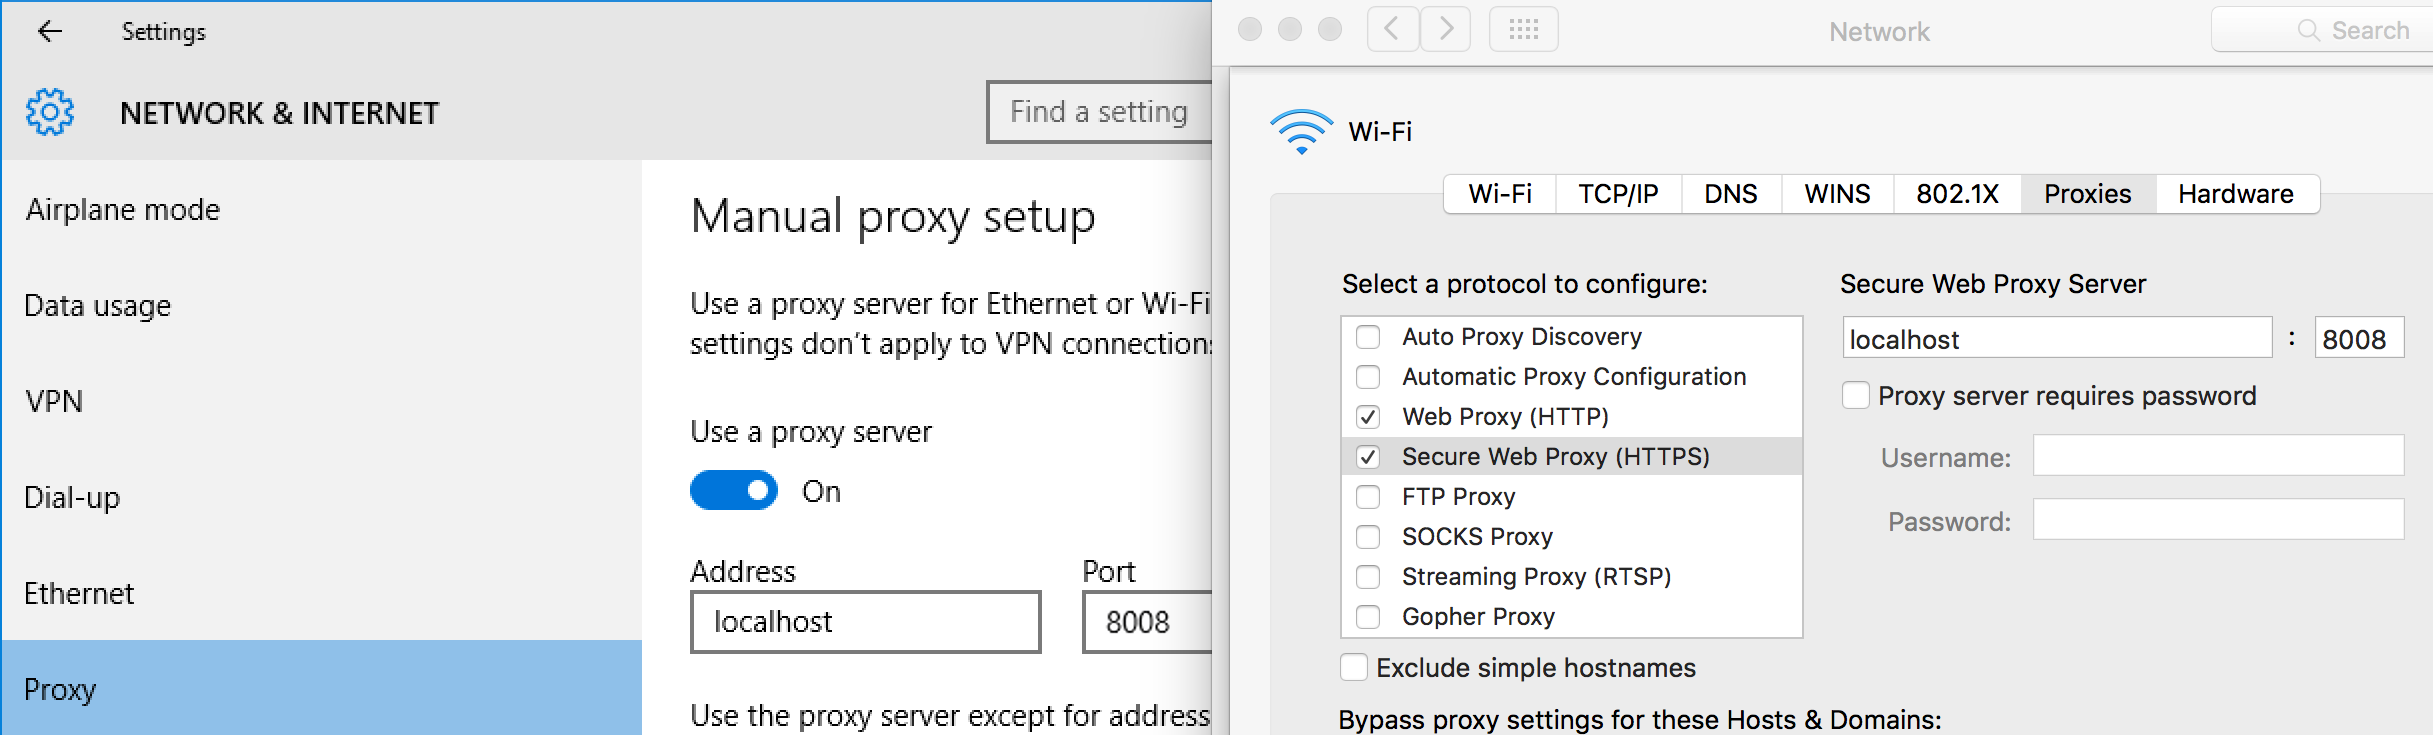 kdzwinel/betwixt
:zap: وكيل تصحيح أخطاء الويب المستند إلى لوحة شبكة Chrome DevTools.
 secforce/tunna
تونّا هي مجموعة من الأدوات التي تقوم بتغليف ونفق أي اتصال TCP عبر HTTP. يمكن استخدامها لتجاوز قيود الشبكة في بيئات جدران الحماية الكاملة.
 p0cl4bs/wifipumpkin3
إطار عمل قوي لهجوم نقطة الوصول المارقة.
 qustavo/httplab
خادم ويب تفاعلي لفحص طلبات HTTP وتزوير الردود، مع واجهة مستخدم طرفية لتصحيح الأخطاء في الوقت الفعلي واختبار واجهات البرمجة.
 antifox-ai/antifox
AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report…
 mandatoryprogrammer/thermoptic
بروكسي HTTP خفي من الجيل التالي يخفي الطلبات بشكل مثالي بحيث تبدو وكأنها صادرة من متصفح Chrome عبر جميع طبقات المكدس التقني.







