
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 barre/privaxy
Privaxy هو الجيل التالي من أداة منع التتبع والإعلانات. يقوم بحظر الإعلانات والمتعقبات عن طريق MITMing حركة مرور HTTP(s). كما يمكنك الاطلاع على مشروعي…
 threatexpress/cs2modrewrite
تحويل ملفات تعريف Cobalt Strike إلى نصوص modrewrite
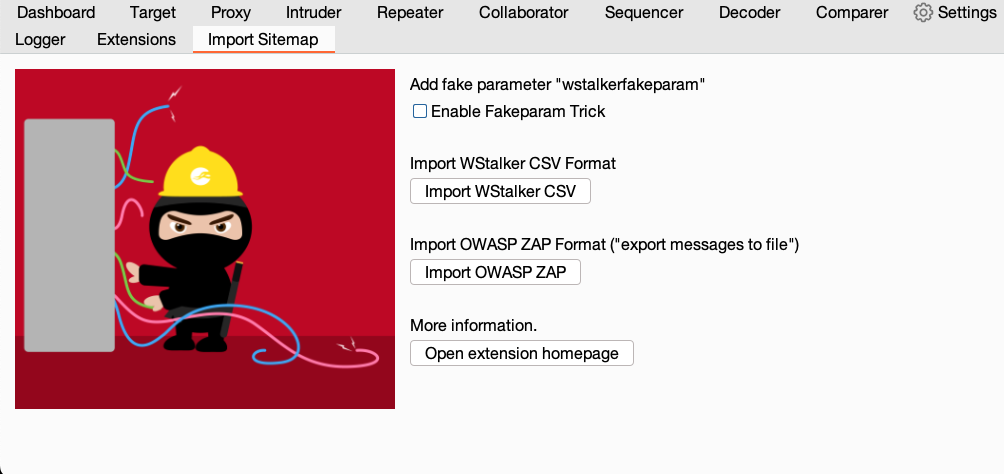 nccgroup/burpimportsitemap
Import To Sitemap هو امتداد لـ Burp Suite لاستيراد ملف wstalker CSV أو ملف تصدير ZAP إلى Burp Sitemap
 nccgroup/jwt-reauth
يخزن رموز مصادقة JWT من عنوان URL للمصادقة ويرفقها كترويسات للطلبات داخل النطاق في Burp Suite للتعامل مع الجلسات تلقائيًا.
 keith-amateur/cve-2022-1040
وفّر عناء فتح الـ Burp Suite...
 static-flow/burpsuite-team-extension
تتيح هذه الإضافة الخاصة بـ Burpsuite لعدة مختبري تطبيقات ويب مشاركة سجل الوكيل الخاص بهم مع بعضهم البعض في الوقت الفعلي. الطلبات التي تمر عبر نسختك…
 mgeeky/redwarden
وكيل عكسي لـ C2 من Cobalt Strike يصد الفرق الزرقاء ومضادات الفيروسات وأنظمة EDR والماسحات من خلال فحص الحزم وارتباط Malleable Profile
 infobyte/faraday_zap
إضافة Zap للتعاون في Faraday
 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.
 t3l3machus/pentest-pivoting
دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.
 yeswehack/pwnfox
إضافة Firefox/Burp لتدقيقات الأمان مع وكيل بنقرة واحدة، ملفات تعريف الحاويات، تسجيل postMessage، صندوق أدوات حقن JS، وإزالة رؤوس الأمان.
 wofeiwo/webcgi-exploits
استغلالات واجهات CGI للويب متعددة اللغات.
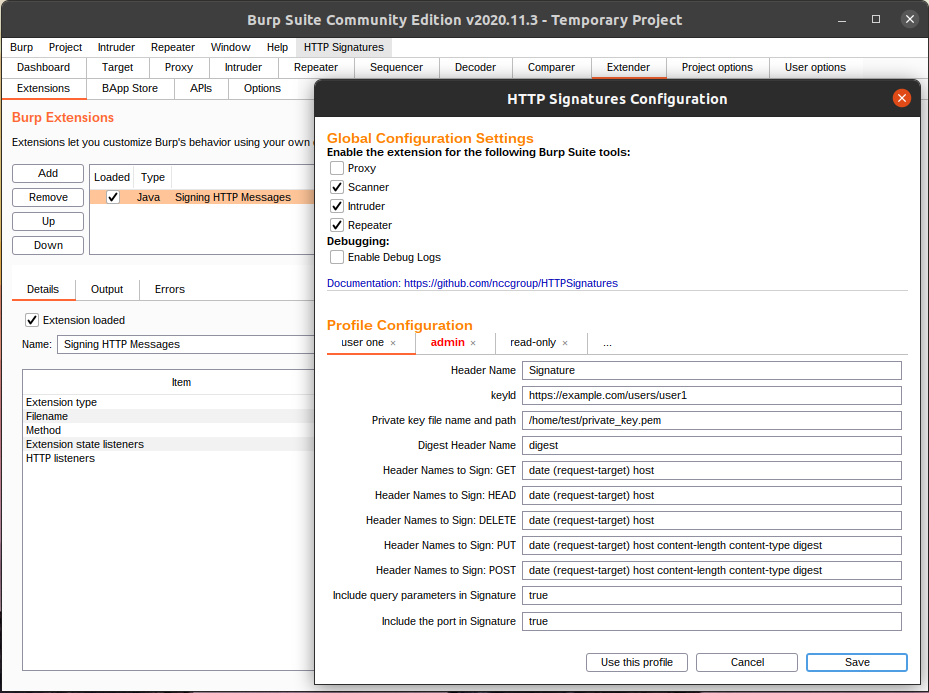 nccgroup/httpsignatures
امتداد Burp Suite يطبّق مسودة توقيع رسائل HTTP draft-ietf-httpbis-message-signatures-01.
 gmh5225/obs-graphics-hook32-hook
يوضح اعتراض مؤشر D3D9 Present الخاص بـ OBS graphics-hook32.dll لتحقيق عرض محصّن ضد البث يتفادى كشف التقاط اللعبة من قبل مكافحة الغش.
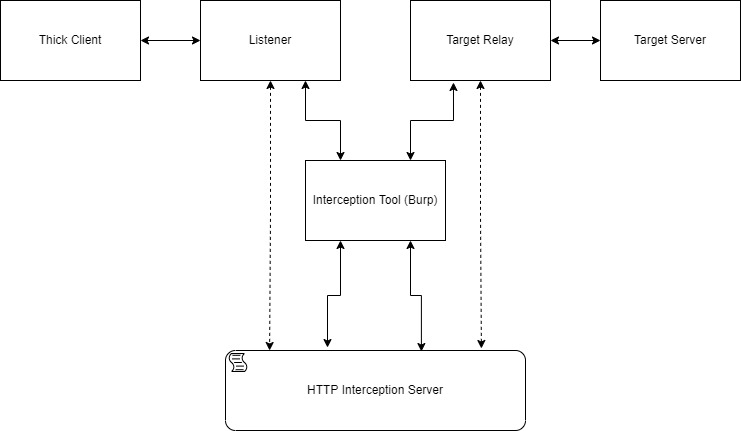 cyberark/mitm_intercept
طريقة أقل اختراقية بقليل لاعتراض وتعديل بروتوكولات غير HTTP عبر Burp وغيرها.
 nccgroup/wcfdser-ngng
مكوّن إضافي لـ Burp Extender، يجعل كائنات SOAP الثنائية قابلة للقراءة والتعديل.
 nccgroup/readable-thrift
مشفر/فك تشفير Thrift سهل الاستخدام








