
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BurpImportSitemap — Import To Sitemap هو امتداد لـ Burp Suite لاستيراد ملف wstalker CSV أو ملف تصدير ZAP إلى Burp Sitemap | Kitploit
أدوات/GitHubGitHub/nccgroup/burpimportsitemap
بروكسيات الويب والاعتراضجمع المعلوماتأمن الويباختبار الاختراقالأدوات والمكونات
GitHubnccgroup/burpimportsitemap

BurpImportSitemap

Import To Sitemap هو امتداد لـ Burp Suite لاستيراد ملف wstalker CSV أو ملف تصدير ZAP إلى Burp Sitemap

عرض المستودع
6743منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

إضافة Import To Sitemap

Import To Sitemap هي إضافة Burp Suite لاستيراد ملف CSV من wstalker أو ملف تصدير من ZAP إلى خريطة موقع Burp. كما تتضمن قائمة سياقية لإرسال عناصر الطلبات/الاستجابات من أي تبويب إلى خريطة الموقع.

الترخيص

أُطلق كمصدر مفتوح بواسطة NCC Group Plc - https://www.nccgroup.com/

طُوّر بواسطة Jose Selvi Twitter Follow

https://github.com/nccgroup/BurpImportSitemap

أُطلق بموجب رخصة AGPL؛ انظر LICENSE لمزيد من المعلومات

التجميع أو التنزيل

لاستخدامها، يمكنك تجميع ملف jar الخاص بك من الكود المصدري عن طريق تشغيل gradle fatJar. يمكنك أيضًا تنزيل ملف jar الذي تم تجميعه مسبقًا لك من هنا.

استخدام إضافة Import to Sitemap

بمجرد تحميل الإضافة في Burp، تتم إضافة تبويب إضافي باسم "Import Sitemap". يحتوي هذا التبويب الجديد على عدد من الأزرار لتحديد وتحميل ملف CSV.
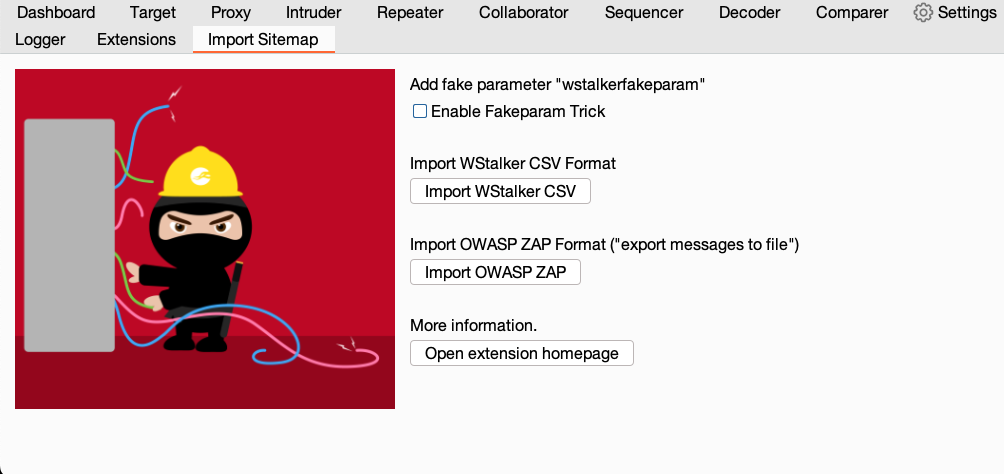
تحميل CSV

يوجد مربع اختيار باسم "Enable Fakeparam Trick"، وهو معطّل افتراضيًا ويُعتبر خيارًا قديمًا. مزيد من المعلومات حول هذا الخيار القديم هنا.

عند تحديد ملف CSV، يتم تحميل جميع الطلبات والاستجابات إلى خريطة الموقع (SiteMap). ومن هناك يمكننا فحصها وتصديرها إلى Repeater وIntruder وغيرها.
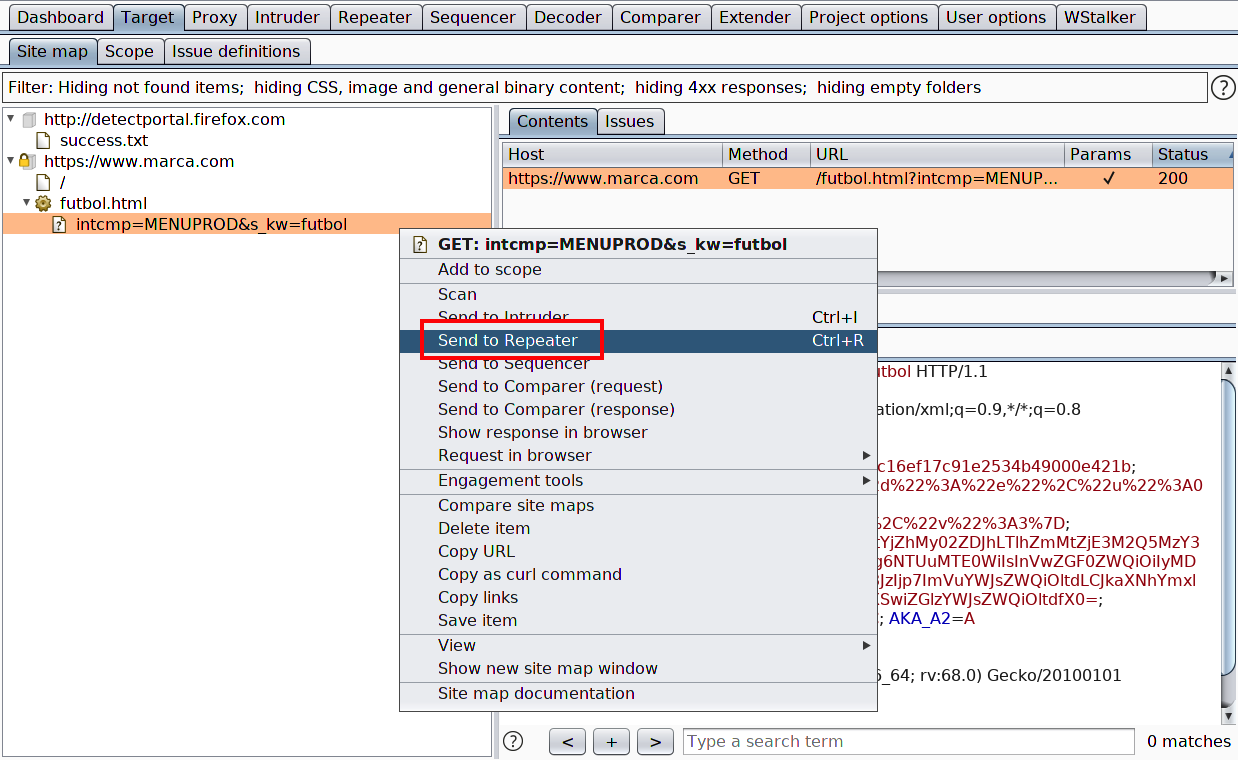
إرسال إلى

تتضمن الإضافة أيضًا قائمتين سياقيتين تسمحان باستيراد الطلبات/الاستجابات من أي أداة أخرى. خيار "fakeparam" سيستورد كما لو أننا فعّلنا مربع الاختيار الموصوف أعلاه. هذا الخيار الثاني من المحتمل أن يُزال في تحديثات لاحقة.
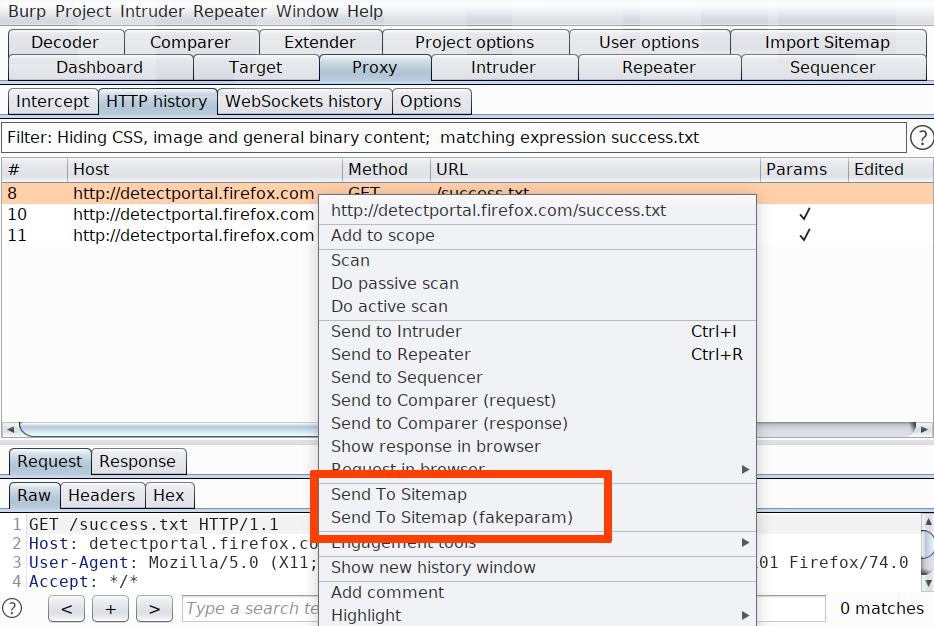

تحميل CSV

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





