
 #1

 jpillora/chisel
نفق TCP/UDP سريع عبر HTTP مع تشفير SSH، يدعم إعادة توجيه المنافذ العكسية، ووكيل SOCKS5، والمصادقة من العميل لاختراق الشبكة بأمان وتجاوز جدران الحماية.
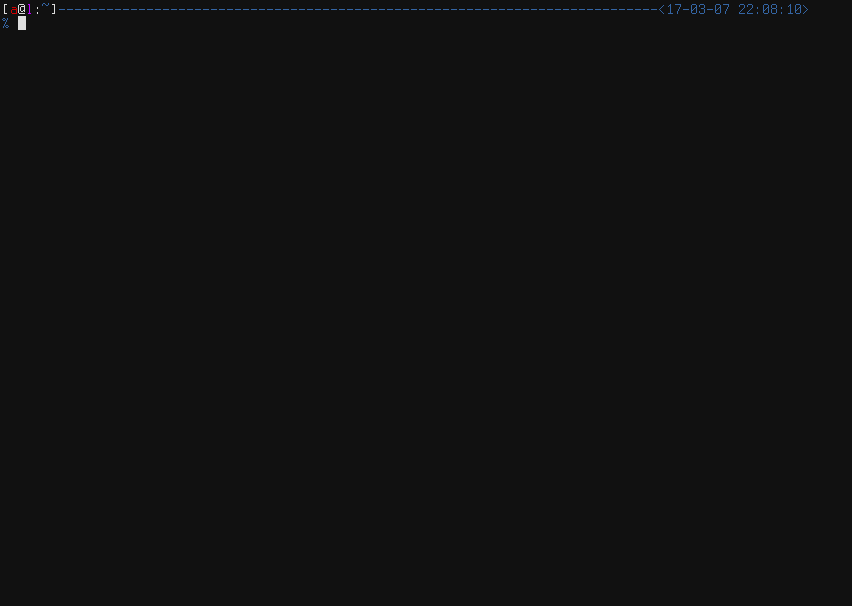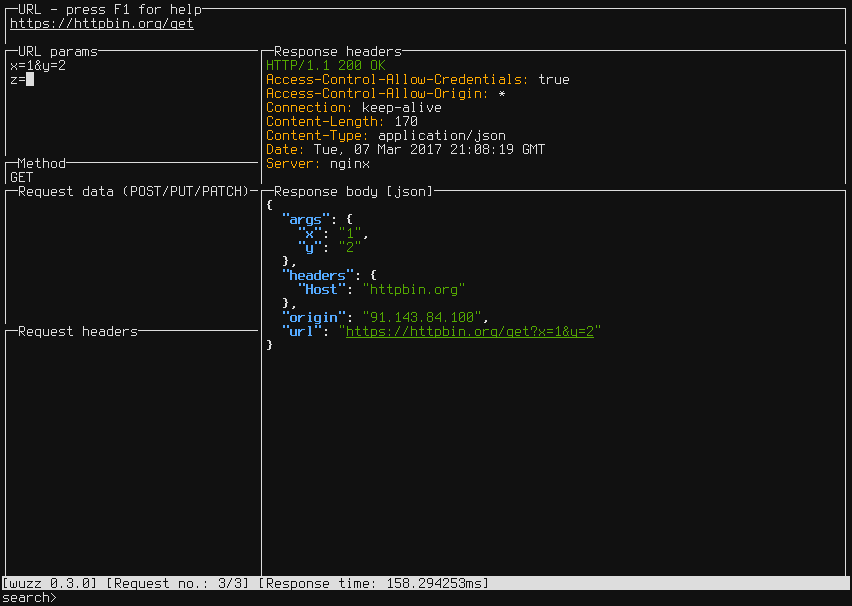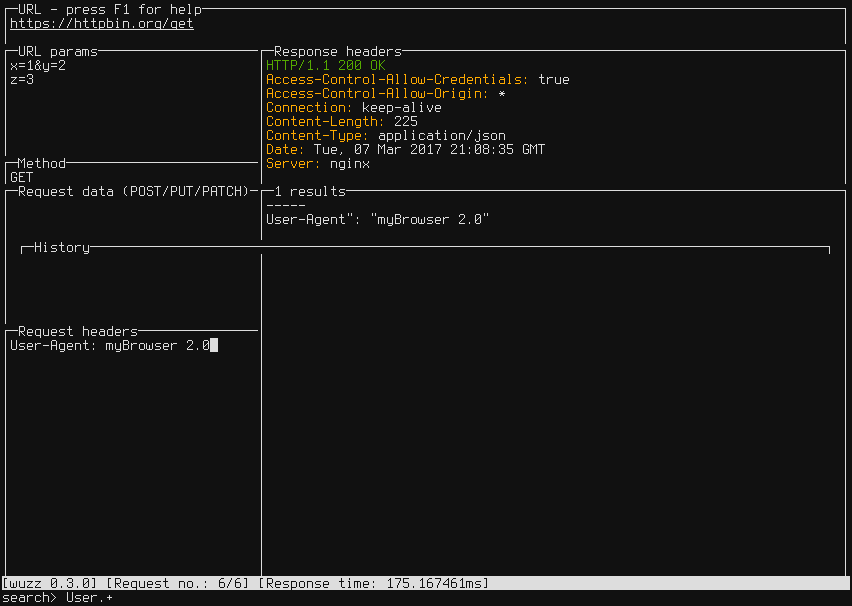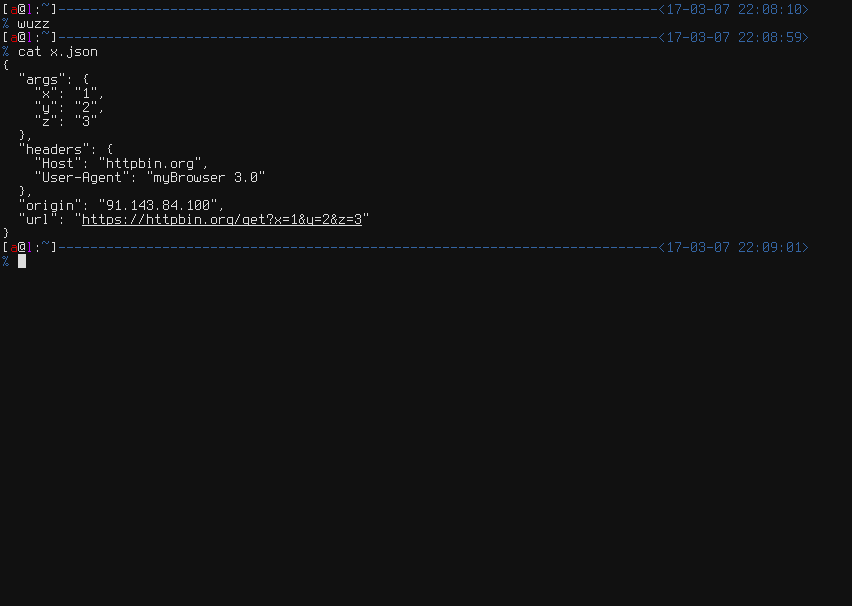 asciimoo/wuzz
أداة سطر أوامر تفاعلية لفحص HTTP
 nccgroup/wssip
تطبيق لالتقاط وتعديل وإرسال بيانات WebSocket مخصصة من العميل إلى الخادم والعكس بالعكس.
 mrschyte/socksmon
مراقبة أي حركة مرور TCP باستخدام وكيل اعتراض HTTP الذي تختاره
 syhunt/sandcat
متصفح ويب مفتوح المصدر، موجه لاختبار الاختراق والمطورين، يستخدم قوة Lua
 mthbernardes/houseproxy
احمِ والديك من التصيد الاحتيالي
 johndoe31415/ratched
Ratched هو وسيط TLS شفاف من نوع الرجل في المنتصف مخصص لاختبار الاختراق
 malfunkt/hyperfox
وكيل MITM لـ HTTP/HTTPS ومسجل.
 infobyte/evilgrade
Evilgrade هو إطار عمل معياري يسمح للمستخدم باستغلال تطبيقات الترقية الضعيفة عن طريق حقن تحديثات مزيفة.
 secforce/tunna
تونّا هي مجموعة من الأدوات التي تقوم بتغليف ونفق أي اتصال TCP عبر HTTP. يمكن استخدامها لتجاوز قيود الشبكة في بيئات جدران الحماية الكاملة.
 metrodango/pip3line
سكين الجيش السويسري لمعالجة البايتات الخام والاعتراض
 sensepost/mallet
ماليت هو وكيل اعتراض للبروتوكولات التعسفية.
 joanbono/gurp
Burp Commander مكتوب بلغة Go
 ebryx/aes-killer
مكون إضافي لـ Burp لفك تشفير حركة المرور المشفرة بـ AES أثناء التنقل
 d0ge/sign-saboteur
SignSaboteur هي إضافة لـ Burp Suite لتحرير، توقيع، والتحقق من مختلف رموز الويب الموقعة.
 secdev/scapy
مكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
 rhinosecuritylabs/iprotate_burp_extension
امتداد لـ Burp Suite يستخدم AWS API Gateway لتدوير عنوان IP الخاص بك في كل طلب.







