
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 kavryxdev-group/enterprise-abac-gateway
وكيل عكسي بثقة صفرية وبوابة تفويض ABAC بلغة Go مع تقييم سياسات OPA مضمّن وإبطال موزّع للرموز.

 davidcarliez/cover
احتفظ بالبيانات الخاصة والبنية التحتية الداخلية والأسرار بعيدًا عن وكلاء البرمجة السحابيين دون تعطيل سير عملك.
 conviso-archives/firefox_tunnel
نفق C2 قائم على المتصفح يقوم بتسريب الحمولات عبر ملف cookie.sqlite في Firefox والإرسال التلقائي لـ HTML/JS، مما يتيح تجاوز جدران الحماية بشكل خفي…
 secforce/tunna
تونّا هي مجموعة من الأدوات التي تقوم بتغليف ونفق أي اتصال TCP عبر HTTP. يمكن استخدامها لتجاوز قيود الشبكة في بيئات جدران الحماية الكاملة.
 federicodotta/brida
الجسر الجديد بين Burp Suite وFrida!
 justmao945/mallory
وكيل HTTP/HTTPS عبر SSH
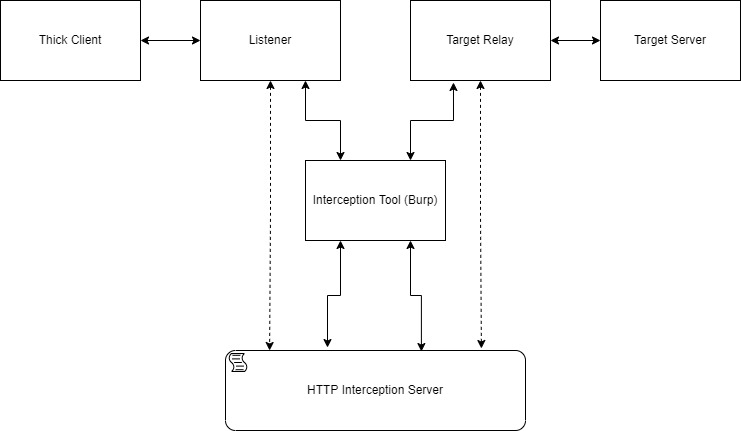 cyberark/mitm_intercept
طريقة أقل اختراقية بقليل لاعتراض وتعديل بروتوكولات غير HTTP عبر Burp وغيرها.
 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.
 rakib-nyc/nullorigin
مجموعة أدوات لاختبار متانة علامات المياه في الذكاء الاصطناعي لأغراض البحث فقط: بروكسي عكسي محلي يزيل بيانات C2PA/EXIF/XMP، ويونيكود، وبيانات الإخفاء…
 owasp-modsecurity/modsecurity
ModSecurity هو محرك جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر ومتعدد المنصات، مخصص لخوادم Apache وIIS وNginx. يمتلك لغة برمجة قوية قائمة على…
 praetorian-inc/titus
ماسح الأسرار عالي الأداء. CLI، مكتبة Go، إضافة Burp Suite، وإضافة Chrome. 487 قاعدة كشف مع التحقق المباشر من بيانات الاعتماد.
 portswigger/bambdas
مجموعة Bambdas لـ Burp Suite Professional و Community.
 joanbono/gurp
Burp Commander مكتوب بلغة Go
 matrixleons/evilwaf
evilwaf هي أداة اختبار اختراق مصممة لاكتشاف وتجاوز جدران حماية تطبيقات الويب الشائعة (WAFs).
 sauravrao637/oproxy
وكيل MITM مفتوح المصدر لاعتراض وفحص ومحاكاة حركة مرور الشبكة.
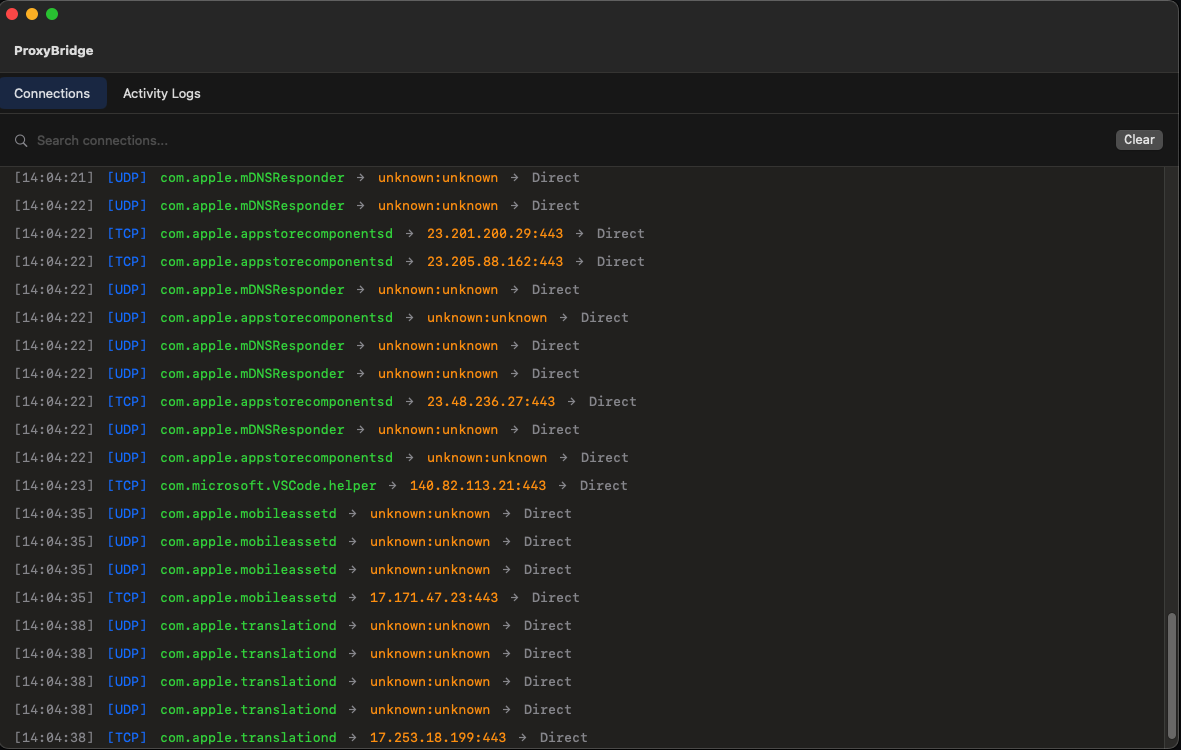 interceptsuite/proxybridge
Simple Proxy Client to force proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 inaz2/proxy2
بروكسي HTTP/HTTPS في سكربت بايثون واحد
 t3l3machus/pentest-pivoting
دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.








