
 #1
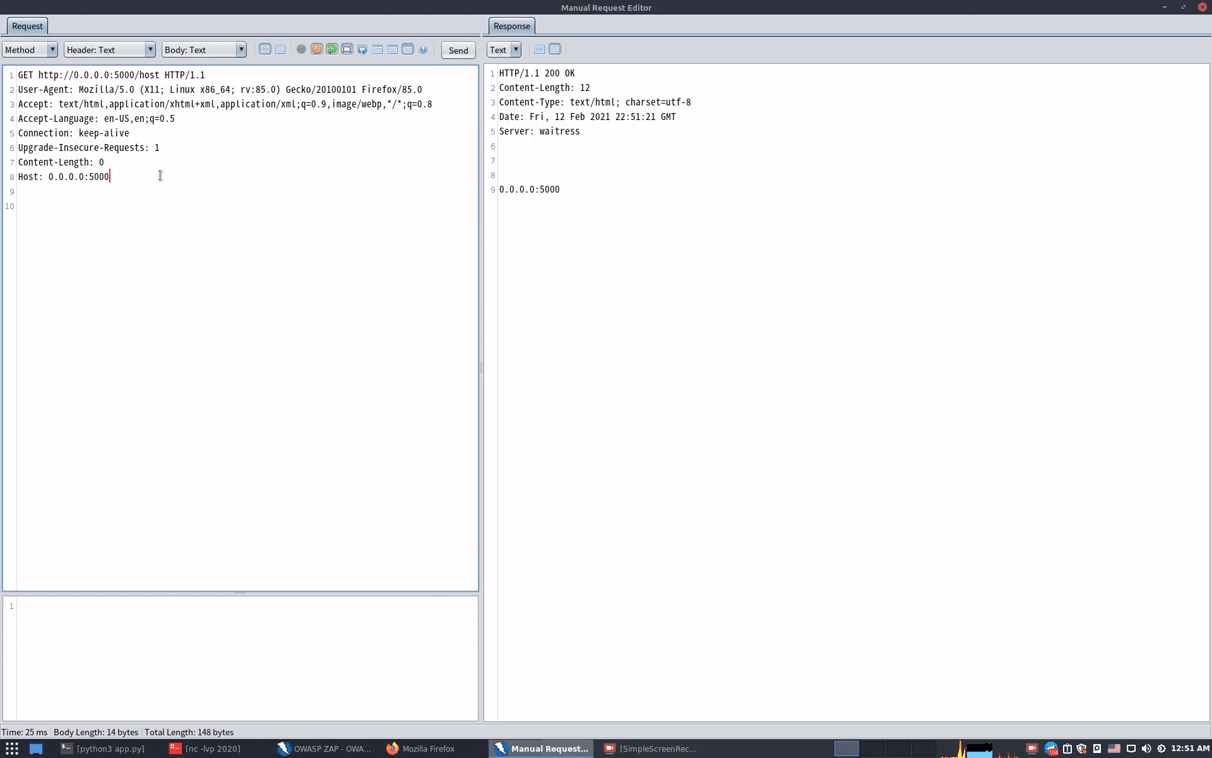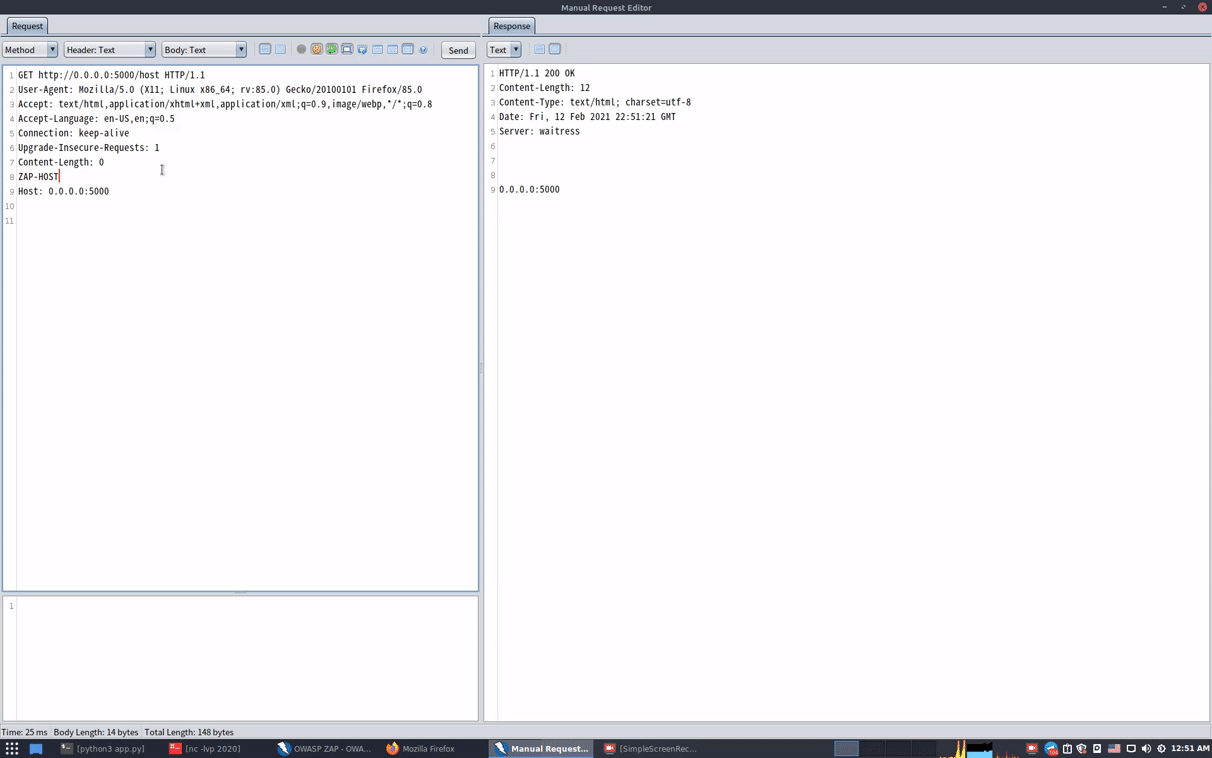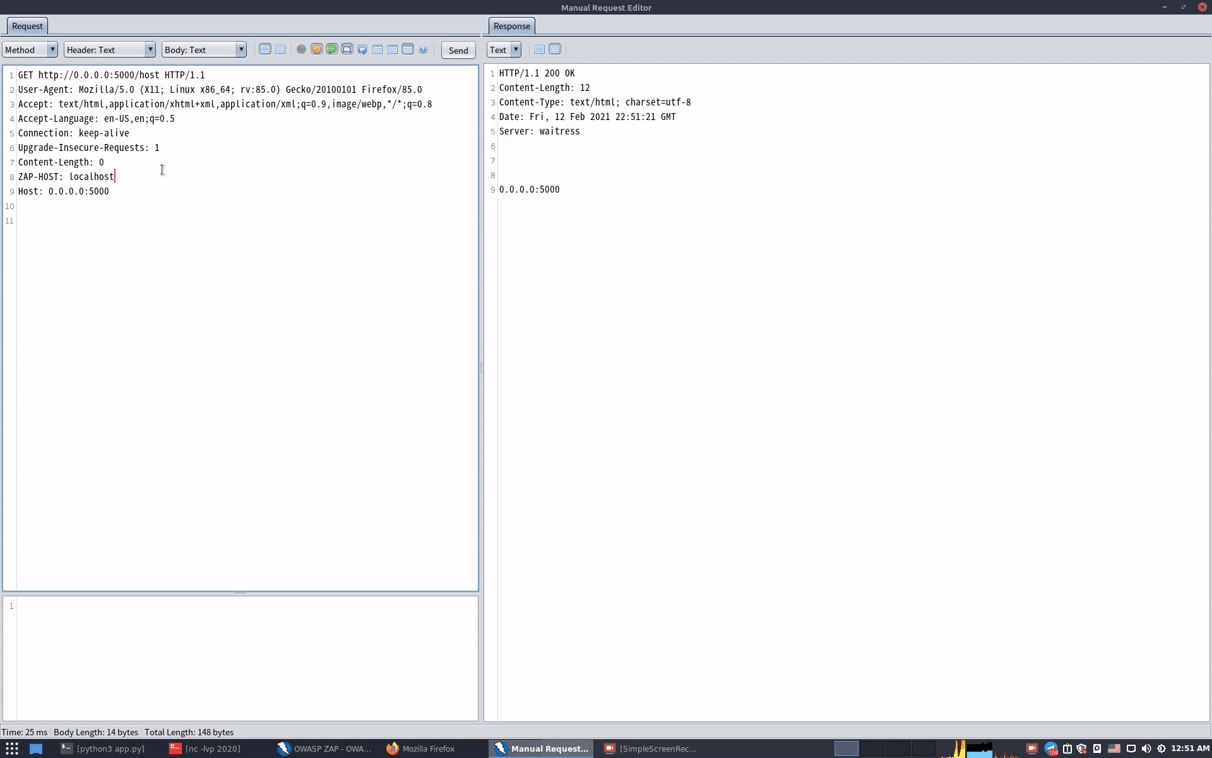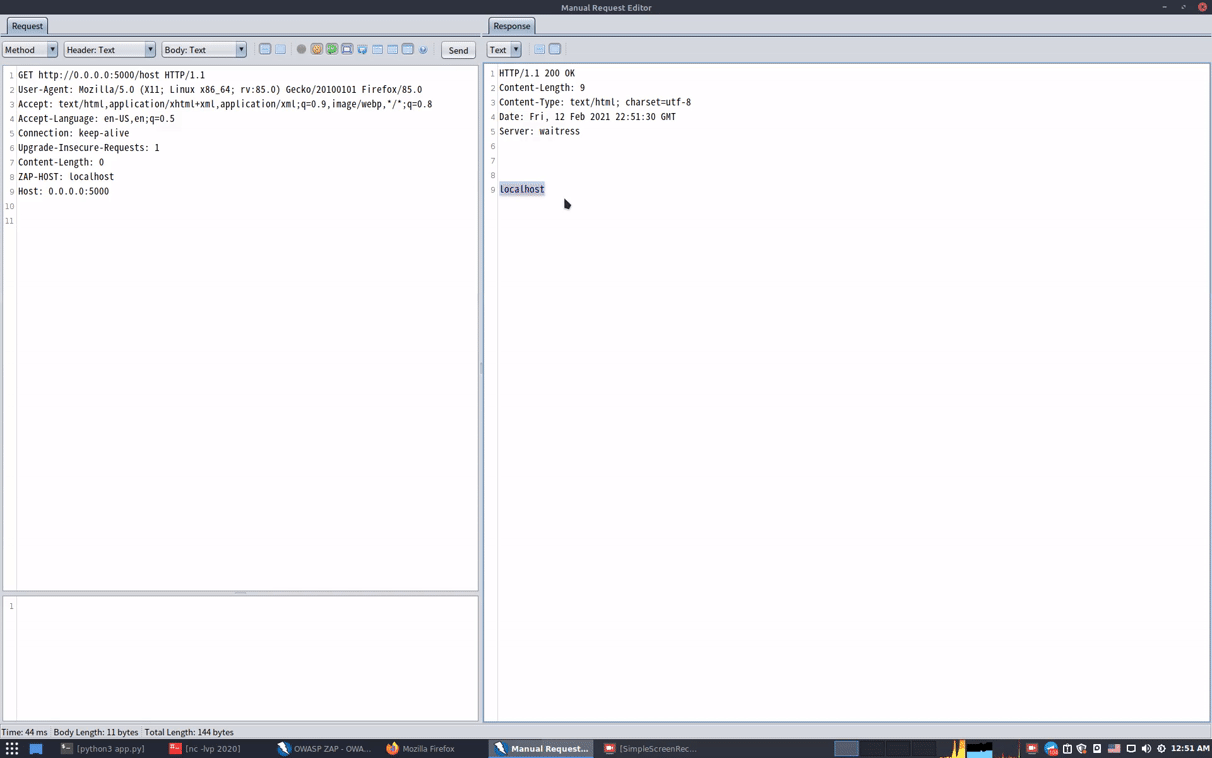
 mindpatch/zaphoster
إصلاح خطأ ترويسة المضيف في zaproxy
 portswigger/burp-extensions-montoya-api-examples
إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
 secretsquirrel/bdfproxy
تعديل الثنائيات عبر MITM: BackdoorFactory + mitmProxy.
 argos83/ritm
Ruby In The Middle (وكيل اعتراض HTTP/HTTPS)
 keith-amateur/cve-2022-1040
وفّر عناء فتح الـ Burp Suite...
 ottimo/burp-alfresco-referer-proxy-cve-2014-9301
# امتداد Burp Suite لاستغلال CVE-2014-9301 في Alfresco Referer Proxy لاختبار الاختراق المستهدف لتطبيقات الويب.
 ryhanson/externalc2
مكتبة لدمج قنوات الاتصال مع خادم Cobalt Strike External C2
 caido-community/burp2caido
أداة لترحيل سجل HTTP من Burpsuite إلى Caido
 johndoe31415/ratched
Ratched هو وسيط TLS شفاف من نوع الرجل في المنتصف مخصص لاختبار الاختراق
 imbas007/cve-2025-53770-vulnerable-scanner
نص Python لفحص مضيفي SharePoint بحثًا عن CVE-2025-53770 باستخدام حمولات مخصصة، مع اعتراض اختياري عبر وكيل Burp Suite لتحليل حركة المرور وتسجيل…
 xorrior/raven
CobaltStrike C2 خارجي عبر Websockets
 modzero/burp-responseclusterer
إضافة Burp تجمع الاستجابات لعرض نظرة عامة على الاستجابات المستلمة
 nccgroup/autochrome
تقوم هذه الأداة بتنزيل وتثبيت وتهيئة نسخة جديدة كليًا من Chromium.
 projectdiscovery/collaborator
مكتبة BurpSuite Collaborator القياسية/الخاصة
 hoodoer/colonelclustered
إضافة Java لـ Burp تقوم بإجراء تجميع نصي على الاستجابات لتحديد القيم الشاذة/المجموعات بناءً على المحتوى الفعلي لاستجابات الخادم، مثل تلك الناتجة عن…
 v1v1/sleight
سكربت إعداد موجّه C2 الخاص بـ Empire عبر HTTP(S)









