
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit
 wkeeling/selenium-wire
يوسّع روابط Selenium الخاصة بلغة Python ليمنحك القدرة على فحص الطلبات التي يرسلها المتصفح.
 nccgroup/autorepeater
التكرار التلقائي لطلبات HTTP باستخدام Burp Suite
 codextf2/burp2malleable
أداة Python سريعة كتبتها لتحويل طلبات HTTP من burp suite إلى ملفات تعريف Cobalt Strike Malleable C2
 xiaolichan/redcaddy
موجه إعادة توجيه C2 مبني على Caddy
 bishopfox/ca-clone
سكربتات لاستنساخ شهادات CA لاستخدامها في هجمات عملاء HTTPS.
 alejandro-llanes/http_bridge
جسر وكيل SOCKS5 إلى HTTP يقوم بتوجيه تدفقات TCP العشوائية (SSH، SMTP، TLS) عبر طلبات HTTP القياسية، مما يتيح إخفاء حركة الشبكة وتجاوز جدران الحماية.
 nu11secur1ty/burpsuite-grand-master-tools
مجموعة أدوات معيارية لمختبري الاختراق تحوّل طلبات HTTP الملتقطة عبر Burp Suite إلى عناوين URLs قابلة للتصفح، وتؤتمت إجراءات سير العمل باستخدام نصوص…
 confused-binary/waf-fu
واجهة طرفية لتصفح وإعادة تشغيل سجلات AWS WAF v2 من CloudWatch وS3 وواجهة برمجة التطبيقات للعيّنات، مع تصفية YAML، وكشف المصادقة، وإعادة التشغيل عبر…
 jlinebau/cve-2025-55315-scanner-monitor
# نصوص برمجية سريعة وبسيطة لفحص الخوادم الضعيفة ومراقبة الحزم على مستوى الحزمة
 metrodango/pip3line
سكين الجيش السويسري لمعالجة البايتات الخام والاعتراض
 mthbernardes/houseproxy
احمِ والديك من التصيد الاحتيالي
 weirdmachine64/redom
امتداد لـ Burp Suite يضيف قدرات تصيير كامل لنموذج DOM مباشرة داخل Burp، مما يتيح إجراء اختبارات أمان فعّالة للتطبيقات الحديثة كثيفة الاستخدام لجافا…
 ajinabraham/oauth-request-crafter
صانع طلبات OAuth
 d0ge/sign-saboteur
SignSaboteur هي إضافة لـ Burp Suite لتحرير، توقيع، والتحقق من مختلف رموز الويب الموقعة.
 stolenusername/cowitness
CoWitness هي أداة قوية لاختبار تطبيقات الويب تعزز دقة وكفاءة جهود الاختبار الخاصة بك. تتيح لك محاكاة خادم HTTP وخادم DNS، مما يوفر استجابات كاملة…
 nccgroup/jwt-reauth
يخزن رموز مصادقة JWT من عنوان URL للمصادقة ويرفقها كترويسات للطلبات داخل النطاق في Burp Suite للتعامل مع الجلسات تلقائيًا.
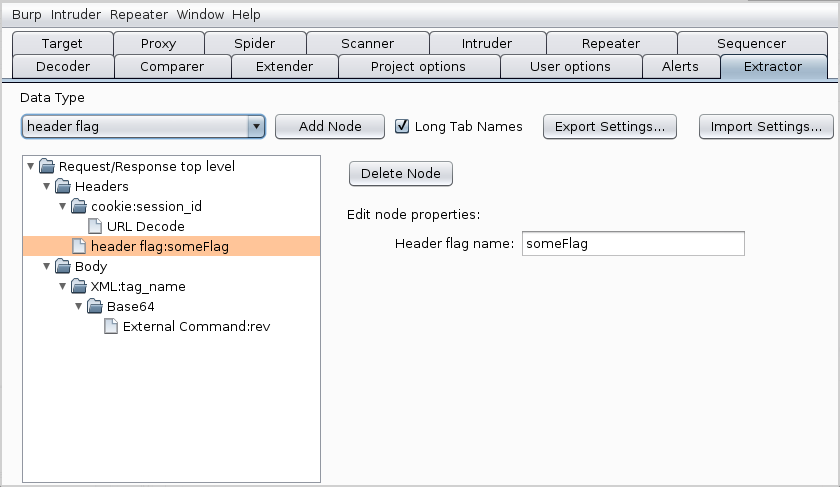 nccgroup/extractor
الإضافة تضيف تبويبًا جديدًا في Burp Suite يُسمى Extractor
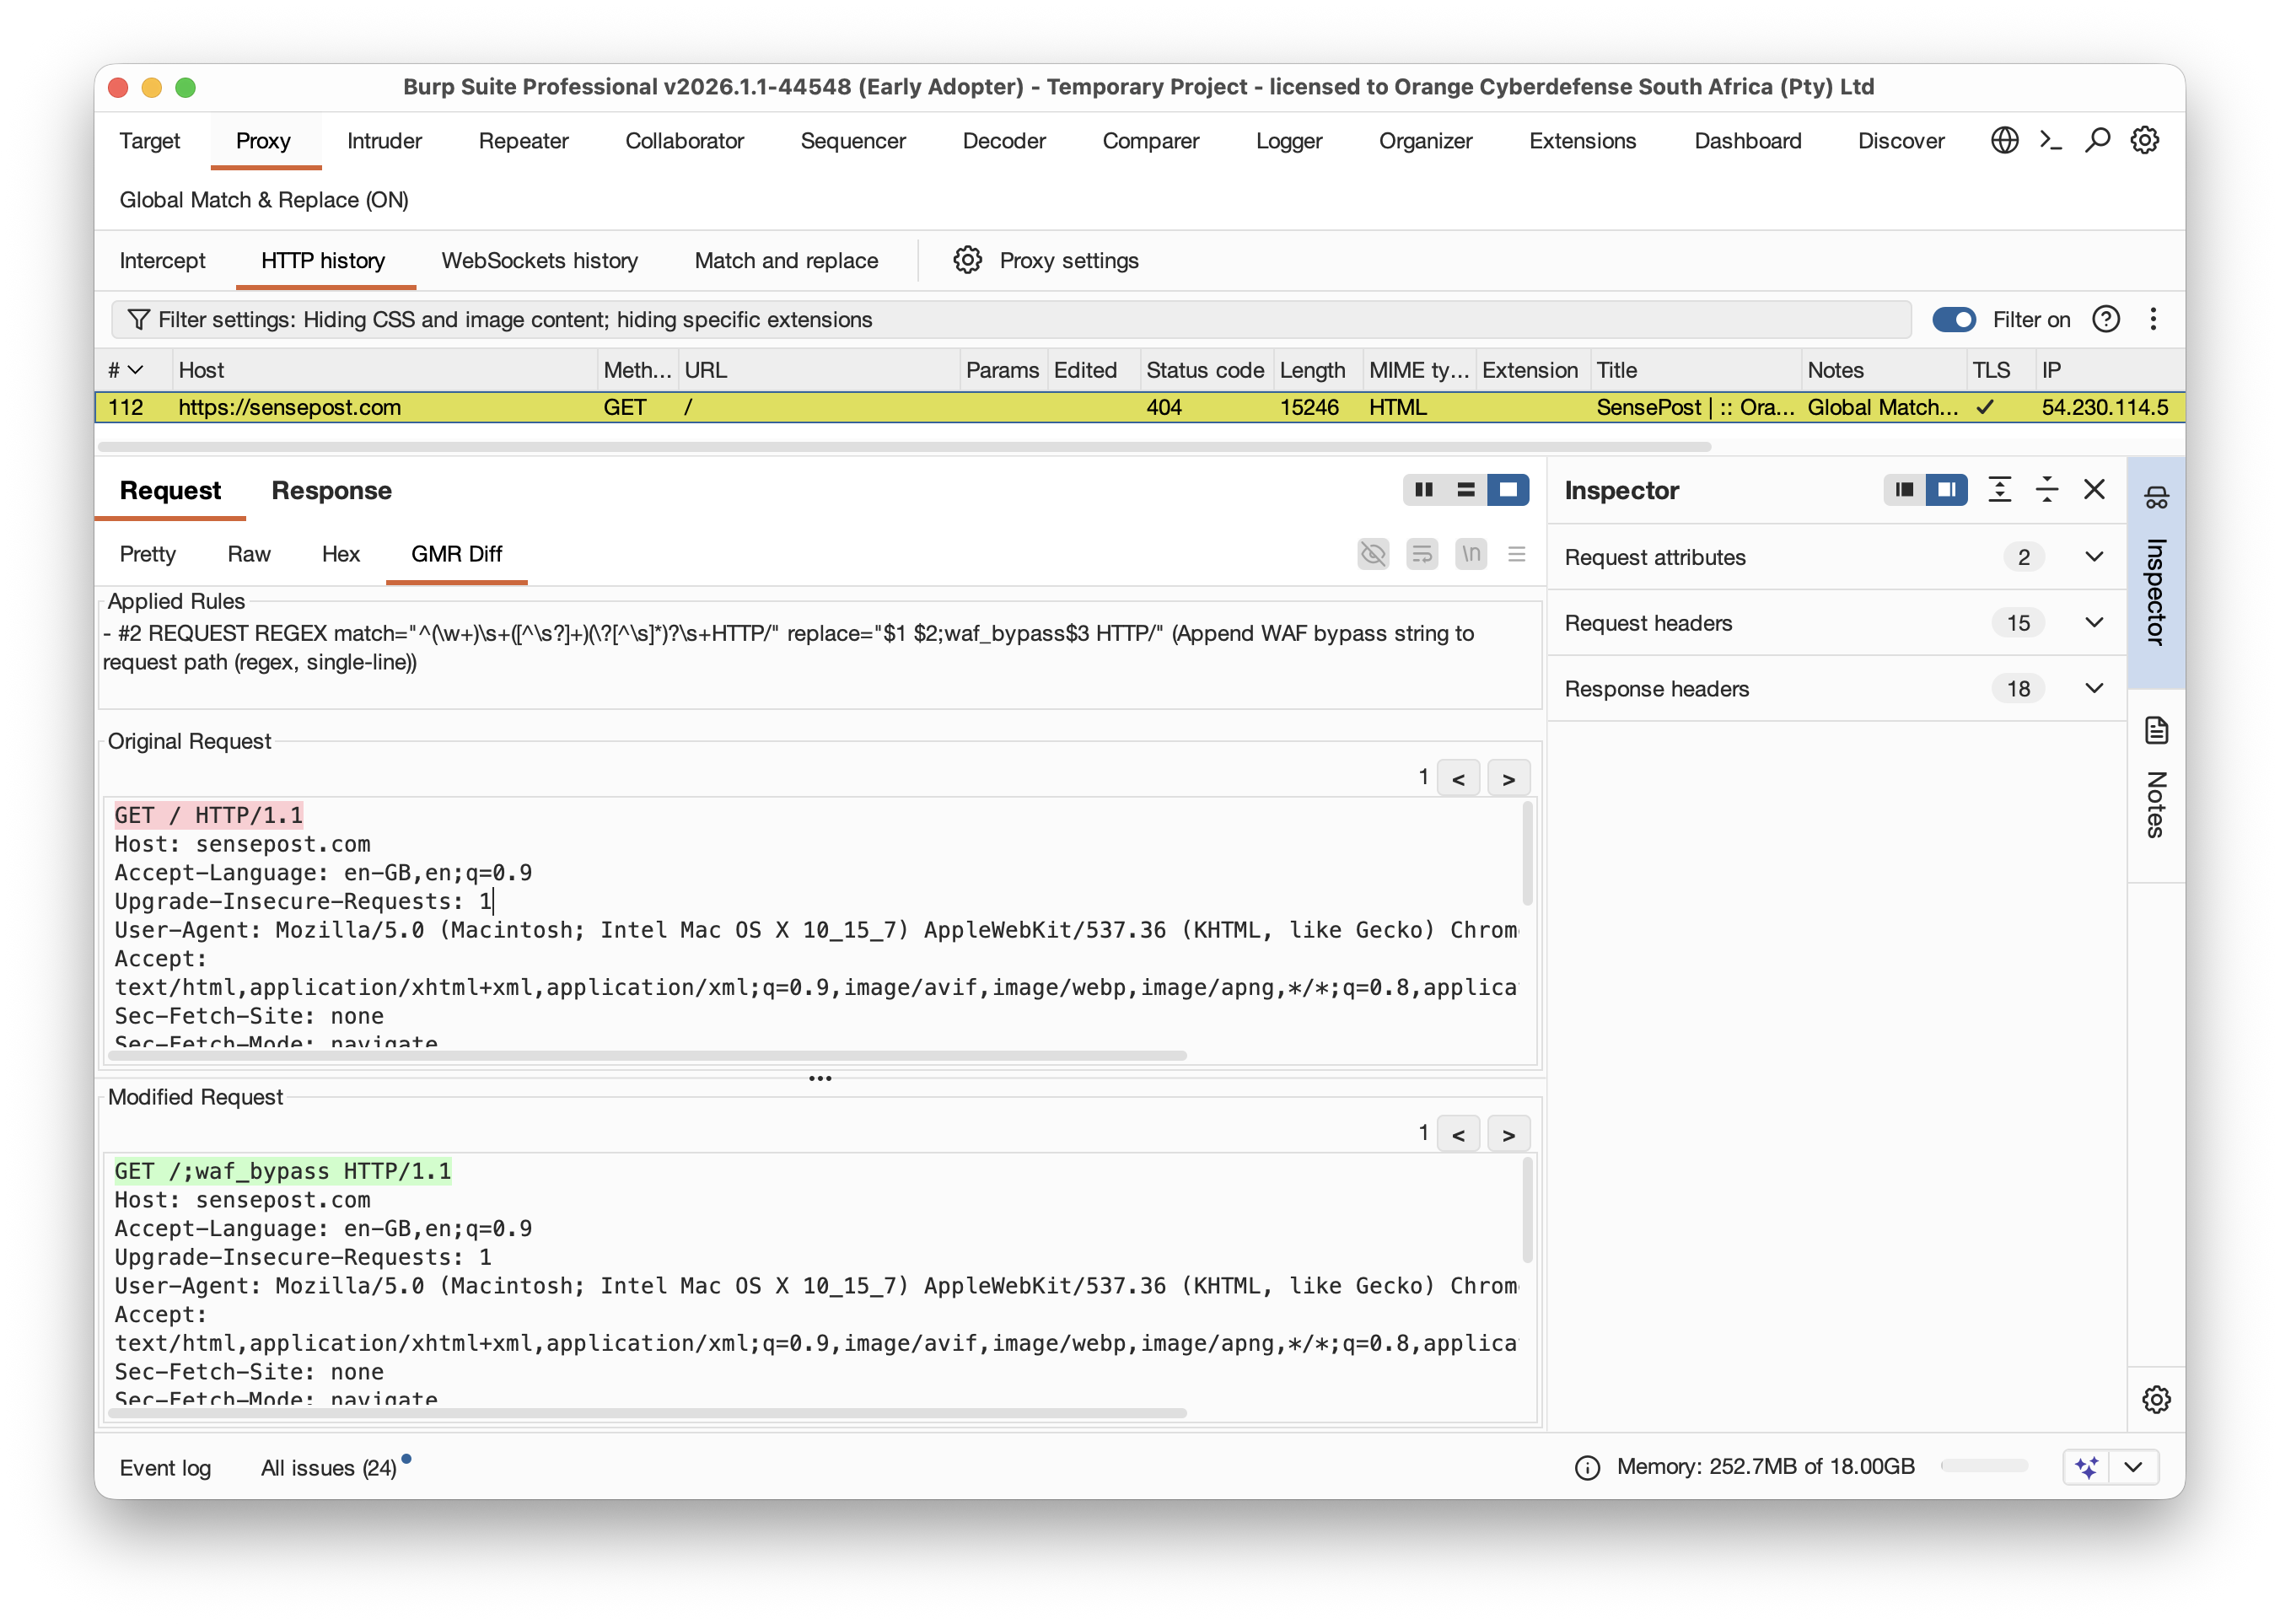 singe/burp_global_match_replace
قواعد المطابقة والاستبدال لـ Burp من Portswigger تعمل بشكل عام عبر جميع الأدوات المساعدة.








