
 #1
أدوات لاعتراض وتحليل وتعديل حركة مرور الويب لاختبار الأمان.
موصى به من Kitploit

 p3n73st3r/ghazi
Ghazi هي إضافات لـ BurpSuite لاختبار مختلف PayLoads مثل "XSS,SQLi,SSTI,SSRF,RCE و LFI" من خلال علامات تبويب مختلفة، حيث ستقوم كل علامة تبويب باستبدال…
 ipopov/starttls-mitm
وكيل شفاف من نوع رجل-في-المنتصف يدعم STARTTLS
 xnl-h4ck3r/auto-repeater
تكرار طلبات HTTP تلقائيًا باستخدام Burp Suite
 infobyte/faraday_zap
إضافة Zap للتعاون في Faraday
 google/martian
Martian هي مكتبة لبناء بروكسيات HTTP/S مخصصة
 nccgroup/berserko
إضافة Burp Suite لإجراء مصادقة Kerberos
 jas502n/burpsuite-plugin
إضافة لـ BurpSuite (مختبِر الاختراق)
 icecubesandwich/caddysmith
توليد إعدادات موجه Caddy من ملفات تعريف C2 الخاصة بـ Cobalt Strike أو Sliver.
 mr-pmillz/gofireprox
FireProx مكتوب بلغة Go
 syss-research/wcfproxy
وكيل لحركة مرور WCF القائمة على net.tcp.
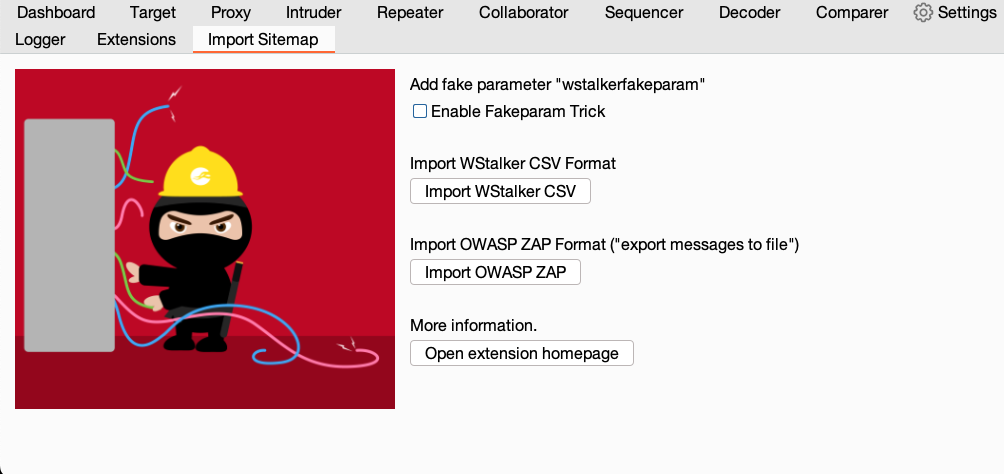 nccgroup/burpimportsitemap
Import To Sitemap هو امتداد لـ Burp Suite لاستيراد ملف wstalker CSV أو ملف تصدير ZAP إلى Burp Sitemap
 ssh-mitm/ssh-mitm
تم نقل المرآة — راجع GitHub وCodeberg
 nccgroup/binproxy
BinProxy هو وكيل للاتصالات TCP العشوائية. يمكنك تعريف تنسيقات الرسائل المخصصة باستخدام gem BinData.
 two06/linkedintel
استطلاع LinkedIn بالطريقة السهلة
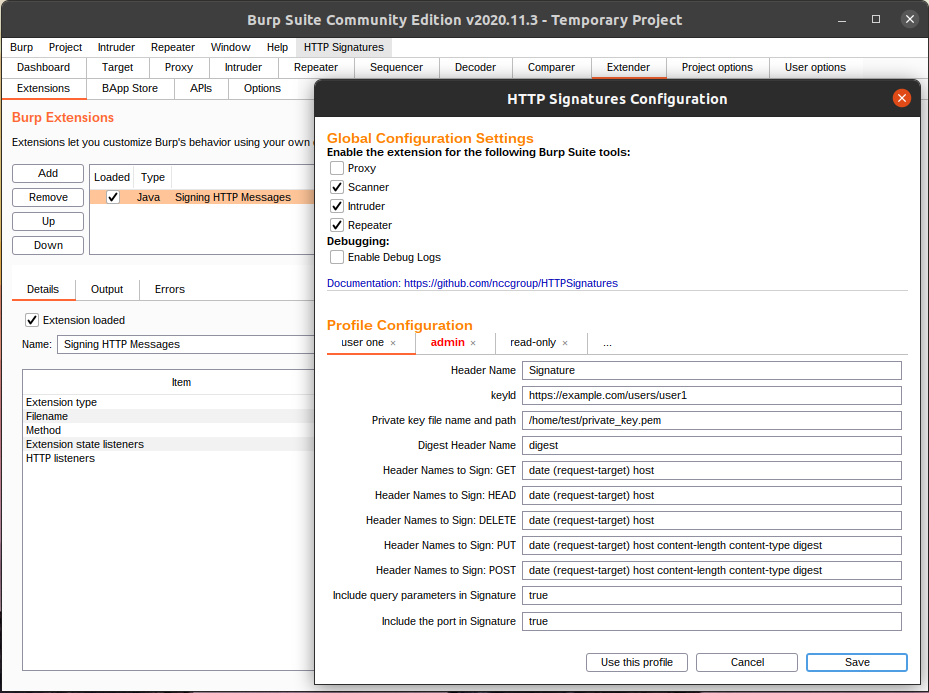 nccgroup/httpsignatures
امتداد Burp Suite يطبّق مسودة توقيع رسائل HTTP draft-ietf-httpbis-message-signatures-01.
 nccgroup/wcfdser-ngng
مكوّن إضافي لـ Burp Extender، يجعل كائنات SOAP الثنائية قابلة للقراءة والتعديل.
 hackvertor/repeat-strike
إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات…








