
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 jun-5heng/cve-2021-22005
ثغرة رفع ملفات تعسفي في VMware vCenter Server / الكود بواسطة: Jun_sheng
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql PoC للفحص الجماعي لثغرات حقن SQL غير المصرح بها. Jeecg-Boot هي منصة تطوير سريعة مبنية على Spring Boot وJeecg-Boot-Plus، وقد تم…
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 tarantula-team/cve-2019-12949
CVE-2019-12949
 lasensio/cve-2019-2725
استغلال Python لـ Oracle WebLogic CVE-2019-2725، يتيح تنفيذ التعليمات البرمجية عن بُعد غير مصادق عليه عبر طلبات HTTP مصممة للخوادم الضعيفة.
 kljunowsky/cve-2024-27348
استغلال إثبات مفهوم (PoC) لتنفيذ تعليمات برمجية عن بُعد دون مصادقة في خادم Apache HugeGraph عبر حقن Groovy. يدعم تنفيذ الأوامر على هدف واحد وعلى…
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: قصة اكتشاف ثغرة RCE قبل المصادقة في pyLoad
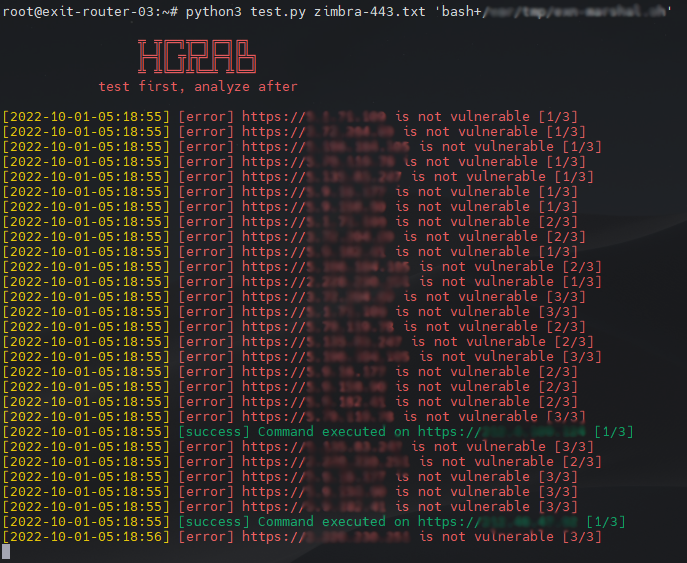 sh4den/cve-2022-27925
أداة تحميل لثغرة zimbra 2022 rce (cve-2022-27925)
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
مولد أثر كشف مبني على بايثون لـ CVE-2025-57819، يستغل ثغرة RCE قبل المصادقة في FreePBX عبر حقن SQL وتجاوز المصادقة لنشر صدفات ويب أو إنشاء مستخدمين…
 herculeszxc/cve-2024-2879
إثبات مفهوم لاستغلال ثغرة CVE-2024-2879: حقن SQL غير مصادق عليه في إضافة LayerSlider لووردبريس (7.9.11-7.10.0). يتضمن سكربت فحص ودليل استغلال عبر…
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - شل تفاعلية (HTTP hijack + POST + AES-256-CBC/BASE64)
 milo2012/cve-2020-14882
CVE-2020-14882
 kljunowsky/cve-2022-44268
استغلال إثبات المفهوم لـ CVE-2022-44268 يتيح قراءة ملفات تعسفية عبر صور PNG مسمومة مرفوعة إلى حالات ImageMagick الضعيفة. يتضمن دعم Docker واستخراج…
 grrrdog/acedcup
مُولِّد الحمولة لهجوم إلغاء التسلسل الثنائي في Java باستخدام Commons FileUpload (CVE-2013-2186)
 ynsmroztas/cve-2025-4123-exploit-tool-grafana-
CVE-2025-4123 - أداة Grafana
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - رفع ملف تعسفي غير مصادق عليه
 y1ld1r1m-1337/limesurvey-rce
ثغرة RCE بعد المصادقة في LimeSurvey
 isee857/cve-2024-50379-poc
سكربت كشف جماعي لثغرة تنفيذ التعليمات البرمجية عن بُعد المرتبطة بحالة السباق CVE-2024-50379 في Apache Tomcat. يدعم الفحص الفردي والجماعي عبر Python.








