
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
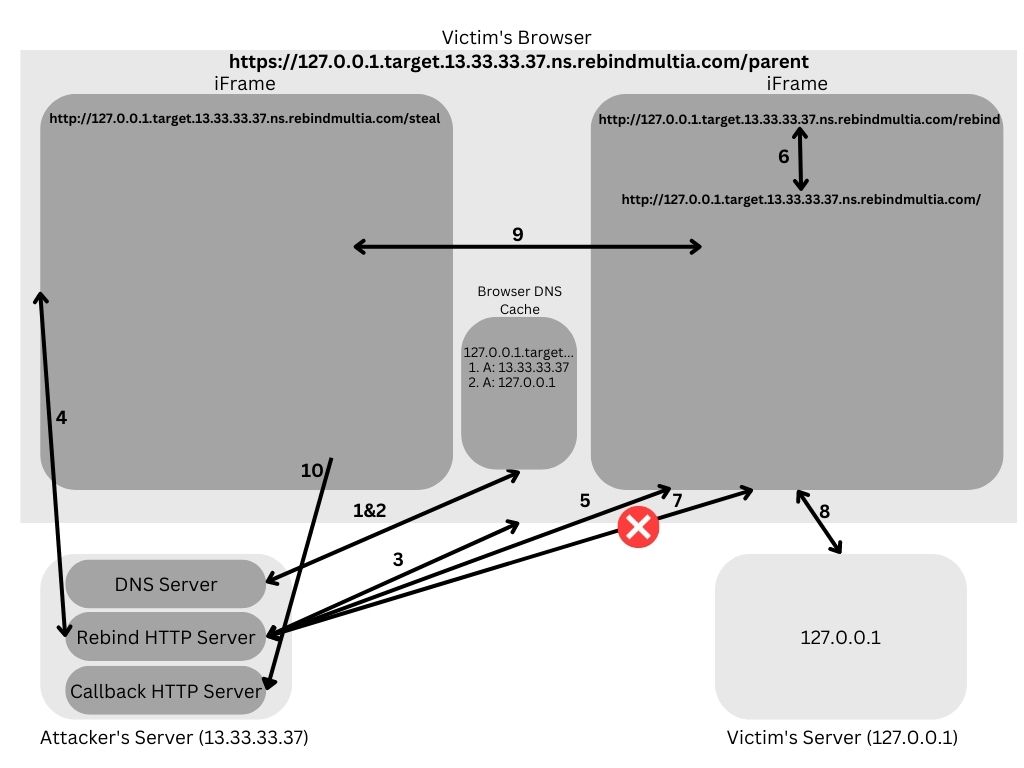
 rhynorater/rebindmultia
أداة هجوم إعادة ربط DNS تستغل سجلات A متعددة لتجاوز سياسة نفس المصدر وتسريب البيانات من خدمات الشبكة الداخلية عبر سلوك التراجع في المتصفح.
 ahisec/geoserver-
أداة استغلال ثغرة geoserver CVE-2024-36401
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15 رفع ملفات تعسفي غير مصرح به
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
استغلال إثبات مفهوم لثغرة تنفيذ كود عن بُعد قبل المصادقة (PreAuth RCE) في ManageEngine ServiceDesk Plus (CVE-2021-44077). يرفع وينفذ ملفات ويندوز…
 c1ph3rx13/cve-2023-42820
نص استغلال لثغرة إعادة تعيين كلمة مرور JumpServer CVE-2023-42820، مع حساب رمز التحقق التلقائي وتعديل كلمة المرور.
 crowsec-edtech/cve-2022-26134
استغلال Python من نوع PoC لثغرة CVE-2022-26134، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد قبل المصادقة في Atlassian Confluence عبر حقن OGNL. ينفّذ أوامر…
 hexsecteam/cve-2025-8088-winrar-tool
أداة GUI متطورة لإنشاء أرشيفات RAR خبيثة تستغل ثغرة اجتياز المسار في WinRAR (CVE-2025-8088) باستخدام ADS والتلاعب بترويسات RAR5.
 4m3rr0r/cve-2025-47812-poc
Wing FTP Server استغلال تنفيذ التعليمات البرمجية عن بُعد (RCE) (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management عرضة للإفصاح عن المعلومات عبر ثغرة XXE (CVE-2020-4463)
 wuzuowei/cve-2020-17530
حمولة S2-061، بالإضافة إلى PoC/Exp البسيط المقابل لها
 err0r-ica/whatspayloadrce
مولد الحمولة التلقائي لواتساب [CVE-2019-11932]
 silverplate3/my-cves
ثغرات CVE التي وجدتها. كتابات فنية، أمثلة استغلال، وشروحات لجلسات الفازينغ.
 pwntester/springbreaker
إثبات المفهوم (PoC) لاستغلال ثغرة RCE في Spring (CVE-2011-2894)
 win3zz/cve-2023-43261
CVE-2023-43261 - تسرب بيانات الاعتماد عبر سجلات النظام غير المحمية وضعف تشفير كلمات المرور
 wjlin0/cve-2024-23897
CVE-2024-23897 - أداة استغلال قراءة ملفات عشوائية لجينكينز
 onlytoxi/cve-2025-8088-winrar-tool
أداة استغلال تجاوز المسار المتقدمة لـ WinRAR لثغرة CVE-2025-8088








