
 #1
 agienka/blindy
نص بسيط لأتمتة استغلال ثغرات حقن SQL الأعمى باستخدام القوة العمياء
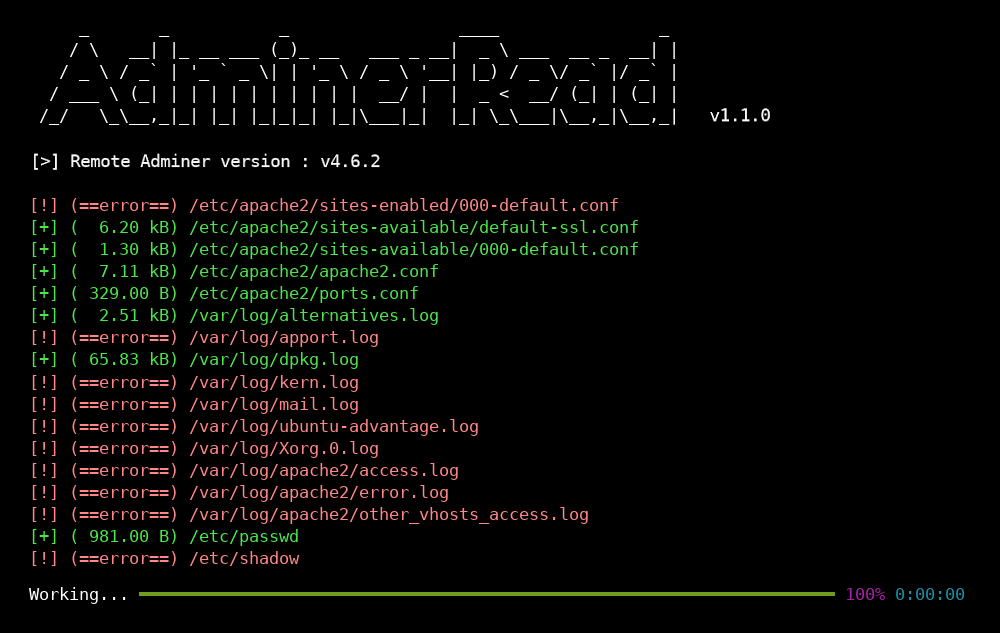 p0dalirius/cve-2021-43008-adminerread
أداة استغلال لثغرة CVE-2021-43008 - ثغرة قراءة الملفات التعسفية في Adminer من الإصدار 1.0 حتى 4.6.2
 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
إثبات مفهوم لثغرة RCE قبل المصادقة في Apache OFBiz CVE-2023-49070، يستغل إلغاء تسلسل Java في XML-RPC لتحقيق تنفيذ تعليمات برمجية عن بُعد على…
 zephrfish/cve-2024-4577-php-rce
إثبات مفهوم (PoC) لثغرة RCE في PHP (CVE-2024-4577) مكتوب بلغة bash و go و python وقالب nuclei.
 doocop/cve-2022-30190
إعادة إنتاج ثغرة CVE-2022-30190 (Follina) لتنفيذ التعليمات البرمجية عن بُعد في Microsoft Office Word عبر ملفات docx/rtf خبيثة باستخدام معالج بروتوكول…
 nettitude/cve-2024-20356
هذا هو إثبات المفهوم لـ CVE-2024-20356، وهي ثغرة حقن أوامر في CIMC من Cisco.
 mpgn/cve-2019-7609
ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في إصدارات Kibana قبل 5.6.15 و6.6.0 في عارض Timelion
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
نص برمجي بلغة Python لاكتشاف تجاوز المصادقة في FortiOS (CVE-2024-55591) من خلال فحص اتصالات WebSocket بواجهة الإدارة، وتحديد الإصدارات المعرضة للخطر…
 imabee101/cve-2023-44487
نص برمجي لإثبات المفهوم (PoC) لثغرة HTTP/2 Rapid Reset (CVE-2023-44487) يرسل تدفقات HTTP/2 مُصمَّمة خصيصًا لإحداث حالات حجب الخدمة (DoS) على الخوادم…
 xuechiyaobai/cve-2019-9810-poc
معلومات الاسم المستعار الخاطئة الخاصة بـ Array.prototype.slice.
 ambionics/owncloud-exploits
استغلالات ownCloud لـ CVE-2023-49105
 csenox/gitlab-exiftool-rce
استغلال بلغة Python يحقق تنفيذ التعليمات البرمجية عن بُعد على إصدارات GitLab الأقدم من 13.10.3 عبر إساءة استخدام تحليل DjVu في ExifTool من خلال…
 alt3kx/cve-2021-26084_poc
استغلال إثبات المفهوم لثغرة CVE-2021-26084، وهي ثغرة حقن OGNL في Confluence Server وData Center، تعرض تنفيذًا عن بُعد للتعليمات البرمجية دون مصادقة.
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)أداة استغلال بواجهة رسومية
 imbas007/cve-2026-42533
استغلال لثغرة تجاوز سعة المخزن المؤقت في كومة nginx (CVE-2026-42533) يتيح تنفيذ أوامر برمجية عن بُعد (RCE) قبل المصادقة عبر الكتابة فوق الالتقاط…
 idealdreamlast/cve-2020-9484
إعادة إنتاج ثغرة تنفيذ التعليمات البرمجية عبر إلغاء تسلسل الجلسة (Session) في Apache Tomcat باستخدام Kali 2.0
 dragoneeg/struts2-048
استغلال إثبات مفهوم مبني على بايثون لثغرة CVE-2017-9791 (Apache Struts2 S2-048) مع أوضاع الفحص وتنفيذ الأوامر لاختبار الاختراق.









