
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/phoscoder/ghost-route
ماسحات الثغرات الأمنيةأمن الويبالتعلم والتعليم
GitHubphoscoder/ghost-route

ghost-route

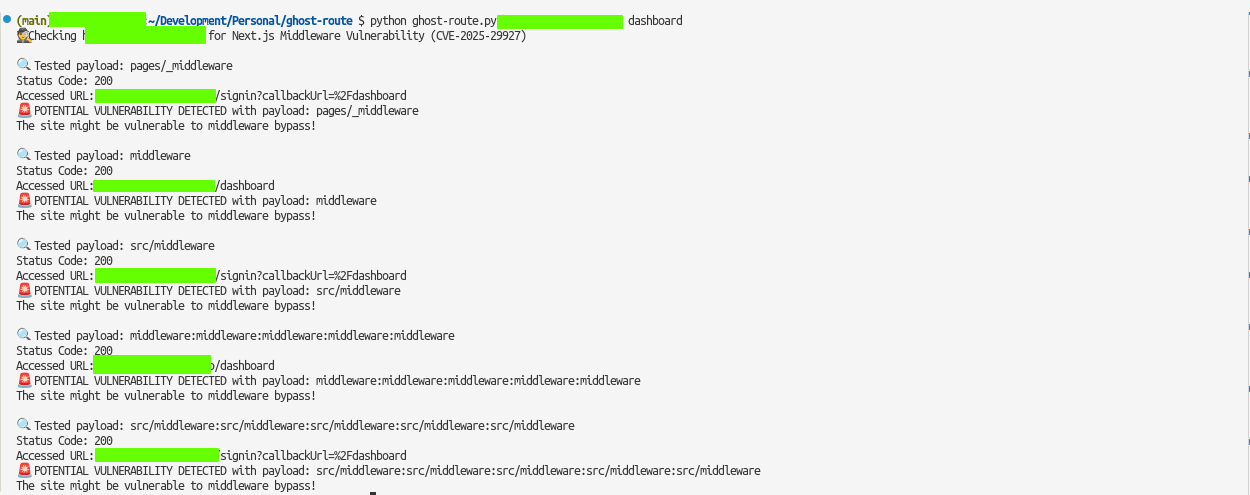
ماسح ضوئي مبني على Python يكتشف ثغرة تجاوز الوسيطة CVE-2025-29927 في مواقع Next.js عن طريق إرسال رأس x-middleware-subrequest مخصص إلى المسارات المحمية.

عرض المستودع
925منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

👻 طريق الشبح

Logo

نص بايثون للتحقق من مواقع Next.js لثغرة الوسيط التالف (CVE-2025-29927).

ثغرة الوسيط التالف تسمح للمهاجم بتجاوز المصادقة والوصول إلى المسارات المحمية عن طريق إرسال رأس مخصص x-middleware-subrequest.

إصدارات Next.js المتأثرة:

  • 11.1.4 وما فوق

[!WARNING] هذه الأداة لأغراض تعليمية فقط. لا تستخدمها على مواقع أو أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها. قد يكون الاختبار غير المصرح به غير قانوني وغير أخلاقي.

التثبيت

استنساخ المستودع

git clone https://github.com/takumade/ghost-route.git
cd ghost-route

إنشاء وتفعيل البيئة الافتراضية

python -m venv .venv
source .venv/bin/activate

تثبيت التبعيات

pip install -r requirements.txt

الاستخدام

python ghost-route.py <url> <path> <show_headers>
  • <url>: عنوان URL الأساسي لموقع Next.js (مثل: https://example.com)
  • <path>: المسار المحمي المراد اختباره (الافتراضي: /admin)
  • <show_headers>: إظهار رؤوس الاستجابة (الافتراضي: False)

مثال

مثال أساسي

python ghost-route.py https://example.com /admin

إظهار رؤوس الاستجابة

python ghost-route.py https://example.com /admin True

الترخيص

رخصة MIT

الإسناد

  • CVE-2025-29927
  • Next.js and the corrupt middleware: the authorizing artifact
  • Rachid A.
  • Yasser Allam
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






