
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 creadpag/cve-2021-41773-poc
Nmap NSE script لاكتشاف ثغرة اجتياز المسار في Apache 2.4.49 (CVE-2021-41773) عن طريق إرسال طلبات مصممة خصيصًا وتحليل الاستجابات للاستغلال.
 elevenpaths/atomshields
إطار اختبار أمان للمستودعات والشفرة المصدرية
 synacktiv/action-octoscan
📦 :octocat: GitHub Action تقوم بفحص أمني لـ GitHub Actions الخاصة بك.
 decalage2/detect_cve-2026-86950
أداة بايثون لاكتشاف ملفات PDF التي تستغل CVE-2026-86950
 thegenetic/cve-2024-6387-exploit
استغلال CVE-2024-6387
 soltanali0/cve-2024-40725
استغلال CVE-2024-40725 (Apache httpd) باستخدام
 penteraio/cve-2022-22948
ماسح ضوئي لثغرة CVE-2022-22948، وهي ثغرة كشف معلومات في VMWare vCenter
 zeronine9/cve-2021-41773
أداة بايثون سريعة لاختبار ثغرة اجتياز المسار في أباتشي CVE-2021-41773 في قائمة من عناوين URL
 asaotomo/cve-2021-42013-apache-rce-poc-exp
أداة فحص جماعي لثغرة تنفيذ التعليمات البرمجية عن بُعد في Apache (CVE-2021-42013): Apache HTTP Server هو خادم ويب مفتوح المصدر تابع لمؤسسة أباتشي…
 jiansiting/cve-2020-0796-scanner
ماسح ضوئي خفيف الوزن لثغرة CVE-2020-0796 (SMBGhost) يتحقق من خوادم SMBv3 لمعرفة قدرتها على الضغط عبر طلب negotiate request لتحديد المضيفين المعرضين…
 liamromanis101/dirtyfrag-detector
# CVE-2026-43284/CVE-2026-43500 'DirtyFrag' — سكربت كشف التصحيح والتخفيف الحميد
 ochebotar/copy-fail-cve-2026-31431-detection-probe
أداة كشف آمنة لثغرة CVE-2026-31431 "Copy Fail" وCVE-2026-43284 "Dirty Frag" — تصعيد صلاحيات محلي في وحدة algif_aead في نواة لينكس يؤثر على جميع…
 gpiechnik2/nmap-spring4shell
نص برمجي NSE لأداة Nmap لاكتشاف واستغلال ثغرة Spring4Shell (CVE-2022-22965) لتنفيذ الأوامر عن بُعد (RCE) في خدمات HTTP مع حقن حمولة قابلة للتكوين…
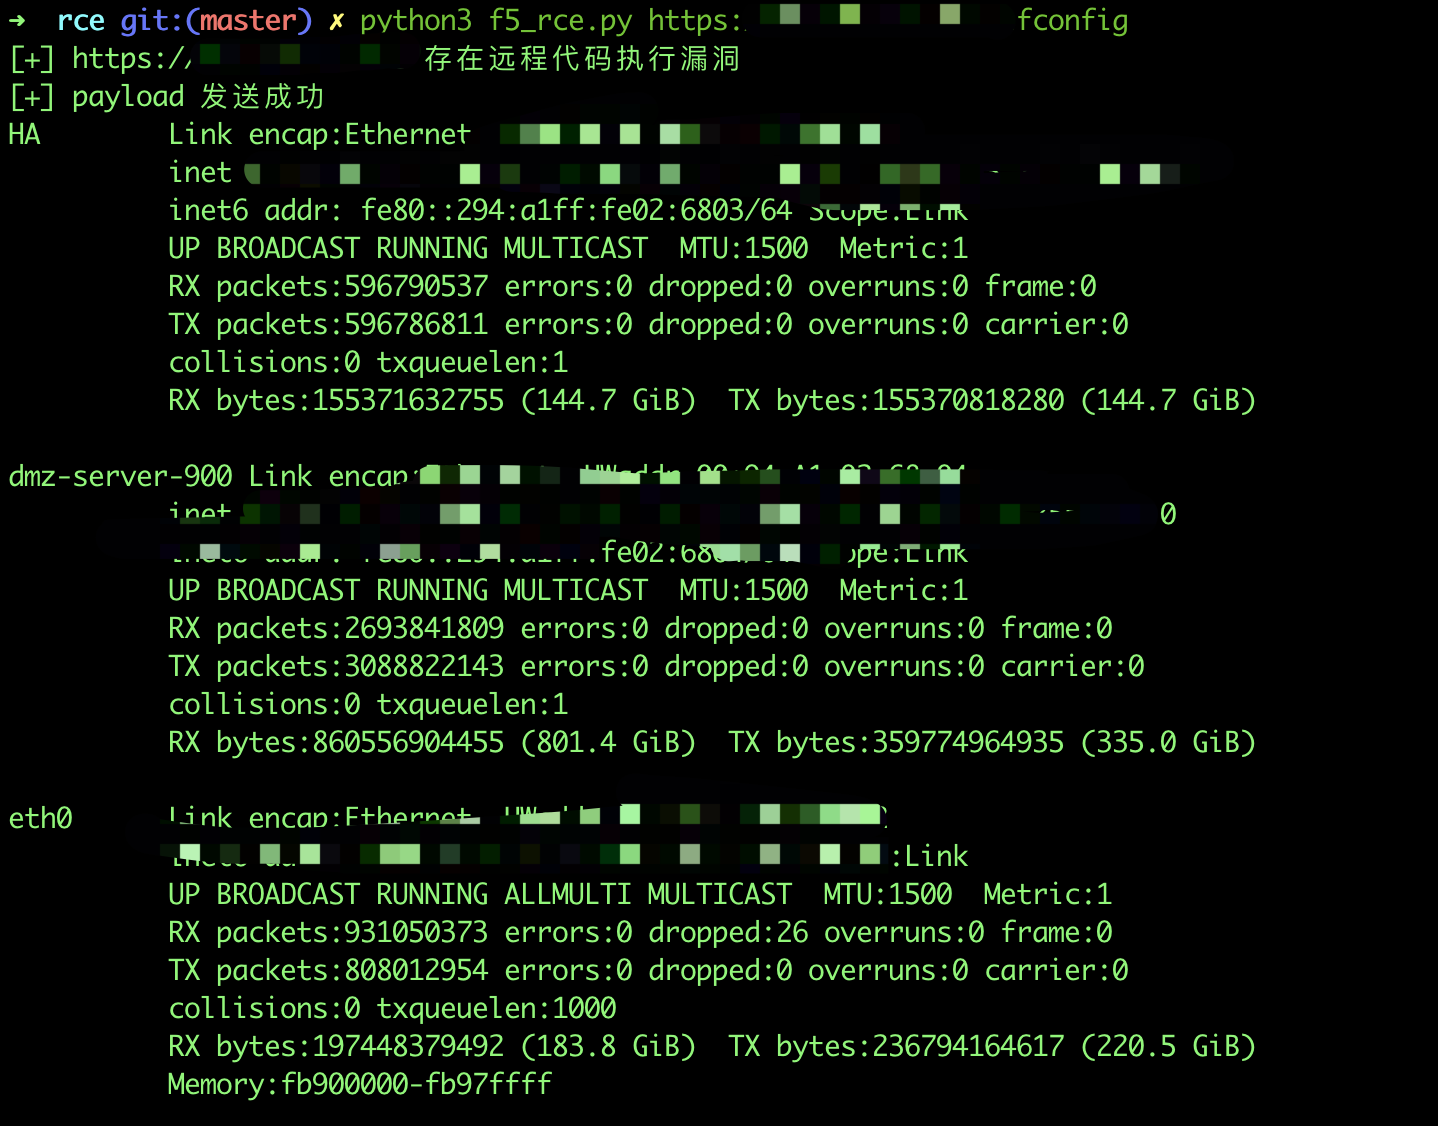 lijiaxing1997/cve-2020-5902-poc-exp
مسح دفعة لـ CVE-2020-5902، تنفيذ الأكواد عن بُعد، تم اختباره
 okaytc/superset_auth_bypass_check
أداة كشف ثغرة تجاوز المصادقة في Apahce-Superset (CVE-2023-27524)
 bigb0x/cve-2024-4879
أداة مسح جماعي لثغرة ServiceNow CVE-2024-4879
 m507/nmap-vulnerability-scan-scripts
سكربتات كشف nmap لـ CVE-2022-45477, CVE-2022-45479, CVE-2022-45482, CVE-2022-45481
 rxerium/cve-2025-68461
كشف لـ CVE-2025-68461








