
 #1

 password123456/ssl-certificate-expiry-date-checker
يفحص شهادات SSL/TLS لتواريخ انتهاء الصلاحية، وتفاصيل المُصدر، وحالة OCSP. يُرسل الإشعارات عبر webhook، أو Telegram، أو Slack. يدعم بروكسي لكل نطاق…
 unweb/plown
أداة فحص أمني لنظام إدارة المحتوى Plone CMS.
 snow0715/log4j-scan-burpsuite
إضافة Burpsuite للكشف عن ثغرة Log4j(CVE-2021-44228)
 1820112015/cve-2023-29923
CVE-2023-29922 سكريبت كشف جماعي
 tc4dy/cve-2026-67279-86060-toolkit
مجموعة أدوات Python لسلسلة الاستيلاء على MikroTik RouterOS عبر SSH قبل المصادقة الخاصة بـ MikroTrick: يقوم exploit.py بتنفيذ تجاوز إعادة تبادل…
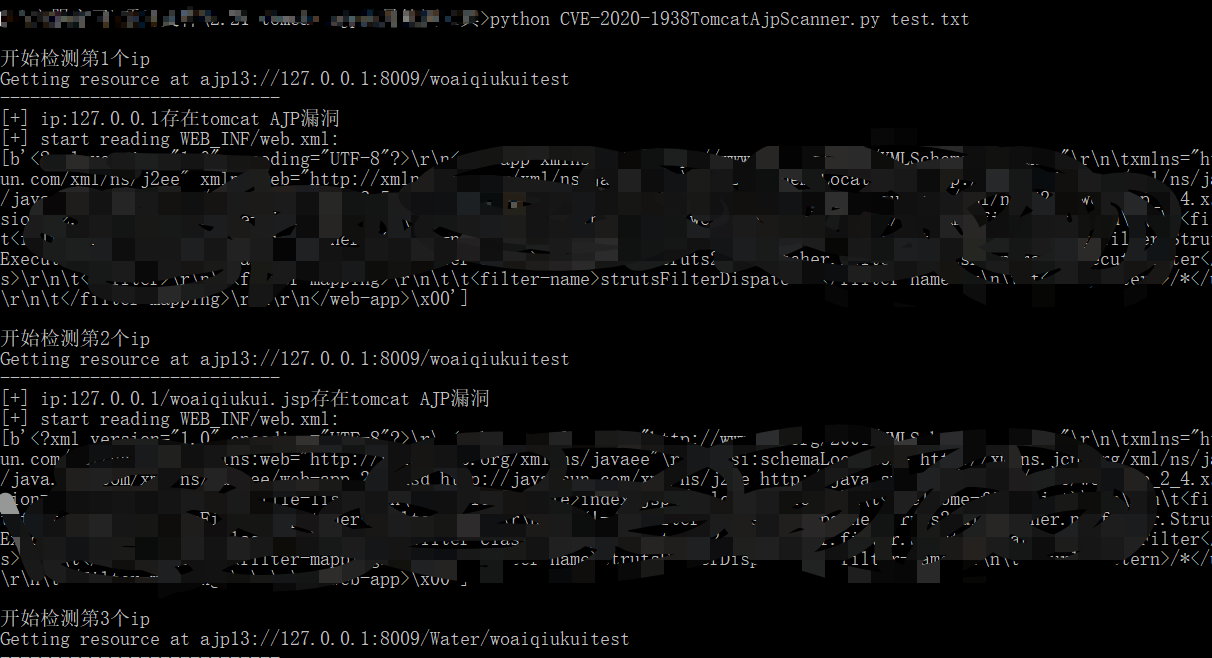 woaiqiukui/cve-2020-1938tomcatajpscanner
مسح جماعي لثغرة TomcatAJP
 sachinart/cve-2025-61882
# ماسح متعدد الخيوط لثغرة CVE-2025-61882 في Oracle E-Business Suite، يستغل تهريب طلبات HTTP لتحقيق تنفيذ برمجيات عن بُعد دون مصادقة والتحقق عبر…
 doggycheng/cnvd-2020-10487
CVE-2020-1938 / CNVD-2020-1048 أدوات الكشف
 geniuszly/cve-2024-5522
ماسح استغلال ثغرات PoC لـ CVE-2024-5522 في ووردبريس. يفحص عناوين URL المستهدفة بحمولات مخصصة لتحديد المواقع المعرضة للخطر، مع عرض نتائج مرمّزة…
 4minx/cve-2026-72898
CVE-2026-72898 PoC: Metabase 未认证 SQL 注入
 affolter-engineering/xssearch
ماسح XSS مكتوب بلغة Rust مع اختيار الحمولات المدرك للسياق، وكشف WAF وتجاوزه، والزحف، واستدعاءات XSS العمياء، وتحليل أحواض DOM الثابتة.
 ooafa/bucketbuster
يقوم بفحص نقاط نهاية تخزين الكائنات السحابية العامة عبر Yandex وVK وSelectel وSber وAlibaba وTencent وHuawei وBaidu للعثور على الحاويات القابلة للسرد…
 eugexo/security-baseline-ubuntu
دليل أمني وإحكام أساسي بمستوى الإنتاج لـ Ubuntu 24.04/26.04 LTS. عزل النواة، زر الذعر الطارئ، AppArmor/Firejail 0.9.80 وBubblewrap المخصصان، Docker…
 io1337/icg-autoexploiterbot
أداة استغلال تلقائية تستهدف ثغرات أنظمة إدارة المحتوى (CMS) في جوملا، ووردبريس، دروبال، بريستاشوب، وأوسكومرس مع قدرات مدمجة للهجوم بالقوة الغاشمة…
 0-d3y/cve-2023-29489
ثغرة المسح الشامل في Cpanel [XSS]
 pennacle-security/summit
منصة اختبار أمن الويب مفتوحة المصدر: وكيل و ماسح و مُشوِّش في واجهة سطر أوامر واحدة. من Pennacle Security.
 p33d/cve-2024-23113
نص برمجي بلغة بايثون لاكتشاف CVE-2024-23113، وهي ثغرة تنسيق سلسلة في خدمة FGFM من FortiGate على TCP/541، باستخدام اتصال SSL وحمولة مصممة لاستغلال تلف…









