
 snow0715/log4j-scan-burpsuite
إضافة Burpsuite للكشف عن ثغرة Log4j(CVE-2021-44228)

إضافة Burpsuite لاكتشاف ثغرة Log4j (CVE-2021-44228) تحتوي على تشغيل/إيقاف (ON/OFF)، تصفية (Filter)، إرسال (Send)
استبدال تلقائي لرؤوس الطلبات
استبدال تلقائي لمعاملات JSON في طلبات POST
استبدال تلقائي لمعاملات application/x-www-urlencoded في طلبات POST
استبدال تلقائي لمعاملات طلبات GET
إرسال حزمة واحدة تستبدل معاملًا واحدًا فقط
إضافة فحص حقل Cookie، واستبدال معاملات Cookie بالتتابع
إصلاح خلل عرض الأزرار
تحديث واجهة المستخدم إلى الإنجليزية
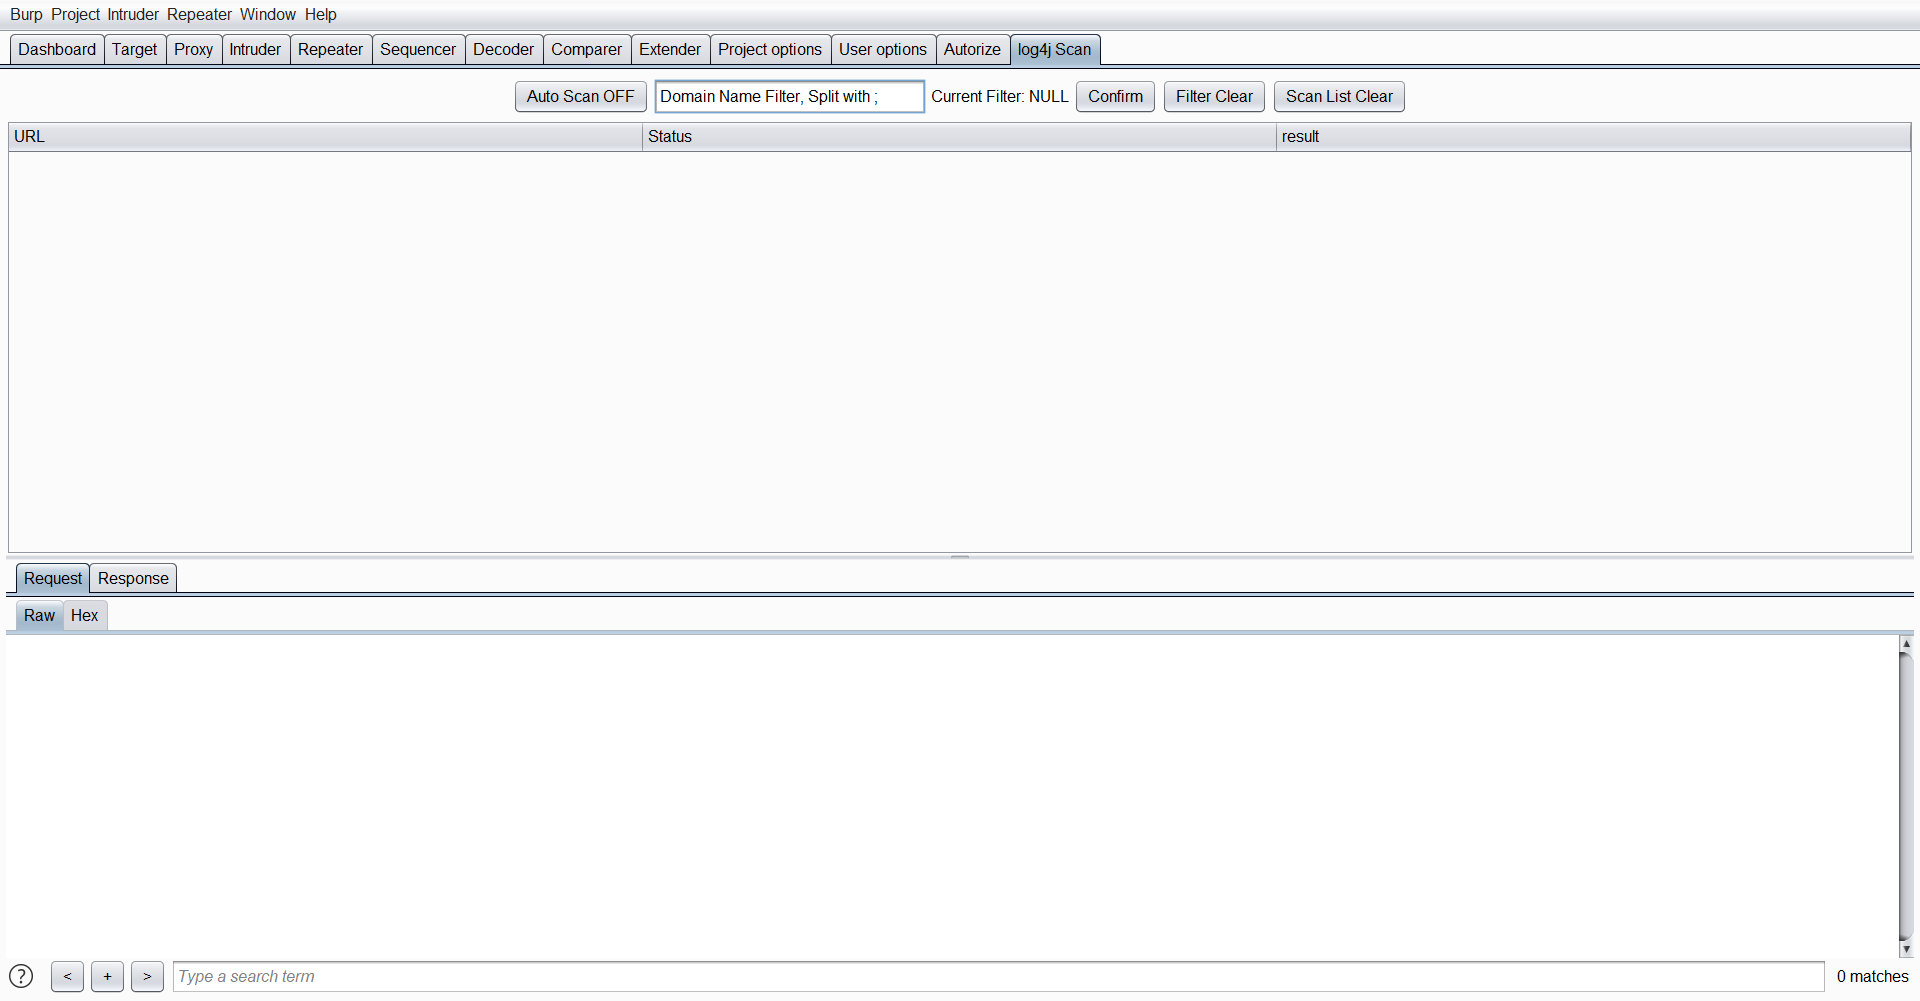

الكشف السلبي عن جميع حزم المرور عبر Burpsuite، وإرسال حزم الطلبات التي تحتاج إلى الكشف يدويًا
Passively detect all traffic packets passing through Burpsuite, and manually send request packets that need to be detected for detection
استخدم زر التشغيل/الإيقاف لاختيار تشغيل أو إيقاف وظيفة المسح. بعد التشغيل، سيتم فحص جميع حركة المرور عبر Burpsuite بحثًا عن ثغرات log4j (يظهر خلل أحيانًا هنا، وتعتمد الحالة الفعلية على النص المعروض)
Use the switch button to choose to turn on or off the scanning function. After turning on, all traffic passing through Burpsuite will be tested for log4j vulnerabilities (BUG occasionally appears here, and the actual switch status is mainly displayed in text)
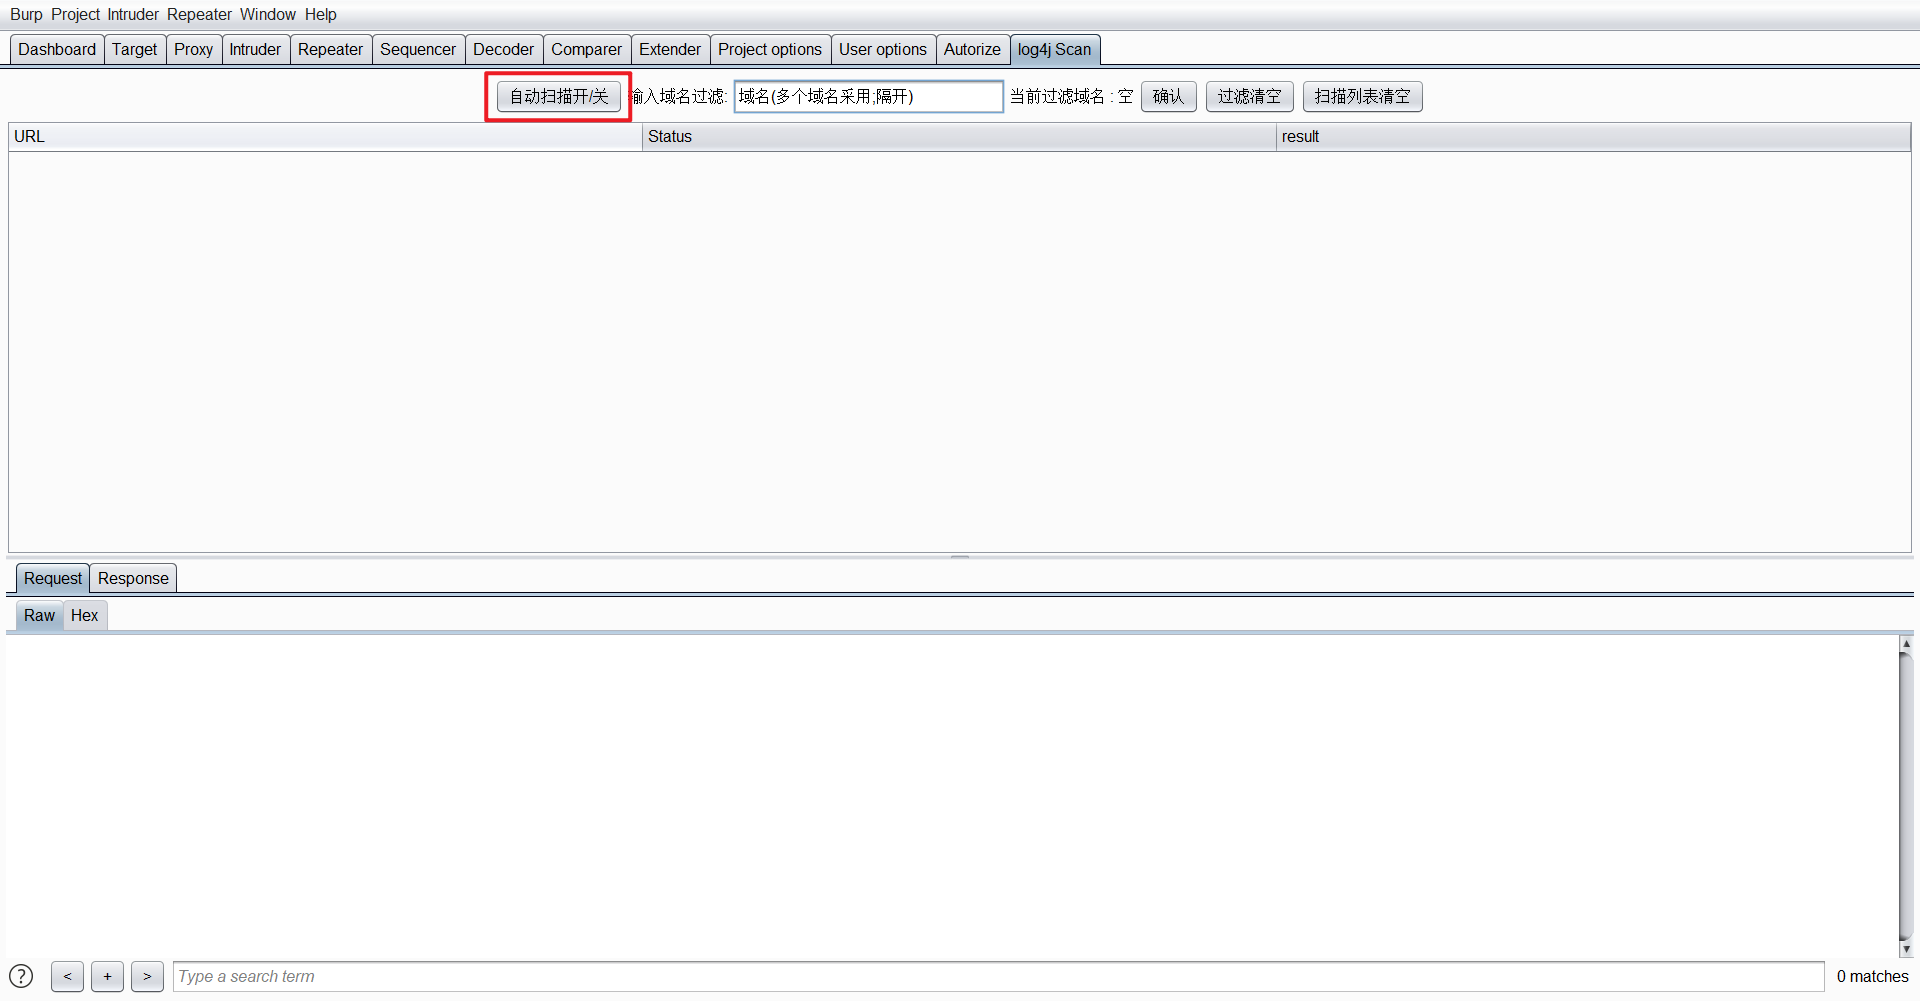
التصفية عن طريق إدخال اسم المجال، والكشف فقط عن الحزم المتعلقة بالمجالات التي تحتاج إلى فحص
Filter by entering the domain name, and detect only the domain-related packets that need to be detected

مسح قائمة المسح بالنقر على زر "مسح قائمة المسح"
Clear the scan list by clicking the "Clear Scan List" button


اختيار الطلب المطلوب إرساله والنقر بزر الفأرة الأيمن لإرساله إلى إضافة log4j Scan للفحص
Select the request to be sent and right-click to send it to the log4j Scan plugin for detection
يرجى عدم استخدام تقنية أو كود هذا المشروع في أغراض غير قانونية مثل صنع برامج ضارة، سرقة حقوق الملكية الفكرية/البرمجيات، أو الربح غير المشروع. قد يؤدي تنفيذ الإجراءات المذكورة أعلاه أو استخدام هذا المشروع لاعتراض بيانات البرامج التي لا تملك حقوق ملكيتها إلى انتهاك المادتين 217 و286 من قانون العقوبات الصيني، وقانون الأمن السيبراني الصيني، ولائحة حماية برامج الحاسوب الصينية، وغيرها من القوانين. التقنية المذكورة في هذا المشروع مخصصة فقط للاستخدام في السيناريوهات القانونية مثل التعلم والاختبار الخاص. لا يتحمل مؤلف هذا المشروع أي مسؤولية جنائية أو مدنية ناتجة عن أي استخدام غير مناسب لهذه التقنية.






