
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
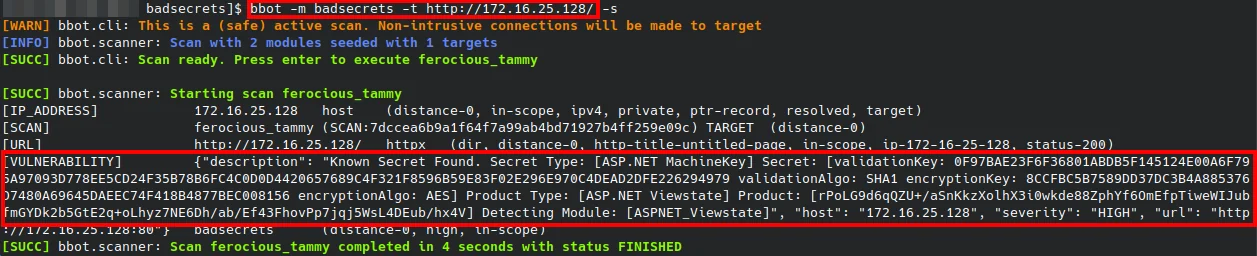
 irsdl/crapsecrets
مكتبة لكشف الأسرار المعروفة عبر العديد من أطر العمل على الويب
 jax7sec/cve-2022-22954
توفير فحص جماعي لعناوين URL وتنفيذ الأوامر. ثغرة حقن القوالب في Workspace ONE Access، تمكن من تنفيذ أكواد عشوائية.
 xsultan/log4jshield
Log4j Shield - أداة سريعة ⚡ وقابلة للتوسع وسهلة الاستخدام لاكتشاف وإصلاح ثغرة Log4j CVE-2021-44228
 mrcl0wnlab/checker-cve2020-3452
قراءة ملفات عن بُعد غير مصرح بها في Cisco Adaptive Security Appliance و FTD
 claranet/ansible-role-log4shell
دور Ansible للكشف عن Log4Shell (CVE-2021-44228) عبر فحص نظام الملفات والملفات المفتوحة بحثًا عن ملفات JAR/WAR القابلة للاستغلال، مع الإبلاغ عن…
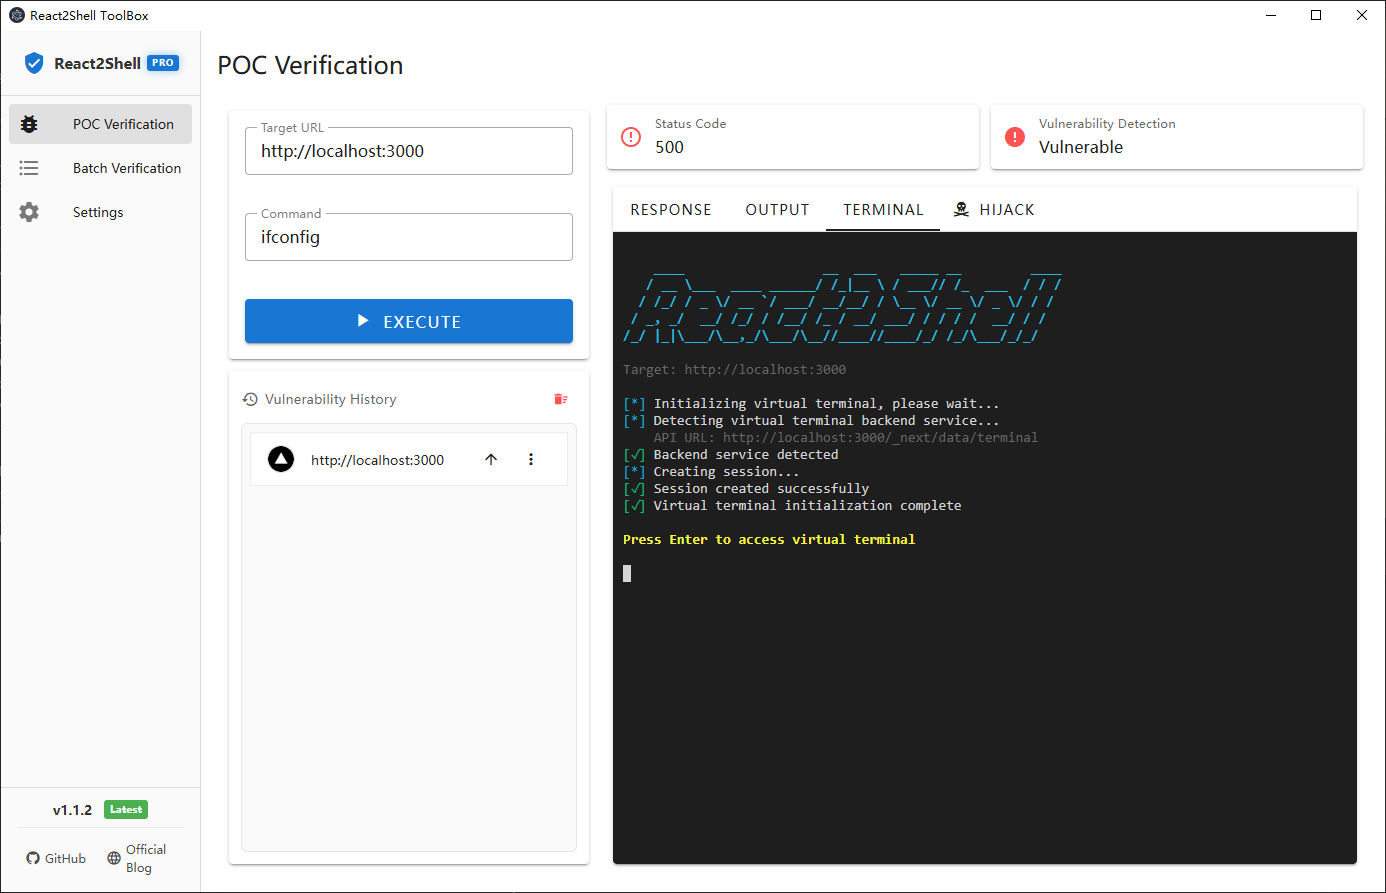 moleft/react2shell-toolbox
مجموعة أدوات اختبار أمني بواجهة رسومية (GUI) لاكتشاف واستغلال ثغرة تلوث النموذج الأولي في React Server Actions (CVE-2025-55182)، مع التحقق من إثبات…
 infobyte/pyrmax
وحدة فك تشفير/ترميز لإطارات بروتوكول AirMAX اللاسلكي من Ubiquiti؛ تحليل التقاطات pcap أو الالتقاط المباشر، اكتشاف الأجهزة، فحص البرامج الثابتة…
 ynsmroztas/gitlabsniper
ماسح ومستغل Python في ملف واحد لـ CVE-2026-85706، وهو قراءة ملفات عشوائية بدون مصادقة في GitLab CE/EE ذاتي الإدارة، مع تعداد المشاريع، ومسارات…
 aqhmal/cve-2019-19781
نص برمجي آلي لماسح Citrix ADC (CVE-2019-19781) باستخدام المضيفات المسترجعة من Shodan API. يجب أن يكون لديك حساب Shodan لاستخدام هذا النص البرمجي.
 oseasfr/scanner_cve_2026-42945
سكربت Python لاكتشاف مثيلات Nginx المعرّضة للثغرة الأمنية CVE-2026-42945 في عناوين IP ونطاقات CIDR وأرقام ASN.
 rxb06/credactor
مسح. تنقيح. الالتزام نظيف.
 murrez/cve-2026-76268
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-76268: تكتشف واجهة Patroni REST API غير الموثّقة على أعضاء Splunk SHC وتستغلها عبر حقن archive_command…
 yutusec/activemq_crack
أداة استكشاف واستغلال ثغرات سلسلة ActiveMQ، تشمل ثغرة كلمة المرور الافتراضية لـ ActiveMQ وثغرة كتابة الملفات التعسفية لـ ActiveMQ (CVE-2016-3088)،…
 6mile/nextjs-cve-2025-29927
قالب Nuclei لكشف ثغرة تجاوز المصادقة CVE-2025-29927 في Next.js
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
مختبر الاستغلال، docker وماسح الكود لثغرة mongobleed CVE-2025-14847 بالإضافة إلى أدوات Phoenix Security Sync
 kagantua/cpanelwhm-authbypass
أداة فحص واستغلال مبنية على لغة Go لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel/WHM. تدعم الفحص الجماعي، وتسريب الرموز المميزة، وإجراءات ما بعد…
 zappaboy/vuln-scanner
ماسح تقييم الثغرات مع إنشاء التقارير
 geeknik/scada-scanner
ماسح SCADA/ICS عالي الأداء وغير متزامن








