
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/moleft/react2shell-toolbox
الاستطلاعماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubmoleft/react2shell-toolbox

React2Shell-Toolbox

مشاركة

مجموعة أدوات اختبار أمني بواجهة رسومية (GUI) لاكتشاف واستغلال ثغرة تلوث النموذج الأولي في React Server Actions (CVE-2025-55182)، مع التحقق من إثبات المفهوم (POC)، وطرفية افتراضية، ومسح دفعات متكامل مع FOFA.

عرض المستودع
3641منذ 11 أشهرتمت المراجعة من قبل Kitploit

React2Shell Toolbox

GitHub release GitHub stars GitHub forks GitHub issues GitHub license GitHub downloads

Electron Vue Vuetify Node

مجموعة أدوات اختبار أمني مبنية باستخدام Electron + Vue 3، تركّز على اكتشاف ثغرات React Server Actions واستغلالها.

中文文档 | English

نظرة عامة

React2Shell Toolbox هي أداة اختبار أمني مصممة لثغرة تلوث النموذج الأولي في Next.js React Server Actions (CVE-2025-55182). توفر واجهة رسومية سهلة الاستخدام مع ميزات تشمل التحقق من POC، والتفاعل مع الطرفية الافتراضية، والبحث عن أصول FOFA، وقدرات متقدمة لاختطاف المسارات.
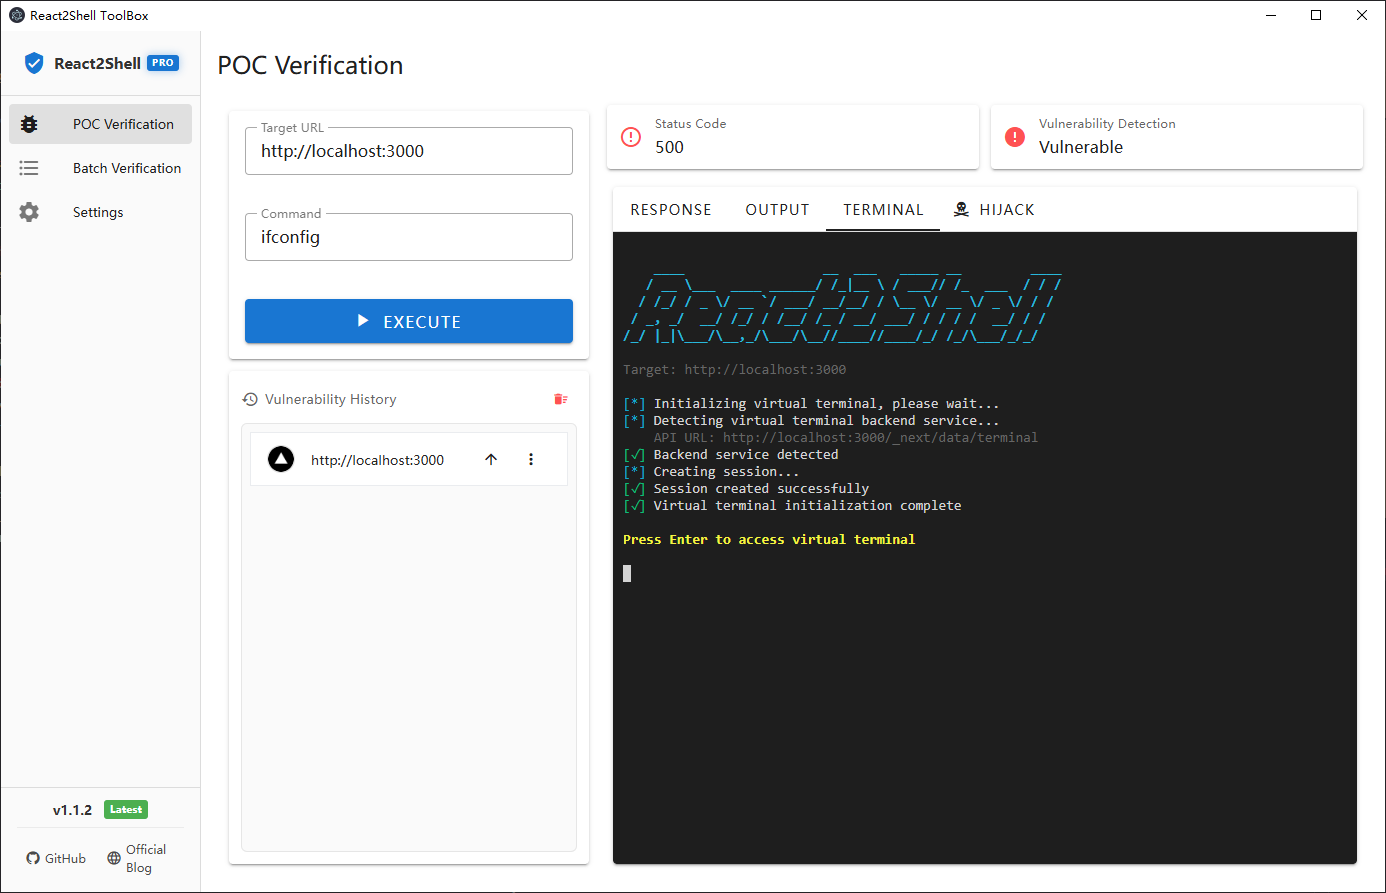
لقطات الشاشة

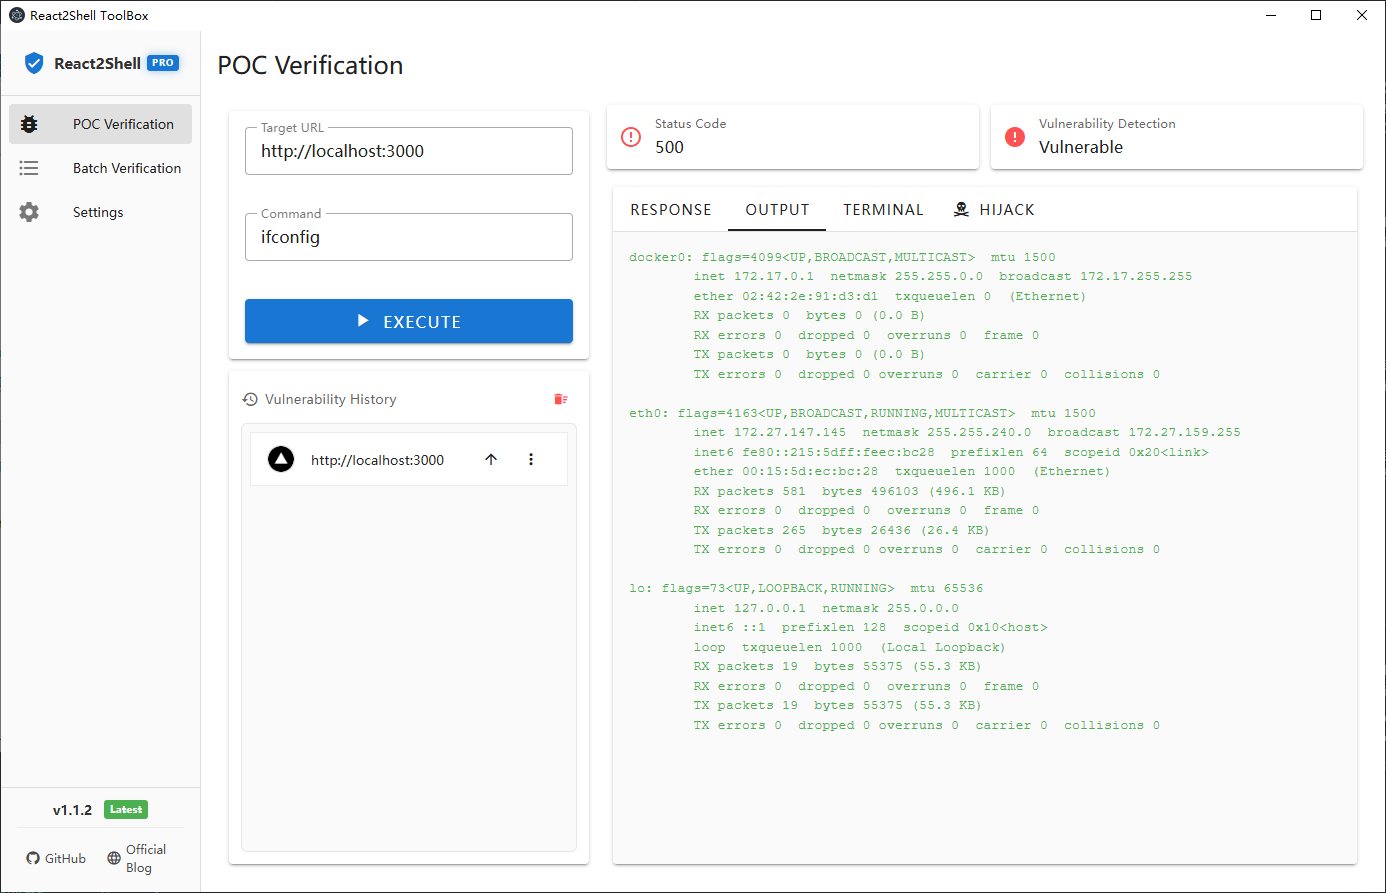
التحقق من POC

التحقق من POC

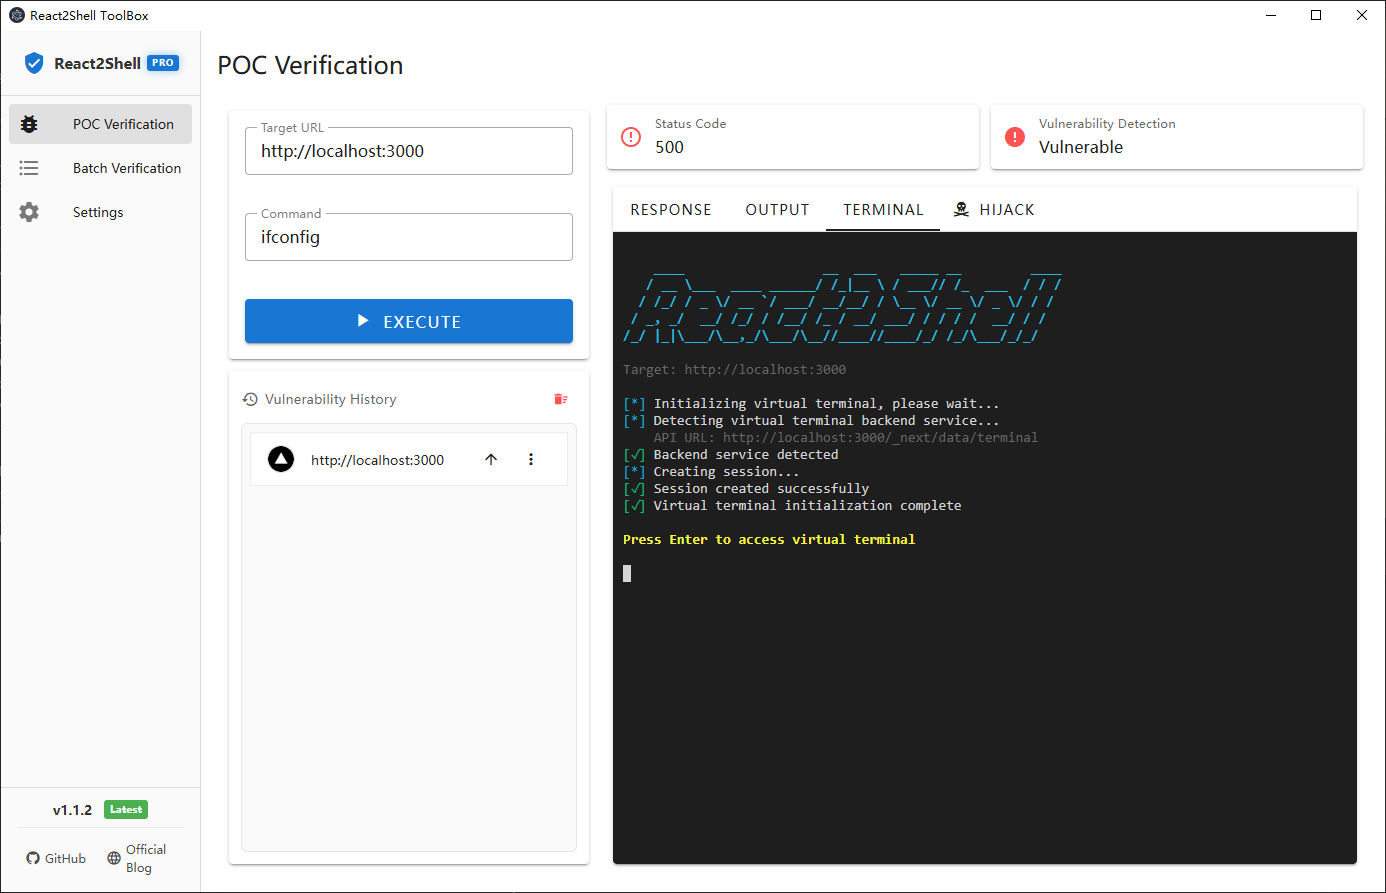
الطرفية الافتراضية

الطرفية الافتراضية

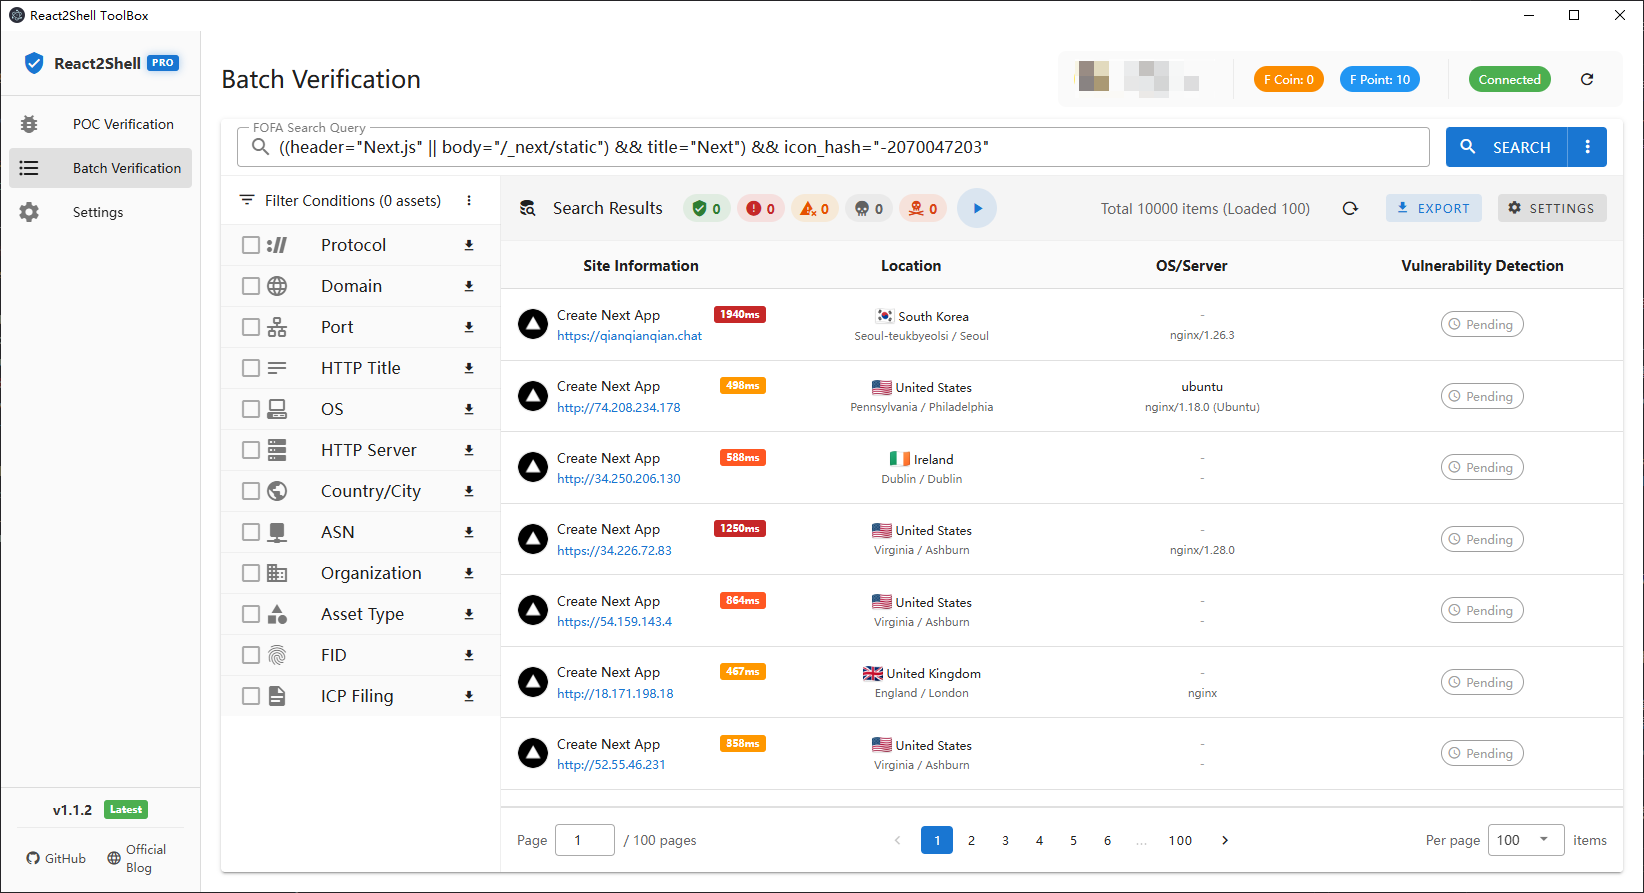
التحقق الجماعي (تكامل FOFA)

التحقق الجماعي

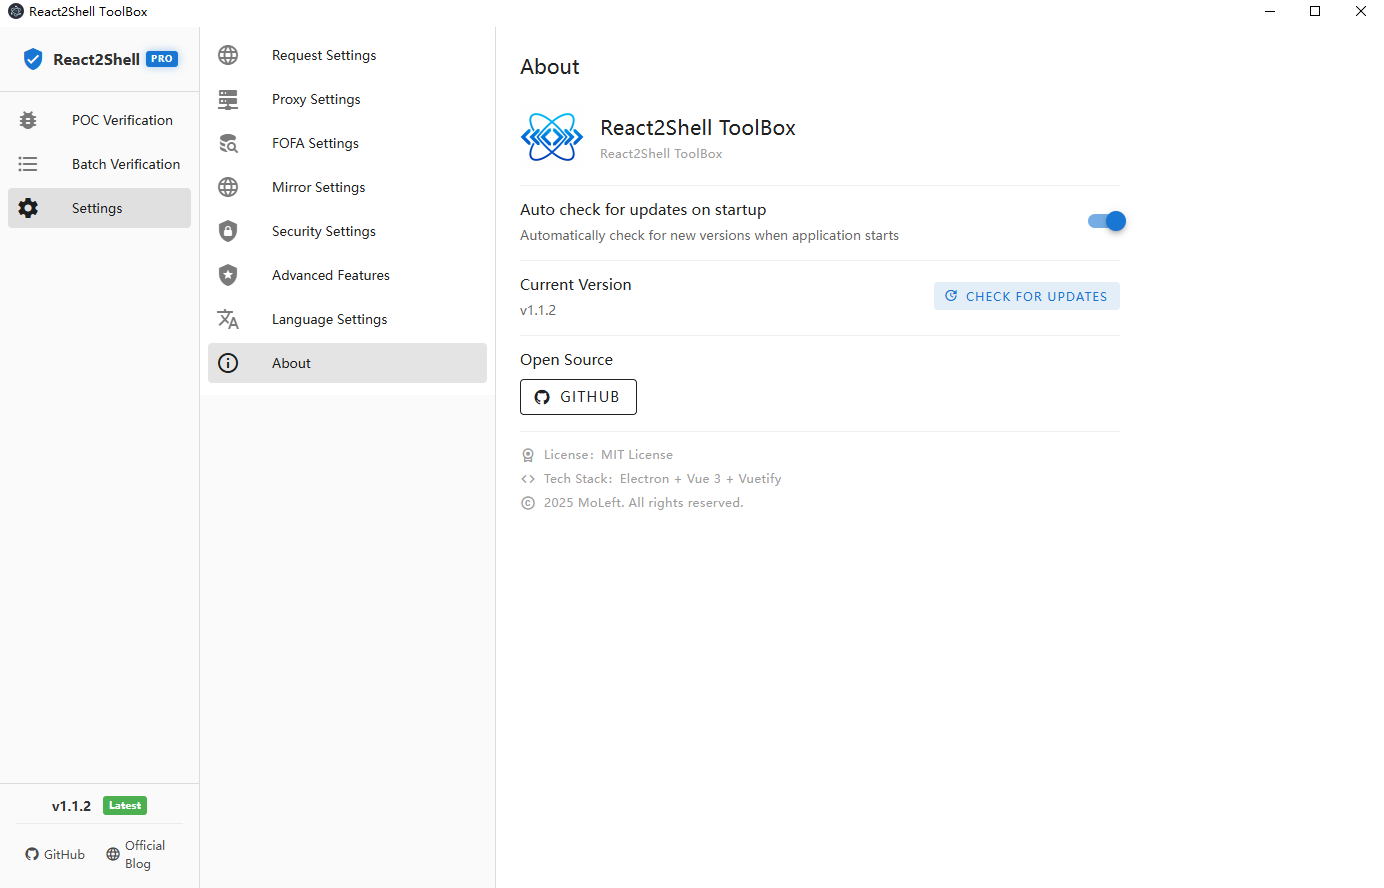
الإعدادات

الإعدادات

الميزات الأساسية

✅ وحدة التحقق من POC

  • كشف الثغرات الأساسي وتنفيذ الأوامر
  • عرض الاستجابة الكاملة (الوضع المزدوج مصدر/معاينة)
  • استخراج مخرجات الأوامر
  • تفاعل الطرفية الافتراضية (دعم Linux/macOS)
  • إدارة السجل (الحفظ التلقائي، عرض الأيقونة المفضلة)
  • تكامل محرر Monaco

✅ وحدة التحقق الجماعي

  • تكامل FOFA API (البحث، الإحصائيات، معلومات المستخدم)
  • 7 أبعاد للتجميع الإحصائي (البروتوكول، النطاق، المنفذ، العنوان، نظام التشغيل، الخادم، الموقع)
  • تصفية ذكية والدمج متعدد الشروط
  • إدارة سجل البحث
  • التحكم في معدل الطلبات وإدارة قائمة الانتظار
  • عرض معلومات المستخدم (الصورة الرمزية، حالة VIP، رصيد F-coin/F-point)

✅ إدارة الإعدادات

  • إعدادات الطلب (المهلة، شهادة SSL)
  • إعدادات الوكيل (HTTP/HTTPS/SOCKS5)
  • إعدادات FOFA (تكوين API، اختبار الاتصال، تجاوز الوكيل)
  • المرآة الصينية (تسريع GitHub)
  • التحقق من التحديث التلقائي (اختياري)
  • تكوين الميزات المتقدمة (يتطلب ترخيصًا)

التحميل والتثبيت

قم بتنزيل مثبّت نظامك الأساسي من إصدارات GitHub:

  • Windows: Windows-react2shell-toolbox-{version}-setup.exe أو Windows-react2shell-toolbox-{version}-portable.exe
  • macOS: macOS-react2shell-toolbox-{version}-x64.dmg (Intel) أو macOS-react2shell-toolbox-{version}-arm64.dmg (Apple Silicon)
  • Linux: Linux-react2shell-toolbox-{version}-x64.AppImage أو .deb / .tar.gz

البناء من المصدر

المتطلبات

  • Node.js >= 18
  • npm >= 9

تثبيت التبعيات

npm install

وضع التطوير

npm run dev

بناء التطبيق

# Windows
npm run build:win

# macOS
npm run build:mac

# Linux
npm run build:linux

# All platforms
npm run build:all

دليل الاستخدام

التحقق من POC

  1. أدخل عنوان URL الهدف والأمر
  2. انقر على "تنفيذ الكشف"
  3. اعرض نتائج الكشف ومخرجات الأوامر
  4. انتقل إلى "الطرفية الافتراضية" للتفاعل

التحقق الجماعي

  1. قم بتكوين FOFA API في الإعدادات (احصل على بيانات الاعتماد)
  2. أدخل استعلام بحث FOFA (مثل: app="Apache-Tomcat")
  3. قم بتحميل الإحصائيات وحدد شروط التصفية
  4. اعرض قائمة الأصول (قريبًا)

حزمة التقنيات

الواجهة الأمامية

  • الإطار: Vue 3 (Composition API)
  • مكتبة واجهة المستخدم: Vuetify 3 (Material Design)
  • الموجّه: Vue Router 4
  • إدارة الحالة: Pinia
  • محرر الأكواد: Monaco Editor
  • الطرفية: xterm.js + xterm-addon-fit

الواجهة الخلفية

  • بيئة التشغيل: Electron 39 + Node.js 18+
  • أدوات البناء: Electron Vite + Electron Builder
  • عميل HTTP: Axios + Node Fetch
  • دعم الوكيل: https-proxy-agent + socks-proxy-agent
  • عرض Markdown: marked + highlight.js

هيكل المشروع

react2shell-toolbox/
├── src/
│   ├── main/                      # Electron main process
│   │   ├── index.js              # Main process entry
│   │   ├── poc-handler.js        # POC execution handler
│   │   ├── terminal-handler.js   # Virtual terminal handler
│   │   ├── fofa-handler.js       # FOFA API handler
│   │   ├── github-oauth-handler.js # GitHub OAuth handler
│   │   ├── storage-handler.js    # Storage management handler
│   │   └── updater.js            # Auto-update handler
│   ├── preload/                   # Preload scripts
│   │   └── index.js              # IPC communication bridge
│   └── renderer/                  # Renderer process (frontend)
│       ├── src/
│       │   ├── components/       # Vue components
│       │   │   ├── poc/         # POC verification components
│       │   │   ├── batch/       # Batch verification components
│       │   │   └── settings/    # Settings components
│       │   ├── views/           # Page views
│       │   ├── stores/          # Pinia state management
│       │   ├── router/          # Router configuration
│       │   ├── composables/     # Composable functions
│       │   └── App.vue          # Root component
│       └── index.html           # HTML entry
├── resources/                     # Application resources
│   ├── icon.png                 # App icon
│   └── icon.ico                 # Windows icon
├── changelog/                     # Version changelogs
├── electron-builder.yml          # Build configuration
└── package.json                  # Project configuration

الوحدات الأساسية

وحدات العملية الرئيسية

  • poc-handler: يتعامل مع طلبات تنفيذ POC مع دعم الوكيل وتجاوز شهادة SSL
  • terminal-handler: يدير جلسات الطرفية الافتراضية وتدفقات SSE
  • fofa-handler: يغلّف FOFA API للبحث والإحصائيات واستعلامات معلومات المستخدم
  • github-oauth-handler: ينفّذ تدفق GitHub OAuth2 والتحقق من Star
  • storage-handler: يدير التخزين المحلي (الإعدادات، السجل، ذاكرة التخزين المؤقت للأيقونات المفضلة)
  • updater: يتعامل مع فحوصات التحديث التلقائي والتنزيلات

وحدات عملية العرض

  • stores: إدارة الحالة العامة باستخدام Pinia (التطبيق، الإعدادات، POC، FOFA، التحديث)
  • composables: دوال تركيب قابلة لإعادة الاستخدام (اختطاف POC، إدارة الطرفية، إلخ.)
  • components: مكونات Vue معيارية منظمة حسب الوظيفة

اتصال IPC

  • يستخدم Electron IPC للتواصل بين العملية الرئيسية وعملية العرض
  • يعرّض واجهات برمجة التطبيقات (APIs) بأمان لعملية العرض عبر contextBridge
  • يدعم الاتصال ثنائي الاتجاه والاستماع إلى الأحداث

تحذير أمني

⚠️ هذه الأداة مخصصة للبحث الأمني والاختبار المصرح به فقط

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →