
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 mohammad-008/rsfiles-cve-2026-57827
رفع ملفات بدون مصادقة ← PoC لاستغلال RCE في CVE-2026-57827 (RSFiles! Joomla < 1.17.12). للاستخدام في أبحاث الأمن المصرح بها فقط.
 cymmetria/micros_honeypot
MICROS Honeypot هو فخ تفاعل منخفض لاكتشاف CVE-2018-2636 في مكون Oracle Hospitality Simphony ضمن تطبيقات Oracle Hospitality (MICROS). هذه ثغرة اجتياز…
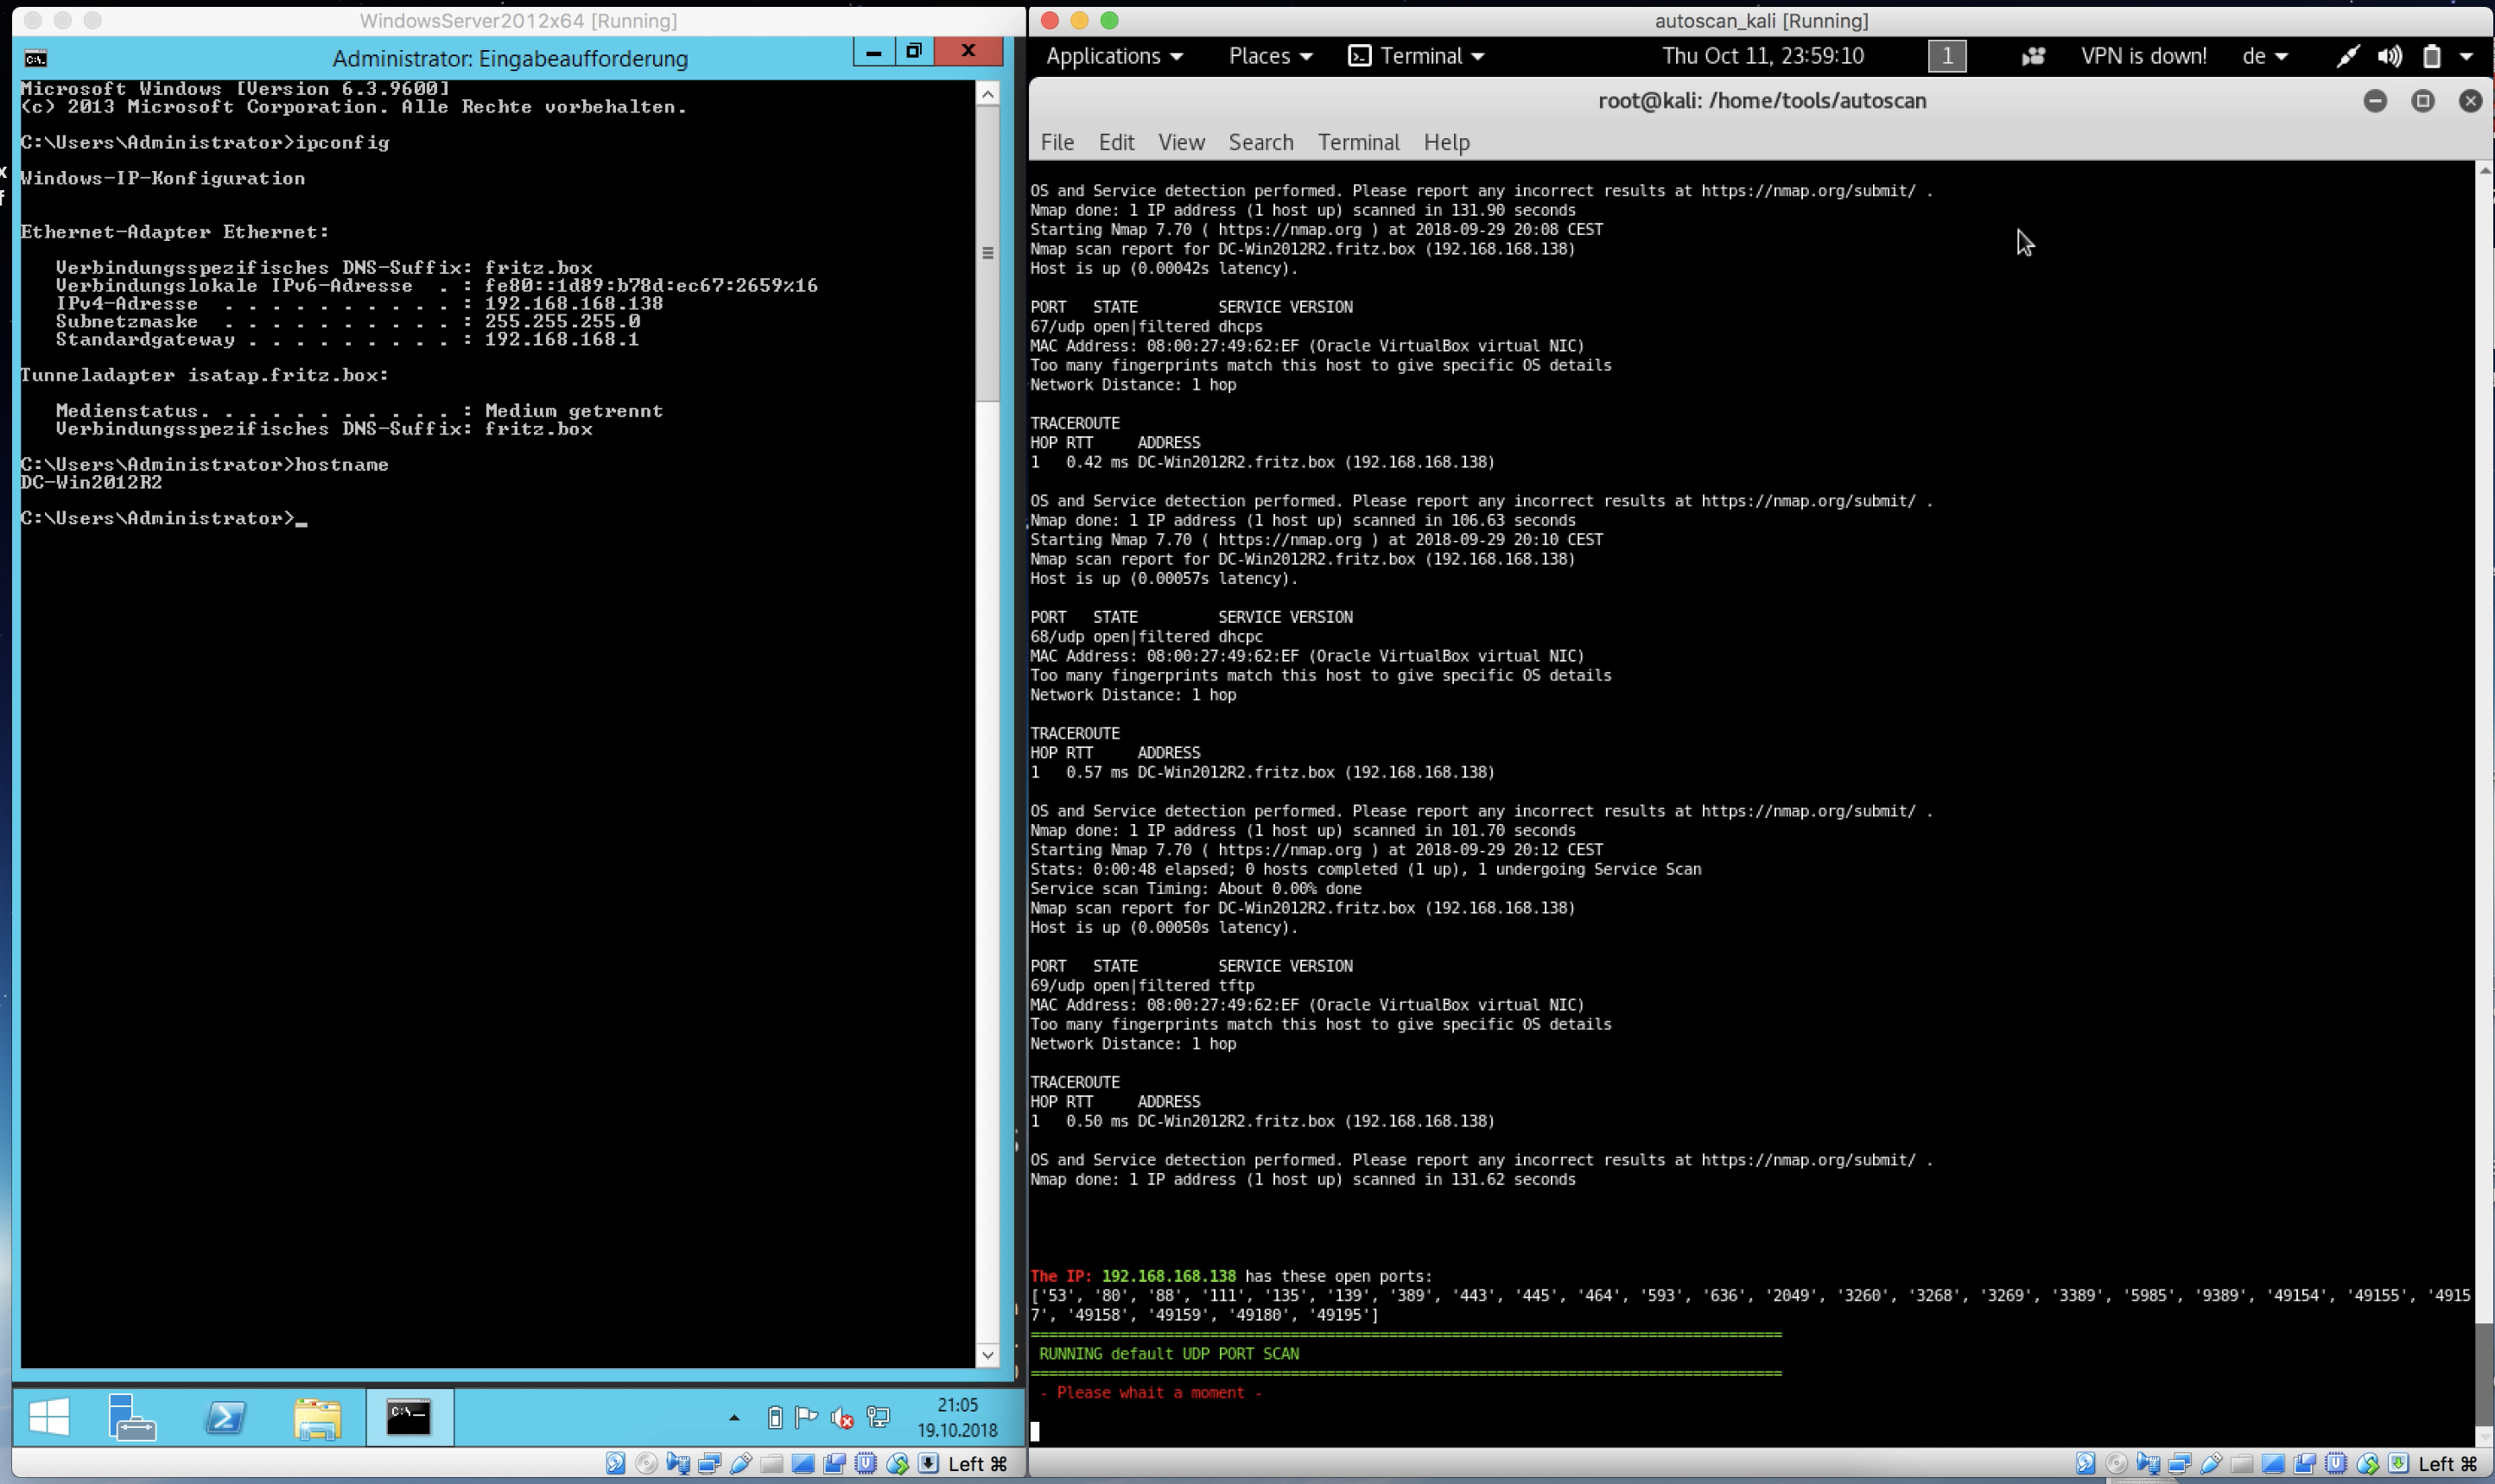 darksh3llgr/autoscan
المسح الآلي، اختبار الاختراق , الاستغلال والتقارير
 yassdev221608/cve-2024-6387_poc
# فحص واستغلال CVE-2024-6387 (regreSSHion) في خوادم OpenSSH يتضمن فحصًا متعدد الخيوط، واسترجاع الشعار (banner)، واكتشاف فترة السماح (grace time)،…
 zephrfish/cve-2021-41773-poc
ماسح ضوئي إثبات مفهوم يفحص المضيفين بحثًا عن ثغرة traversal مسار Apache CVE-2021-41773، ويبلغ عن حالة الضعف أو عدمه.
 owasp/awscanner
يكتشف الموارد المعرَّضة للإنترنت في حساب AWS
 tc4dy/cve-2026-65643-poc-toolkit
مجموعة أدوات للفريق الأحمر/الأزرق لثغرة CVE-2026-65643، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) في إيقاف النطاقات في cPanel. تتضمن استغلالًا مع قشرة…
 xuemian168/cve-2025-30208
الإصدار الأول عالميًا CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
 francisck/shellshock-cgi
نص برمجي بلغة Python لتعداد سكريبتات CGI المتأثرة بـ CVE-2014-6271 على خادم واحد محدد
 adm1in/codetest
CodeTest هي أداة لجمع المعلومات واستغلال الثغرات الأمنية، حيث يمكن الاستفادة من سكريبتات جمع المعلومات ذات الصلة أثناء اختبار الاختراق لتسهيل الحصول…
 stuxlabs/awe
عوامل تكيفية لاختبار الاختراق الديناميكي للويب
 gautamvarmadatla/mcpsafetywarden
خادم وكيل يغلف خوادم MCP مع التوصيف السلوكي، المسح الأمني، التحكم في المخاطر، والتنفيذ الآمن. يكتشف حقن الأوامر الفورية، بيانات وصفية للأدوات الضارة،…
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
مولد قطع أثرية للكشف مبني على بايثون لثغرات تجاوز المصادقة وتنفيذ الأوامر عن بعد في Ivanti Sentry (CVE-2026-10520، CVE-2026-10523). يقوم بأتمتة…
 errornointernet/follinascanner
أداة مكتوبة بلغة Go تقوم بفحص الملفات والدلائل بحثًا عن استغلال Follina (CVE-2022-30190)
 asbawy/automation-for-juniper-cve-2023-36845
نص أتمتة بسيط لـ juniper cve-2023-36845
 hybridus/heartbleedscanner
ماسح الشبكة لثغرة تسرب الذاكرة في OpenSSL (CVE-2014-0160)
 owasp/xpsd
فرز إمكانية الوصول لفحوصات الثغرات. يغذّي نتائج الماسح إلى وكيل LLM يقرأ شيفرتك المصدرية ويحدد أي CVEs قابلة للوصول فعليًا.
 ret2jazzy/struts-apache-exploitpack
هذه مجرد بعض البرامج النصية التي يمكنك استخدامها لاكتشاف واستغلال ثغرة Apache Struts (CVE-2017-5638)








