MCP safety warden هو خادم وكيل (proxy server) يغلّف أي خادم MCP ويضيف إلى أدواته التنميط السلوكي، والفحص الأمني، وتقييد المخاطر، والتنفيذ الآمن.






المحتويات
[!IMPORTANT]
أمن MCP مجال بحثي نشط. تُصنّف الدراسات الاستقصائية الحديثة عددًا كبيرًا من فئات التهديدات الخاصة بالبروتوكول، والتي تشمل تسميم الأدوات، وحقن الأوامر (prompt injection)، وهجمات السحب المباغت (rug-pull)، واختراق سلسلة التوريد، وتسريب بيانات الاعتماد، وهجمات التركيب عبر دورة حياة الخادم بأكملها. راجع Securing the MCP (OpenReview)، وLandscape & Threats (arXiv)، وWhen MCP Servers Attack (arXiv)، وMCP-38 Taxonomy (arXiv).
نظرة عامة
استخدمه كخادم وكيل لإضافة تقييد أمني إلى أي خادم MCP، أو وجّهه نحو خادم لا تملكه وأجرِ تدقيقًا أمنيًا كاملًا دون تنفيذ أي استدعاء أداة واحد.
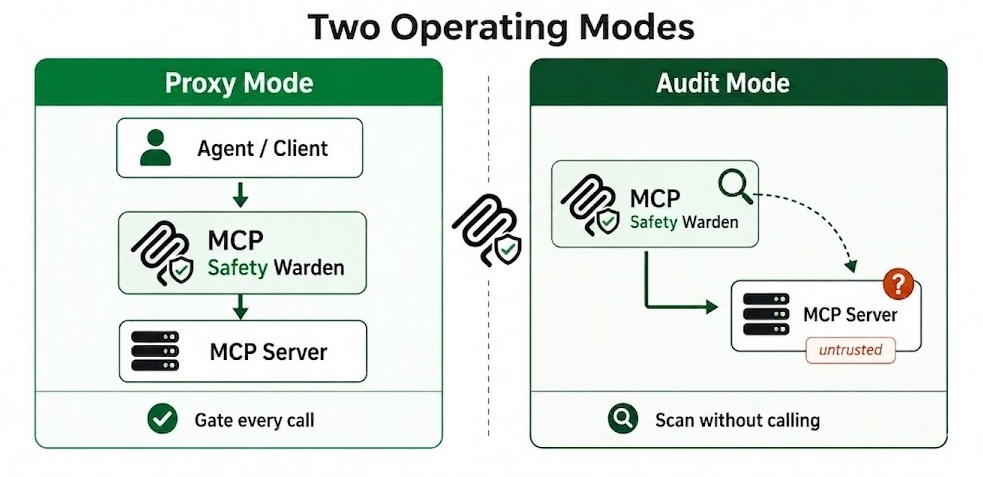
الشكل 1. وضعا التشغيل: الوكيل والتدقيق
التنميط السلوكي: فئة التأثير، وأمان إعادة المحاولة، ومدى التدمير. بمساعدة نماذج اللغة الكبيرة (Anthropic، OpenAI، Gemini، Ollama) مع آلية احتياطية قائمة على القواعد. تُحدَّث الإحصاءات المرصودة (زمن الاستجابة p50/p95، ومعدل الفشل، وحجم المخرجات) بعد كل استدعاء يمر عبر الوكيل.
الفحص الأمني: خط أنابيب mcpsafety+ المكوّن من خمس مراحل (Recon، Planner، Hacker، Auditor، Supervisor). Cisco AI Defense (AST/YARA). Snyk (تحليل البيانات الوصفية). تُثري تكاملات Kali وBurp Suite خط الأنابيب ببيانات شبكة حقيقية وفحوصات على طبقة HTTP. فحص الشيفرة المصدرية من GitHub باستخدام الإنتروبيا، وAST، وتدفق التلوث (taint flow)، وكشف هجمات السحب المباغت.
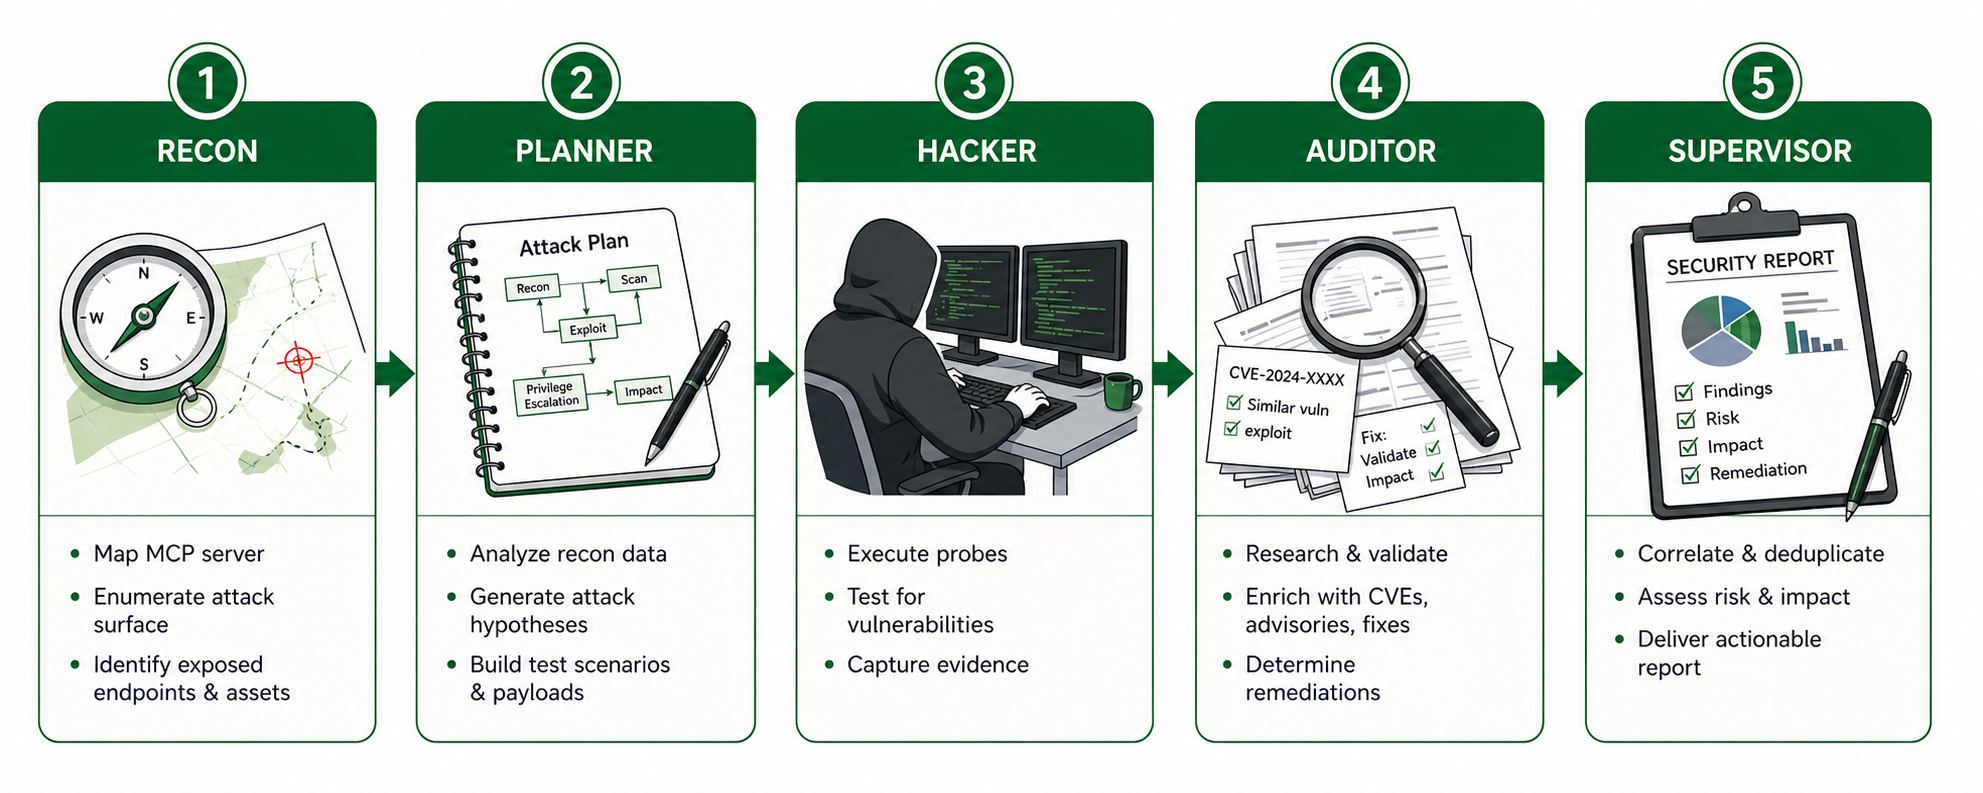
الشكل 2. خط أنابيب mcpsafety+ المكوّن من خمس مراحل، يُفعَّل عند تشغيل تدقيق أمني كامل على أي خادم MCP
التنفيذ الآمن: فحص الوسائط (أكثر من 20 فئة هجوم، مع تمريرة ثانية بواسطة LLM). فحص حقن المخرجات على طبقتين. بوّابة مخاطر مع بدائل وسياسات لكل أداة. كشف الانحراف في كل استدعاء وفحص مستقل.
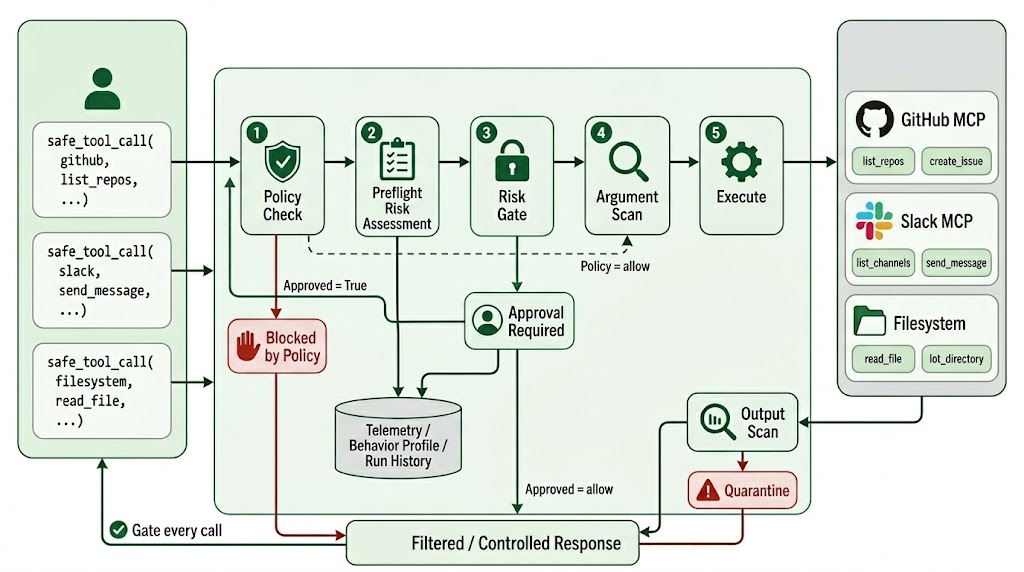
الشكل 3. خط أنابيب التنفيذ الآمن: الفحوصات الخمسة التي يمر بها كل استدعاء أداة عبر الوسيط
CLI: 24 أمرًا فرعيًا، وقائمة مخاطر تفاعلية، وعلم --json في كل أمر، و--yes لبيئات CI.
ما الذي يكشفه
- حقن الأوامر (Prompt injection): مخرجات الأدوات التي تحاول اختطاف الوكيل: اختطاف الأدوار، وكسر الحماية (jailbreaks)، وأوامر النظام المزيفة، وتجاوز التعليمات. يكشف 11 تقنية تشويش بما في ذلك الأحرف المتشابهة في Unicode، والأحرف ذات العرض الصفري، والحمولات المُرمَّزة بـ base64.
- بيانات وصفية خبيثة للأدوات: أوصاف تحتوي على سلاسل حقن، وأسرار مضمّنة، وعناوين URL تنزيل مشبوهة، وانتحال هوية الأدوات (shadowing)، والتنفيذ المالي المباشر، وتعديل خدمات النظام، والاعتماديات الخارجية غير الموثوقة. مدعومة بـ 19 فحصًا من Snyk.
- حقن الوسائط: أكثر من 20 فئة هجوم تُفحص في كل استدعاء أداة قبل تمرير الاستدعاء: SSRF إلى نقاط نهاية البيانات الوصفية السحابية (AWS وGCP وAzure وAlibaba)، واجتياز المسارات، والوصول إلى ملفات الاعتماد (.aws و.ssh و.kube و.env)، وحقن الأوامر، وحقن SQL/NoSQL/LDAP/XPath، وXXE، وحقن القوالب (SSTI)، وCRLF، وبايت null، وحمولات إلغاء التسلسل (Java وPython pickle وPHP و.NET)، وهجمات Windows UNC/ADS، والمتغيرات المشوّشة بـ base64 لجميع ما سبق.
- مخاطر الشيفرة المصدرية: يجلب الشيفرة المصدرية للخادم من GitHub ويشغّل 6 طبقات تحليل: فحص الإنتروبيا للأسرار المضمّنة، وتتبّع تدفق التلوّث عبر AST (من المعامل إلى المصب الخطير)، وعدم تطابق الوصف مع التنفيذ، وBandit وSemgrep SAST، والاستدلال بين الدوال بواسطة LLM. يدعم Python وTypeScript/JavaScript.
- السحب المباغت والانحراف (Rug-pull and drift): يخزّن تجزئة SHA-256 للشيفرة المصدرية للخادم عند الفحص الأول وينبّه إذا تغيّرت. يلتقط تبديل الأوصاف وتغييرات المخطط وإزالة الأدوات مباشرةً في كل استدعاء عبر حارس انحراف لكل استدعاء.
- شذوذات السلوك: يصنّف كل أداة حسب فئة التأثير ومدى التدمير و7 وسوم مخاطر: تعرّض الاعتمادات، والتنفيذ التعسفي، وتسريب البيانات، والوصول إلى نظام الملفات، والحركة الجانبية، وتصعيد الامتيازات، وسطح حقن الأوامر.
- هجمات التركيب: يحلّل مجموعات الأدوات بحثًا عن مخاطر التسلسل: سلاسل IDOR، وأزواج القراءة والكتابة، واستغلال تدفق المصادقة، وتسلسلات الكتابة ثم التنفيذ، ومسارات تراكم البيانات + تسريبها عبر أدوات متعددة.
- مخاطر الشبكة والمضيف: عند تسجيل Kali Linux MCP: المنافذ المفتوحة، والخدمات العاملة، وبصمة نظام التشغيل عبر nmap. عند تسجيل Burp Suite MCP: فحص نشط على طبقة HTTP وSSRF أعمى عبر استدعاءات خارج النطاق.
- تعرّض الاعتمادات في المخرجات: يحجب الأسرار من استجابات الأدوات قبل تخزينها. تُعزل الاستجابات الموسومة بالحقن ولا تُعاد أبدًا إلى الوكيل المستدعي - تُخزَّن تحت معرّف تشغيل للمراجعة الجنائية.
- بحث CVE ونتائج Arxiv: تُطابق مرحلة mcpsafety+ Auditor القدرات المكتشفة مع الثغرات المعروفة والأبحاث الأمنية الحديثة.
المتطلبات الأساسية
- Python 3.10 أو أحدث
- خادم MCP واحد على الأقل ملفوف ليعمل كوسيط (stdio أو SSE أو streamable_http)
- موصى به: مفتاح API لنموذج لغوي كبير (LLM) (Anthropic أو OpenAI أو Gemini)

 gautamvarmadatla/mcpsafetywarden

