
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-43499-PoC-Scanner — CVE-2026-43499 ماسح PoC | Kitploit
أدوات/GitHubGitHub/gagaltotal/cve-2026-43499-poc-scanner
ماسحات الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائية
GitHubgagaltotal/cve-2026-43499-poc-scanner

CVE-2026-43499-PoC-Scanner

CVE-2026-43499 ماسح PoC

عرض المستودع
17461منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

ماسح ضوئي PoC لثغرة CVE-2026-43499

يحتوي هذا المستودع على ماسح ضوئي مبني بلغة Go وتنفيذ إثبات مفهوم لثغرة في نواة لينكس مرتبطة بـ CVE-2026-43499. المشروع مخصص لأغراض البحث والتحليل الدفاعي والاختبارات الأمنية المصرح بها فقط.

نظرة عامة

يقوم الكود الموجود في هذا المستودع بوظيفتين رئيسيتين:

  • ماسح ضوئي خفيف يفحص إصدار النواة الحالي ومؤشرات إعدادات النواة الأساسية.
  • مُشغِّل إثبات مفهوم يُظهر السلوك المشتبه به للثغرة عبر تفاعلات futex و rtmutex في لينكس.

تحذير مهم

قد يؤدي مسار الاستغلال إلى kernel panic أو انهيار النظام. يجب تنفيذه فقط على أنظمة اختبار معزولة أو في بيئات يكون تأثيرها مفهومًا ومقبولًا.

المتطلبات

  • Go 1.20 أو أحدث
  • نظام قائم على لينكس
  • صلاحيات الجذر (root) أو sudo لوضع الاستغلال

البناء

من المجلد الجذري للمستودع، نفّذ:

go build -o cve_2026_43499 CVE-2026-43499_poc_scan.go
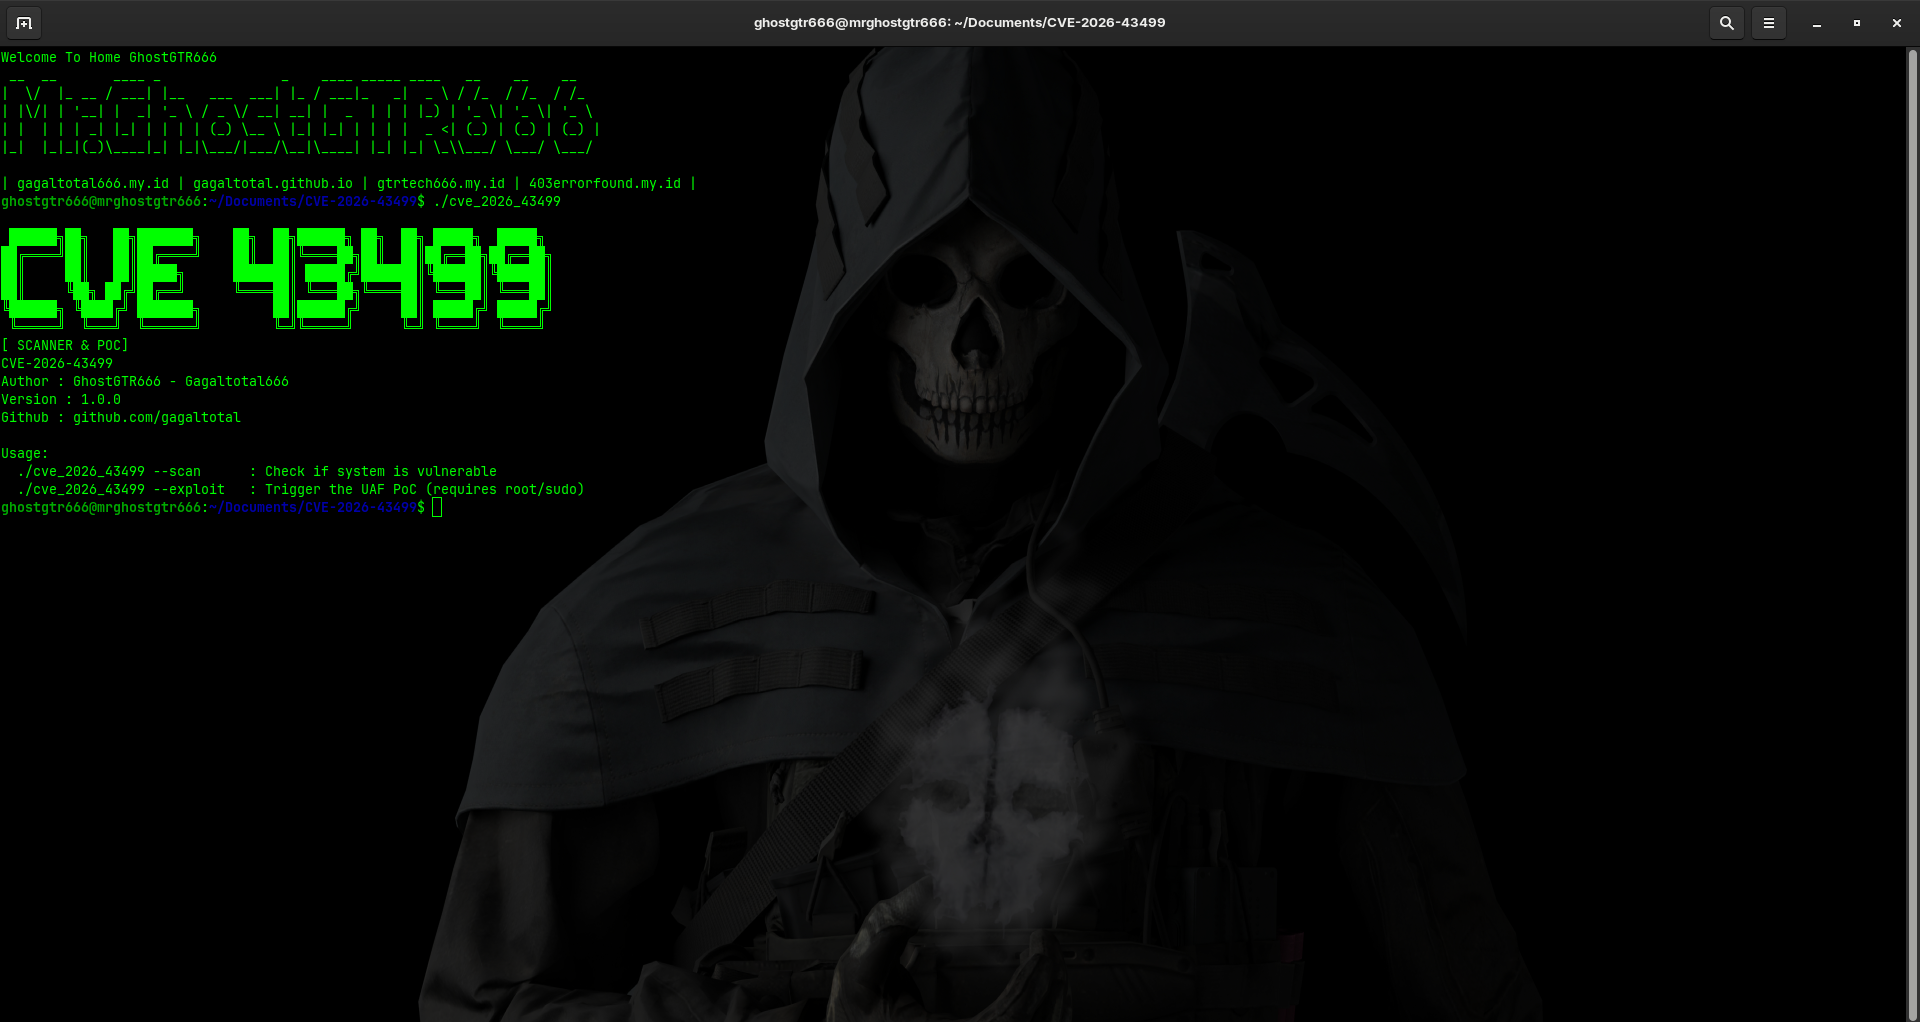
الاستخدام

وضع الفحص

لقطة شاشة

قم بتشغيل فحص كشف آمن:

./cve_2026_43499 --scan

وضع الاستغلال

قم بتشغيل مسار إثبات المفهوم:

sudo ./cve_2026_43499 --exploit

بنية المشروع

.
├── CVE-2026-43499_poc_scan.go
├── images/
└── README.md

ملاحظات

  • هذا المستودع غير مخصص للاستغلال غير المصرح به.
  • استخدم وضع الفحص للتقييم السلبي ووضع الاستغلال فقط في بيئات مختبرية خاضعة للتحكم.
  • اتبع دائمًا السياسة الأمنية لمؤسستك والقوانين المعمول بها قبل تشغيل كود PoC على مستوى النواة.

إخلاء مسؤولية

هذا المشروع مُقدَّم لأغراض تعليمية ودفاعية. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر أو نشاط غير مصرح به ناتج عن استخدام هذا الكود.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





