
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 0x90n/infosec-black-friday
كل العروض الخاصة بالبرامج/الأدوات المتعلقة بأمن المعلومات في هذا الجمعة السوداء
 tuhinshubhra/red_hawk
أداة شاملة لجمع المعلومات وفحص الثغرات والزحف على الويب. أداة لا غنى عنها لجميع مختبري الاختراق.
 nccgroup/scoutsuite
أداة تدقيق أمني متعددة السحابات تستفيد من واجهات برمجة تطبيقات مزودي الخدمات السحابية لجمع بيانات التكوين، وتقييم الوضع الأمني، وإنشاء تقارير HTML…
 may215/awesome-termux-hacking
⚡️قائمة رائعة لأفضل أدوات الاختراق في Termux
 ottosulin/awesome-ai-security
A collection of awesome resources related AI security
 1n3/intruderpayloads
مجموعة من حمولات Burpsuite Intruder، وحمولات BurpBounty، وقوائم fuzz، وملفات ضارة للرفع، ومنهجيات وقوائم اختبار الاختراق للويب.
 retirejs/retire.js
ماسح ضوئي يكتشف استخدام مكتبات جافا سكريبت ذات ثغرات أمنية معروفة. يمكنه أيضًا إنشاء قائمة مكونات برمجية (SBOM) للمكتبات التي يعثر عليها.
 corazawaf/coraza
مكتبة جدار حماية تطبيقات الويب مبنية على Go ومتوافقة مع قواعد ModSecurity SecLang وOWASP Core Rule Set v4، توفر فحصًا فوريًا لحركة مرور HTTP وحجب…
 coreruleset/coreruleset
مجموعة قواعد كشف الهجوم العامة لجدران الحماية لتطبيقات الويب، للحماية ضد OWASP العشرة الأوائل والثغرات الشائعة مع الحد الأدنى من الإيجابيات الكاذبة.
 gwen001/pentest-tools
مجموعة من أدوات الأمن المخصصة للاحتياجات السريعة.
 guardicore/monkey
Infection Monkey - منصة محاكاة خصم مفتوحة المصدر
 hamed233/cybersecurity-mastery-roadmap
دليل شامل خطوة بخطوة لإتقان الأمن السيبراني من مستوى المبتدئ إلى مستوى الخبير، مع موارد وأدوات منتقاة وإرشادات مهنية.
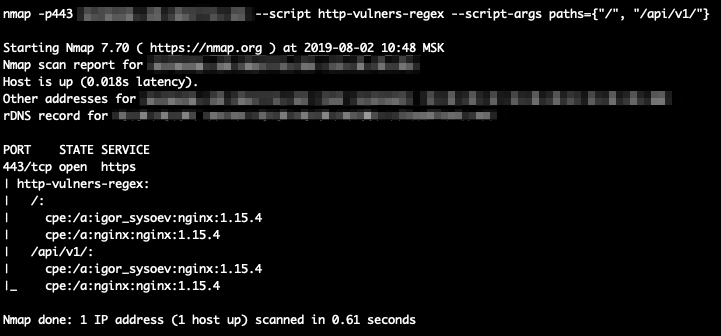 vulnerscom/nmap-vulners
نصوص Nmap NSE التي تستعلم عن واجهة برمجة تطبيقات Vulners لتحديد الثغرات الأمنية المعروفة (CVEs) للخدمات الشبكية المكتشفة، مما يعزز مسح المنافذ…

 lefayjey/linwinpwn
سكربت Bash يلف أدوات Active Directory للعد التلقائي، فحص الثغرات، الاستغلال، وتفريغ كلمات المرور عبر LDAP و RPC و Kerberos و SMB.
 semgrep/semgrep-rules
حزمة قواعد تحليل ثابت لكشف الثغرات الأمنية وأنماط الكود الخطيرة ومشكلات التكوين عبر العديد من لغات البرمجة؛ تتكامل مع سير عمل الفحص في CI/CD.







