
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 giterlizzi/nmap-log4shell
Nmap NSE script لاكتشاف ثغرة Apache Log4j RCE (CVE-2021-44228) عن طريق حقن حمولات استغلال JNDI عبر رؤوس HTTP أو مآخذ TCP/UDP عبر الشبكات.
 papermtn/gitlab-watchman
اكتشاف الأسرار المكشوفة والبيانات الشخصية في GitLab
 sobri3195/pegasus-neo
PEGASUS-NEO هو إطار اختبار اختراق شامل مصمم لمحترفي الأمن ومختبري الاختراق الأخلاقي. يجمع بين أدوات أمنية متعددة ووحدات مخصصة للاستطلاع والاستغلال…
 infobyte/faraday-cli
واجهة سطر الأوامر لـ Faraday
 projectdiscovery/nuclei-templates-labs
بيئات ضعيفة مقترنة بقوالب Nuclei الجاهزة للاستخدام لاختبار الأمان والتعلم! 🚀
 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。(إضافة متصفح خفيفة لالتقاط حركة المرور وتحليل الأمان، تتيح الالتقاط والاعتراض والتعديل…
 faloker/purify
أداة شاملة لإدارة تقارير الثغرات الأمنية من خطوط أنابيب AppSec
 sech0us3/waf-checker
أداة تقييم تلقائي لجدران الحماية (WAF) تكتشف أنواع الجدران النارية، وتختبر 19 فئة هجوم باستخدام حمولات تفادي متقدمة، وتوفر تحليلاً للاختراق مرمّزاً…
 jonnyhightower/neet
Neet - أداة تعداد واستغلال الشبكات
 n1ckdunn/exploitivator
أتمتة مسح واستغلال Metasploit
 northwavesecurity/log4jcheck
نص برمجي يفحص الأنظمة المعرضة للخطر من Log4j (CVE-2021-44228) باستخدام حقن الحمولة في رؤوس HTTP الشائعة.
 trinitor/cve-vulnerability-information-downloader
يقوم بتنزيل وتجميع بيانات الثغرات المعروفة المستغلة من CVSS وEPSS وCISA في ملفات JSON/CSV موحدة وقاعدة بيانات SQLite. يثري تقارير ماسحات الثغرات (مثل…
 vainlystrain/vailyn
أداة مسح واستغلال متطورة ومتخفية لـ Path Traversal و LFI مع مراحل هجومية مكتوبة بلغة Python
 malwaretech/citrixhoneypot
اكتشاف وتسجيل محاولات الفحص والاستغلال لـ CVE-2019-19781.
 umair9747/genzai
مجموعة أدوات أمان إنترنت الأشياء للمساعدة في تحديد لوحات التحكم المتعلقة بإنترنت الأشياء وفحصها بحثًا عن كلمات المرور الافتراضية ونقاط الضعف.
 kvesta/vesta
تحليل ثابت للثغرات، وأداة كشف تكوين كتلة Docker و Kubernetes تعتمد على الاختراق الفعلي للحوسبة السحابية.
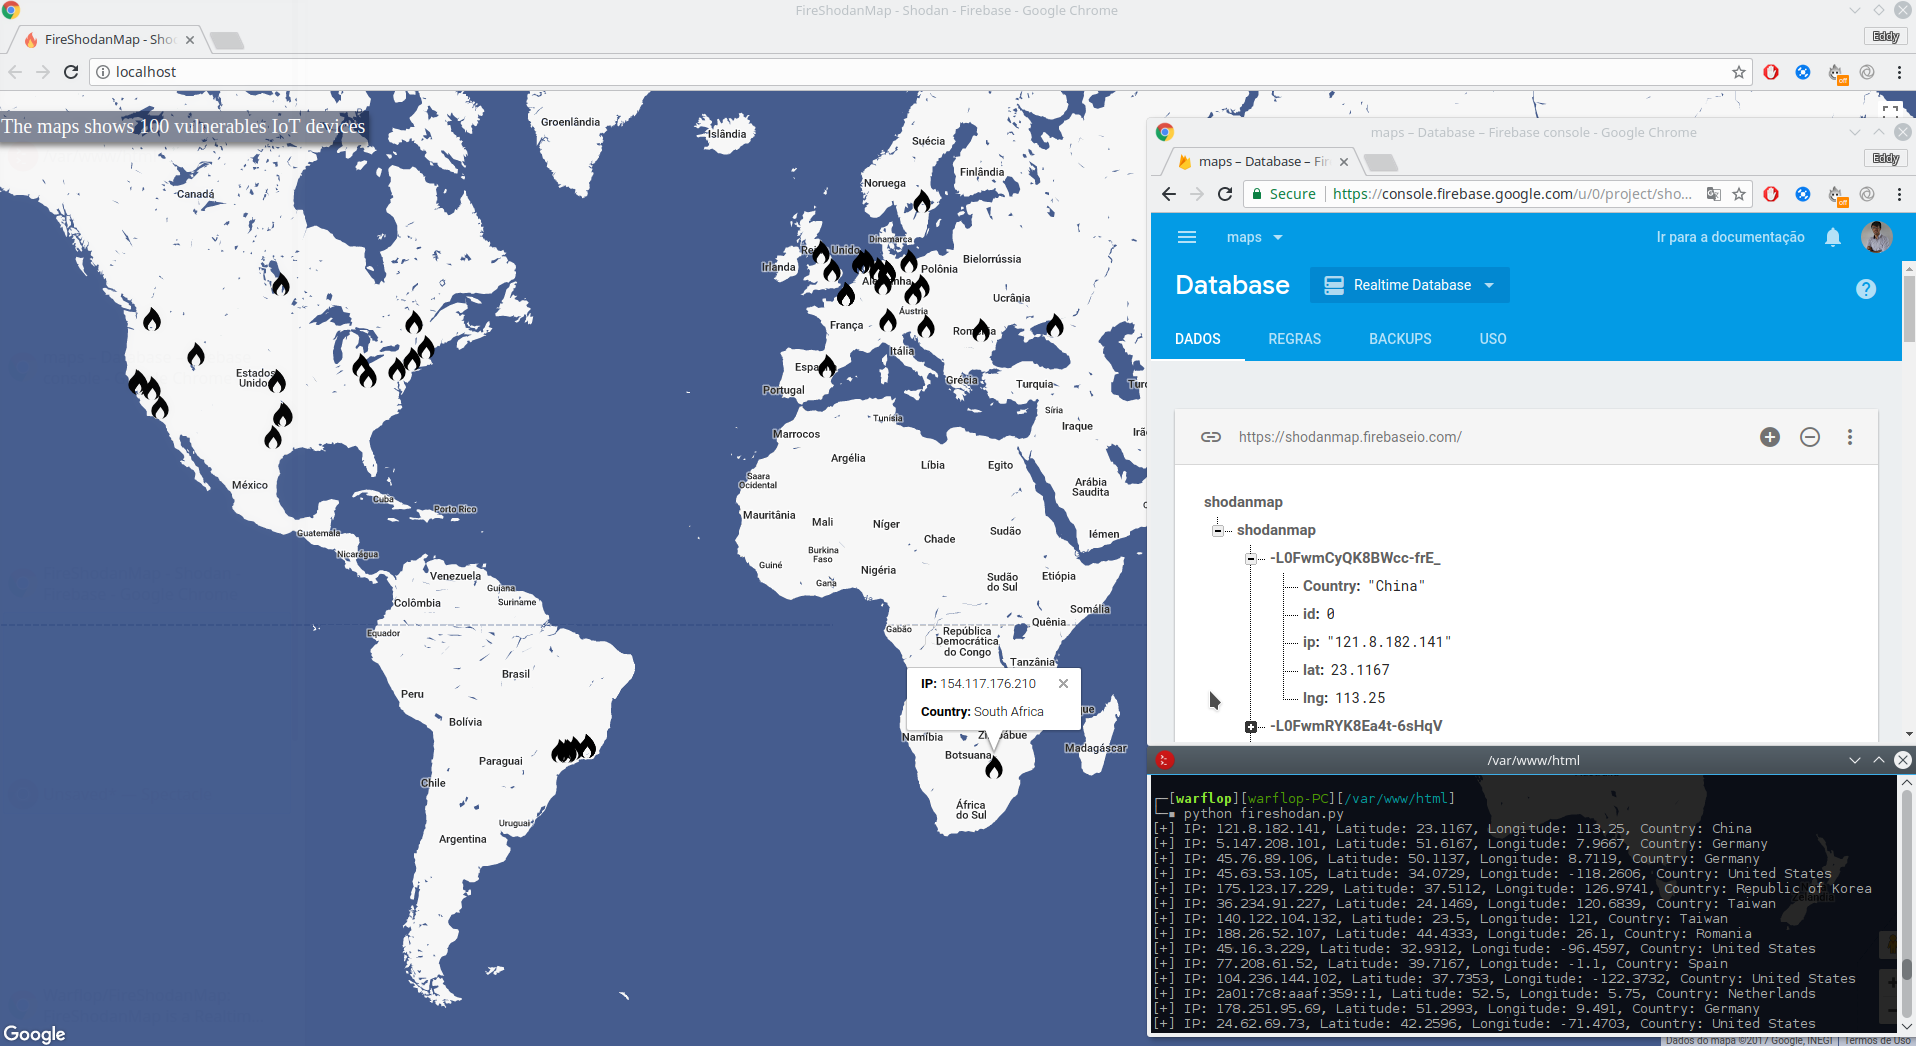 warflop/fireshodanmap
FireShodanMap هي خريطة زمنية حقيقية تدمج بين Firebase وGoogle Maps وShodan. يتم إجراء بحث باستخدام Shodan للبحث عن الأجهزة القابلة للاختراق ويتم…
 0xdevrel/easyscan
ماسح أمان ويب مبني على بايثون يحلل رؤوس HTTP، وشهادات SSL/TLS، وسجلات DNS، والأخطاء الشائعة في التهيئة لتوليد تقرير أمني مُسجَّل مع توصيات قابلة…








