
 infobyte/faraday-cli
واجهة سطر الأوامر لـ Faraday

استخدم faraday مباشرة من طرفيتك المفضلة
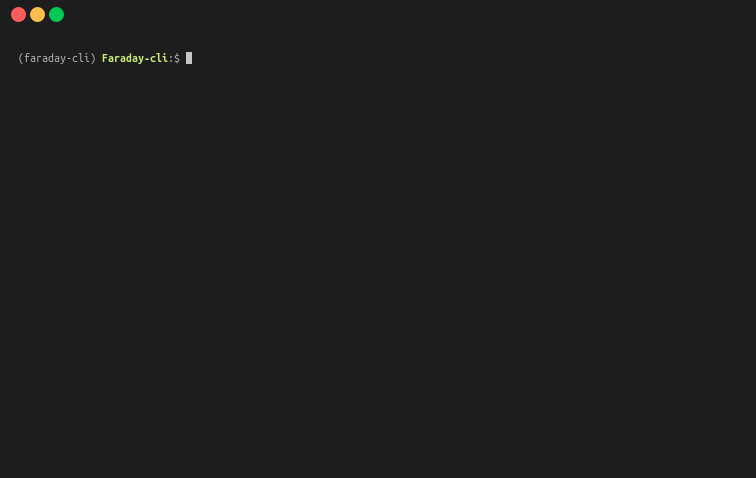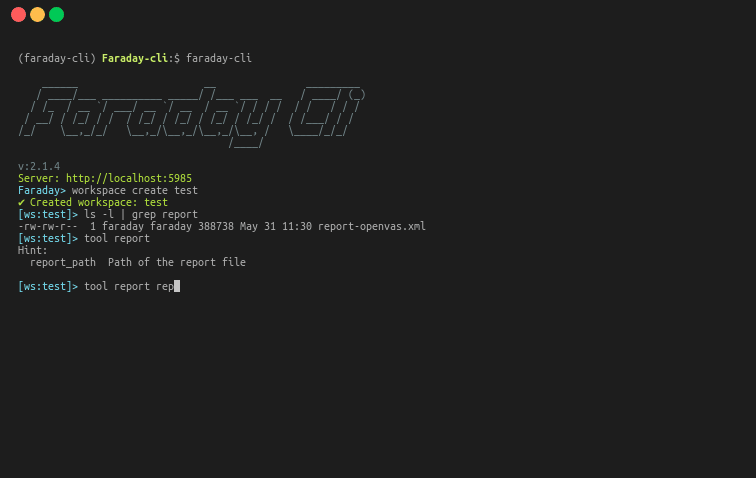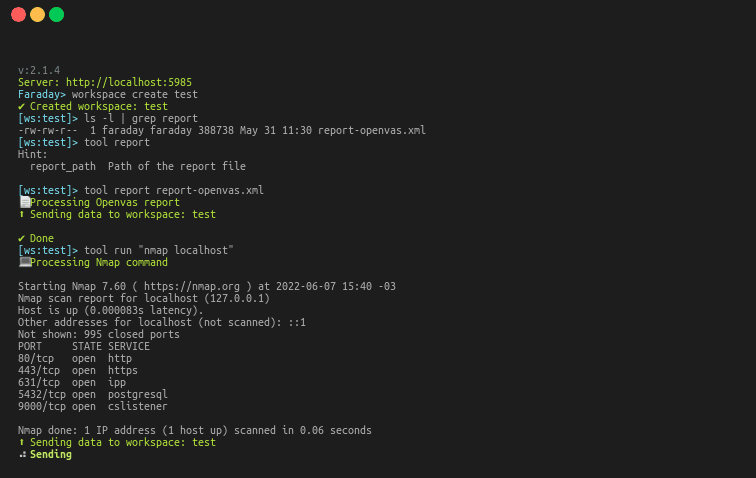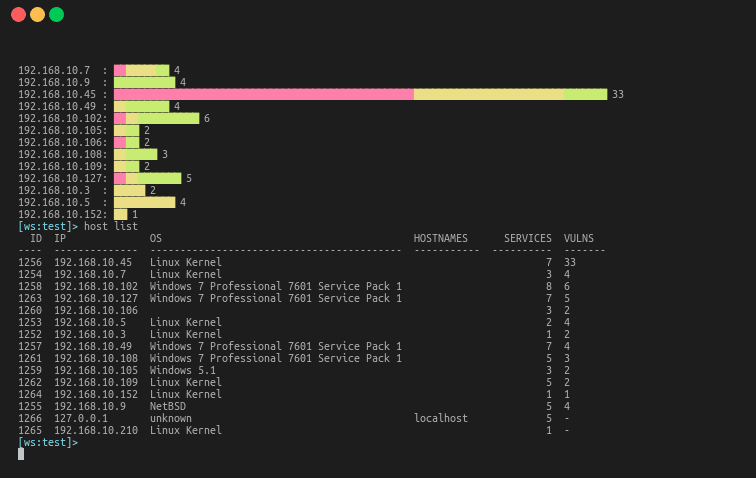
faraday-cli هو العميل الرسمي الذي يجعل أتمتة سير عمل الأمان لديك أسهل.
قبل التثبيت، نوصي بإنشاء بيئة Python افتراضية وتفعيلها لتجنب التأثير على حزم Python في نظامك. على سبيل المثال:
python3 -m venv .venv
source .venv/bin/activate
يمكنك أيضًا استخدام virtualenv إذا كنت تفضل ذلك. بمجرد تنشيط البيئة الافتراضية، شغّل أوامر التثبيت أدناه.
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
لمزيد من المعلومات يمكنك الاطلاع على التوثيق
قم بتكوين المصادقة لـ farday-cli
$ faraday-cli auth
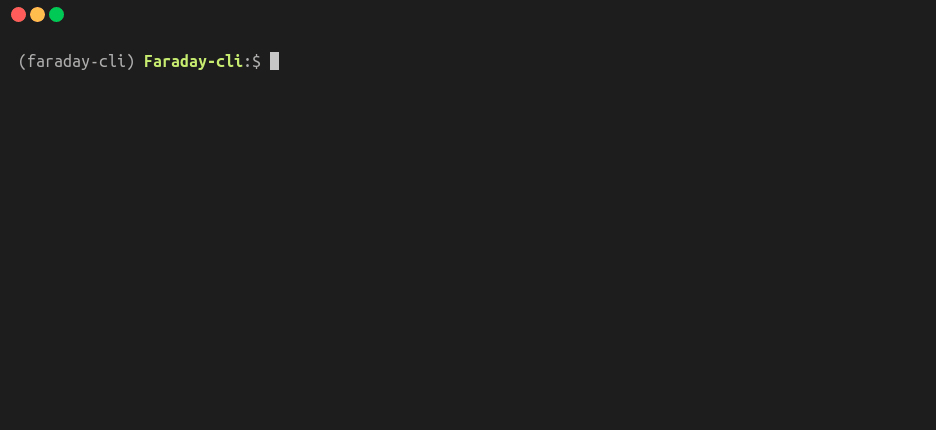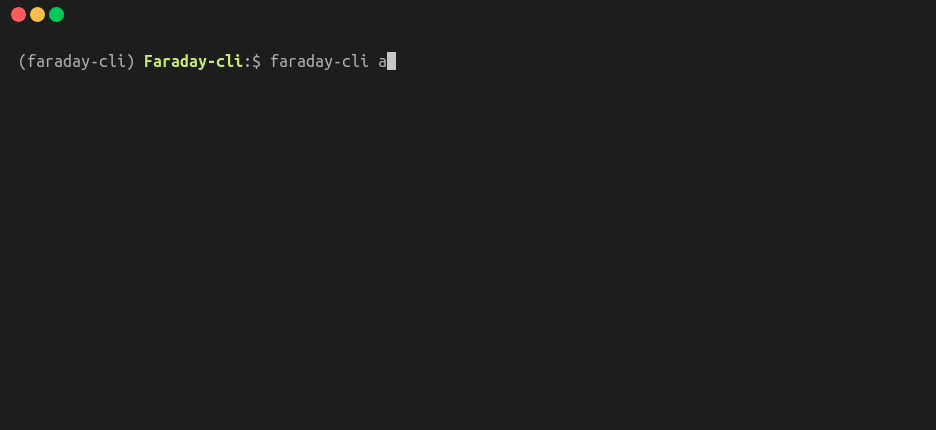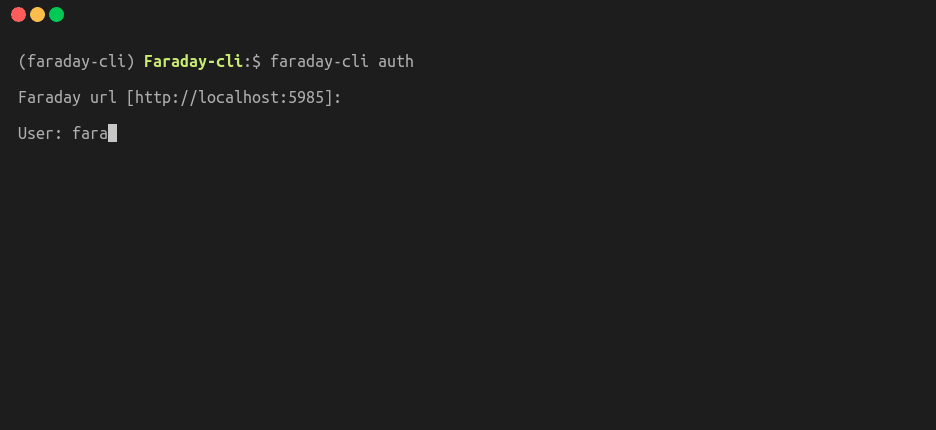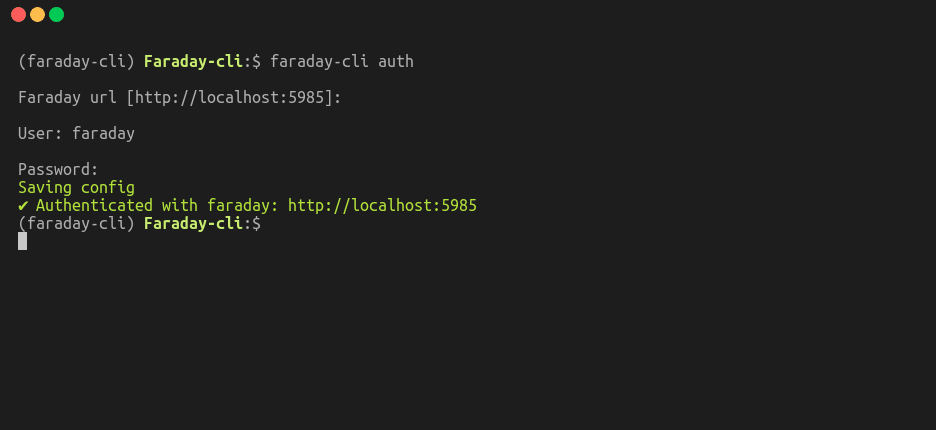
عند إنشاء مساحة عمل، يتم تحديدها افتراضيًا كمساحة نشطة، ما لم تستخدم العلامة "-d"
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
أو مرّره عبر أنبوب
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
لا يلزم تهريب علامات الاقتباس المفردة (\') إلا عند استخدامه كأمر. في الصدفة أو عند استخدام الأنابيب ليس ضروريًا
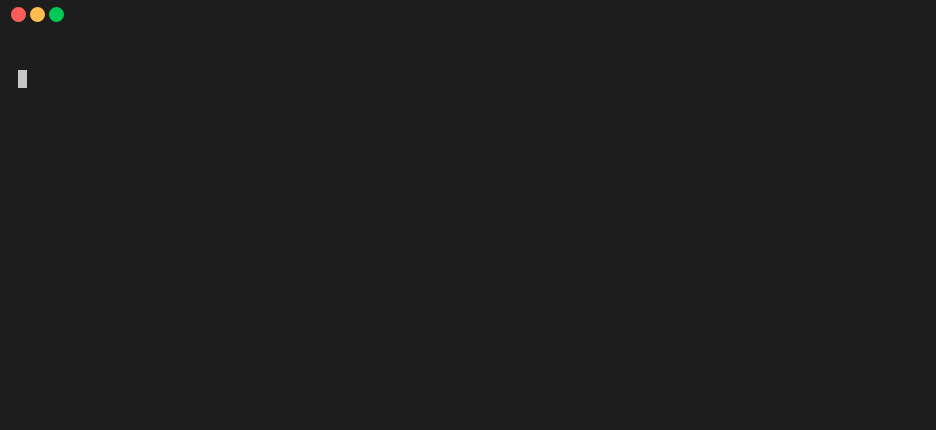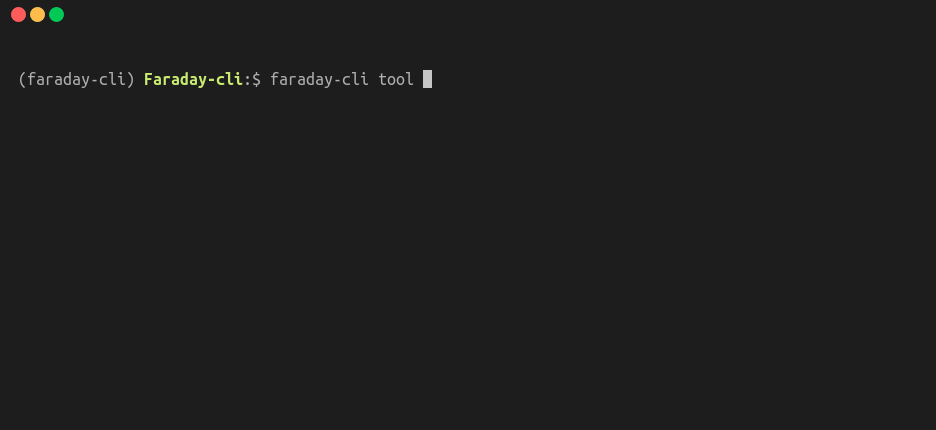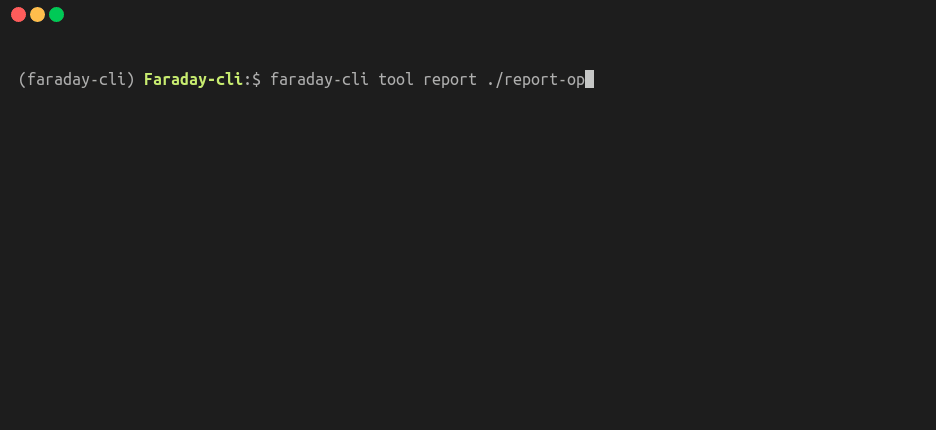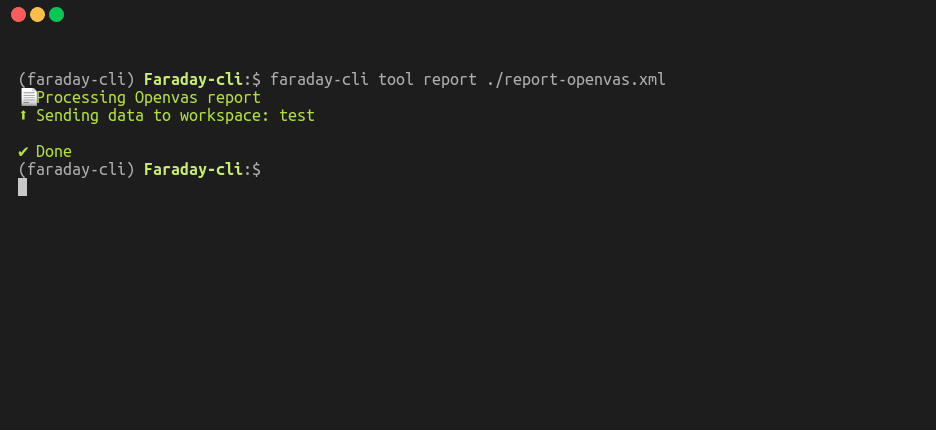
$ faraday-cli tool report "/path/to/report.xml"
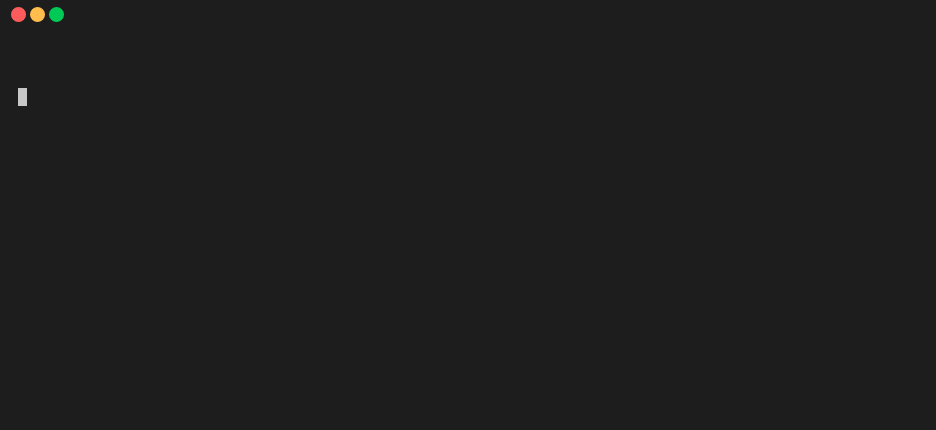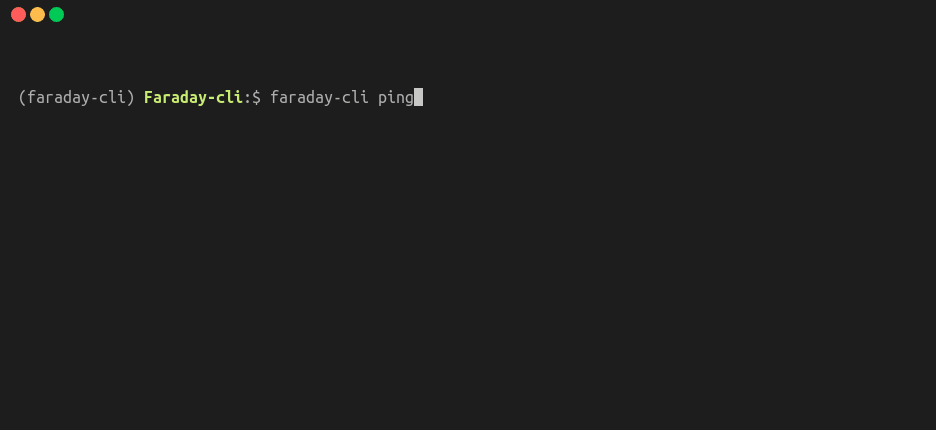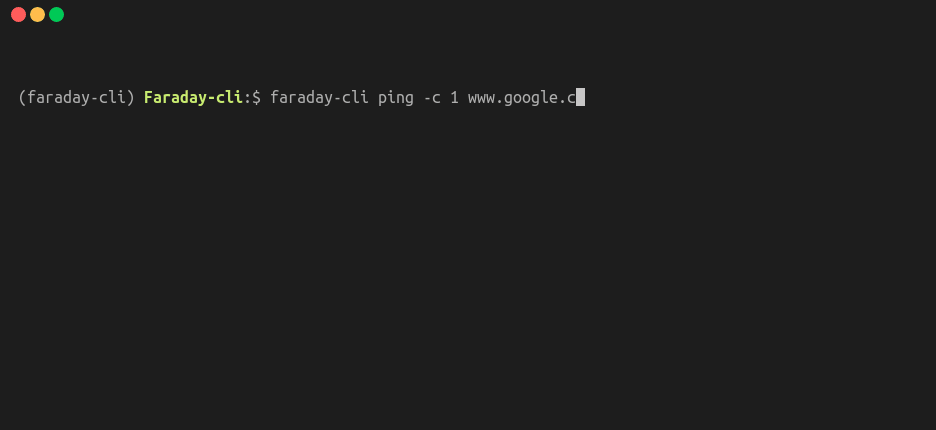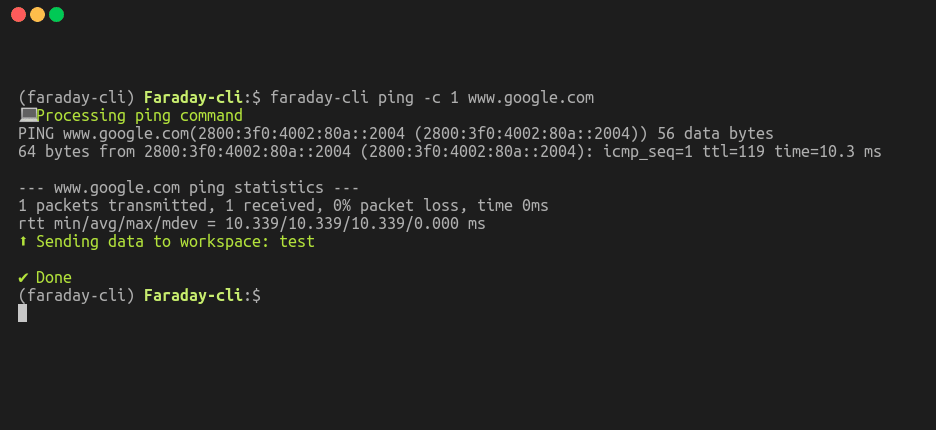
$ faraday-cli ping -c 1 www.google.com
وكلاء Faraday المحليون (موزّع runners). يمكن الوصول إليها عبر agent أو agents أو runner أو runners (جميعها متكافئة).
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
وكلاء السحابة هم ماسحات أمنية من جهة الخادم (واجهة v3/cloud_agents API)،
مختلفة عن المشغّلات المحلية أعلاه. FaradAI هو أحد هذه الماسحات، وله أمره
الخاص واختصاراته على المستوى الأعلى.
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
اسرد وشغّل أي وكيل سحابي بشكل عام:
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
ألا يوجد خادم Faraday متصل؟ يتحول
pentest/triageإلى خدمة FaradAI-scan SaaS ويرشدك خلال إنشاء حساب عند الاستخدام الأول. راجع وثائق FaradAI للاطلاع على التسجيل وتفاصيل--standalone.
يمكن استخدام faraday-cli كصدفة (shell) والحصول على نفس الأوامر المتاحة لديك في cli
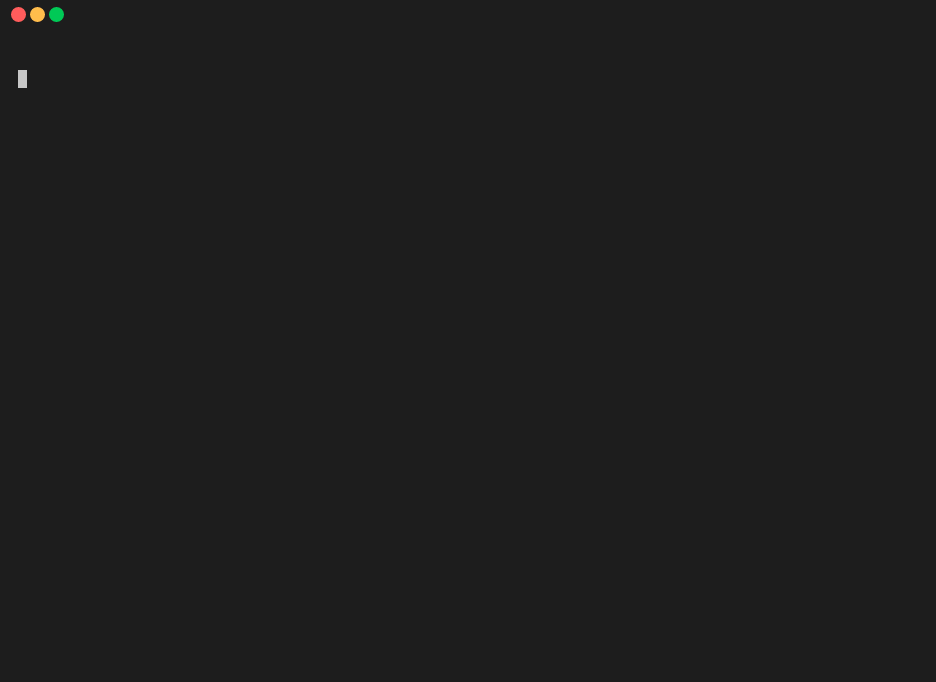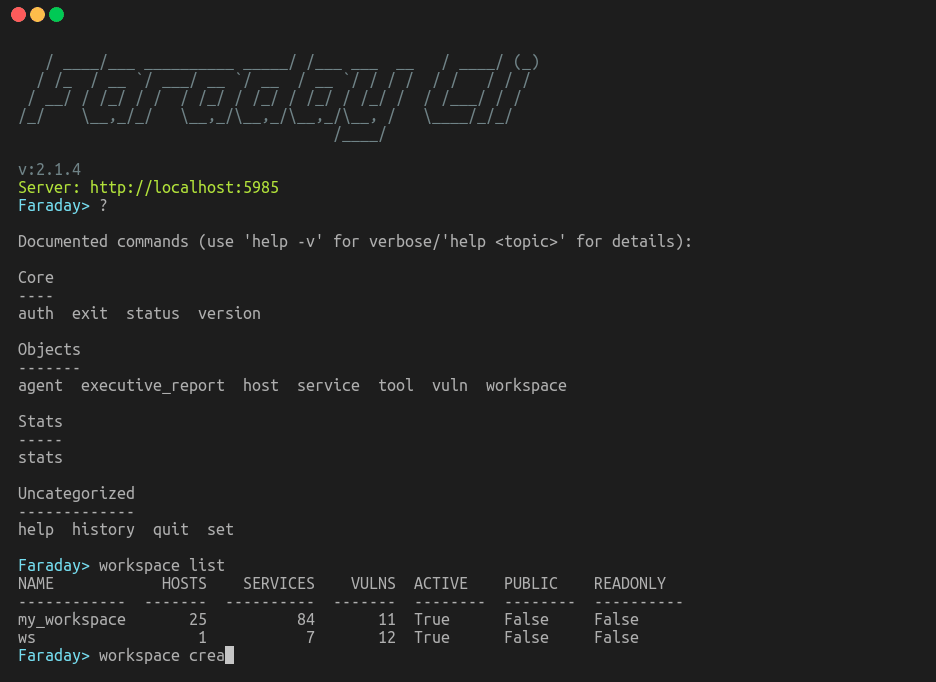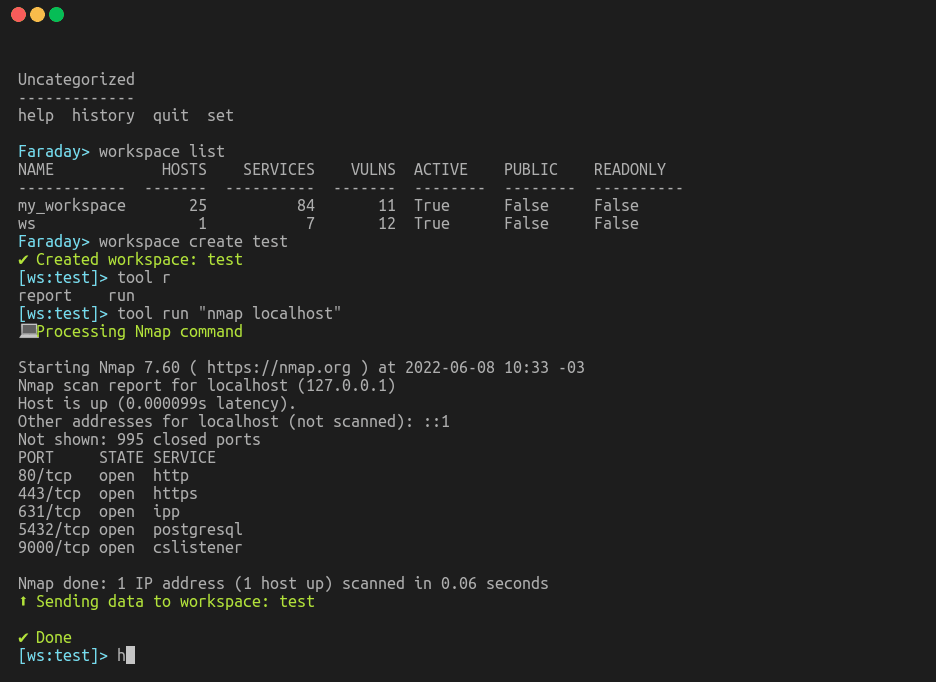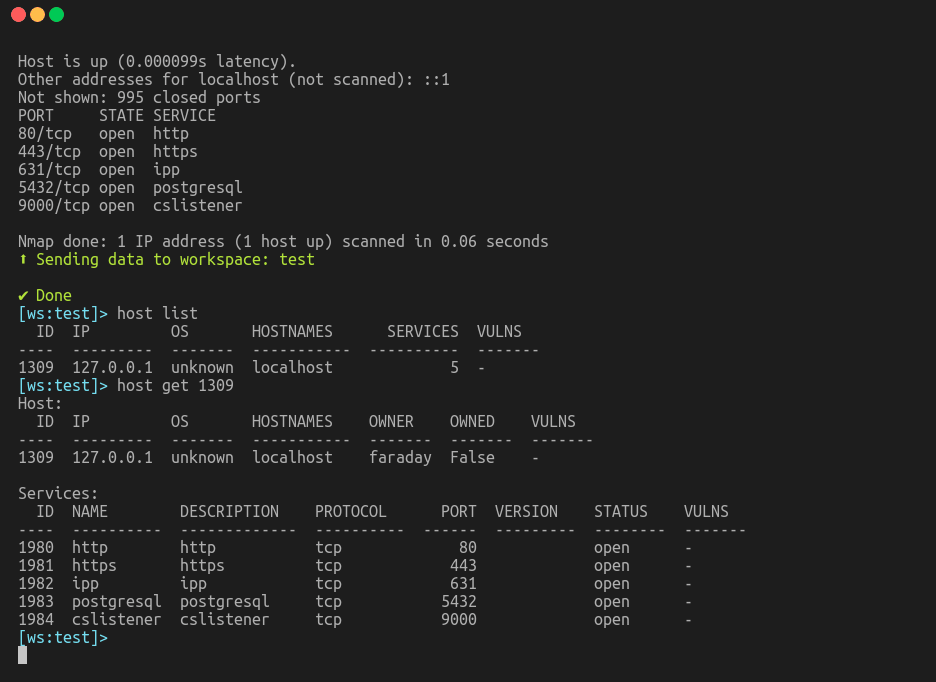
على سبيل المثال، شغّل nmap لجميع المضيفين في faraday الذين يستمعون على المنفذ 443 واستورد النتائج مرة أخرى إلى faraday
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
استخدم أداة مثل assetfinder لإجراء بحث عن النطاقات، وافحصها باستخدام nmap وأرسل النتائج إلى faraday
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin






