Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rtfmkiesel/loldrivers-client
أدوات دفاعيةماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةاستخبارات التهديداتالاستجابة للحوادث
GitHubrtfmkiesel/loldrivers-client

loldrivers-client

افحص جهاز الكمبيوتر الذي يعمل بنظام Windows للكشف عن برامج التشغيل المعروفة بأنها معرضة للخطر أو ضارة.

عرض المستودع
103833منذ 26 أيامتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

LOLDrivers-client

العميل الأصلي، فائق السرعة، بدون أي اعتماديات لـ LOLDrivers من MagicSword.
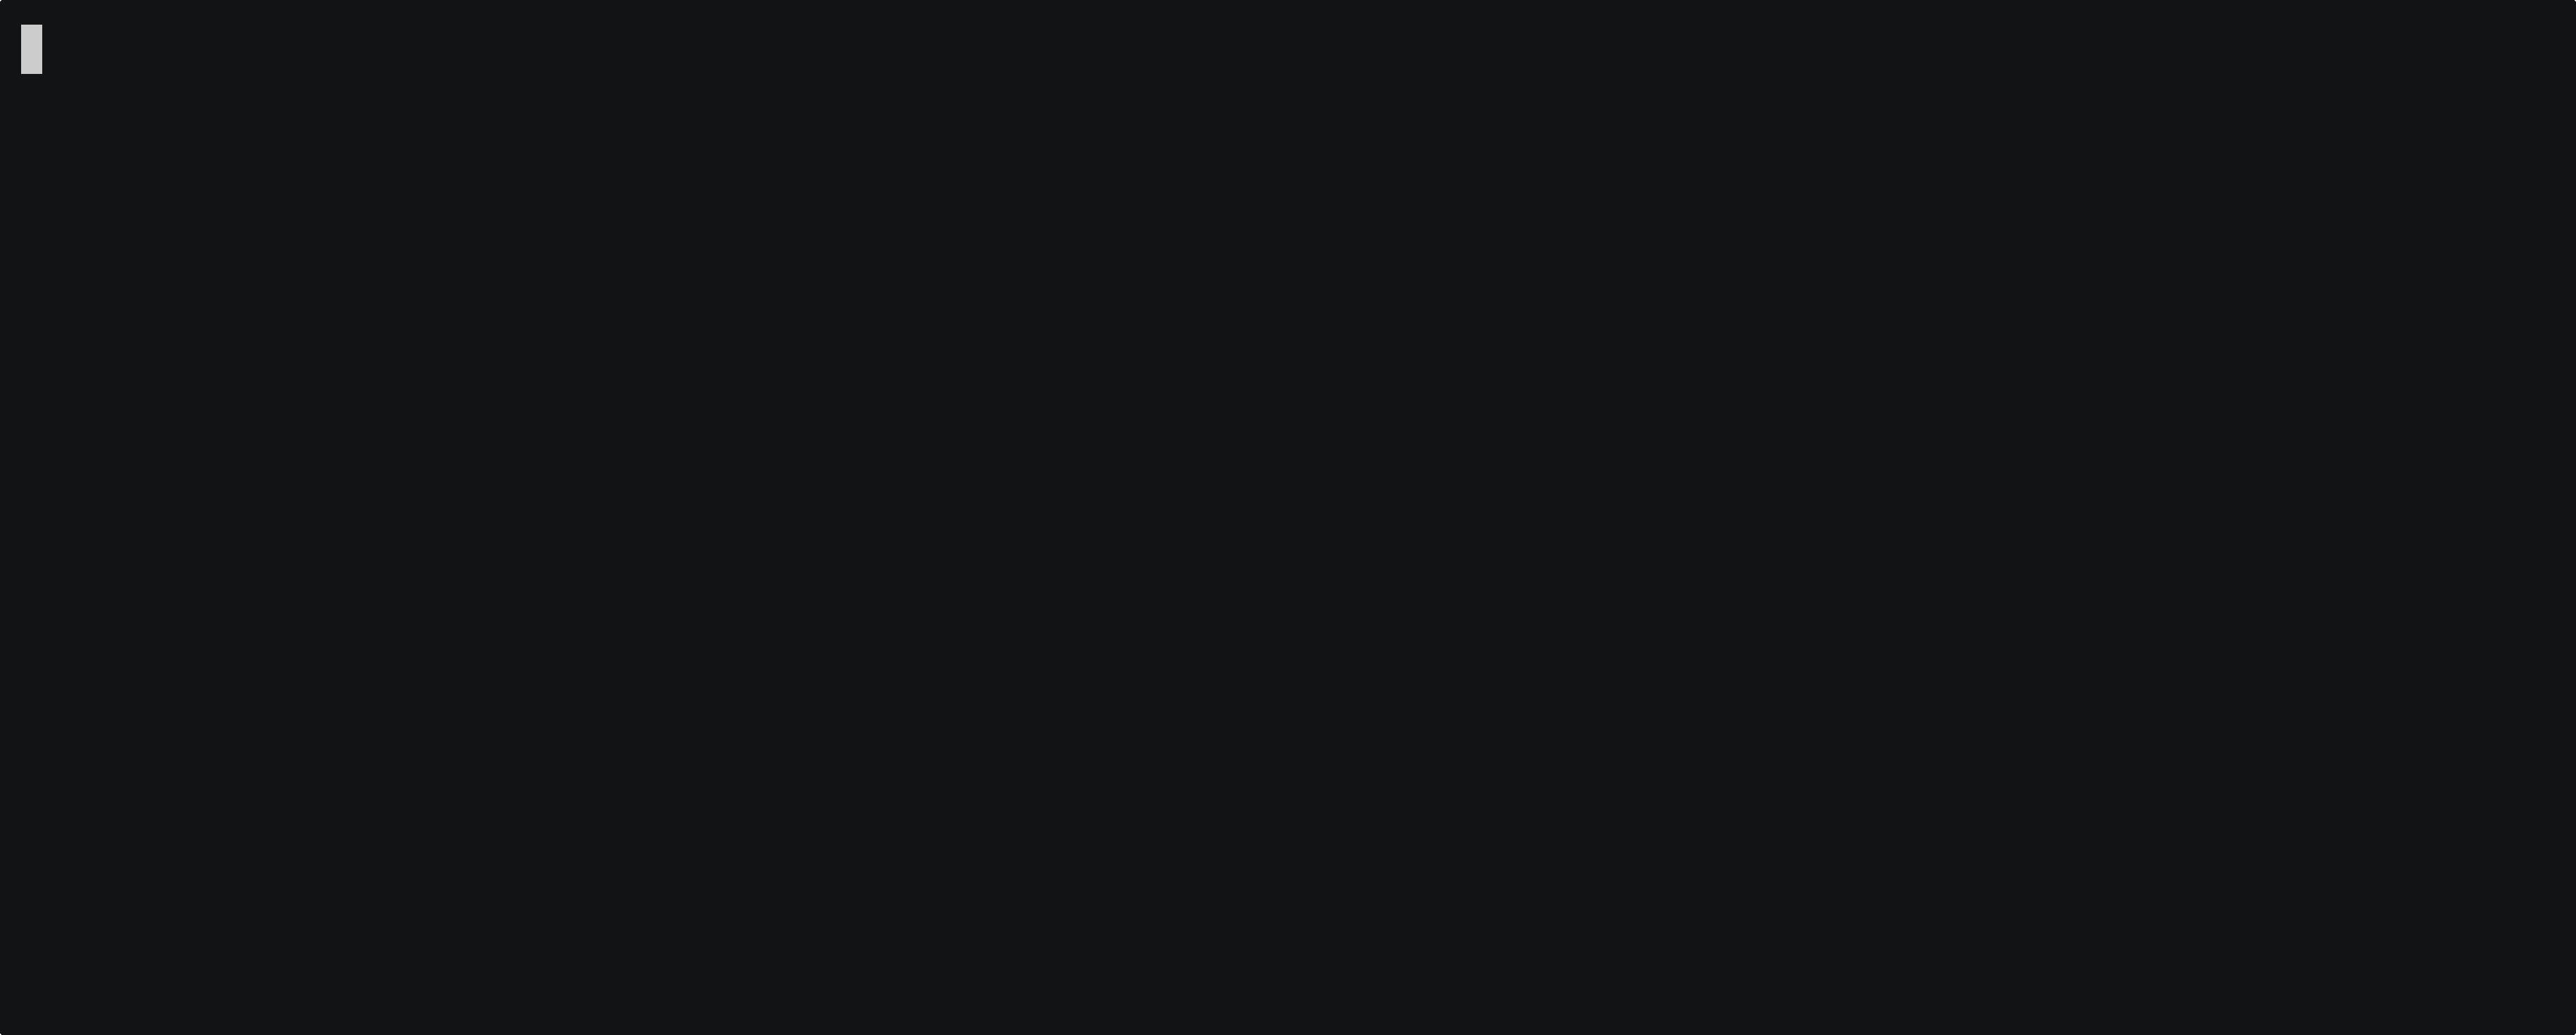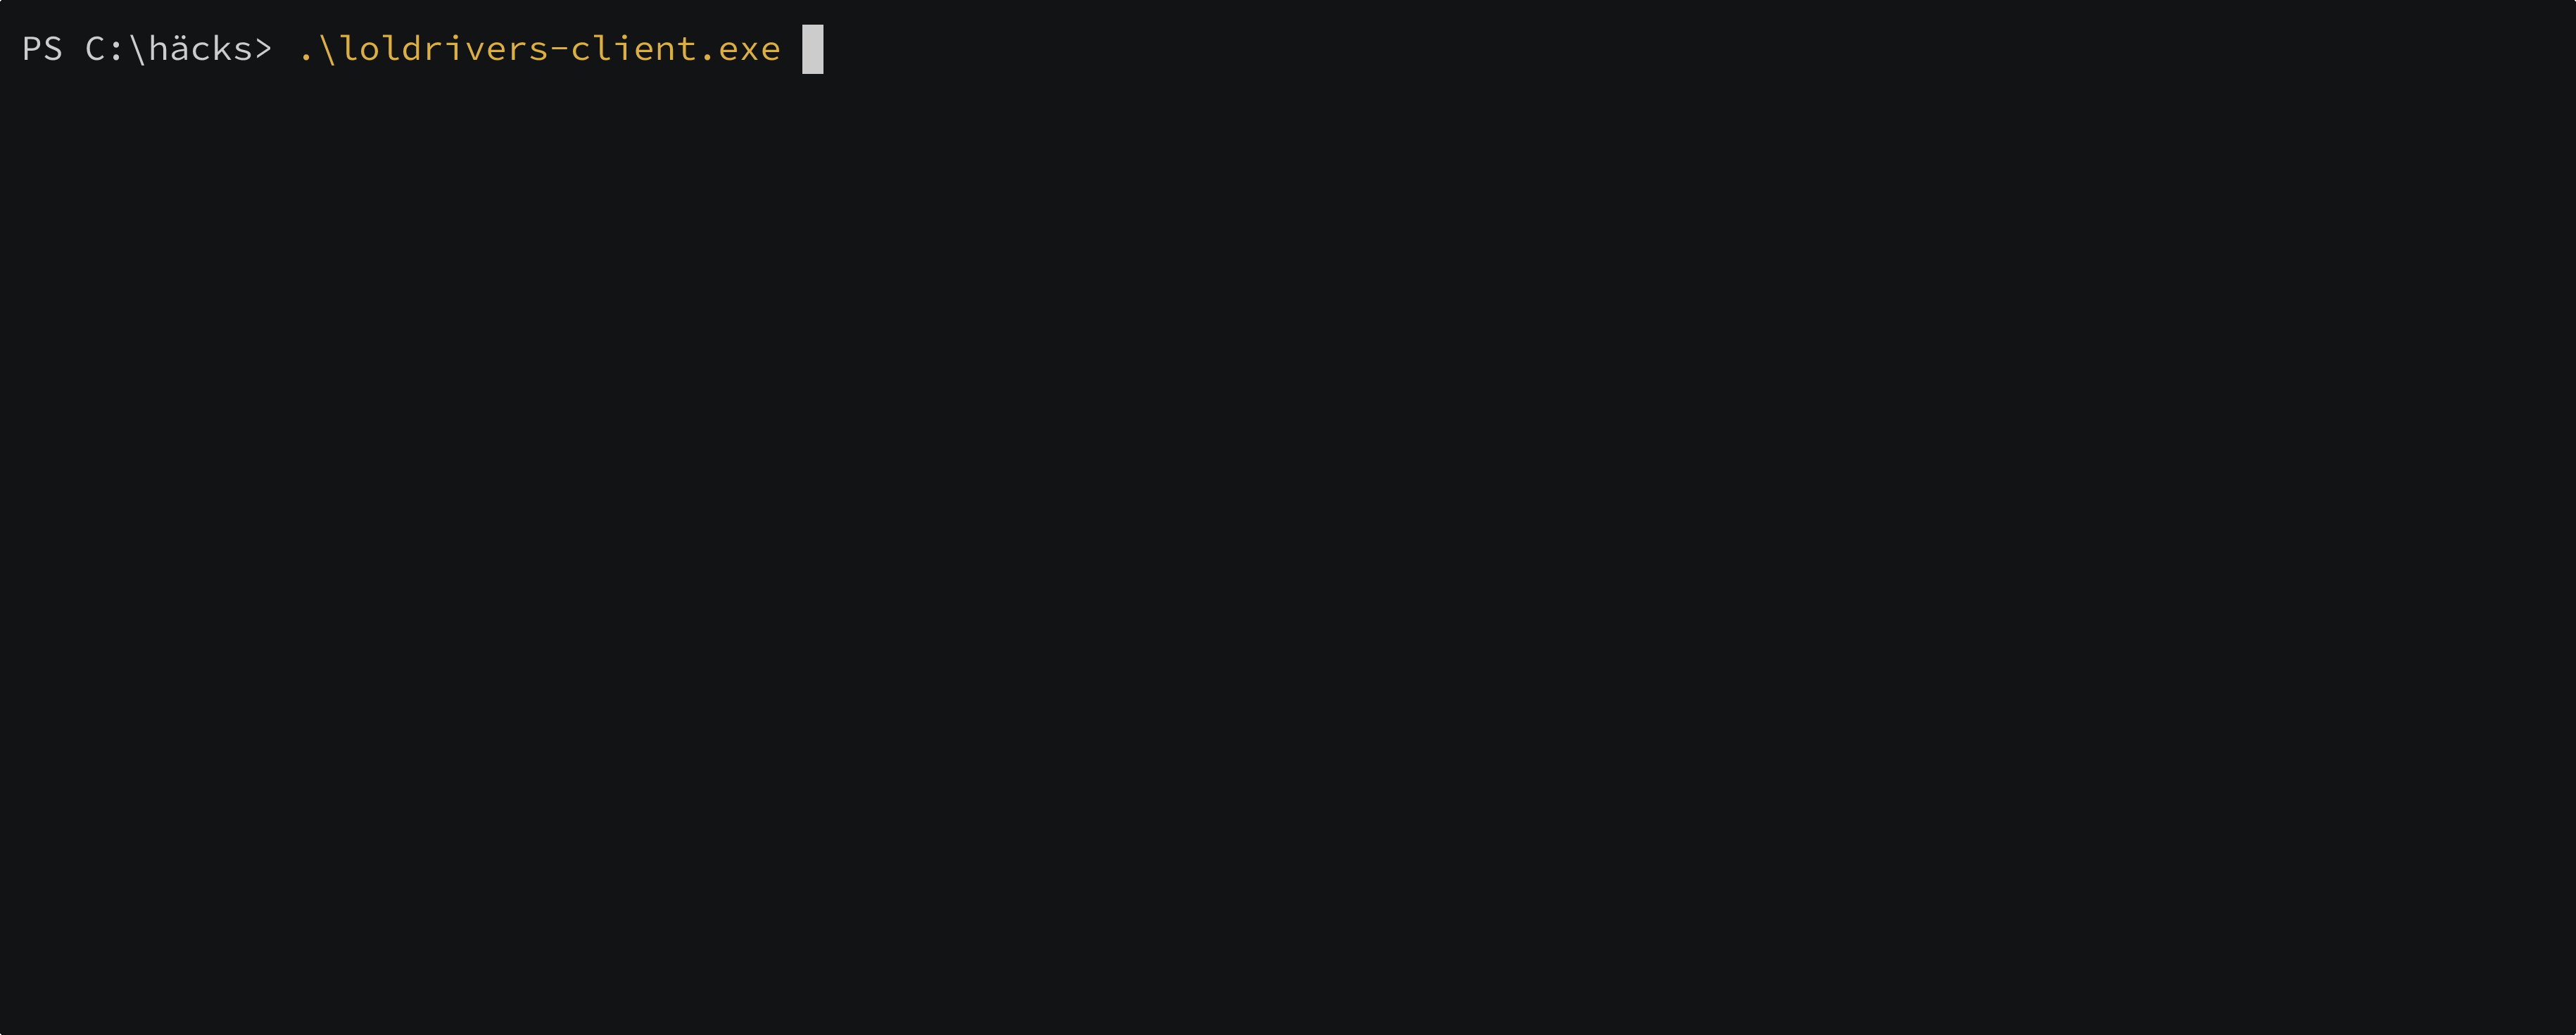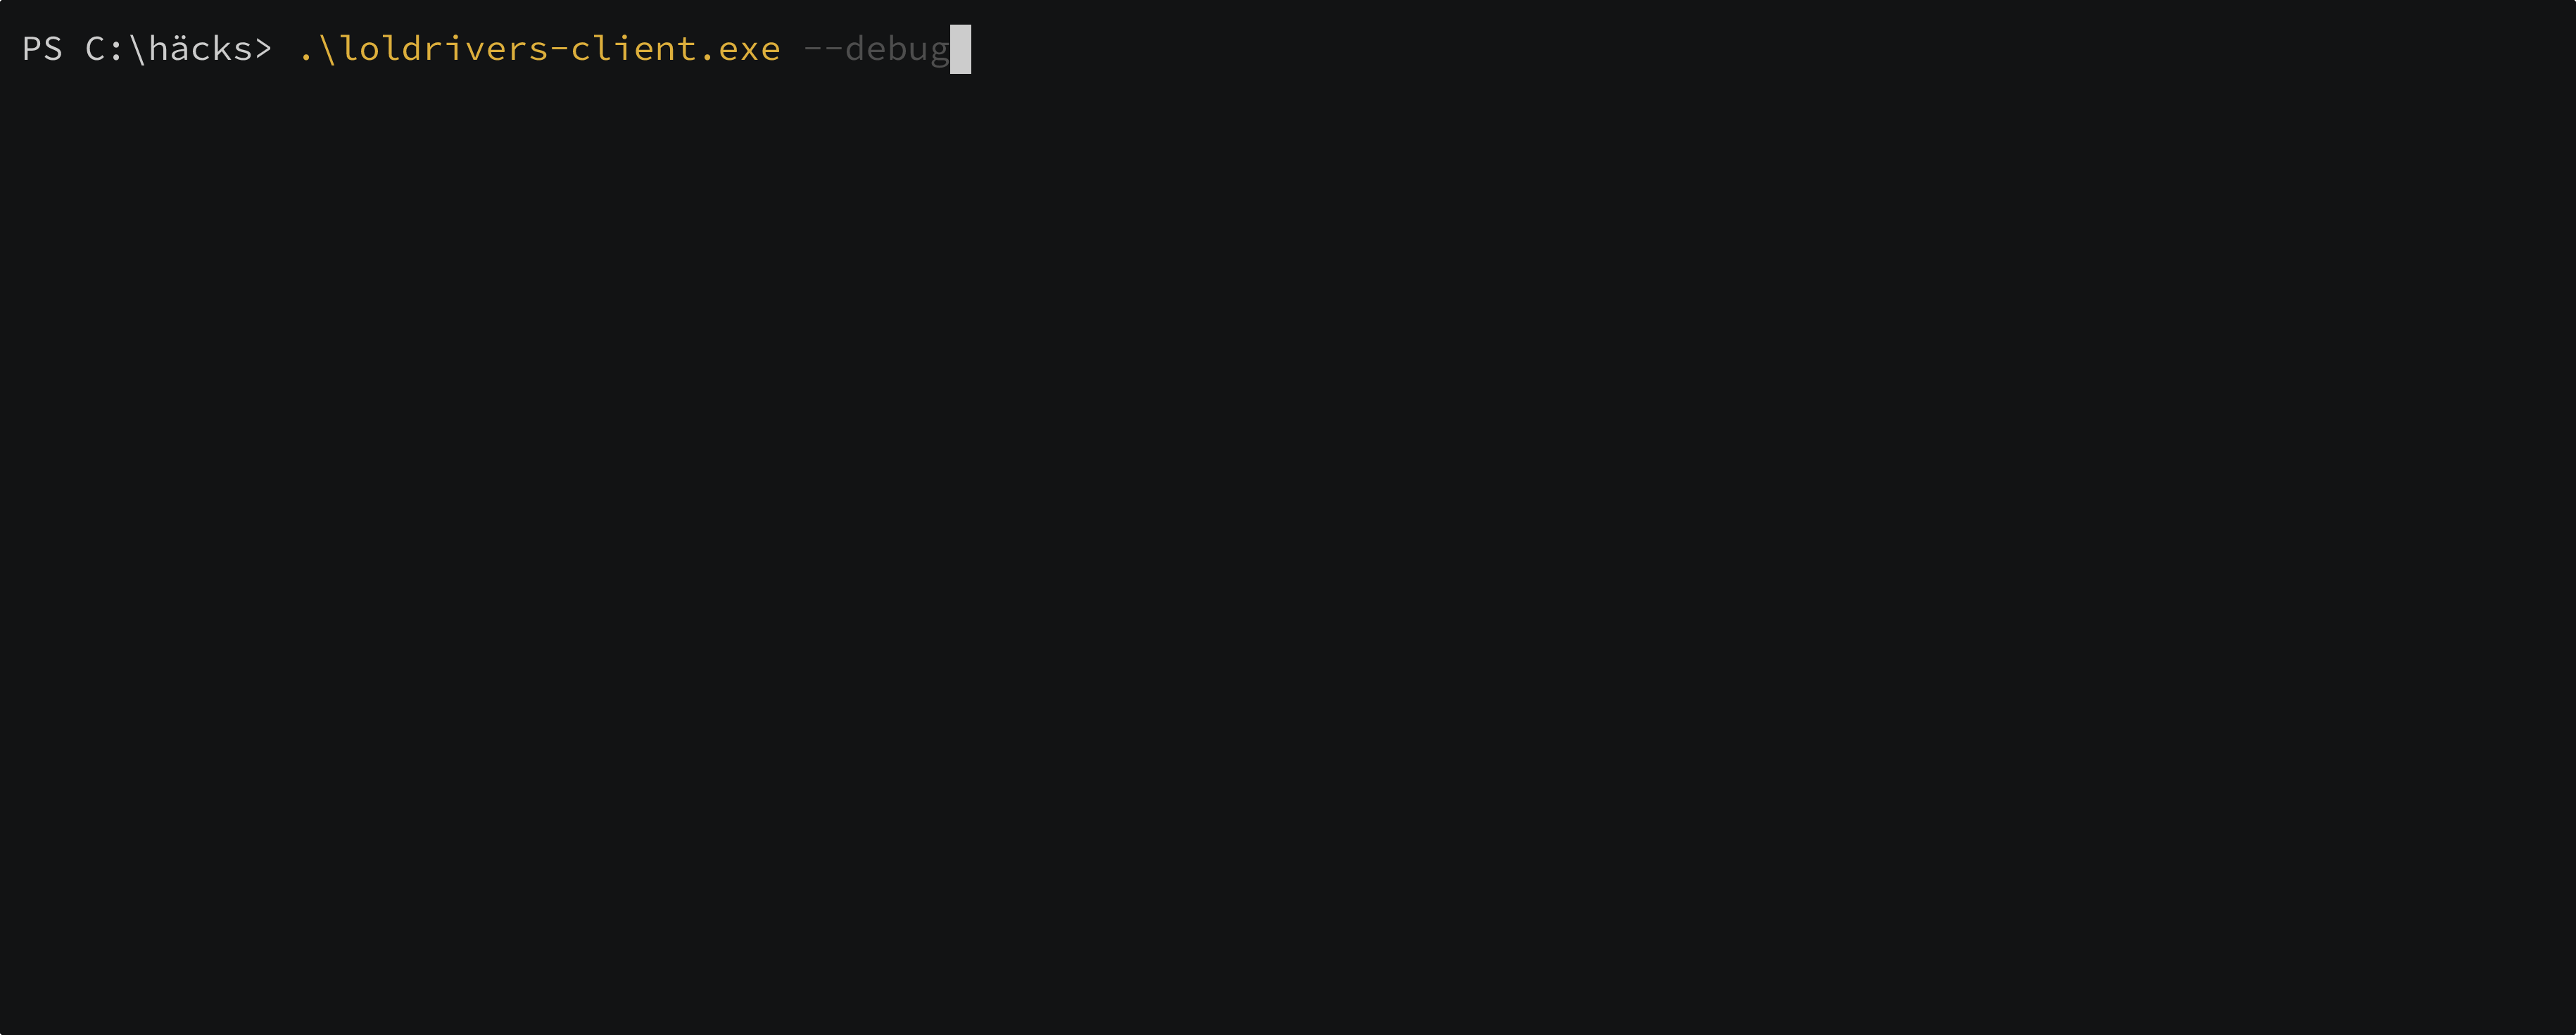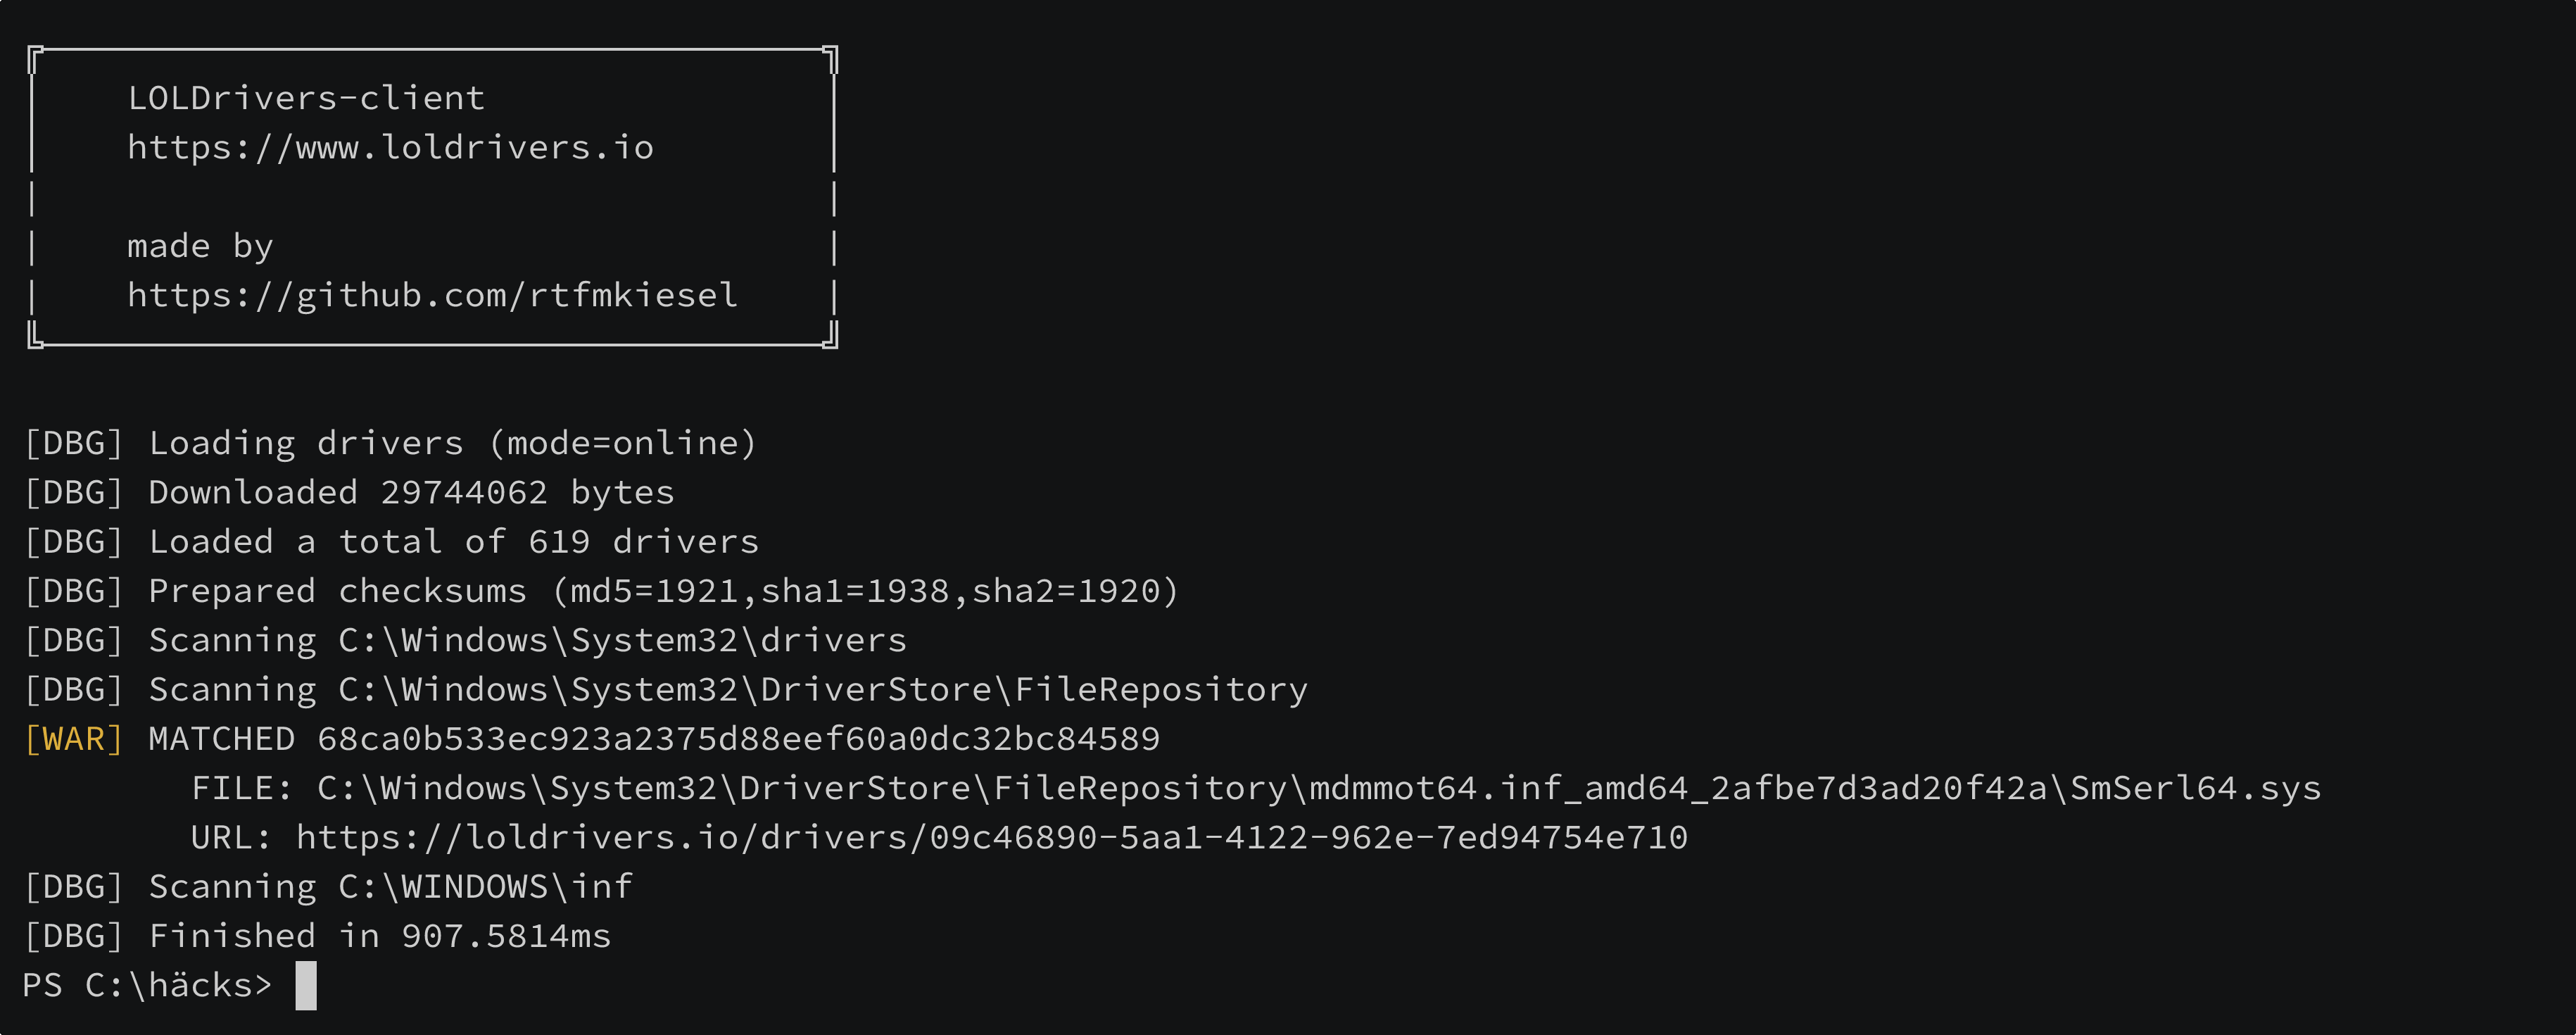
افحص جهاز الكمبيوتر الذي يعمل بنظام Windows بحثًا عن برامج التشغيل (drivers) المعروفة بأنها ضعيفة أو خبيثة.

GitHub Actions Workflow Status License GitHub Repo stars

التثبيت

سطر الأوامر

انسخ الأمر أدناه والصقه في طرفية PowerShell. لا يتطلب هذا صدفة (shell) مرتفعة الصلاحيات (Administrator).

# Downloads the client to the current directory
& ([scriptblock]::Create((irm https://raw.githubusercontent.com/rtfmkiesel/loldrivers-client/refs/heads/main/run.ps1)))

# Downloads, runs and deletes the client (temp, default options)
& ([scriptblock]::Create((irm https://raw.githubusercontent.com/rtfmkiesel/loldrivers-client/refs/heads/main/run.ps1))) -temp

التنزيل

نزّل الملفات التنفيذية الجاهزة من GitHub.

تحتوي نسخة *_embedded.zip على ملف drivers.json مضمّن للاستخدام دون اتصال. يُحدَّد عمر ملف JSON بتاريخ آخر بناء/إصدار. يُرجى ملاحظة أن هذا الملف قد يُصنَّف كبرمجية خبيثة.

البناء من المصدر

# Requires Golang >=1.27 and a Linux env
# When using Windows, change 'curl' to 'curl.exe' in 'internal\loldrivers\drivers_embedded.go'

git clone https://github.com/rtfmkiesel/loldrivers-client
cd loldrivers-client

go generate ./internal/loldrivers/

# normal
go build -o LOLDrivers-client.exe -ldflags="-s -w" .
# embedded
go build -o LOLDrivers-client_embedded.exe -ldflags="-s -w" -tags embedded .

الاستخدام

Usage of LOLDrivers-client.exe:
  -maxsize int
        size limit for files to scan in MB (default 10)
  -nocolor
        do not print colored output
  -output string
        output mode {standard,grep,json} (default "standard")
  -target string
        target directory (default OS)
  -workers int
        number of parallel scan workers (default 20)

قانوني

هذا المشروع غير تابع لمشروع LOLDrivers.

تنزيل الأداة