
 #1

 ankane/s3tk
مجموعة أدوات أمان لـ Amazon S3
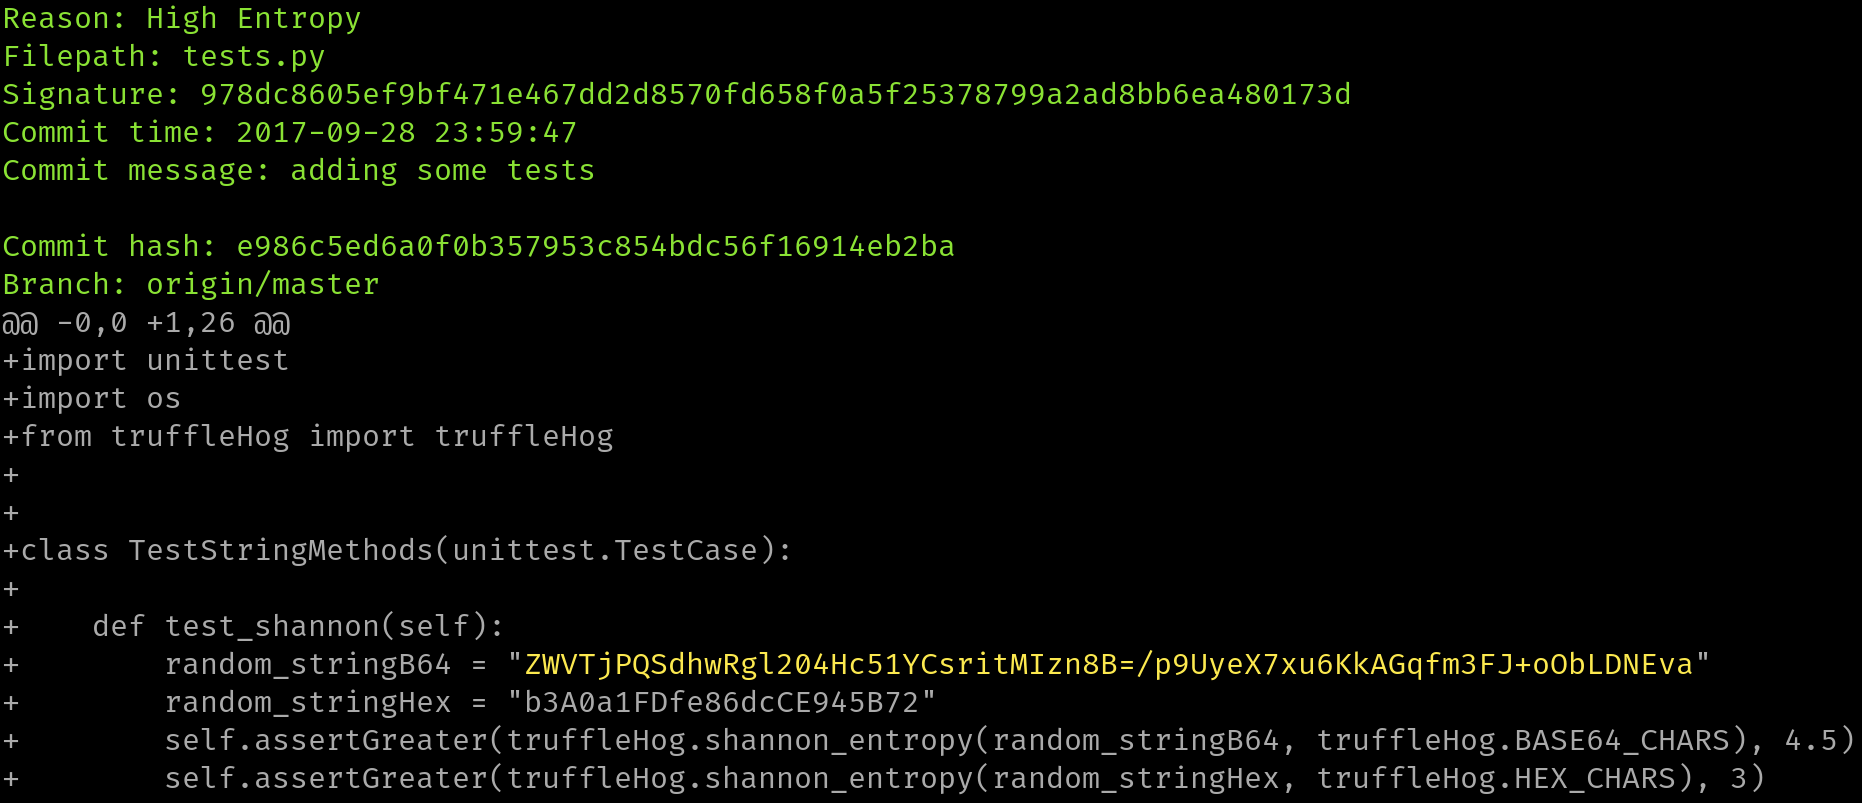 godaddy/tartufo
يبحث في مستودعات git عن سلاسل ذات إنتروبيا عالية وأسرار، متعمقًا في تاريخ الالتزامات (commit history)

 thesp0nge/dawnscanner
Dawn هو ماسح أمني للتحليل الثابت لتطبيقات الويب المكتوبة بلغة Ruby. يدعم أطر العمل Sinatra وPadrino وRuby on Rails.
 musana/fuzzuli
مُختبر عناوين URL واعي بالنطاق يُولّد قوائم كلمات ديناميكيًا لاكتشاف الملفات الاحتياطية والحساسة المكشوفة على خوادم الويب.
 natlas/natlas
إدارة سطح الهجوم منذ ما قبل أن تصبح إدارة سطح الهجوم مفهومًا معروفًا
 sajibuu/upload_bypass
أداة بسيطة لتجاوز قيود رفع الملفات.
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 projectdiscovery/nuclei-action
فحص الثغرات باستخدام Nuclei
 mr-robert0/logsensor
أداة استشعار قوية لاكتشاف لوحات تسجيل الدخول، وفحص حقن SQL في نماذج POST
 dowjones/hammer
Dow Jones Hammer : حماية السحابة بقوة السحابة (AWS)
 x1mdev/reconpi
ReconPi - أداة استطلاع خفيفة الوزن تقوم بمسح شامل باستخدام أحدث الأدوات.
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner,تخصيص API ceye.io أو APIs أخرى، بما في ذلك الشبكات الداخلية
 spamscanner/spamscanner
Spam Scanner هي أداة وخدمة Node.js لمكافحة البريد العشوائي، وتصفية البريد الإلكتروني، ومنع التصيد الاحتيالي. صُنعت لـ @ladjs، و@forwardemail،…
 justakazh/sicat
مجمع للثغرات والاستغلالات من مصادر متعددة مع اكتشاف تلقائي عبر Nmap وWappalyzer، يبحث في Exploit-DB وNVD وCVE.org وGitHub وNuclei وMetasploit وبرامج…
 rub-nds/corstest
ماسح ضوئي بسيط لتكوين CORS الخاطئ
 praetorian-inc/brutus
أداة سريعة لاختبار بيانات الاعتماد بدون تبعيات في لغة Go. اختراق SSH وMySQL وPostgreSQL وRedis وMongoDB وSMB وأكثر من 20 بروتوكولاً. بديل لـ Hydra مع…









