
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 nccgroup/burpsuitehttpsmuggler
إضافة لـ Burp Suite لمساعدة مختبري الاختراق على تجاوز أنظمة WAF أو اختبار فعاليتها باستخدام عدد من التقنيات
 ucsb-seclab/difuze
Fuzzer لبرامج تشغيل نواة لينكس
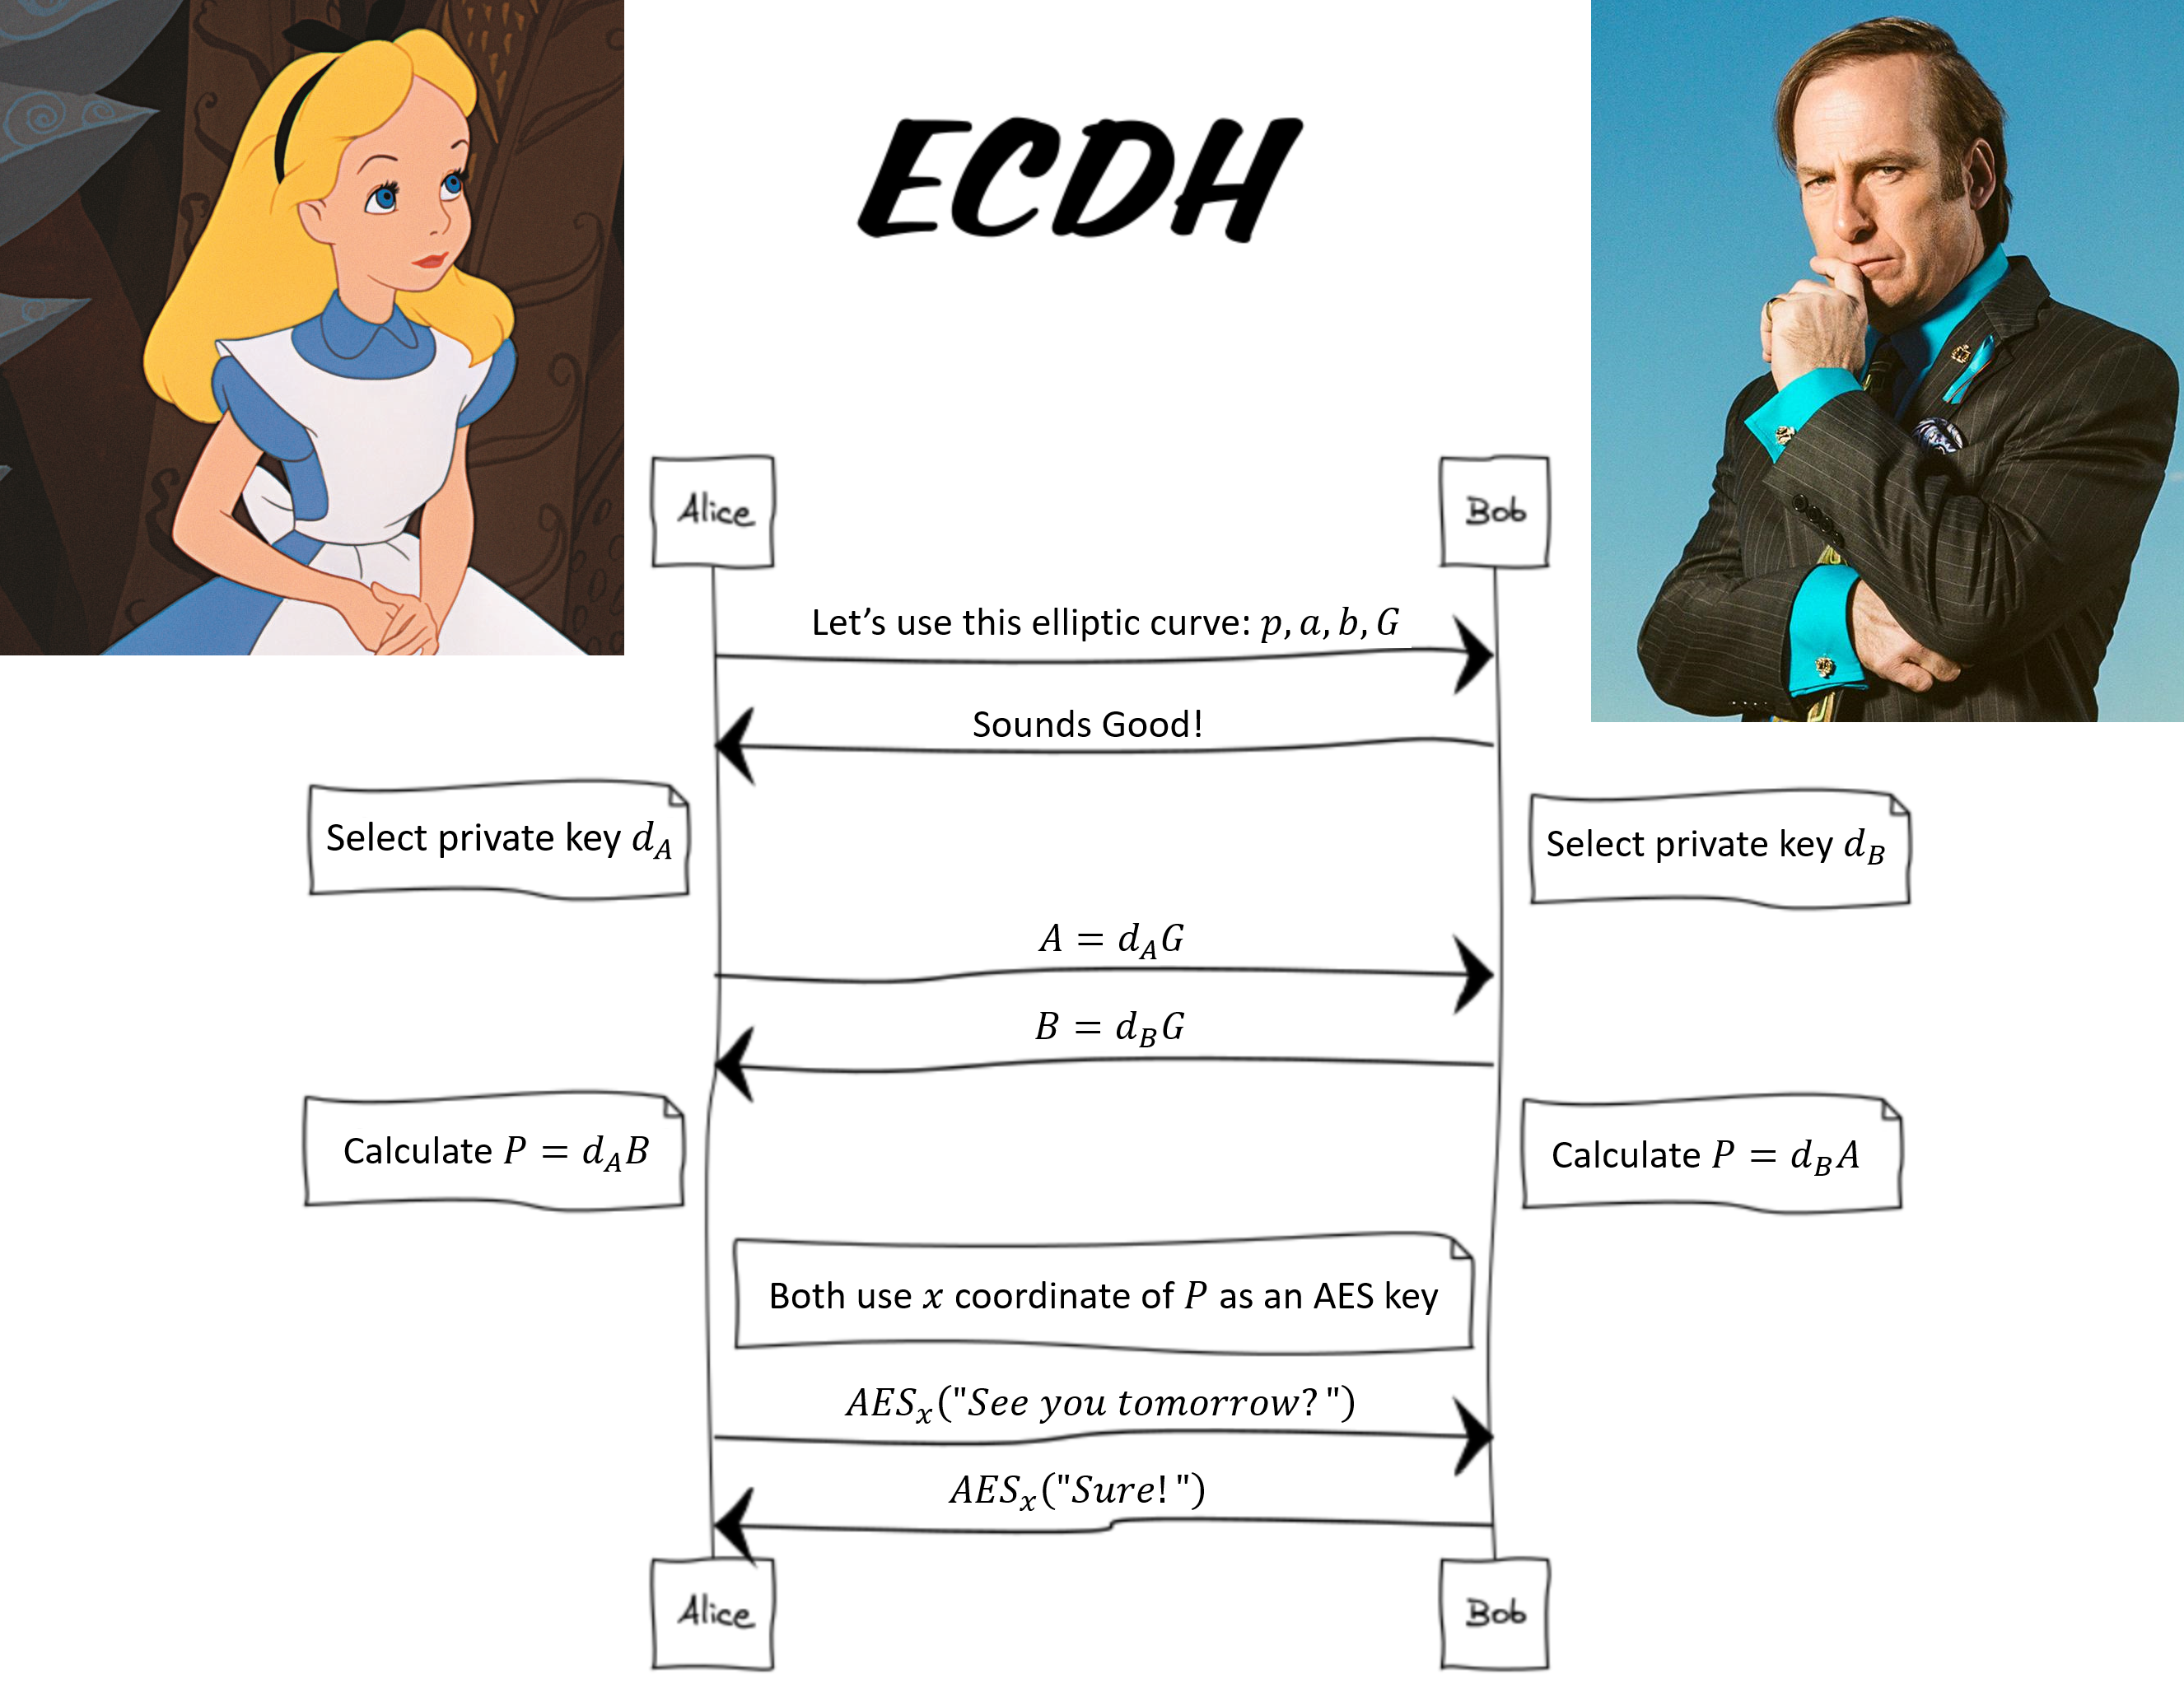 elikaski/ecc_attacks
الهجمات المعروفة على تشفير المنحنيات الإهليلجية
 sqlmapproject/testenv
مجموعة من صفحات الويب المعرضة لثغرات حقن SQL
 briskets/cve-2021-3493
تصعيد صلاحيات محلي في Ubuntu عبر OverlayFS
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
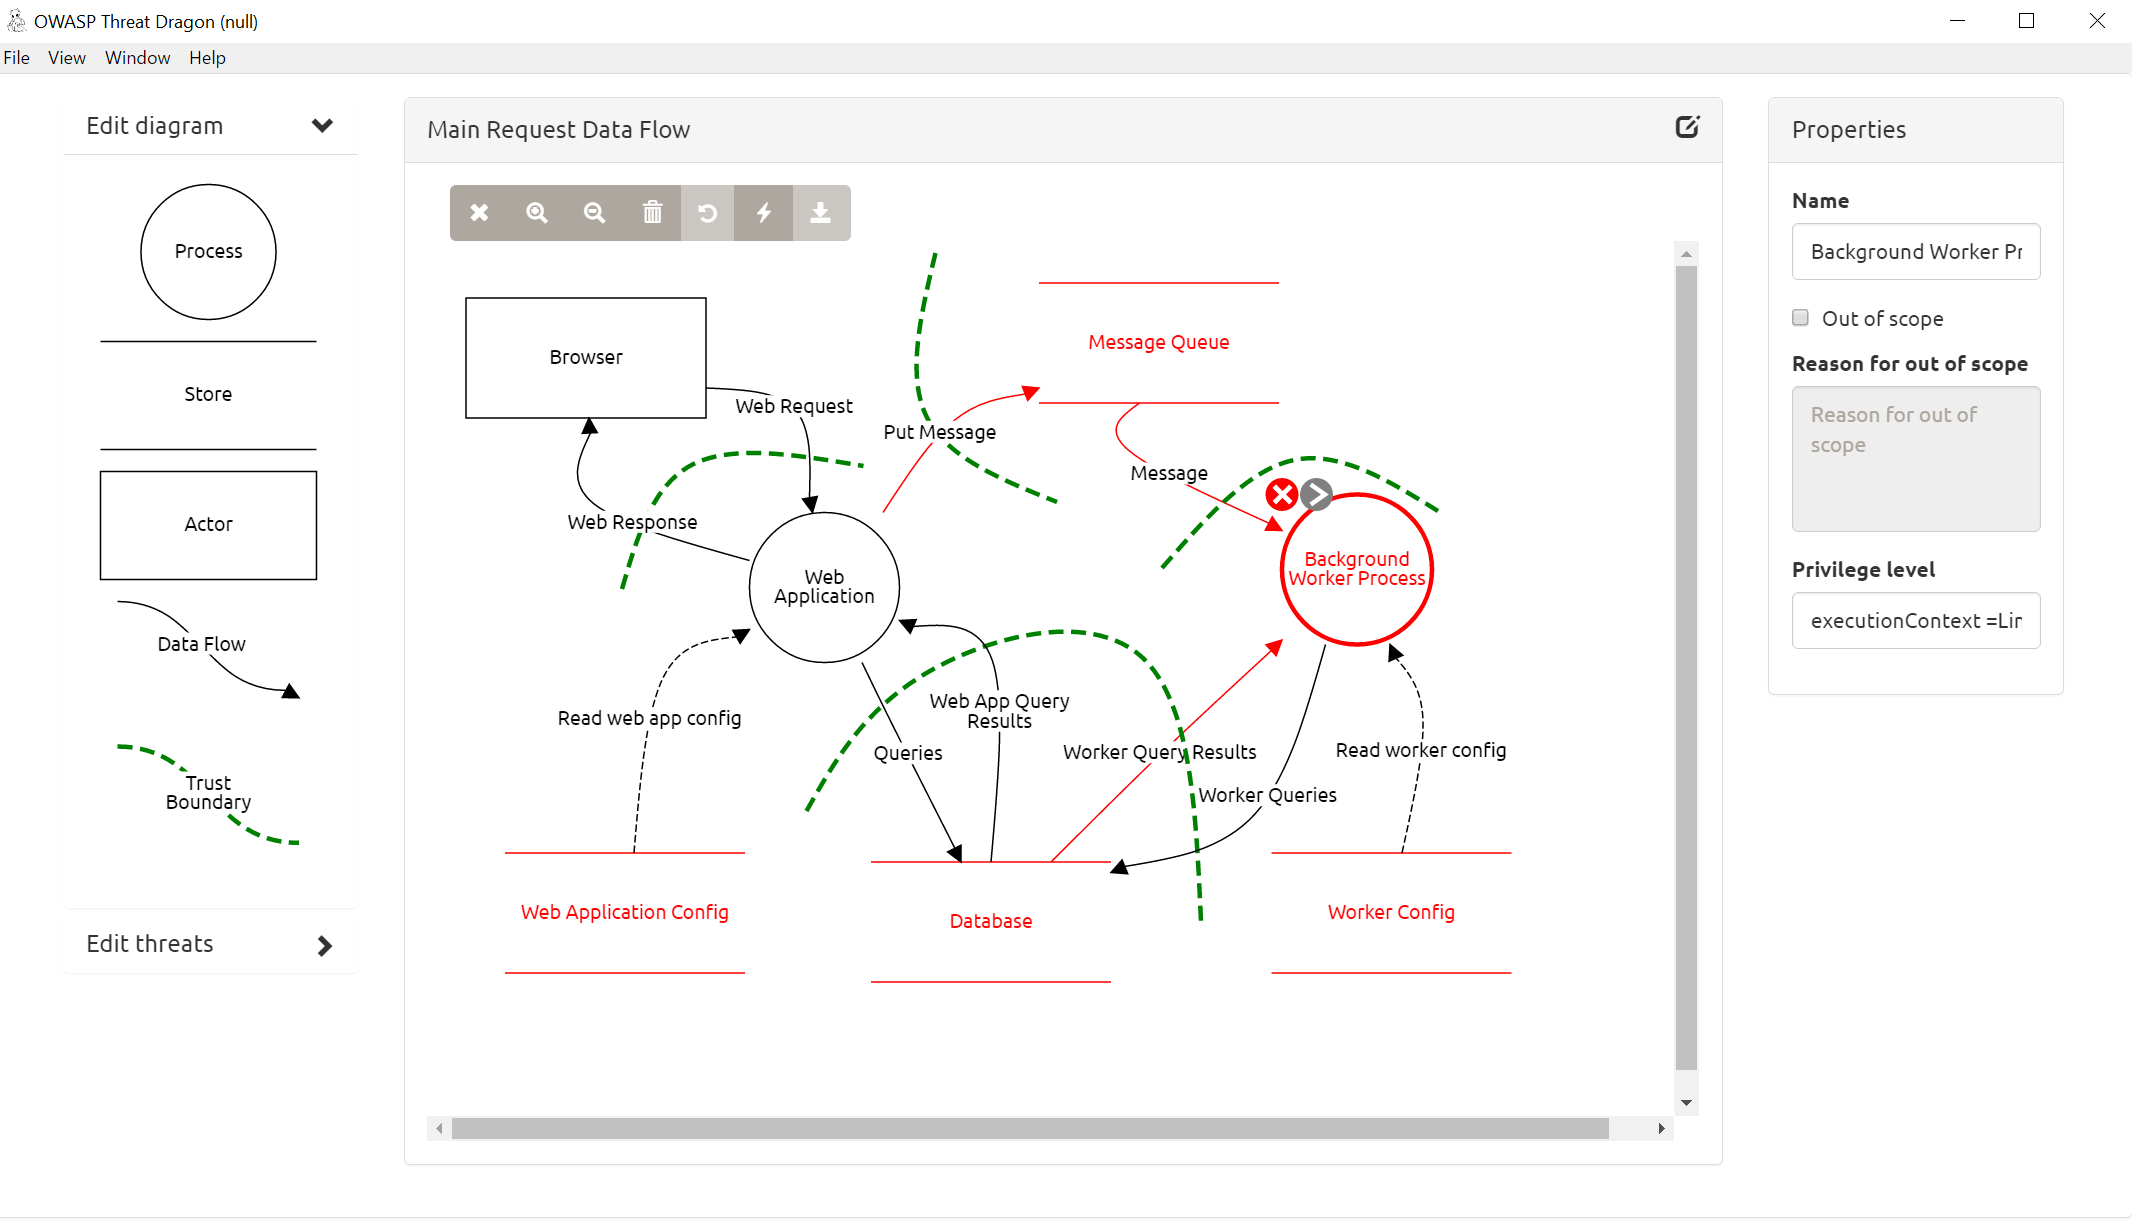 mike-goodwin/owasp-threat-dragon-desktop
نسخة سطح مكتب قابلة للتثبيت من OWASP Threat Dragon
 nickstadb/barmie
أداة تعداد وهجوم على Java RMI.
 punk-security/smbeagle
SMBeagle - أداة تدقيق مشاركة الملفات.
 y4er/weblogic-shiro-shell
WebLogic يستخدم CVE-2020-2883 لاستغلال ثغرة إلغاء التسلسل Shiro rememberMe، وتسجيل filter لـ AntSword كـ shell في الذاكرة بنقرة واحدة.
 doyensec/regexploit
ابحث عن التعبيرات العادية المعرضة لـ ReDoS (هجوم رفض الخدمة عبر التعبيرات العادية)
 al1ex/linuxeelvation
# Linux Eelvation(تحديث مستمر)
 tothi/pwn-hisilicon-dvr
استغلال لإثبات المفهوم وكشف ثغرات لأجهزة HiSilicon hi3520d DVR/NVR. يوضح تنفيذ تعليمات برمجية عن بُعد (RCE) عبر واجهة الويب، وبيانات اعتماد الباب…
 orleven/tentacle
Tentacle هو إطار عمل للتحقق من الثغرات واستغلالها (POC). يدعم الامتداد المجاني للاستغلالات ويستخدم نصوص POC. كما يدعم استدعاء APIs مثل zoomeye و fofa…
 star-sg/cve
مجموعة من نصوص استغلال إثبات المفهوم المكتوبة بواسطة فريق STAR Labs لمختلف ثغرات CVE التي اكتشفوها أو وجدها آخرون.
 elc0mpa/aws-doctor
أداة CLI قوية مفتوحة المصدر لتدقيق الأمان والتكاليف وأفضل الممارسات في AWS. 🩺 ☁️
 bonfee/cve-2022-0995
CVE-2022-0995 استغلال
 soulghost/iblessing
iblessing هي مجموعة أدوات استغلال أمنية لنظام iOS، تتضمن بشكل رئيسي جمع معلومات التطبيق، التحليل الثابت والتحليل الديناميكي. يمكن استخدامها في…








