
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 berabuddies/redis-poc
RCE PoC لـ Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1
 deibit/cansina
أداة اكتشاف محتوى الويب
 chiefautism/privacy-parser
عكس مرشح الخصوصية الخاص بـ openai. نفس نموذج 1.5b، يعيد المعلومات الشخصية القابلة للتعريف (PII) على شكل نطاقات منظمة بدلاً من إخفائها

 dev-2null/adcollector
أداة خفيفة لاستخراج معلومات قيّمة بسرعة من بيئة Active Directory لأغراض الهجوم والدفاع.
 0xdea/ghidra-scripts
نصوص Ghidra مُنتقاة لأتمتة الهندسة العكسية وتحليل الثغرات: تحديد الدوال غير الآمنة، استخراج الكود الزائف لفك الترجمة، إصلاح المراجع المتبادلة في…
 federicodotta/java-deserialization-scanner
إضافة متكاملة لـ Burp Suite لاكتشاف واستغلال ثغرات إلغاء تسلسل Java
 byt3bl33d3r/offensivedlr
صندوق أدوات يحتوي على ملاحظات بحثية وكود PoC لتسليح DLR الخاص بـ .NET
 pablosnt/rekono
منصة أمن هجومية تعمل على أتمتة اكتشاف سطح الهجوم وإدارة الثغرات الأمنية.
 scumjr/dirtycow-vdso
إثبات المفهوم لـ Dirty COW (CVE-2016-5195)

 stamusnetworks/scirius
واجهة ويب لإدارة مجموعة قواعد Suricata، والصيد عن التهديدات، وضبط القواعد مع تجميع التغذية من مصادر متعددة، وتحويلها، وإحصائيات النشاط.
 0x4d31/burpa
Burp-Automator: أداة أتمتة لـ Burp Suite مع تكامل Slack. يمكن استخدامها مع Jenkins و Selenium لأتمتة اختبار أمان التطبيقات الديناميكي (DAST).
 intellabs/kafl
أداة اختبار تشويش (fuzzer) لاستهداف نواة/برامج تشغيل الأجهزة الافتراضية الكاملة
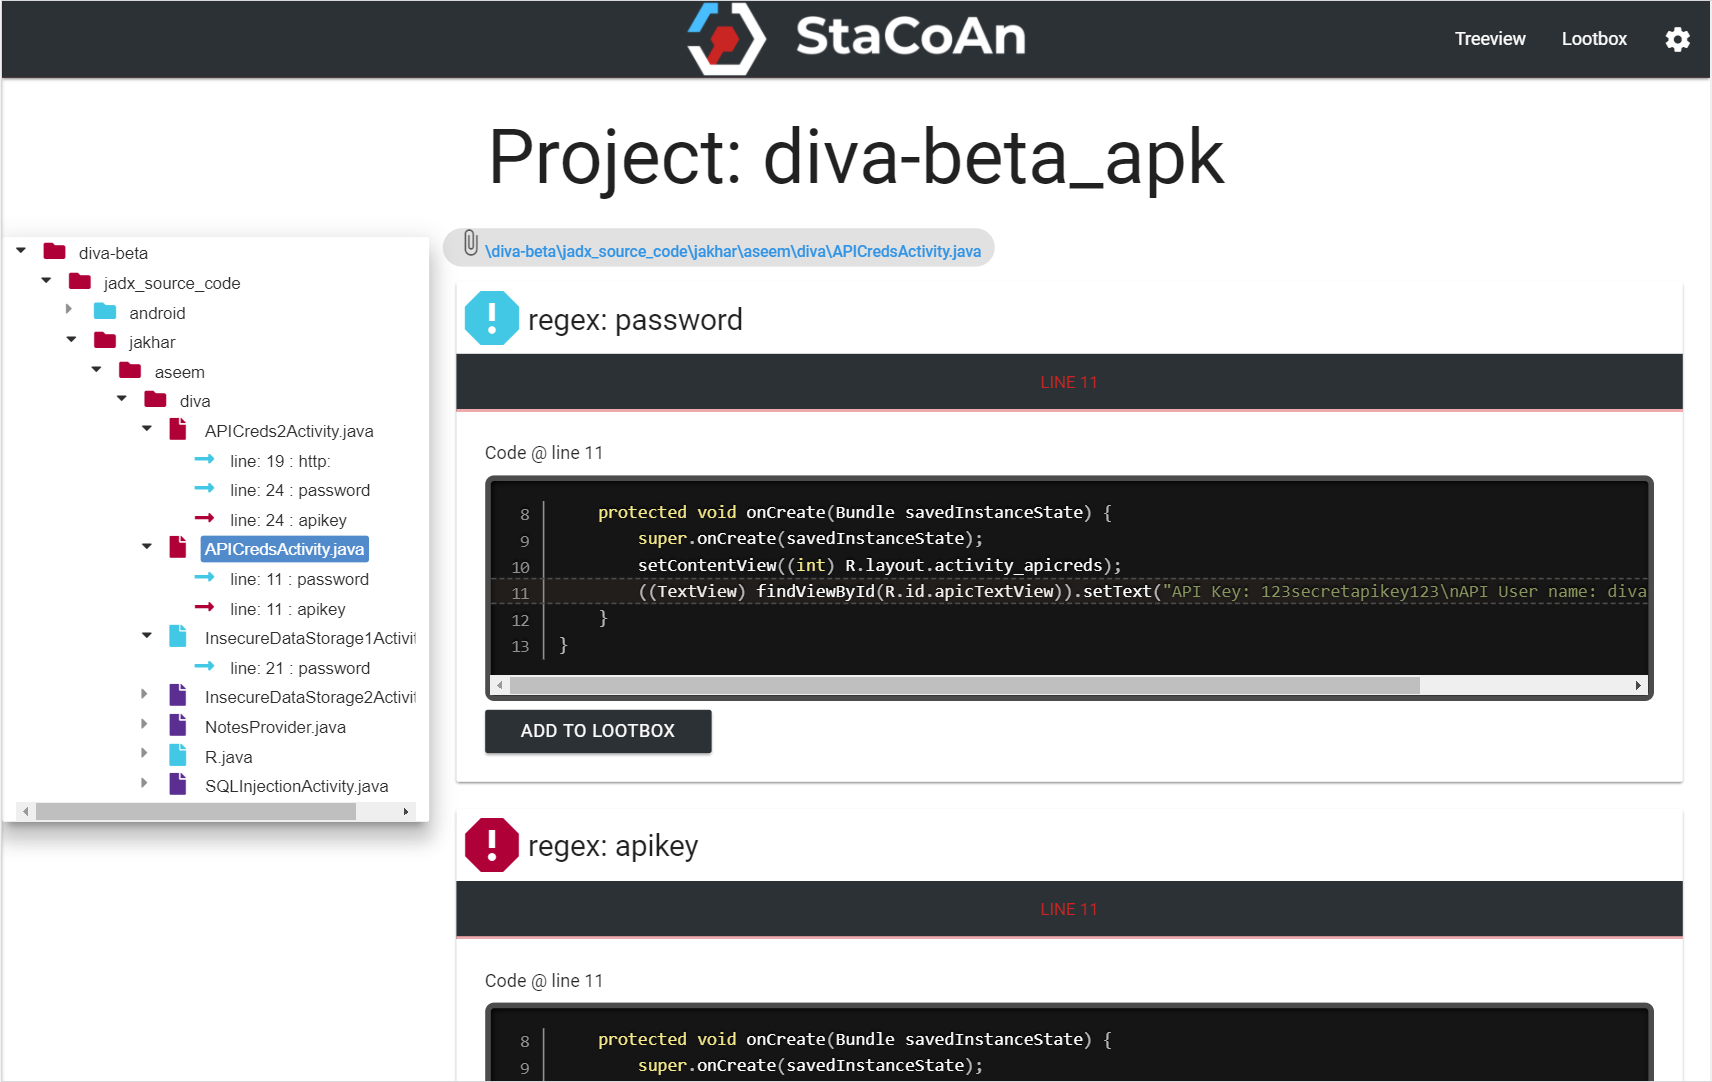 vincentcox/stacoan
StaCoAn هي أداة متعددة المنصات تساعد المطورين وصائدي الجوائز والمخترقين الأخلاقيين على إجراء تحليل الكود الثابت لتطبيقات الهاتف المحمول.
 nccgroup/nmap-nse-vulnerability-scripts
سكربتات فحص الثغرات NMAP
 dougburks/so-crates
SO-CRATES: تحليل سريع للتهديدات والشر والمشبوه في حاويات Security Onion!
 owasp/iotgoat
برنامج ثابت (firmware) قائم على OpenWrt وغير آمن عمداً، مخصص للتدريب العملي على أمن إنترنت الأشياء (IoT). يتضمن تحديات ثغرات مرتبطة بقائمة OWASP IoT…








