
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 matheus-garbelini/esp32_esp8266_attacks
إثبات المفهوم لثغرات Wi-Fi في ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 dragokas/hijackthis
أداة مجانية تكتشف البرامج الضارة، برامج الإعلانات الضارة والتهديدات الأمنية الأخرى.
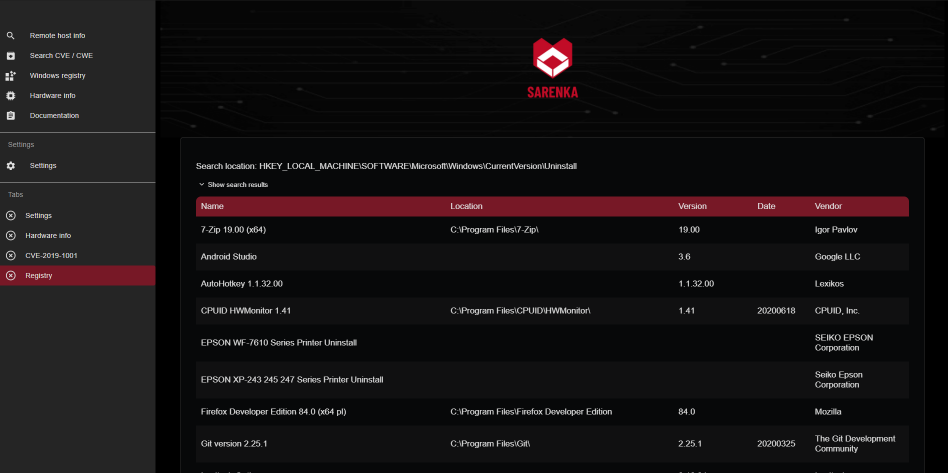 ktzgraph/sarenka
أداة OSINT - تحصل على بيانات من خدمات مثل Shodan وCensys إلخ في تطبيق واحد.
 leo4j/invoke-adenum
أداة تدقيق وتعداد آلي لـ Active Directory، تُنشئ تقارير تدقيق HTML مفصلة مع إمكانية التصدير إلى CSV/XLSX، مصممة لتقييمات الأمان وعمليات تدقيق…
 dwisiswant0/go-dork
أسرع ماسح دورك (Dork) مكتوب بلغة Go.
 danigargu/heap-viewer
إضافة لـ IDA Pro لفحص كومة glibc، مركزة على تطوير الاستغلالات
 rhynorater/cve-2018-15473-exploit
استغلال مكتوب بلغة Python لـ CVE-2018-15473 مع دعم الخيوط وتنسيقات التصدير
 maaaaz/androwarn
أداة تحليل كود ثابتة أخرى للتطبيقات الخبيثة على أندرويد
 holo-routing/holo
Rust-based routing protocol suite implementing BGP, OSPF, IS-IS, RIP, and VRRP with YANG-modeled configuration, gNMI/gRPC automation, and built-in…
 mondoohq/cnspec
أداة أمنية مفتوحة المصدر أصلية سحابياً لحماية كل شيء من البناء إلى وقت التشغيل
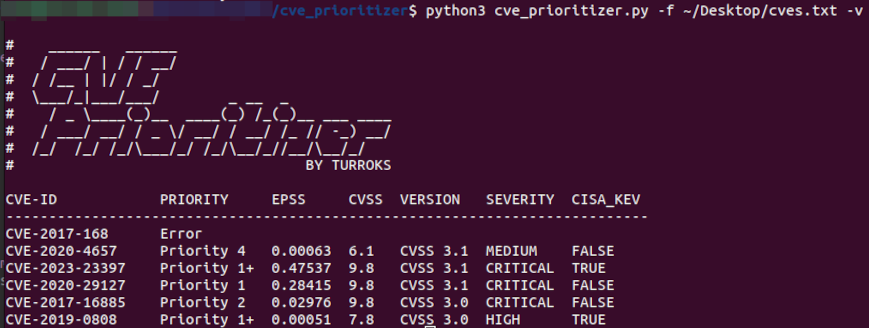 turroks/cve_prioritizer
بسّط عملية تصحيح الثغرات باستخدام CVSS وEPSS وقائمة الثغرات المستغلة المعروفة من CISA. حدد أولويات الإجراءات بناءً على معلومات التهديدات في الوقت…
 dirtyfilthy/freshonions-torscraper
فريش أونيونز هو زاحف TOR / عنكبوت خدمة مخفية مفتوح المصدر مستضاف على zlal32teyptf4tvi.onion
 kagancapar/cve-2022-29072
7-Zip حتى الإصدار 21.07 على ويندوز يسمح بتصعيد الامتيازات وتنفيذ الأوامر عند سحب ملف بامتداد .7z إلى منطقة Help>Contents.
 security-code-scan/security-code-scan
كاشف أنماط الثغرات الأمنية لـ C# و VB.NET
 ridter/cve-2017-11882
CVE-2017-11882 من https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
مجموعة منتقاة من حمولات إعادة التوجيه المفتوح (open redirect) المستمدة من تقارير برامج مكافآت الثغرات (bug bounty)، مع سكربت shell لاستبدال نطاق هدف…
 radareorg/r2ai
إضافة Radare2 للذكاء الاصطناعي تستخدم نماذج لغوية كبيرة (LLMs) محلية أو بعيدة لتفكيك الكود، وشرح الدوال، واكتشاف الثغرات، وإعادة التسمية، والهندسة…
 cisagov/scubagoggles
أدوات SCuBA لتكوين الأمان الأساسي وأداة التقييم لـ Google Workspace








