
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 jonrau1/electriceye
ElectricEye هي أداة سطر أوامر بلغة بايثون تدعم السحابات المتعددة وSaaS المتعددة لإدارة الأصول، وإدارة الوضع الأمني، ومراقبة سطح الهجوم، وتدعم مئات…
 tmobile/pacbot
PacBot (بوت السياسة كرمز)
 merill/awesome-entra
😎 قائمة رائعة لكل ما يتعلق بـ Microsoft Entra
 asamassekou10/ship-safe
وكيل الأمان المستقل للبرمجيات المكتوبة بالذكاء الاصطناعي. يكتشف المشكلات، ويحقّق فيما إذا كانت حقيقية، ويعرض لك الأدلة. نواة حتمية، لا حاجة إلى مفتاح…
 dev-sec/linux-baseline
ملف امتثال يعتمد على InSpec لتدقيق تعزيز أمان أنظمة Linux مقابل خطوط الأساس الأمنية، مما يضمن تكوينًا متسقًا عبر البنية التحتية.
 nemesida-waf/waf-bypass
أداة اختبار أمان WAF آلية تكتشف الإيجابيات الكاذبة والسلبيات الكاذبة باستخدام أكثر من 15 فئة من الحمولات بما في ذلك SQLi و XSS و RCE وحقن GraphQL.…
 mcw0/poc
تم تعطيل القضايا لهذه الإثباتات، لأنها مجرد إثباتات، وملكية عامة وغير مدعومة.
 0xdea/semgrep-rules
مجموعة من قواعد Semgrep الخاصة بي لتسهيل أبحاث الثغرات الأمنية.
 ine-labs/azuregoat
AzureGoat : بنية تحتية ضعيفة من Azure (بنيان آزر ضعيف)
 securitytemplates/sectemplates
قوالب مفتوحة المصدر يمكنك استخدامها لبدء برامجك الأمنية
 d78ui98/apkdeeplens
رؤى أمنية لنظام أندرويد في الطيف الكامل.
 requie/ai-red-teaming-guide
دليل شامل للاختبار العدائي والتقييم الأمني لأنظمة الذكاء الاصطناعي، يساعد المؤسسات على تحديد الثغرات قبل أن يستغلها المهاجمون.
 bhassani/eternalbluec
مجموعة EternalBlue المعاد بناؤها بلغة C/C++ والتي تتضمن: ثغرة MS17-010، كاشف ثغرة EternalBlue، كاشف DoublePulsar ورافع شيل كود و DLL لـ DoublePulsar
 inquest/malware-samples
مجموعة من عينات البرمجيات الخبيثة ومعلومات التشريح ذات الصلة، غالبًا ما يُشار إليها من http://blog.inquest.net
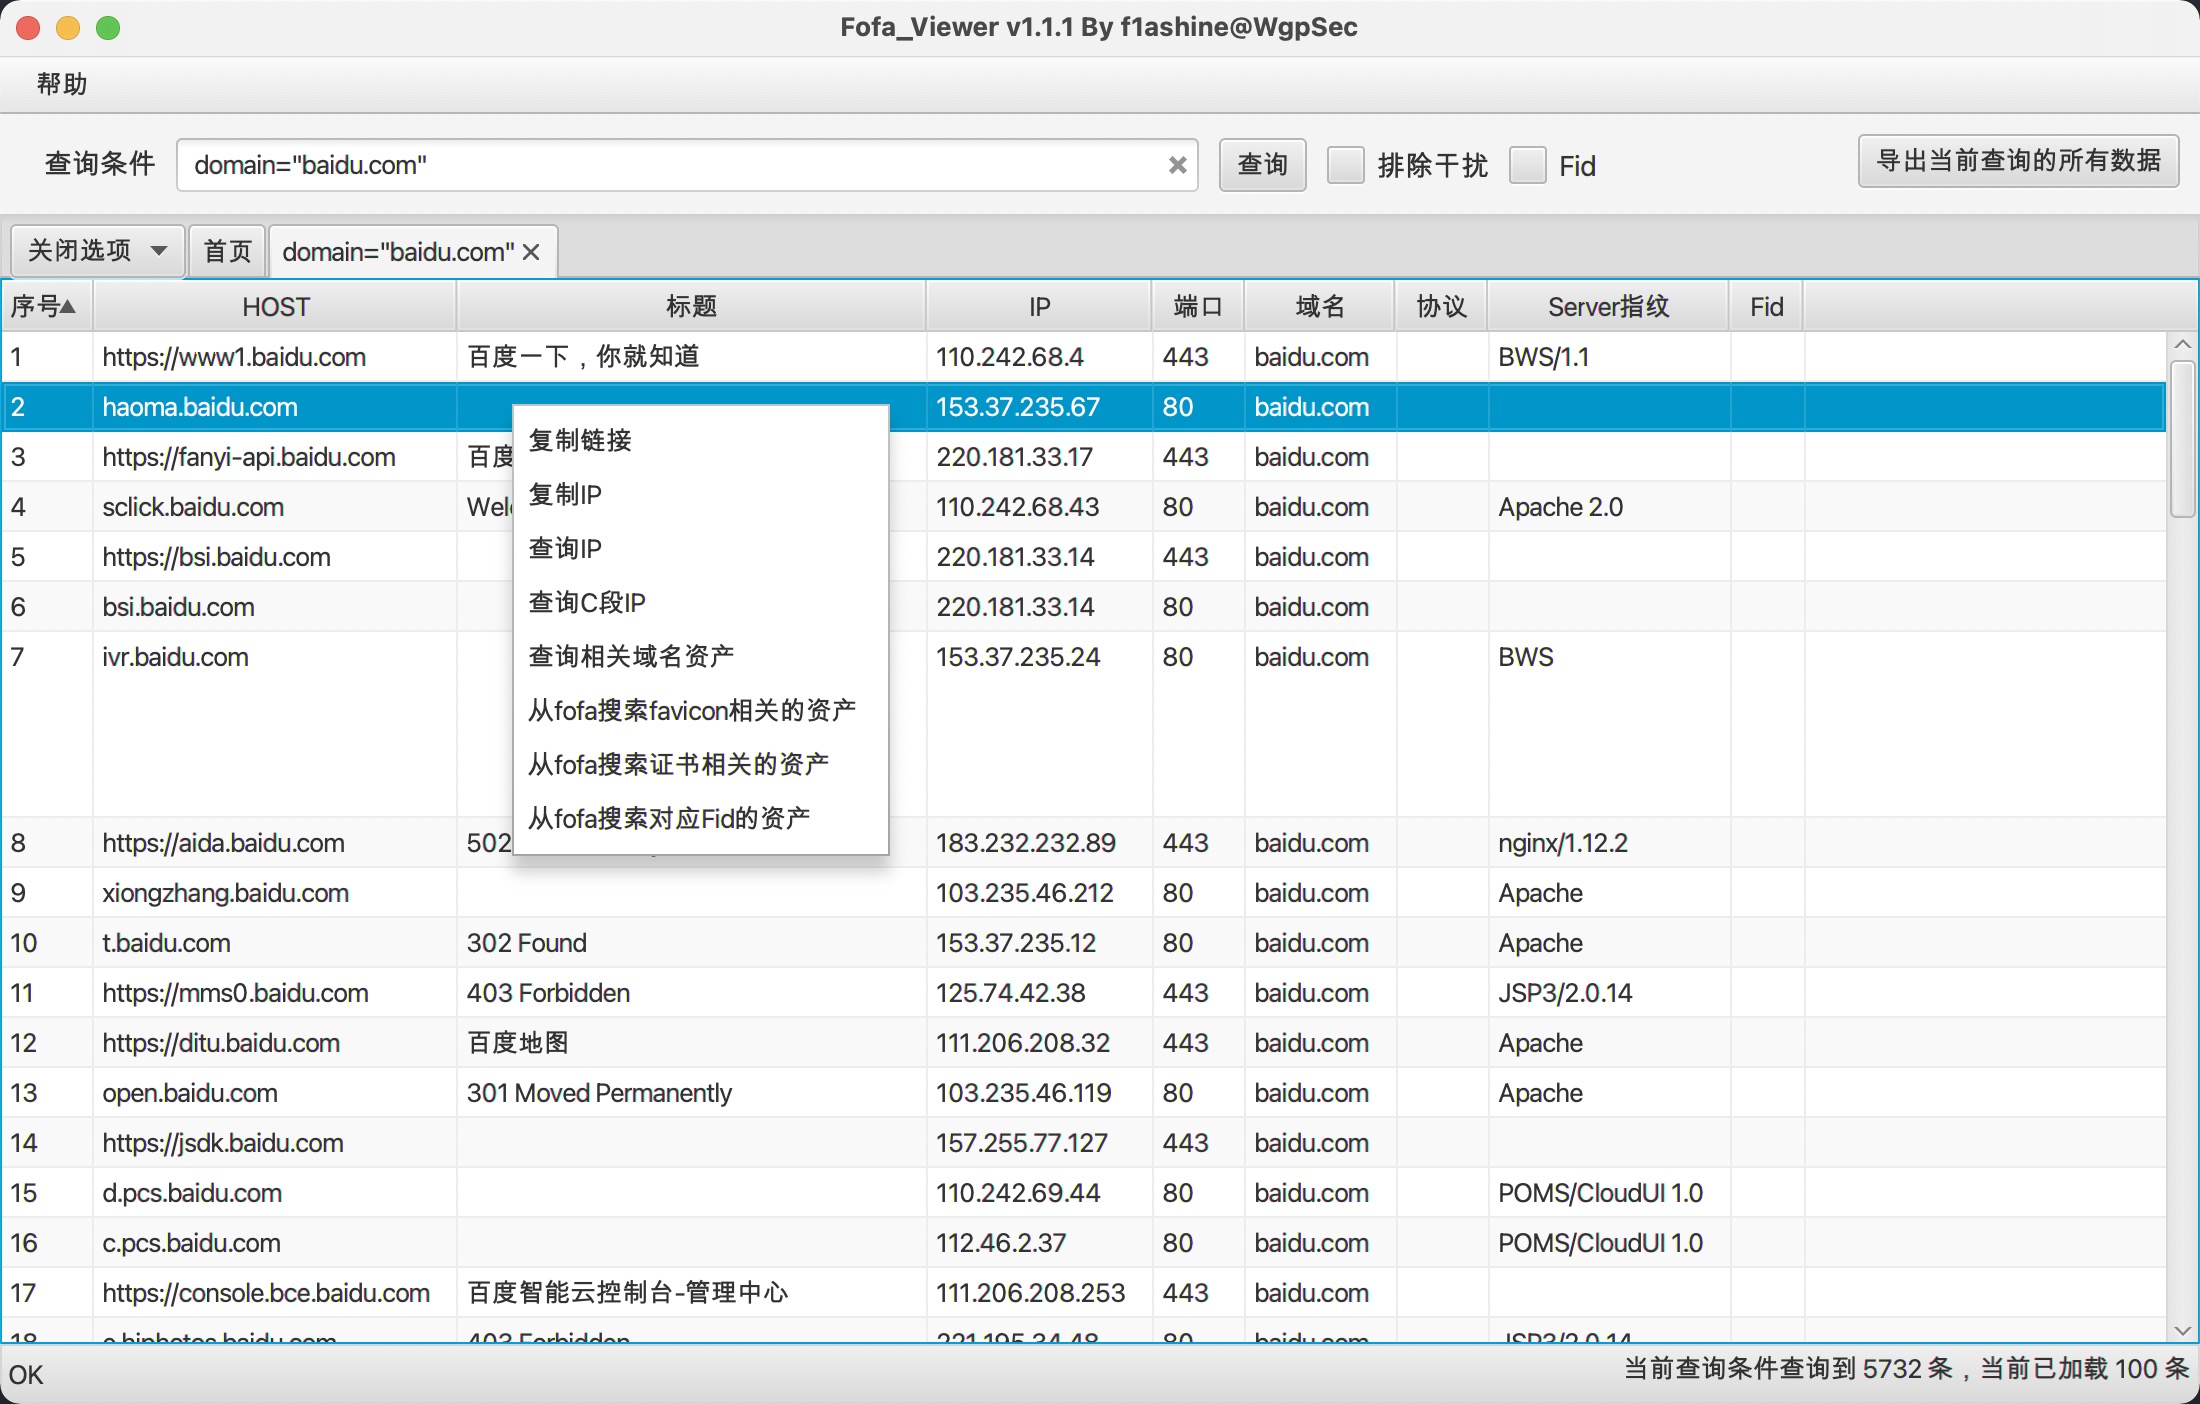 wgpsec/fofa_viewer
عميل FOFA بسيط مكتوب بلغة JavaFX. من إنتاج WgpSec، وصيانة من f1ashine.
 ajinabraham/cmsscan
ماسح أنظمة إدارة المحتوى: فحص مواقع ووردبريس، دروبال، جوملا، vBulletin للكشف عن المشكلات الأمنية
 murphysecurity/murphysec
أداة مفتوحة المصدر تركز على أمن سلسلة التوريد البرمجية. تركز 墨菲安全 على أمن سلسلة التوريد البرمجية، وتتمتع بقدرات تحليل المكونات البرمجية (SCA) واكتشاف…
 kathanp19/jsfscan.sh
أتمتة الاستطلاع على جافاسكريبت في برامج مكافآت الثغرات.








