
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 digininja/dvwa
تطبيق ويب PHP/MariaDB ضعيف عمدًا لممارسة نقاط الضعف الأمنية الشائعة عبر مستويات صعوبة متعددة في بيئة قانونية وخاضعة للرقابة.
 gravitational/teleport
الطريقة الأسهل والأكثر أماناً للوصول إلى جميع البنية التحتية الخاصة بك وحمايتها.
 winsiderss/systeminformer
مراقب نظام ويندوز في الوقت الحقيقي مع تحليل متقدم للعمليات والشبكة والقرص، وتصحيح أخطاء تتبع المكدس، وكشف البرامج الضارة، وإدارة الخدمات. محمول…

 semgrep/semgrep
تحليل ثابت خفيف الوزن للعديد من اللغات. اعثر على متغيرات الأخطاء باستخدام أنماط تشبه الكود المصدري.
 maurosoria/dirsearch
ماسح مسارات الويب
 webgoat/webgoat
تطبيق ويب ضعيف بشكل متعمّد مع دروس وتحديات تفاعلية لتعلّم أمن تطبيقات الويب وتقنيات اختبار الاختراق.
 rshipp/awesome-malware-analysis
إلغاء تمويل الشرطة
 mail-in-a-box/mailinabox
يساعد Mail-in-a-Box الأفراد على استعادة السيطرة على بريدهم الإلكتروني عبر توفير خادم بنقرة واحدة وسهل النشر يضم SMTP وكل شيء آخر: خادم بريد في صندوق.
 mailcow/mailcow-dockerized
مجموعة خادم بريد إلكتروني محوسبة (Dockerized) مع Postfix و Dovecot و Rspamd و ClamAV. توفر استضافة بريد إلكتروني آمنة مع تصفية البريد العشوائي…
 sunweb3sec/defihacklabs
Reproduce DeFi hacked incidents using Foundry.
 trailofbits/skills
مهارات Claude Code من Trail of Bits للبحث الأمني، اكتشاف الثغرات، وسير عمل التدقيق
 secdev/scapy
مكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
 github/codeql
CodeQL: المكتبات والاستعلامات التي تدعم باحثي الأمن حول العالم، بالإضافة إلى فحص الكود في GitHub Advanced Security
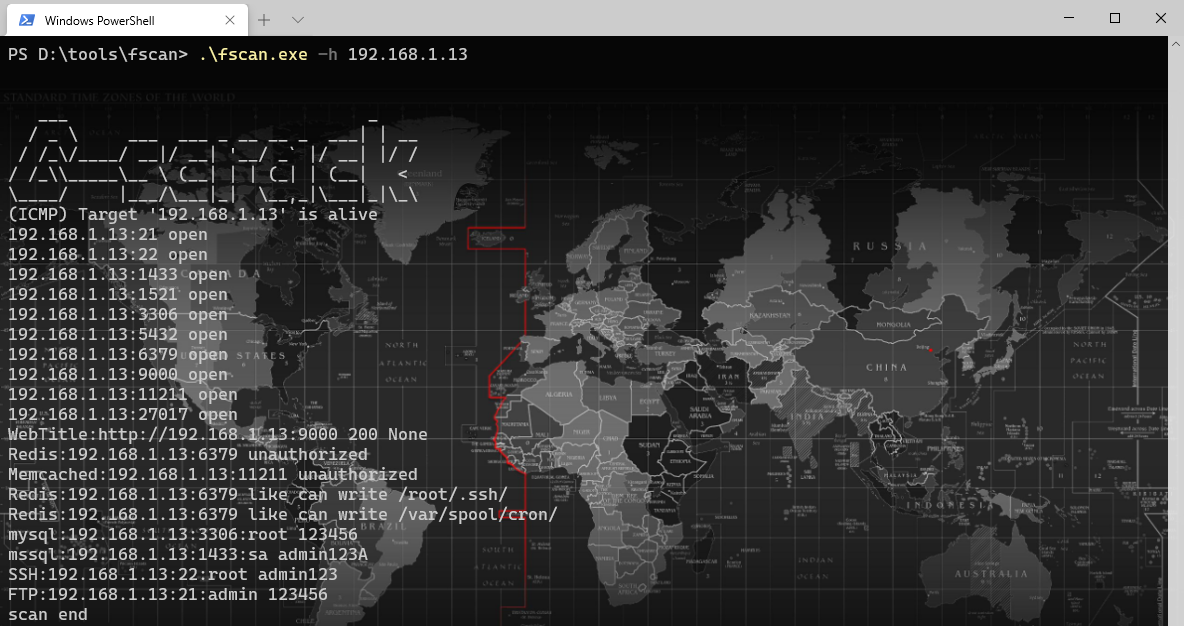 shadow1ng/fscan
أداة فحص شاملة للشبكات الداخلية، تُسهّل الفحص الآلي والشامل للثغرات بنقرة واحدة.
 reddelexc/hackerone-reports
مجموعة منسقة من أفضل تقارير مكافآت الثغرات في HackerOne، منظمة حسب نوع الثغرة والبرنامج، مع سكريبتات لجلب التقارير المفصح عنها وإزالة التكرار…
 juliocesarfort/public-pentesting-reports
قائمة بتقارير اختبار الاختراق العامة المنشورة من قبل عدة شركات استشارية ومجموعات أمنية أكاديمية.
 projectdiscovery/katana
A next-generation crawling and spidering framework.








