
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 a13xp0p0v/kernel-hardening-checker
أداة للتحقق من خيارات تعزيز الأمان في نواة لينكس
 ascotbe/kernelhub
:palm_tree:مجموعة ثغرات تصعيد الامتيازات في نواة Linux وmacOS وWindows، مع بيئة الترجمة، وخريطة GIF توضيحية، وتفاصيل الثغرات، والملف القابل للتنفيذ…
 cdxgen/cdxgen
Creates CycloneDX Bill of Materials (BOM) for your projects from source and container images. Supports many languages and package managers. Integrate…
 hannob/snallygaster
أداة لمسح الملفات السرية على خوادم HTTP
 s0md3v/smap
بديل مباشر لـ Nmap مدعوم من shodan.io
 ihebski/a-red-teamer-diaries
ملاحظات RedTeam/Pentest وتجارب تم اختبارها على عدة بنى تحتية مرتبطة بالمهام المهنية.
 matrixleons/evilwaf
evilwaf هي أداة اختبار اختراق مصممة لاكتشاف وتجاوز جدران حماية تطبيقات الويب الشائعة (WAFs).
 mrwadams/stride-gpt
أداة نمذجة تهديدات مدعومة بالذكاء الاصطناعي تستخدم نماذج GPT من OpenAI لإنشاء نماذج تهديدات لتطبيق معين بناءً على منهجية STRIDE.
 six2dez/onelistforall
مولّد قوائم كلمات منظمة ومصنفة لاختبار الاختراق عبر الويب، وتعداد الدلائل، واكتشاف النطاقات الفرعية. يقوم تلقائياً بمزامنة أكثر من 36 مصدراً، ويصنف…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 أول بيئة اختبار اختراق لنظام Windows على شرائح Mac M
 mandatoryprogrammer/xsshunter
خدمة XSS Hunter - نسخة محمولة من XSSHunter.com
 zegl/kube-score
تحليل كائنات Kubernetes مع توصيات لتحسين الموثوقية والأمان. kube-score يمنع بشكل فعال التوقف والعيوب في YAML و Charts الخاصة بـ Kubernetes. تحليل…
 eldraco/domain_analyzer
تحليل أمن أي نطاق من خلال العثور على جميع المعلومات الممكنة. تم تطويره باستخدام بايثون.
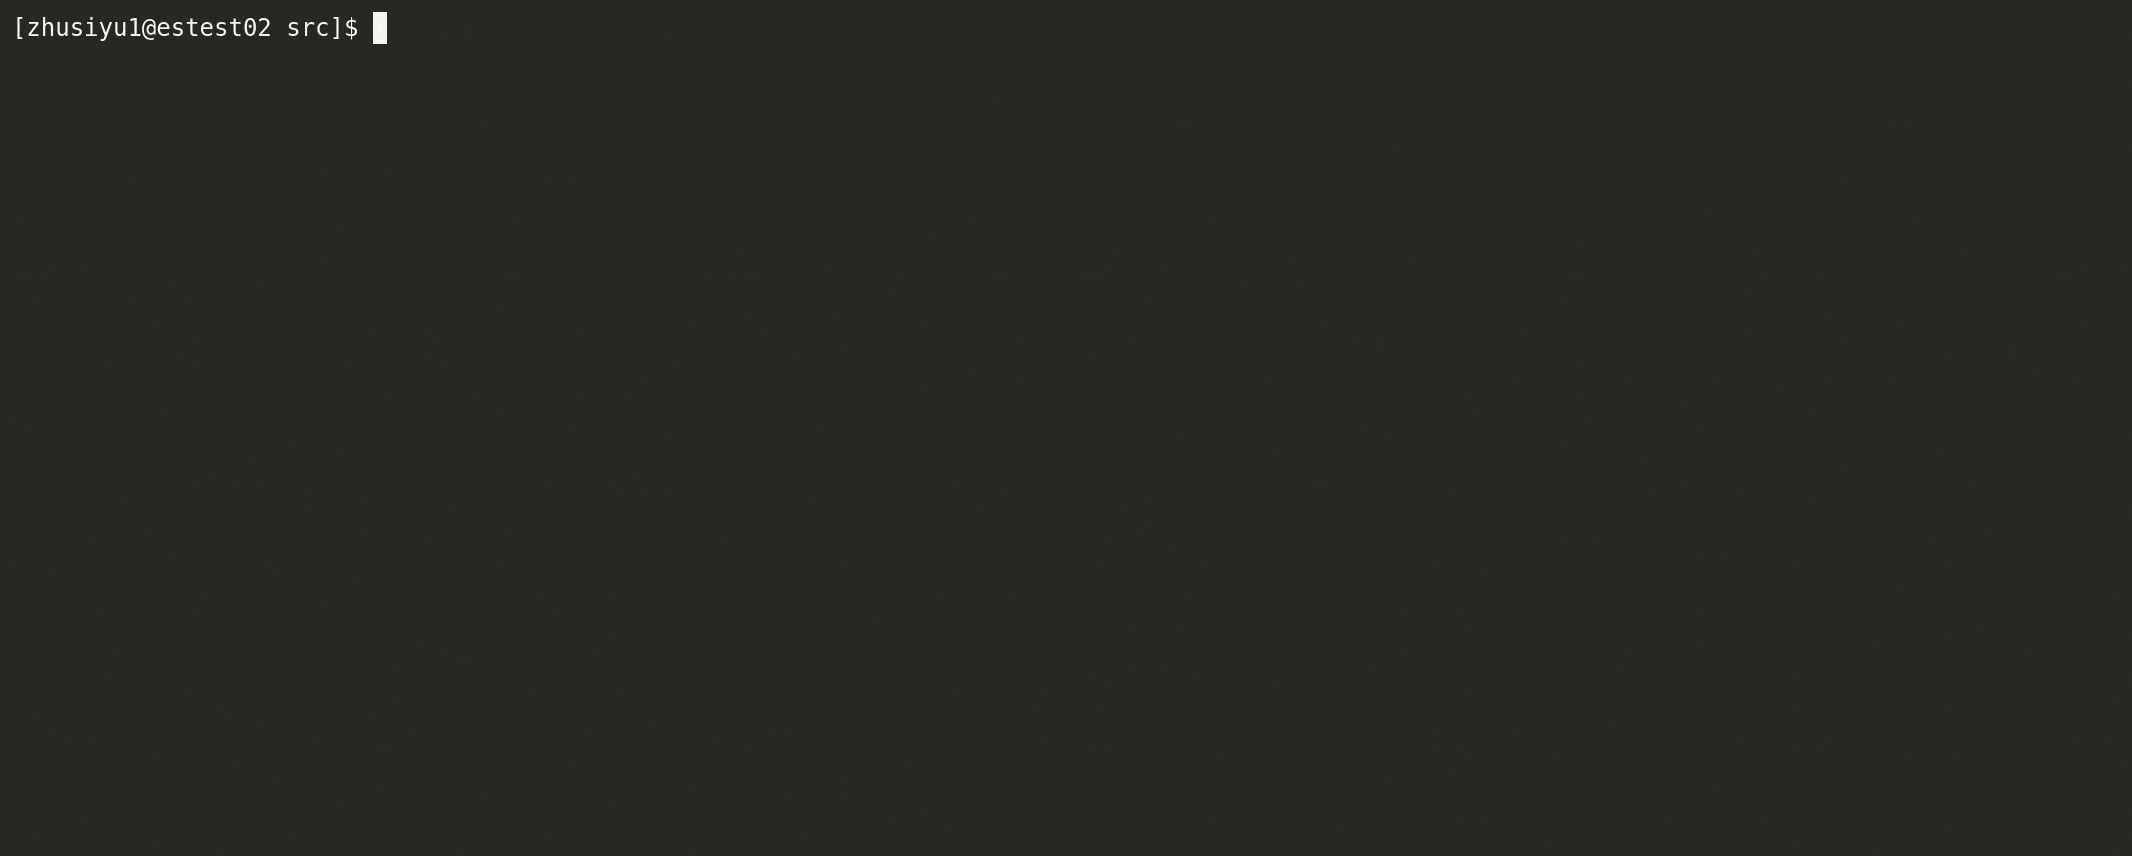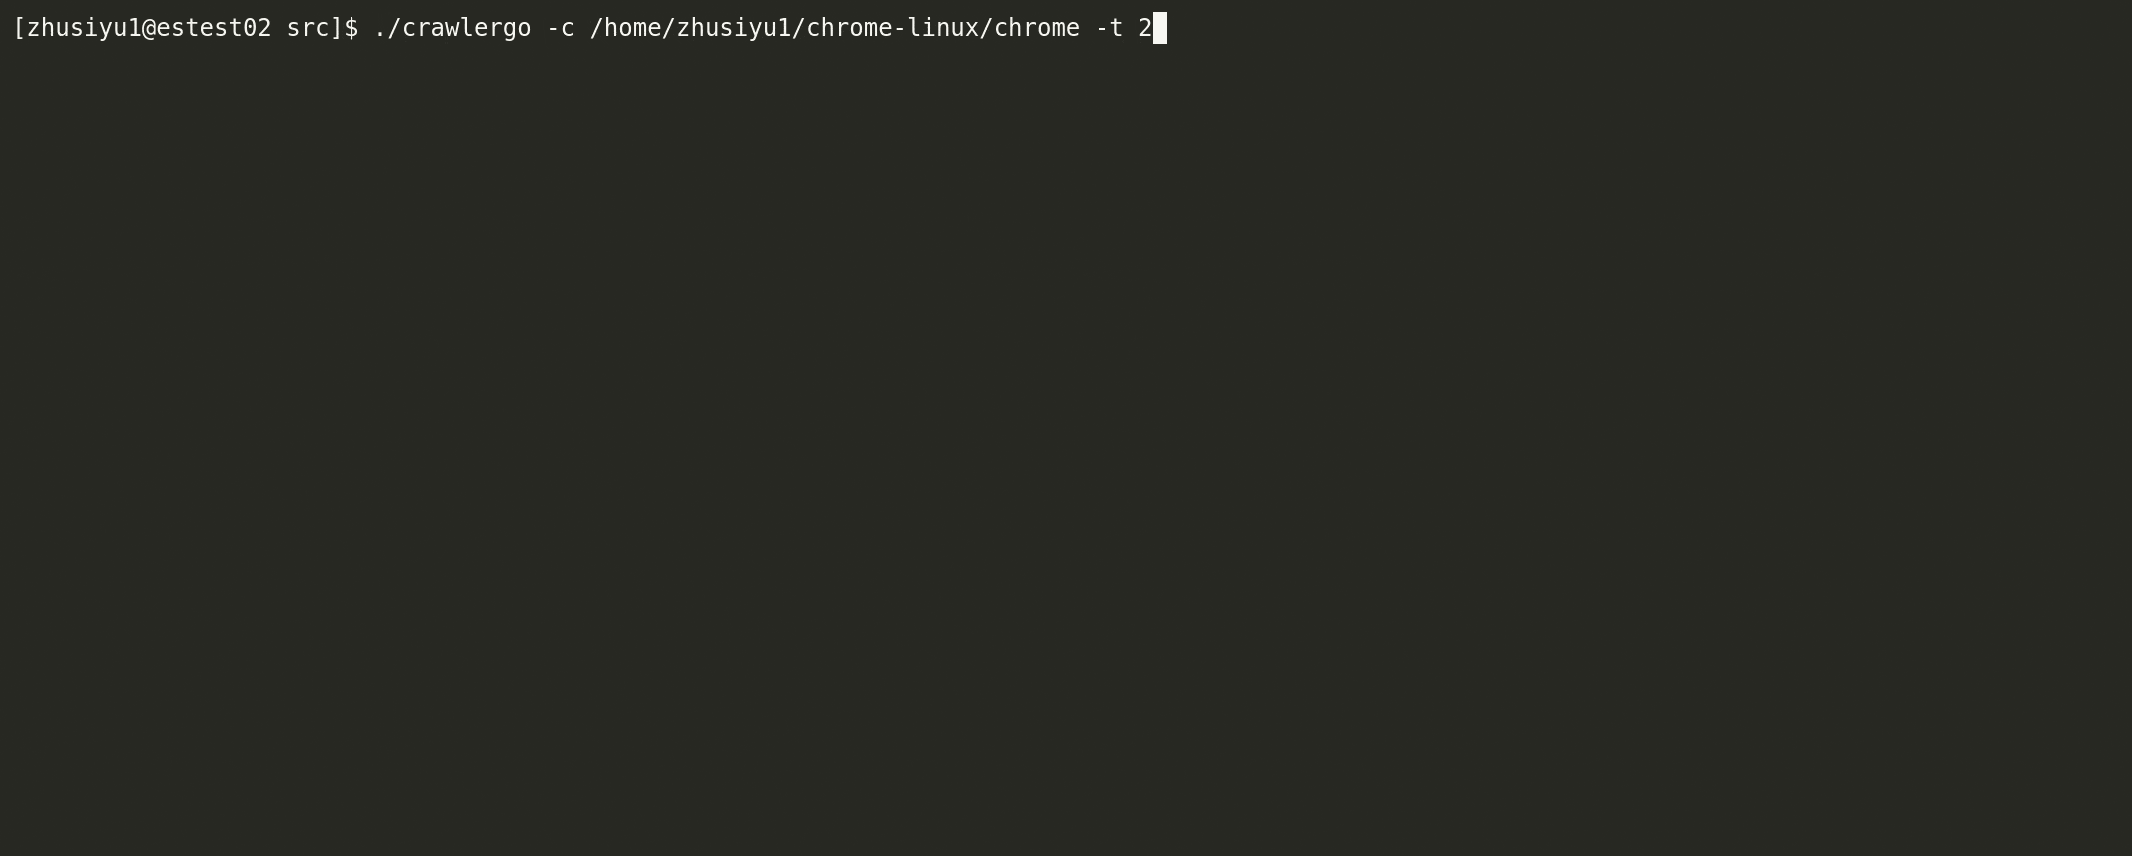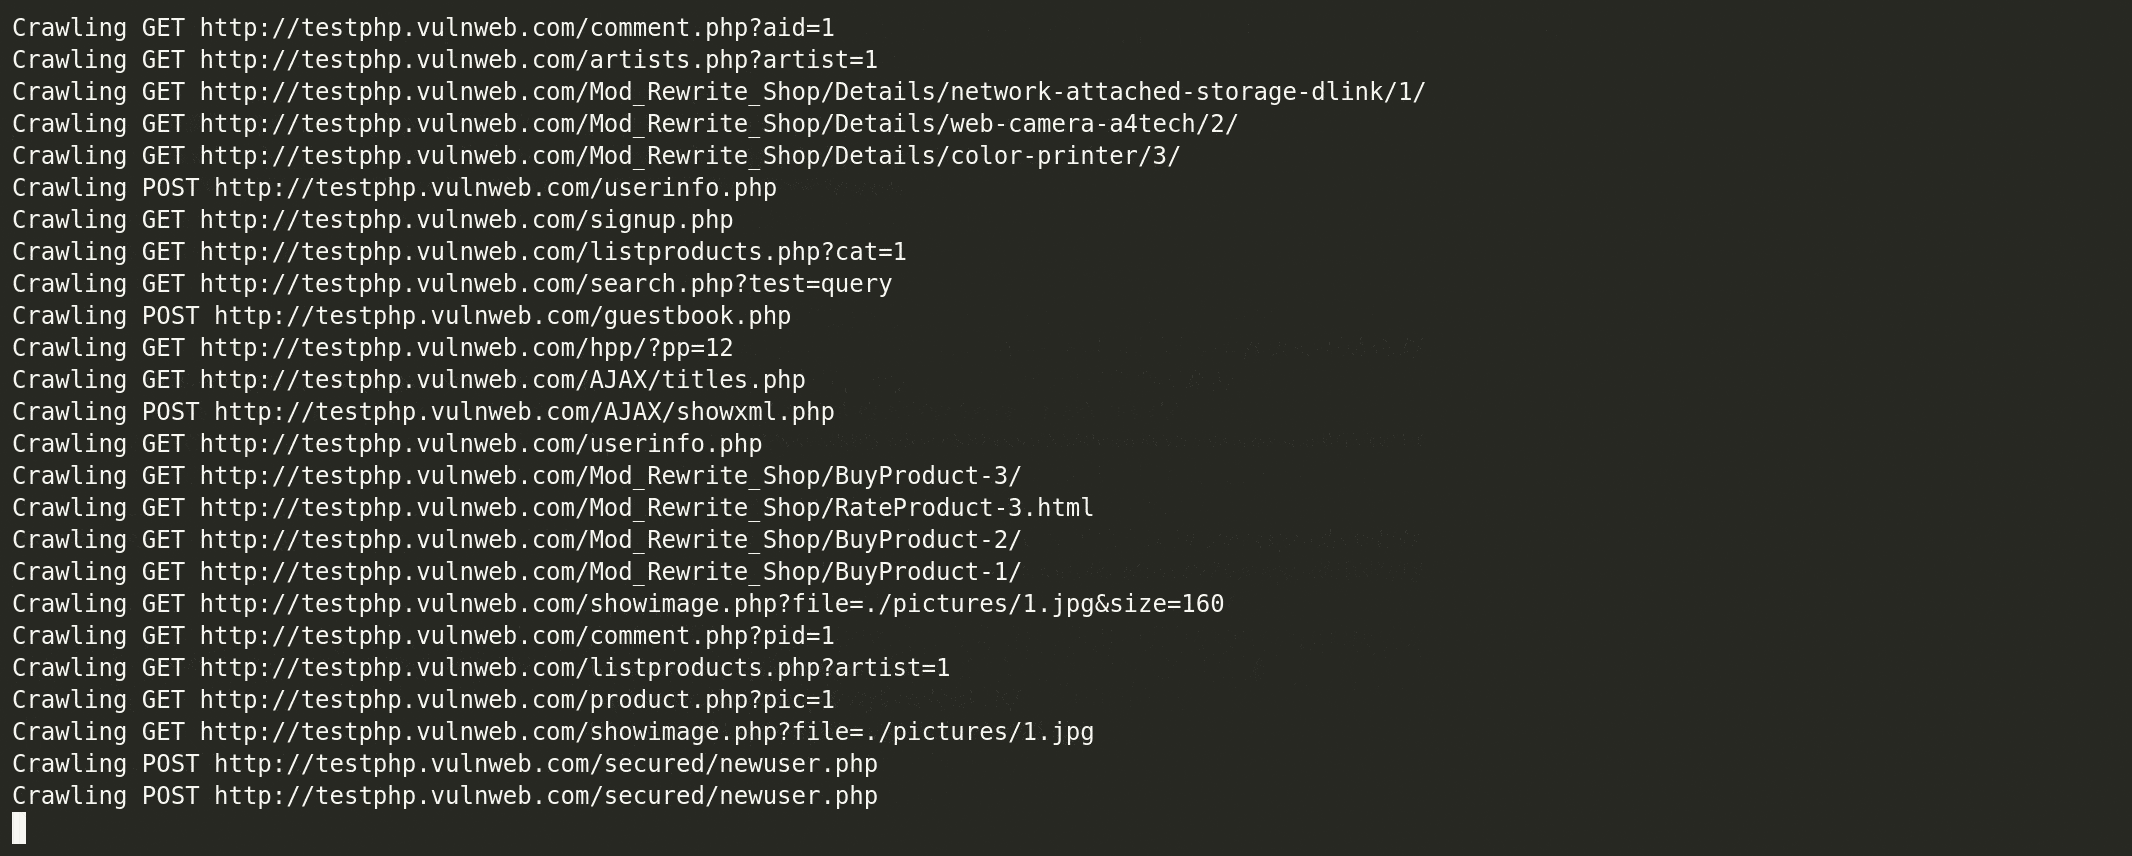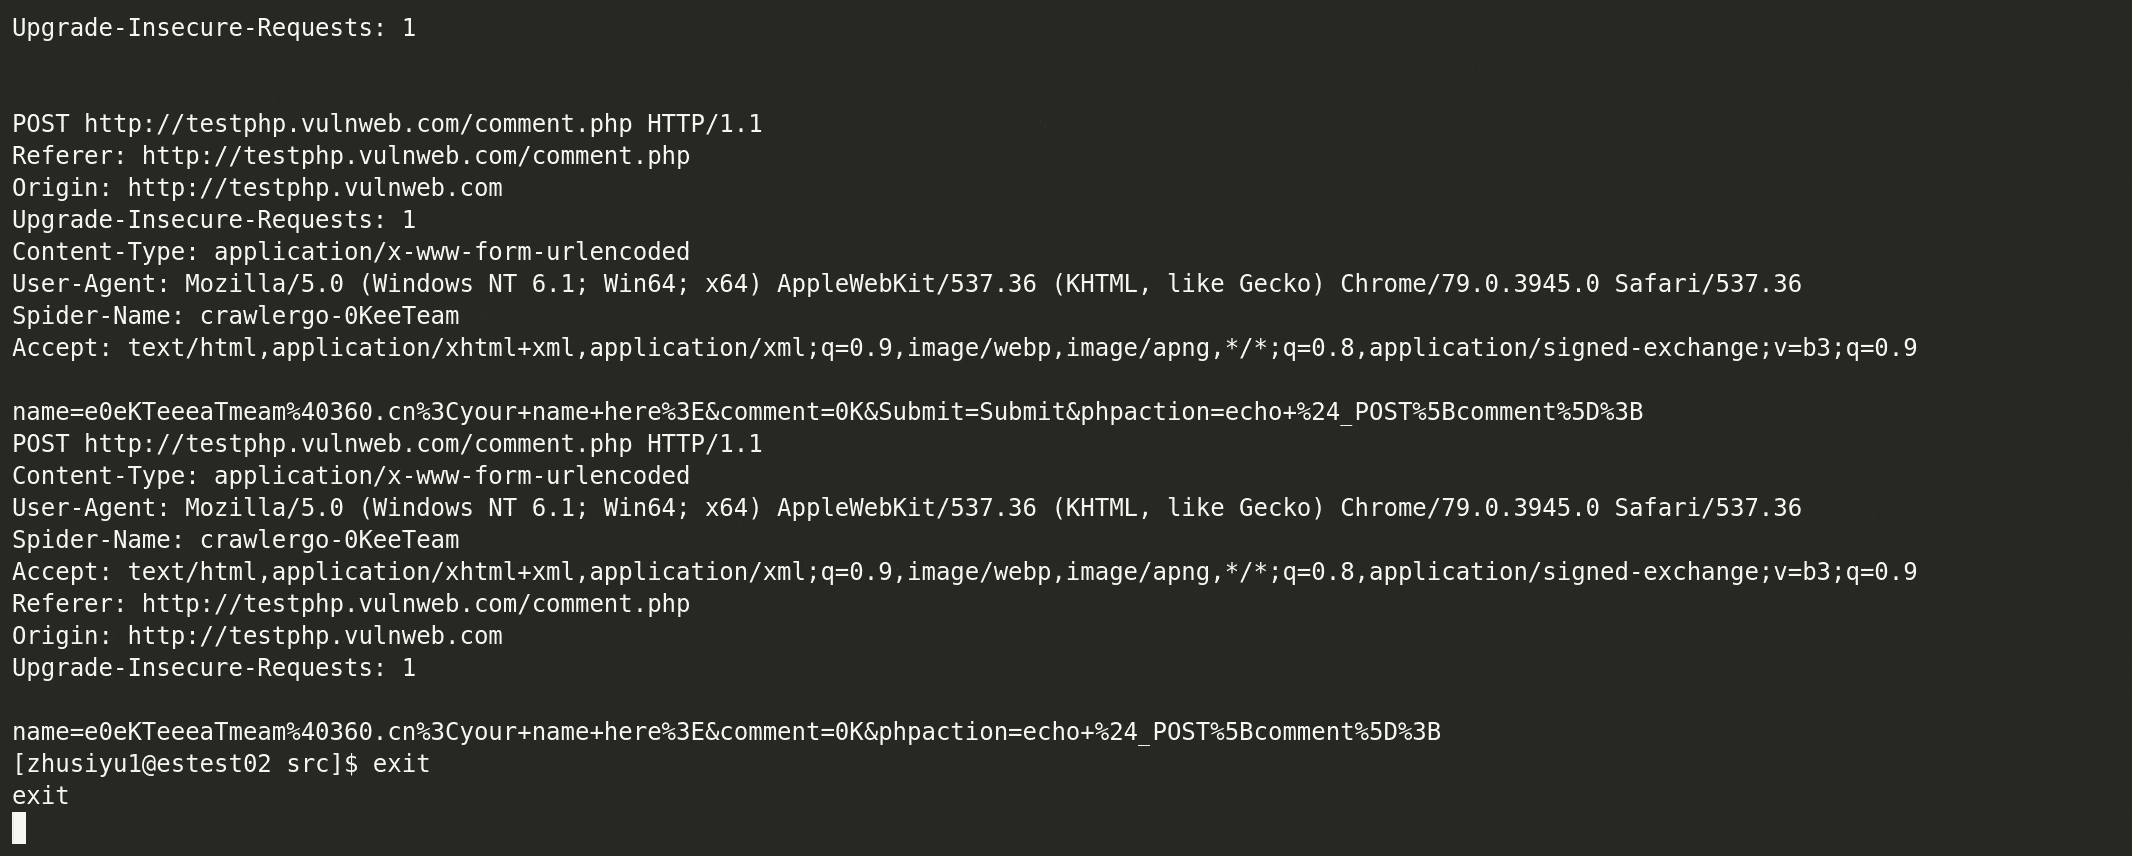 qianlitp/crawlergo
زاحف متصفح قوي لأدوات فحص الثغرات الأمنية على الويب
 enjoiz/xxeinjector
أداة للاستغلال التلقائي لثغرة XXE باستخدام طرق مباشرة ومختلفة out of band.

 altramayor/gatekeeper
أول نظام حماية مفتوح المصدر من DDoS








