
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 bvcyber/cve-2020-1472
نص بايثون يستخدم Impacket لاختبار ثغرة CVE-2020-1472 (Zerologon) عبر تجاوز مصادقة Netlogon على وحدات تحكم المجال لـ Windows.
 zinja-coder/jadx-ai-mcp
مكوّن إضافي لـ JADX لدمج خادم MCP
 arthaud/git-dumper
أداة لتفريغ مستودع git من موقع ويب
 mozilla/cipherscan
طريقة بسيطة جدًا لمعرفة مجموعات التشفير SSL التي يدعمها الهدف.
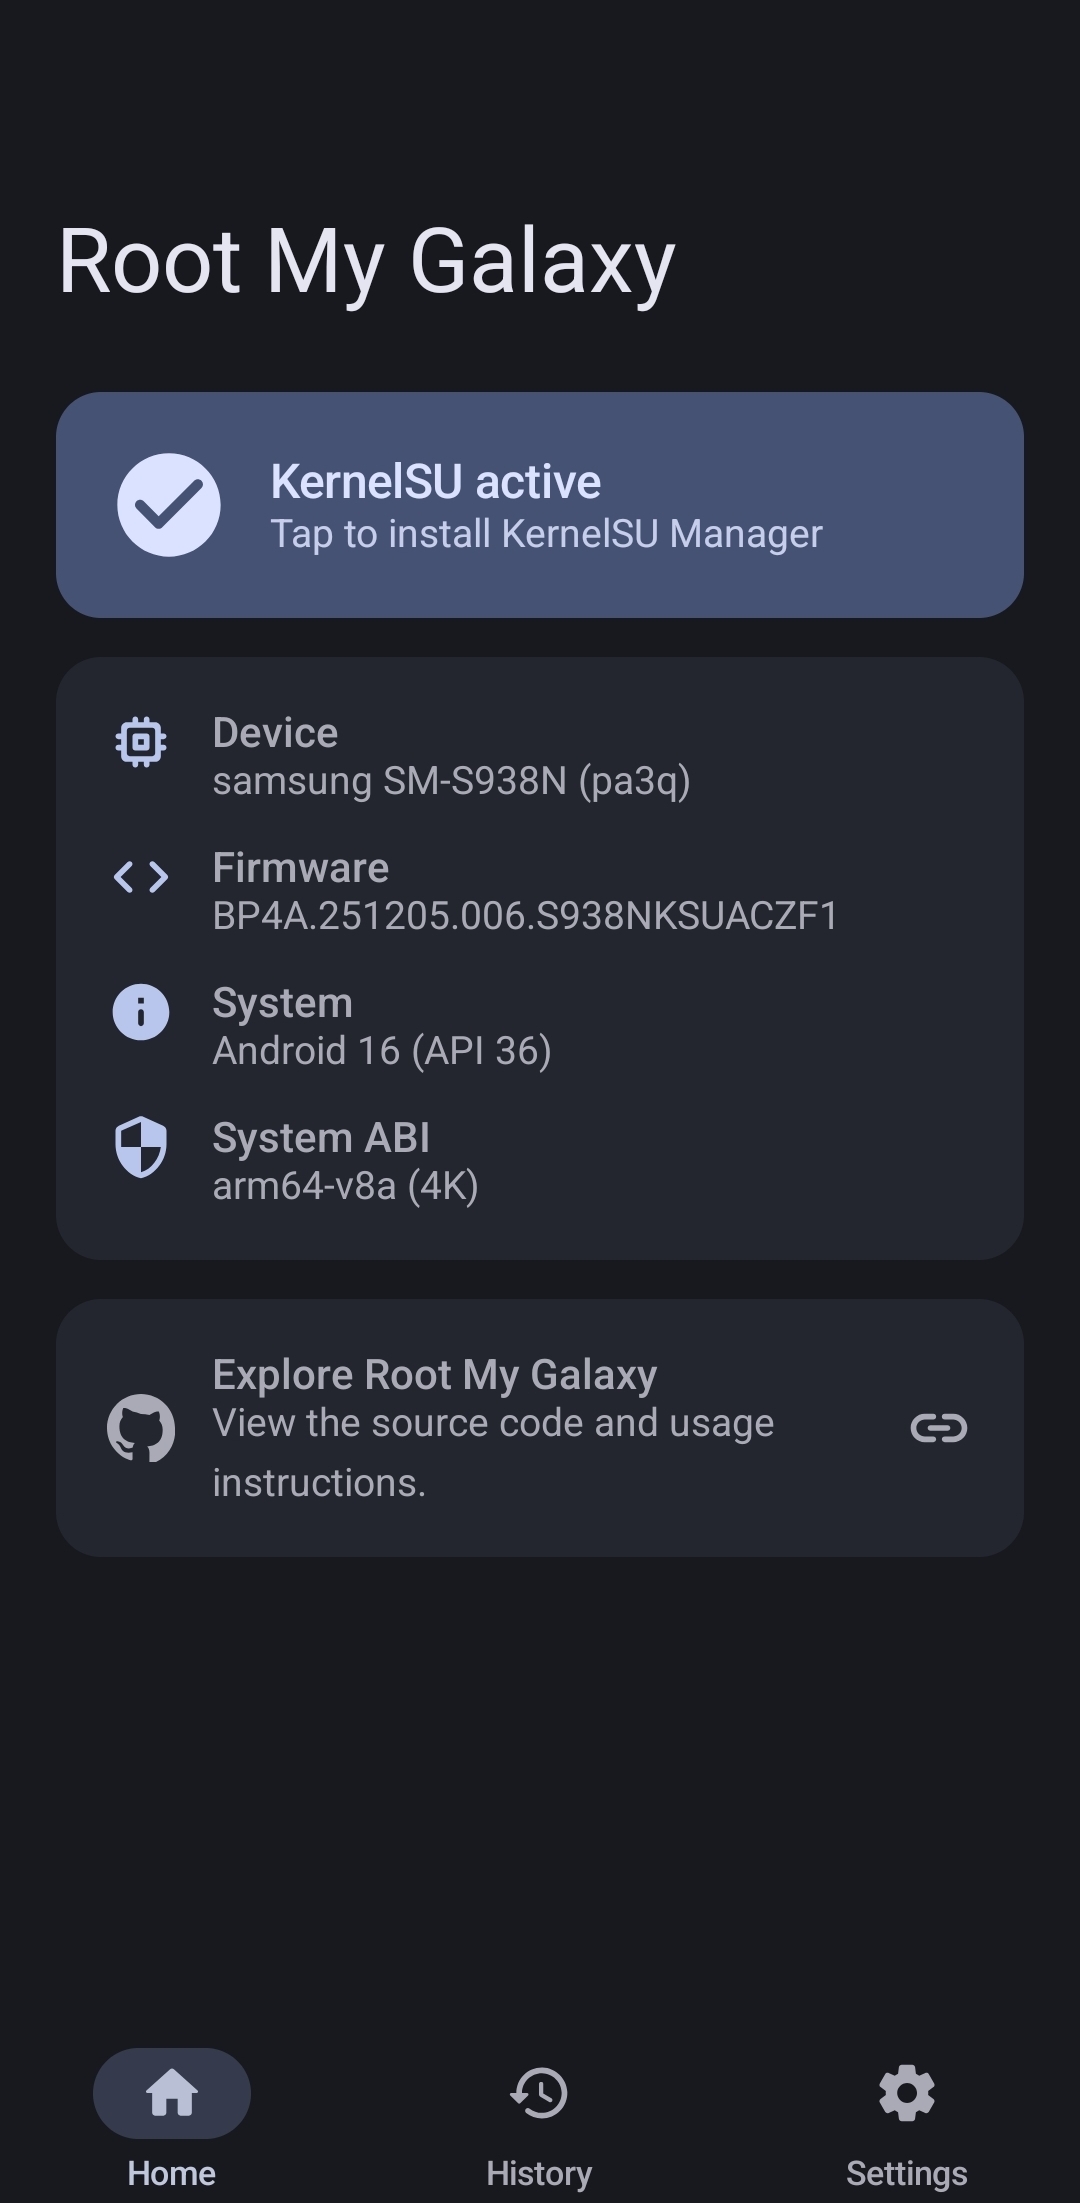 busung-dev/root-my-galaxy
مثبّت KSU لبرامج Samsung Galaxy الثابتة المدعومة مع CVE-2026-43499
 cldrn/nmap-nse-scripts
مجموعتي من نصوص NSE لـ nmap
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; استنادًا إلى رقم إصدار نظام التشغيل
 codingo/nosqlmap
أداة آلية لتعداد قواعد بيانات NoSQL واستغلال تطبيقات الويب.
 defparam/smuggler
أداة اختبار تهريب طلبات HTTP وعدم التزامن مبنية على بايثون، تكتشف ثغرات CL.TE و TE.CL باستخدام حمولات تحوير قابلة للتكوين ومسح تلقائي.
 aikidosec/safe-chain
احمِ ضد التعليمات البرمجية الخبيثة المثبتة عبر npm وyarn وpnpm وnpx وpnpx وpip وuv وpoetry باستخدام Aikido Safe Chain. مجاني للاستخدام، لا يتطلب…
 devploit/nomore403
أداة تجاوز 403/401: تكتشف تجاوزات التحكم في الوصول عبر HTTP من خلال تحويرات المسار والطريقة والترويسة والطلب الخام. مقارنة مع خط الأساس، معايرة…
 stackrox/stackrox
منصة StackRox لأمان Kubernetes تُحلّل المخاطر في بيئة الحاويات، وتُوفّر رؤية وتنبيهات وقت التشغيل، وتقدّم توصيات لتحسين الأمان بشكل استباقي من خلال…
 proviesec/google-dorks
استعلامات Google Dorks مفيدة لأمن الويب وصيد الثغرات
 tmylla/awesome-llm4cybersecurity
مراجعة أدبيات منهجية منسّقة لأكثر من 756 ورقة بحثية حول تطبيقات LLM في الأمن السيبراني، تغطي استخبارات التهديدات، واكتشاف الثغرات، واختبار fuzzing،…
 0xdea/frida-scripts
مجموعة من نصوص Frida البرمجية الخاصة بالحقن (instrumentation) لإجراء الهندسة العكسية على تطبيقات الهاتف المحمول والمزيد.
 botesjuan/burp-suite-certified-practitioner-exam-study
ملاحظات دراسية عملية وأدلة تطبيقية لمختبرات PortSwigger Academy، تغطي ثغرات الويب والحمولات والتعداد واستراتيجيات امتحان BSCP.
 pedrib/poc
النشرات الأمنية وملفات إثبات المفهوم والاستغلالات التي تم نشرها علنًا بواسطة @pedrib.
 ekultek/whatwaf
اكتشاف وتجاوز جدران الحماية وأنظمة الحماية الخاصة بتطبيقات الويب








