#1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit
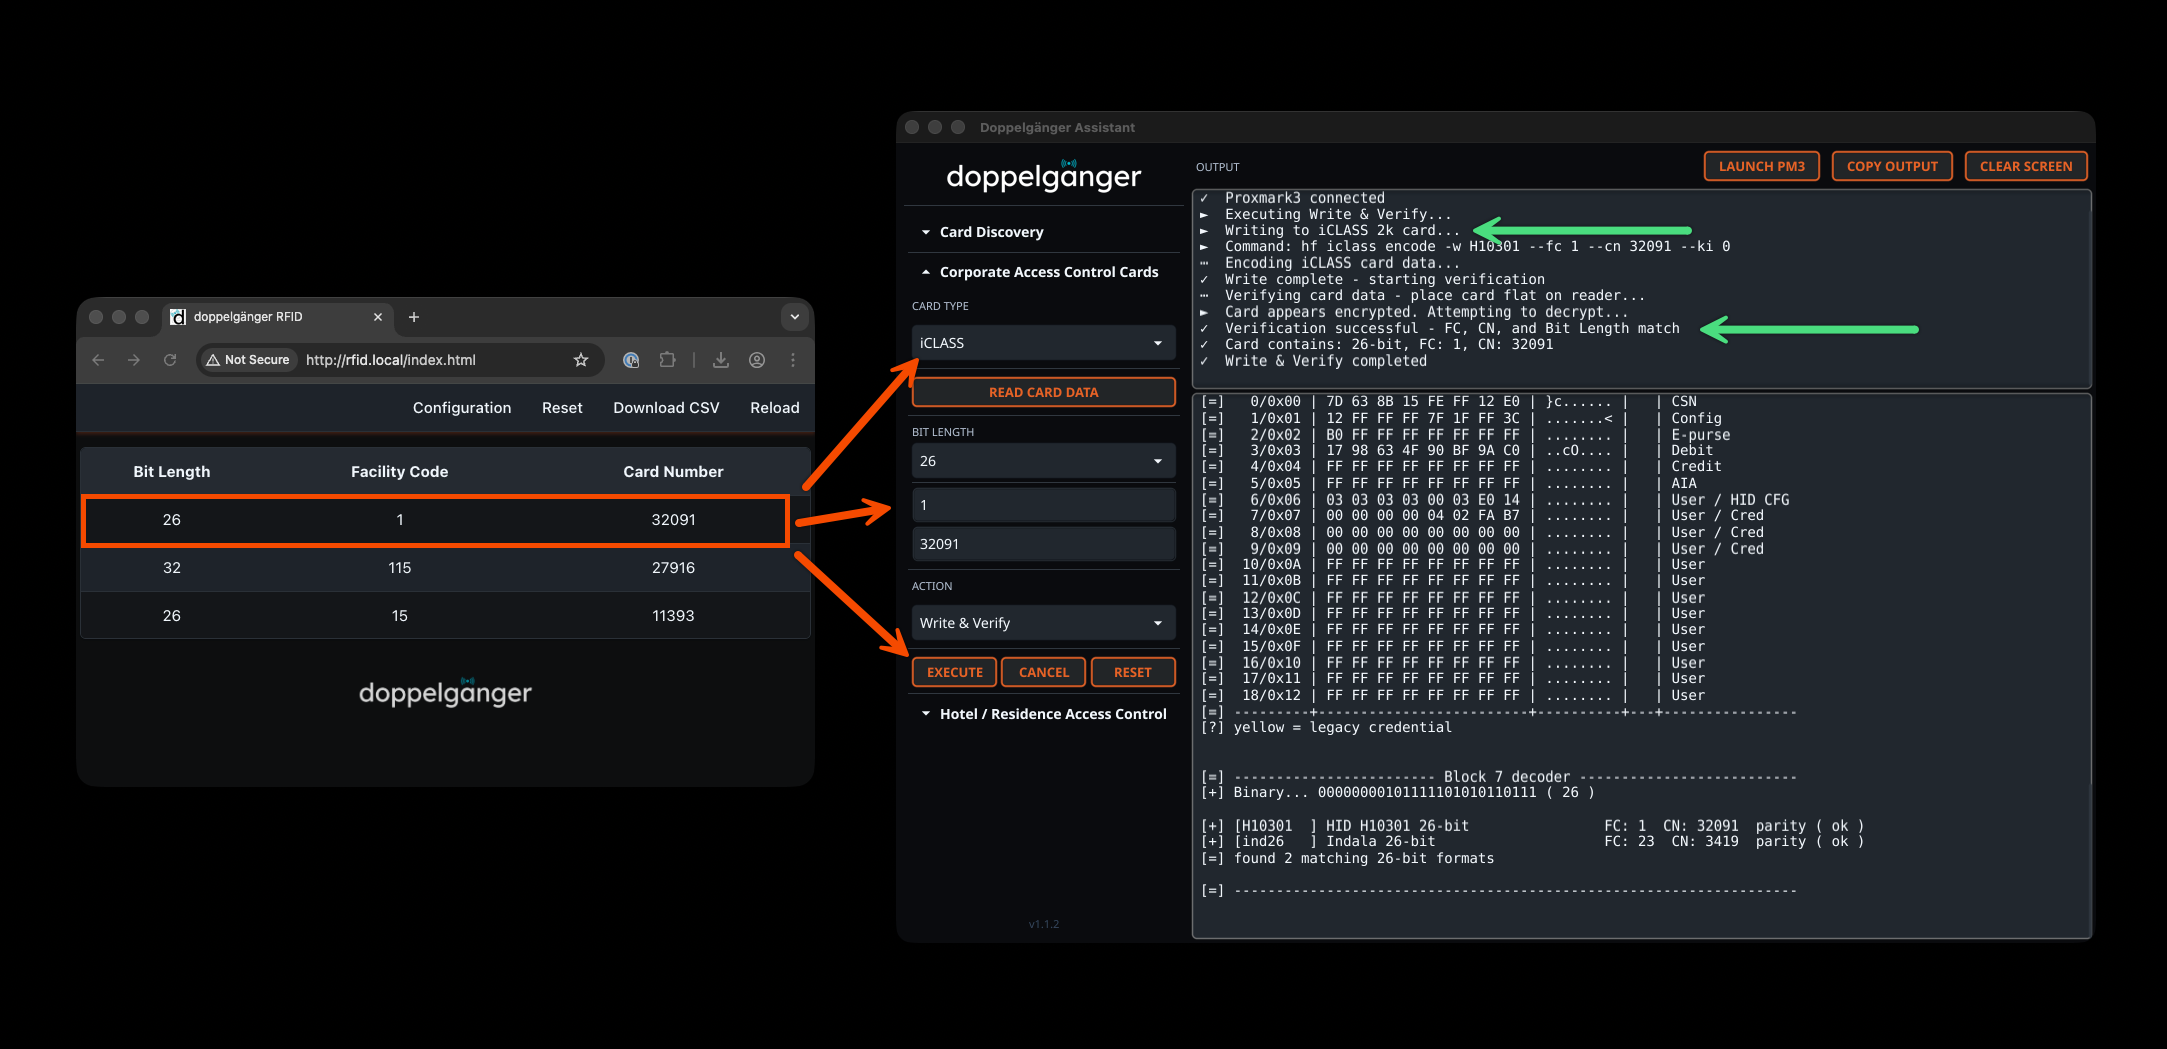
 tweathers-sec/doppelganger_assistant
آلة حاسبة للبطاقات وإضافة Proxmark3 لكتابة و/أو محاكاة كل أنواع البطاقات التي تدعمها Doppelgänger Community و Pro و Stealth و MFAS.
 msuhanov/easy_triage
نصوص برمجية لفرز الأنظمة المخترقة (Linux، ESXi، FreeBSD/NetScaler)
 fuzzysecurity/advsim.cryptography
مكتبة غلاف تشفيرية بسيطة وسليمة.
 0vercl0k/kepaboo
تحييد تقنيات مكافحة التنقيح في KEPServerEX
 noah4ever/sshconfig-lint
مدقق قائم على القواعد لملفات تكوين عميل OpenSSH يكتشف الـhosts المكررة، ملفات الهوية المفقودة، الخوارزميات الضعيفة، مشاكل ترتيب wildcard، والإعدادات…
 al1ex/pentest-command
Pentest-Command
 falconforceteam/falcondash
لوحة معلومات Azure workbook تعرض وتحلل مقاييس أداء الكشف، مما يساعد فرق الأمن على قياس قواعد الكشف الخاصة بها والحفاظ عليها بشكل استباقي.
 eddiejibson/limitrr-php
تحديد معدل أفضل لطلبات PHP باستخدام Redis.
 nishantiyer/cve-2020-15215-discord-poc
منصة تحقق من إثبات المفهوم لتقوية حدود Electron، ونمذجة عزل المعالج الرئيسي/العارض، وإنفاذ سياسات IPC، وضوابط التنقل لدراسة ثغرات أمان تطبيقات سطح…
 fenalik/cve-2021-1732
استغلال تصعيد الامتيازات المحلية CVE-2021-1732 لنظام ويندوز 10، مع بحث وكود إثبات مفهوم يستهدف ثغرات وضع النواة.
 kalilinux/recipes/kali-preseed-examples
أمثلة ودلائل إعدادات preseed للتثبيت الآلي لـ Kali Linux دون تدخّل يدوي، بما في ذلك تقسيم الأقراص واختيار الحزم وخيارات الإقلاع.
 m-cetin/cve-2023-29336
إثبات المفهوم لاستغلال CVE-2023-29336، وهي ثغرة رفع امتياز في Win32k تتيح الوصول على مستوى النظام (SYSTEM) في أنظمة ويندوز المتأثرة.
 mwhammadrezss/midonescanner-android
ماسح اكتشاف CDN، اختبار النطاق الترددي الحقيقي، اكتشاف الخنق
 projectdiscovery/naabu-action
ماسح منافذ سريع مكتوب بلغة Go، مع التركيز على الموثوقية والبساطة.
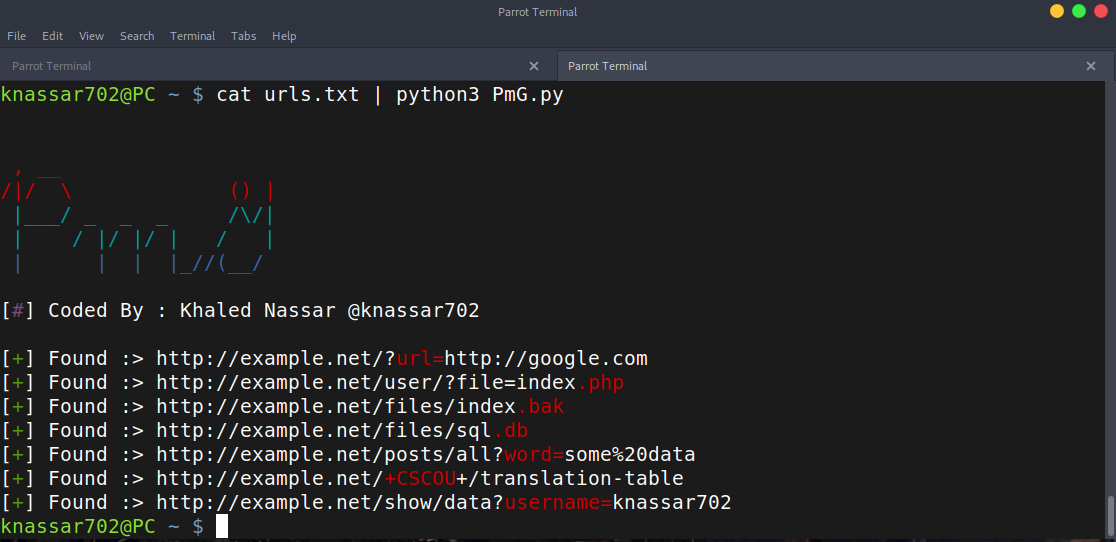 mindpatch/pmg
استخراج المعاملات/المسارات من الروابط
 rickgeex/msf-module-cve-2019-0708
وحدة Metasploit لـ CVE-2019-0708 (BlueKeep) - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modules/exp…
 nccgroup/diskwalker
سكربت Python للعثور بكفاءة على الملفات ذات الخصائص المحددة في أنظمة الملفات الشبيهة بـ UNIX (أسرع من find)
 poliva/root-zte-open
استغلال لثغرة CVE-2012-4220 يعمل على zte-open