
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 kryptsec/oasis
أداة سطر أوامر مفتوحة المصدر لقياس أمان الذكاء الاصطناعي. قياس أداء نماذج الذكاء الاصطناعي في مهام الأمن الهجومي باستخدام تحليل MITRE ATT&CK وتقييم…
 huynambka/cve-2026-26114-poc
إثبات مفهوم لاستغلال CVE-2026-26114، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في Microsoft SharePoint، مع PoC بلغة Python ووحدة Metasploit للاستغلال…
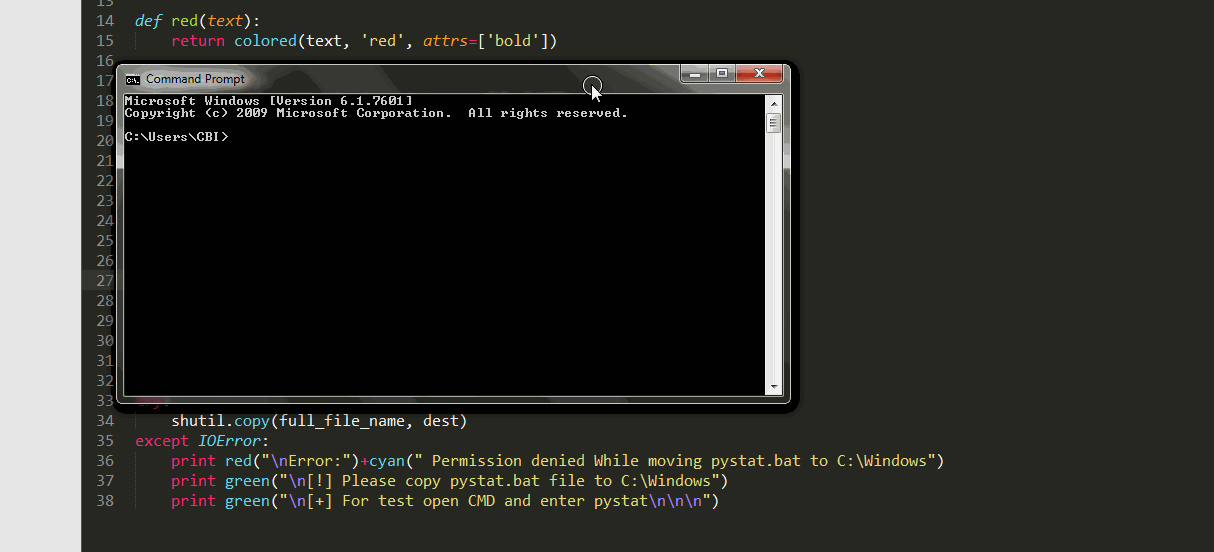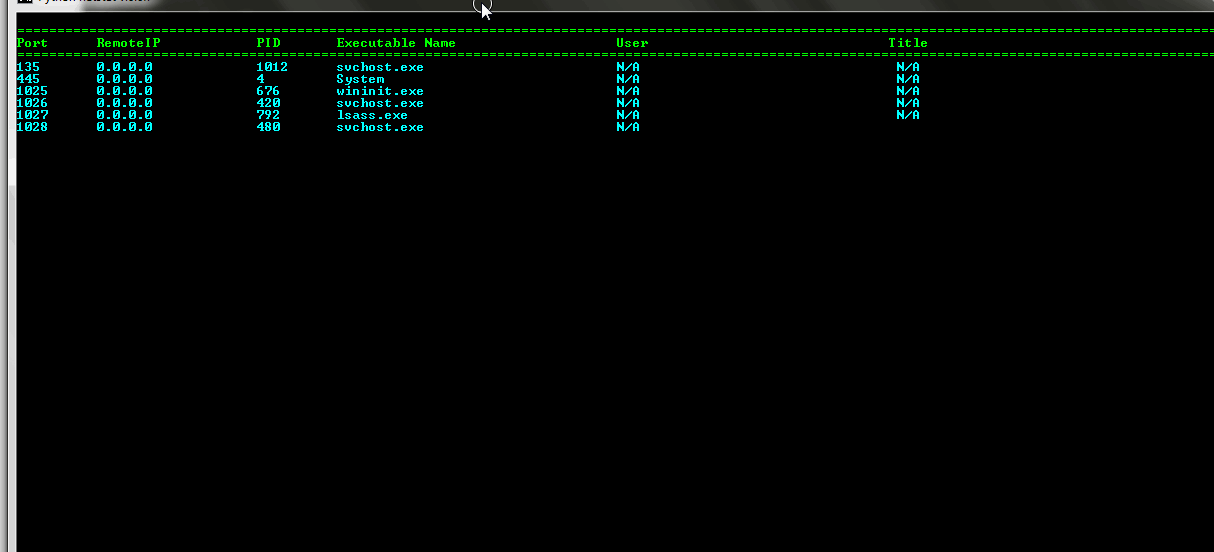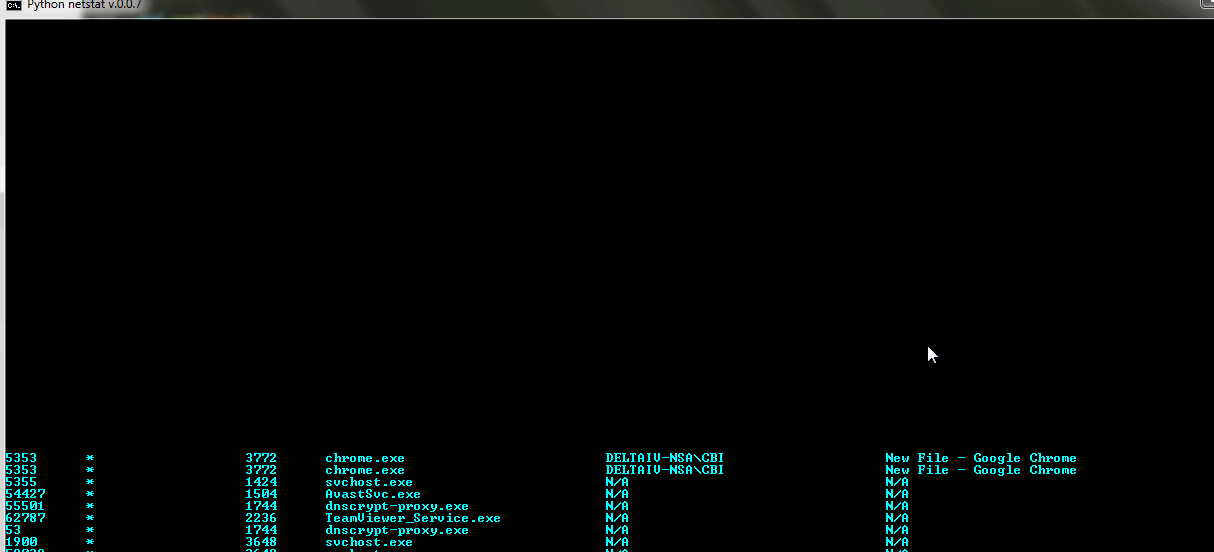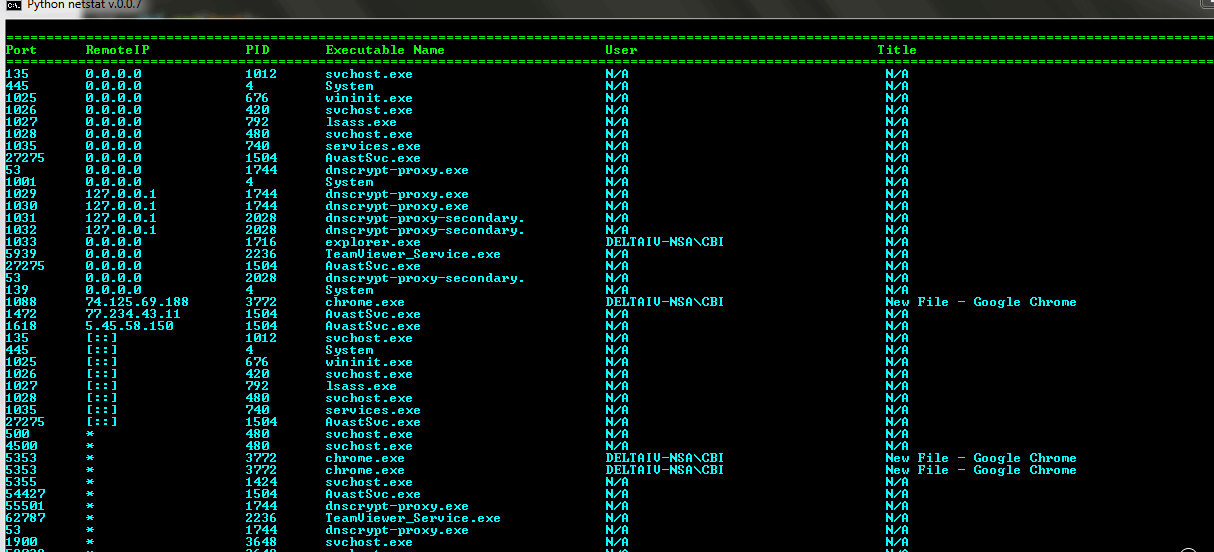 roothaxor/pystat
Netstat متقدم باستخدام بايثون لنظام ويندوز
 catern/rsyscall
واجهة مستقلة عن العمليات لاستدعاءات نظام لينكس
 alice39s/xmtr
Parallel multi-target traceroute tool that traces IPv4/IPv6 routes with ICMP, TCP or UDP probes, resolves hop ASNs, and exports MTR-style tables and…
 jasondrawdy/forerunner
مكتبة مسح شبكات سريعة وقابلة للتوسع تتميز بتعدد الخيوط، واستقصاء ping، وجلبات المسح.
 ynwarcs/cve-2023-24871
إثباتات المفاهيم واستغلال لـ CVE-2023-24871 (RCE + LPE)
 priyankvadaliya/zip-cracker-
سكريبت بايثون لكسر كلمة مرور ملف ZIP باستخدام هجوم القاموس وأيضًا استخدام Crunch كخط أنابيب
 albertrg99/redditosint
أداة OSINT لـ Reddit عبر اسم المستخدم. اكتشف المنشورات المفهرسة، والتعليقات، والمحتوى المحذوف والمباشر، وأنماط النشاط، والمعرّفات المكشوفة، ودرجة…
 estamelgg/cve-2021-4034-nogcc
استغلال مستقل لثغرة CVE-2021-4034 (polkit pkexec) يعمل دون الحاجة إلى gcc أو cmake، ويوفر تنفيذ أوامر عبر شل تفاعلي أو أمر واحد على أنظمة لينكس.
 joelgmsec/thunderstorm
إطار عمل معياري لاستغلال أجهزة UPS
 duck-sec/cve-2023-28252-compiled-exe
تعديل على استغلال CVE-2023-28252 الخاص بـ Fortra، مُجمّع إلى exe
 kungfulon/nf-tables-lpe
استغلالات رفع الامتيازات في نواة لينكس تستهدف وحدة nf_table في Netfilter، تم تطويرها بواسطة فريق Orca لعدة ثغرات CVE.
 karim852/kage-dfir-toolkit
وحدة تحكم فرز DFIR لمضيف Windows تسلسل جمع الأدلة، والجداول الزمنية المرتبطة بـ Sigma، وفحوصات YARA، وفحص المقابس والحسابات، وإثراء المؤشرات، ودرجة…
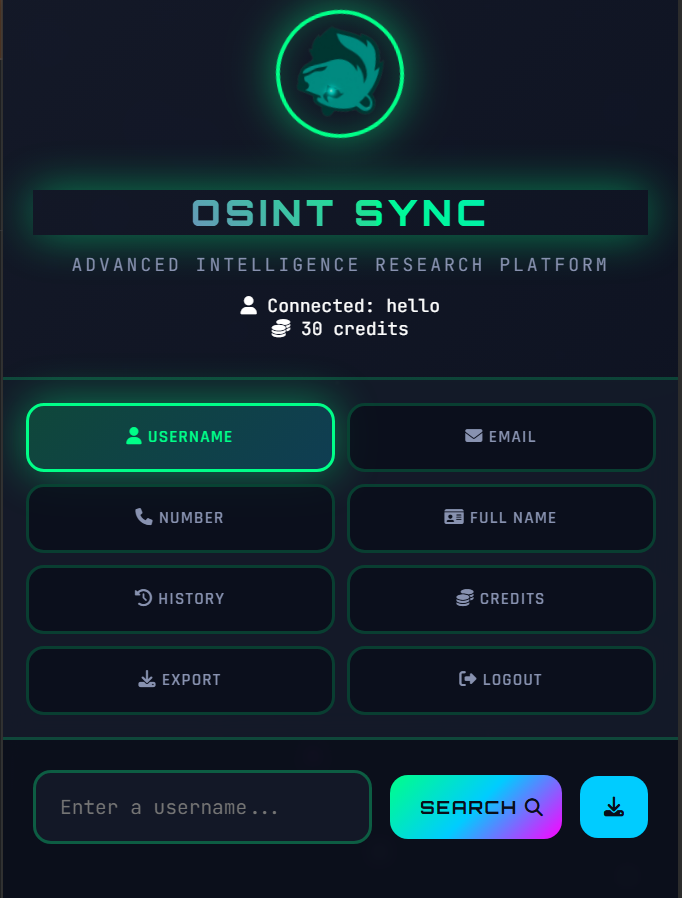 mixaoc/osint-sync
إضافة متصفح لأبحاث OSINT تمكن من البحث عن اسم المستخدم، البريد الإلكتروني، ورقم الهاتف عبر أكثر من 20 منصة مع وصول متكامل إلى واجهات برمجة تطبيقات…
 airbus-cert/ditto
يُخفي نصوص PowerShell وJavaScript باستخدام تحليل قائم على tree-sitter مع ملفات تعريف انتحال متعددة قابلة للتكوين لتحقيق التخفي، وصغر الحجم، وصعوبة…
 nccgroup/windowsjoblock
أداة تأمين عمليات ويندوز باستخدام Job Objects
 jofpin/brutto
تخمين سهل لأي شيء تريده - Jose Pino








