



Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

الأدوات والمكونات

أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.

موصى به من Kitploit

أفضل الأدوات

10 محدد
CyberChef preview#1

CyberChef

GitHubgchq/cyberchef
35.6kمنذ 14 أيام
SecLists preview#2

SecLists

GitHubdanielmiessler/seclists
72.8kمنذ 0 أيام
gf preview#3

gf

GitHubtomnomnom/gf
2.1kمنذ 6 سنوات
qsreplace preview#4

qsreplace

GitHubtomnomnom/qsreplace
884منذ 4 سنوات
anew preview#5

anew

GitHubtomnomnom/anew
1.7kمنذ 4 سنوات
unfurl preview#6

unfurl

GitHubtomnomnom/unfurl
1.3kمنذ 4 سنوات
httprobe preview#7

httprobe

GitHubtomnomnom/httprobe
3.1kمنذ 4 سنوات
httpx preview#8

httpx

GitHubprojectdiscovery/httpx
10.3kمنذ 35 دقائق
nuclei preview#9

nuclei

GitHubprojectdiscovery/nuclei
30.4kمنذ 13س 50د
scapy preview#10

scapy

GitHubsecdev/scapy
12.5kمنذ 15س 24د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
3567 نتائج
joro preview

joro

GitHubbishopfox/joro

إطار عمل تعاوني لاستغلال الويب.

penetration-testing-frameworksexploit-frameworkspayload-generation+5
30منذ 19 أيام
owasp-ctf-in-a-box preview

owasp-ctf-in-a-box

GitHubowasp/owasp-ctf-in-a-box

Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies

container-securityvulnerability-analysissecurity-virtualization+6
24منذ 20س 55د
chef-mysql-hardening preview

chef-mysql-hardening

GitHubdev-sec/chef-mysql-hardening

يوفر كتاب وصفات chef هذا تكوينًا أمنيًا لـ mysql.

defensive-toolsscripting-automationconfiguration-auditing+3
27منذ شهر واحد
Remote-BOF-Runner preview

Remote-BOF-Runner

GitHubpard0p/remote-bof-runner

Remote BOF Runner هو إطار عمل إضافات لـ Havoc للتنفيذ عن بُعد لملفات Beacon Object Files (BOFs) باستخدام مُحمِّل PIC مبني بـ Crystal Palace.

penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
102منذ 10 أشهر
cve-2026-85706 preview

cve-2026-85706

GitHubguneykabel/cve-2026-85706

أداة استغلال PoC بلغة Python للثغرة CVE-2026-85706، وهي قراءة ملفات عشوائية دون مصادقة في GitLab CE/EE عبر تجاوز ترميز المسار في Workhorse، مع تحليل…

vulnerability-analysisexploitationweb-application-exploitation+4
45منذ 2 أشهر
mythic_ornn preview

mythic_ornn

GitHubn0qword/mythic_ornn

مولّد مدعوم بـ LLM لوكيلات Mythic وأنواع الحمولات وملفات تعريف C2.

penetration-testing-frameworksexploit-frameworkscommand-and-control+3
56منذ 2 أشهر
c2 preview

c2

GitHubaveragesecurityguy/c2

نظام beaconing بسيط وقابل للتوسيع للتحكم والسيطرة (C&C).
exploit-frameworksnetwork-securitypenetration-testing+3
104منذ 8 سنوات
progress-burp preview

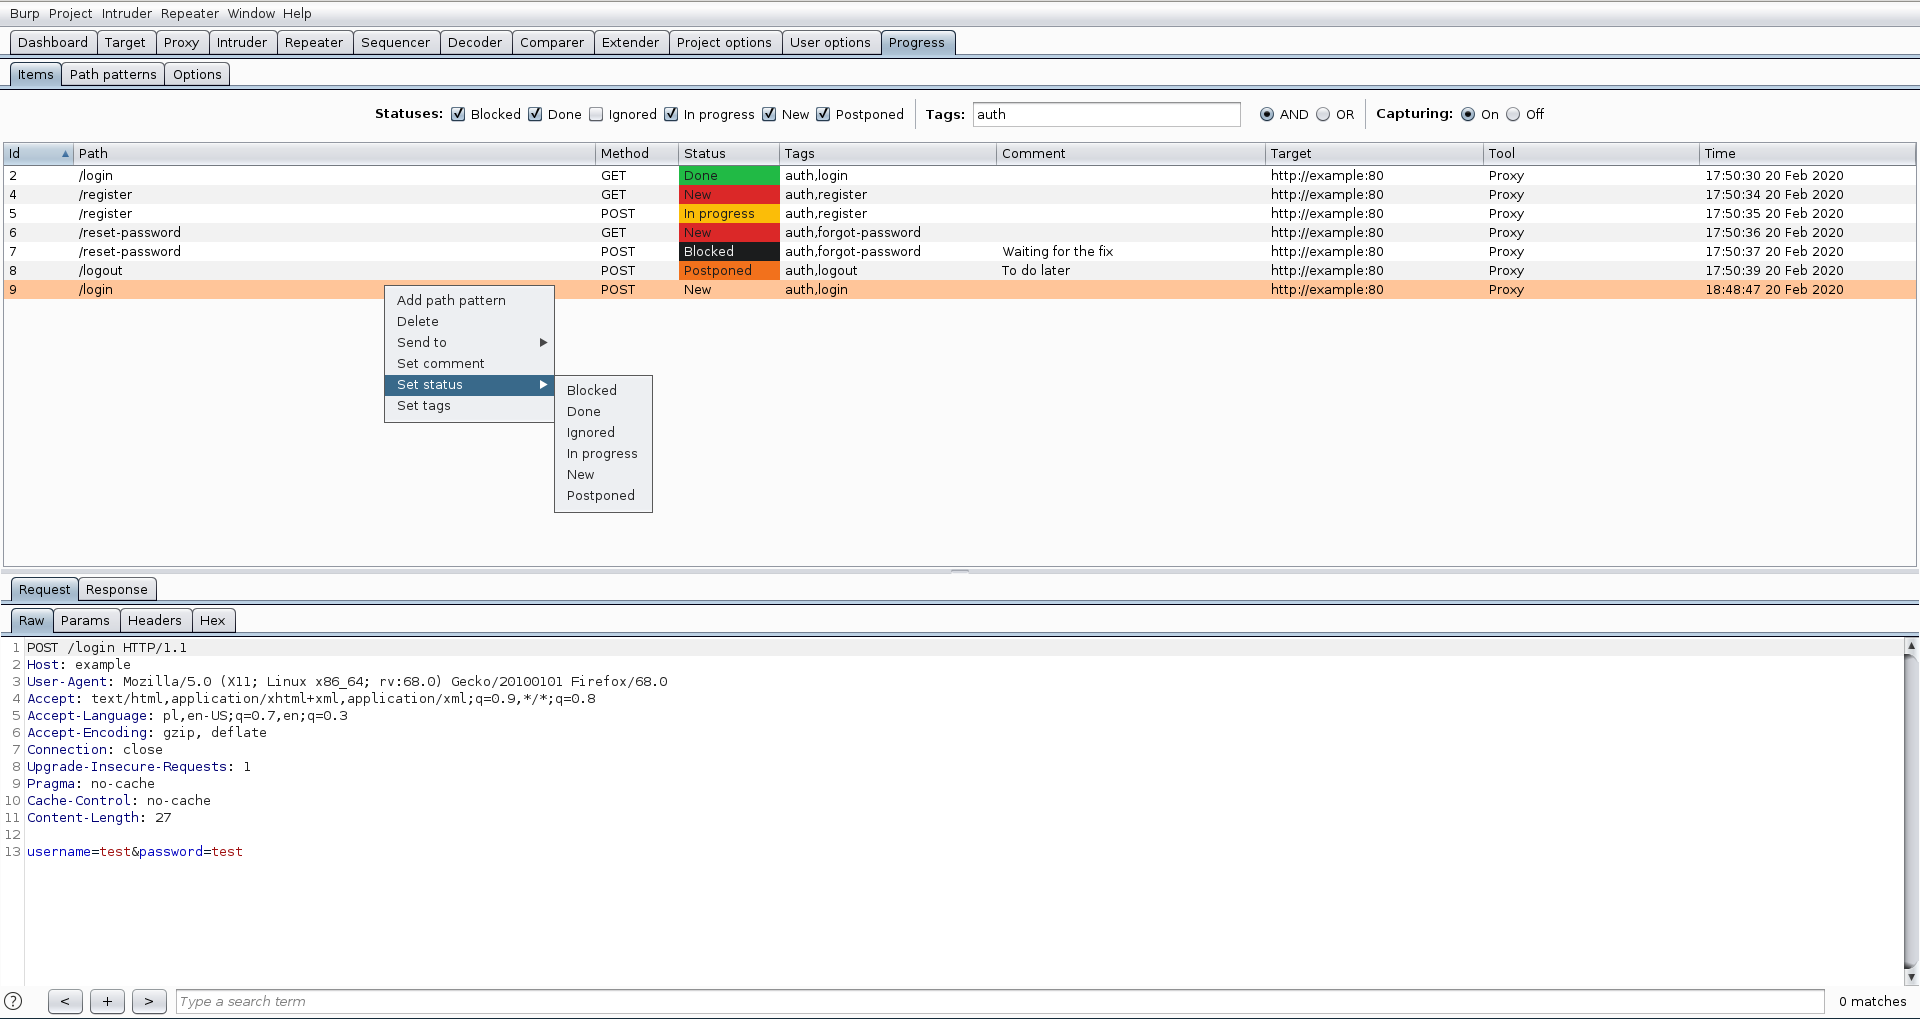
progress-burp

GitHubdariusztytko/progress-burp

إضافة Burp Suite لتتبع تقدم تقييم الثغرات

vulnerability-analysisweb-securitypenetration-testing+1
59منذ 6 سنوات
WmiExec preview

WmiExec

GitHubonescripter/wmiexec

تنفيذ أوامر Windows عن بُعد والتقاط المخرجات باستخدام WMI وPowerShell فقط (دون الاتصال عن بُعد).

lateral-movementscripting-automationpost-exploitation+5
66منذ 2 سنوات
envy preview

envy

GitHubxenoncyber/envy

أداة تعتمد على الطرفية لإدارة الأسرار مع دعم TUI وCLI

authentication-authorizationencryption-decryption-toolscloud-security+3
71منذ 8 أشهر
Red-Team-GOAD-Lab-Proxmox preview

Red-Team-GOAD-Lab-Proxmox

GitHubpho5nix/red-team-goad-lab-proxmox

دليل بناء مختبر منزلي للفريق الأحمر. إعداد مختبر GOAD في Proxmox وpfSense، والمشغّل/C2 وأجهزة إعادة التوجيه.

defensive-toolspost-exploitationsecurity-virtualization+7
52منذ شهر واحد
magic-extractor preview

magic-extractor

GitHubxchwarze/magic-extractor

أداة استخراج عالمية لنظام ويندوز تكتشف الملفات غير المعروفة وتوجّهها إلى أداة الاستخراج المضمّنة الصحيحة.

disk-forensicsmemory-forensicsreverse-engineering+8
35منذ 16 أيام
Uchihash preview

Uchihash

GitHubn1ght-w0lf/uchihash

أداة صغيرة للتعامل مع التجزئات المضمنة في البرامج الضارة.

hash-analysisreverse-engineeringscripting-automation+2
52منذ 3 سنوات
AgrusScanner preview

AgrusScanner

GitHubnybaywatch/agrusscanner

Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…

defensive-toolsreconnaissancevulnerability-scanners+6
41منذ يوم واحد
LazyPorts preview

LazyPorts

GitHubv9mirza/lazyports

lazyports هي أداة واجهة مستخدم طرفية لتصور وإدارة منافذ الشبكة. توفر جدولاً تفاعلياً لفحص العمليات المستمعة وإنهاءها بسهولة.


general-purpose-utilitiesnetwork-mappingport-scanning+1
95منذ 7 أشهر
kali-packer preview

kali-packer

GitLabkalilinux/build-scripts/kali-packer

إنشاء وتهيئة بيئات تطوير خفيفة الوزن وقابلة لإعادة الإنتاج وسهلة النقل إعدادات HashiCorp Packer الخاصة بـ Kali لإنشاء صناديق Kali HashiCorp Vagrant

general-purpose-utilitiessecurity-virtualizationpenetration-testing
47منذ 7 أشهر
CVE-2024-3094-checker preview

CVE-2024-3094-checker

GitHubfabiobaroni/cve-2024-3094-checker

إثبات مفهوم (PoC) سريع وغير متقن للتحقق من تثبيت إصدار معرّض للثغرات من xz-utils (CVE-2024-3094)

vulnerability-scannersvulnerability-analysisscripting-automation+2
72منذ 2 سنوات
PyStegosploit preview

PyStegosploit

GitHubcharmve/pystegosploit

PoC - توصيل الاستغلال عبر الستغانوغرافيا والملفات متعددة الصيغ، CVE-2014-0282

exploit-frameworksweb-application-exploitationsteganography+5
53منذ 2 سنوات
السابق1…838485…100التالي








