متتبع التقدم
================
إضافة Burp Suite لتتبع تقدم تقييم الثغرات الأمنية.
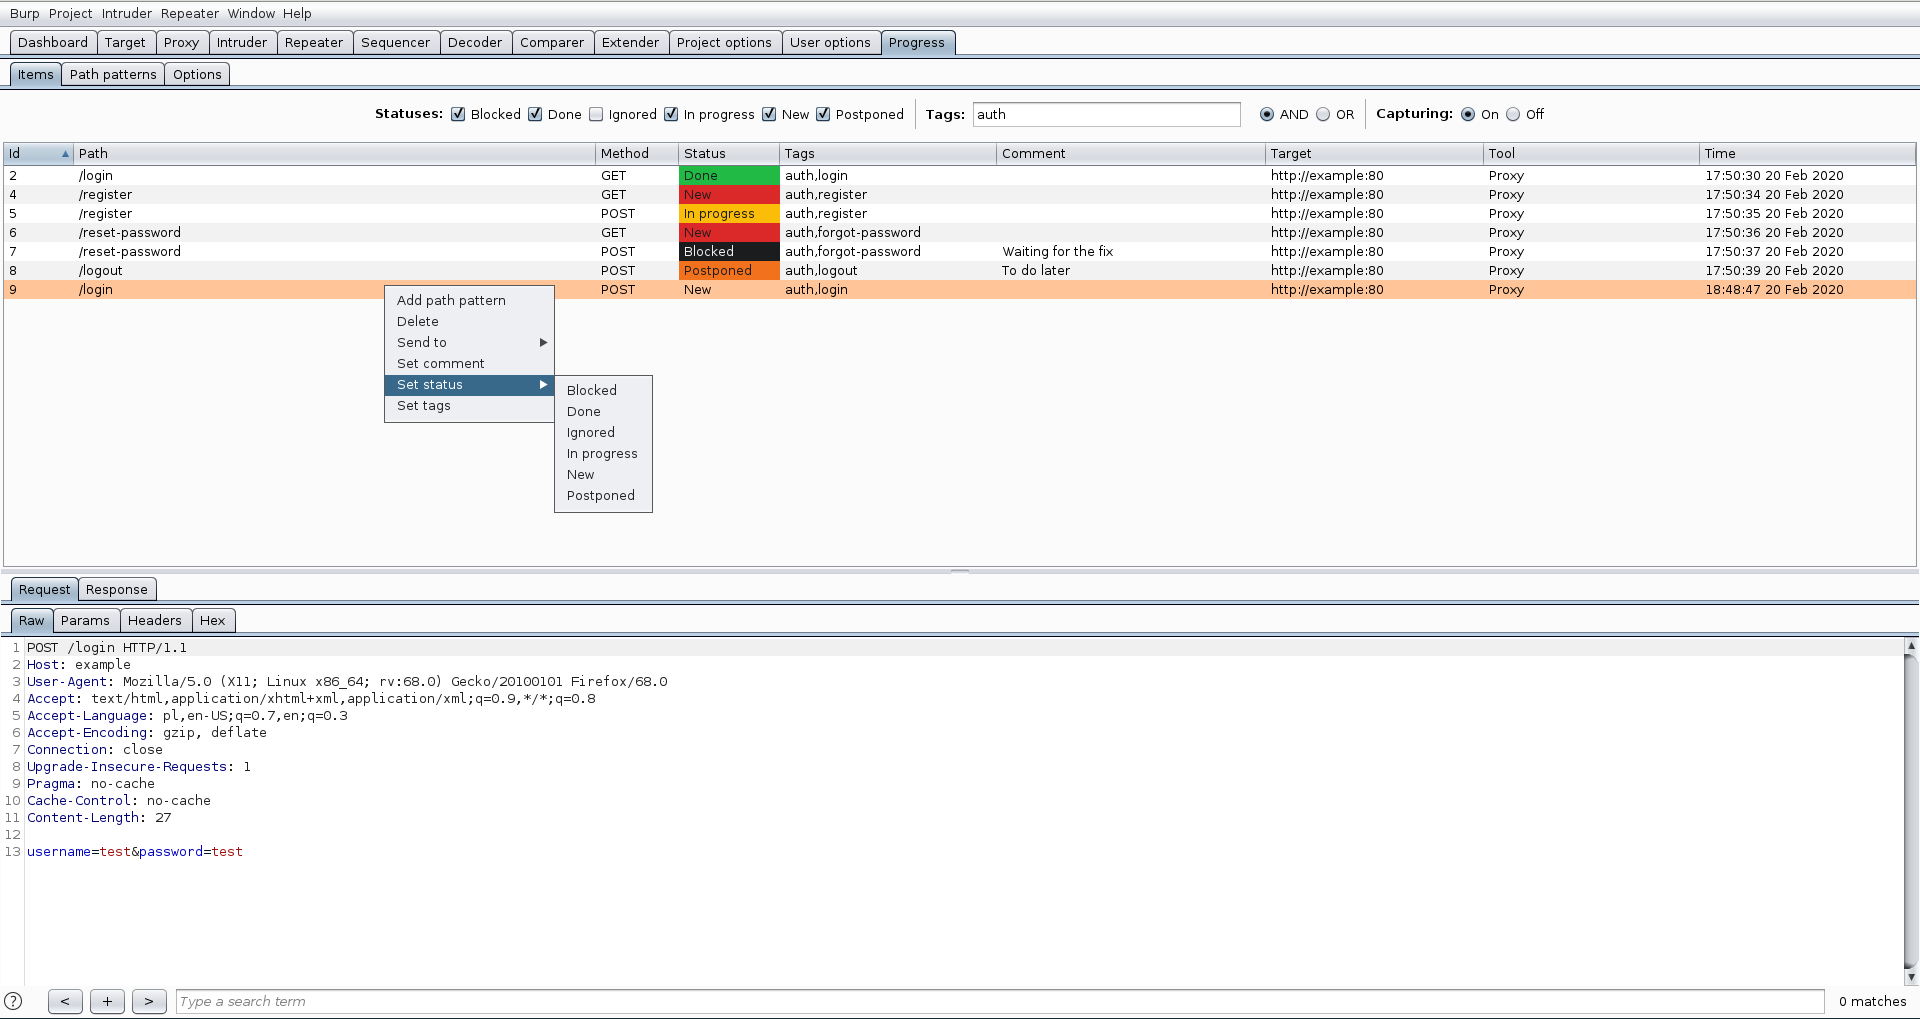
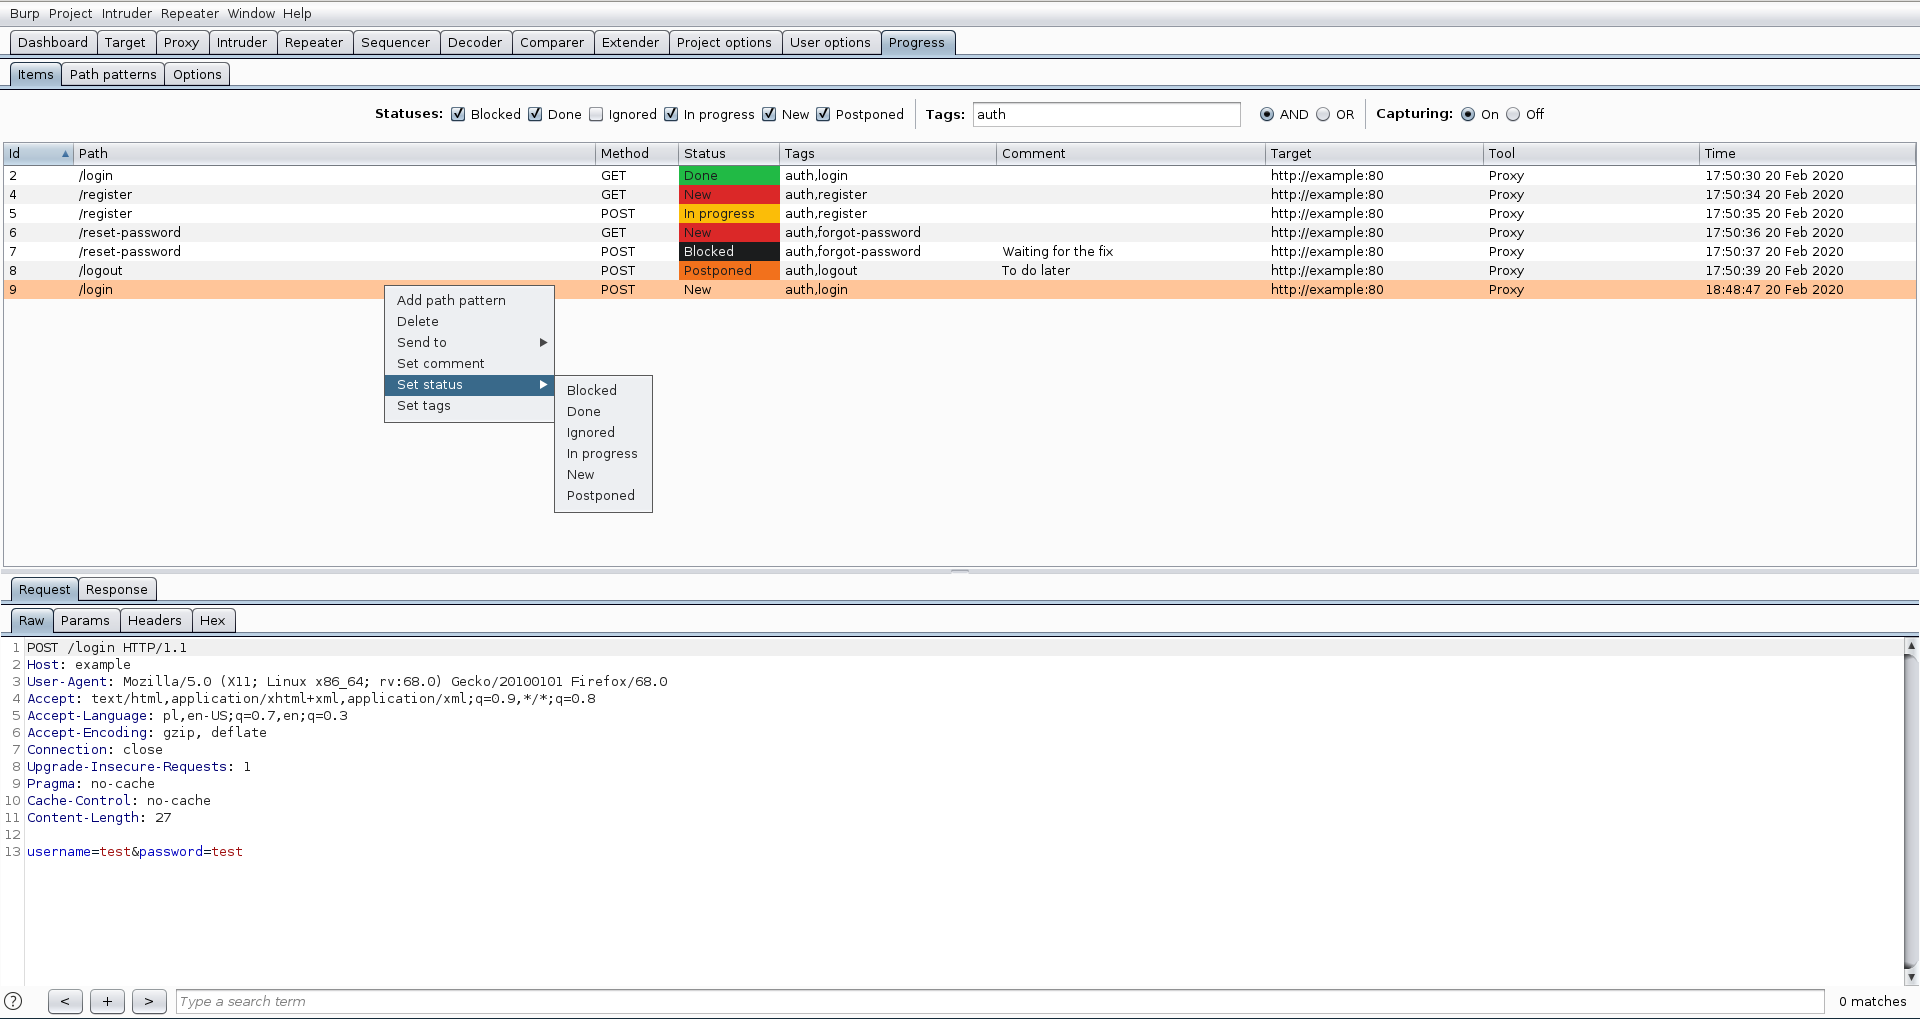
الميزات
-
التقاط العناصر (الطلبات الفريدة) من أدوات Burp Suite (الوكيل، المكرر، الهدف). يتم تعريف المفتاح الفريد للطلب على النحو التالي: الهدف (المضيف، المنفذ، البروتوكول)، المسار والطريقة.
-
العناصر لها الخصائص القابلة للتعديل التالية:
- تعليق
- الحالة (محظور، منجز، متجاهل، قيد التقدم، جديد، مؤجل)
- وسوم
-
يمكن تصفية العناصر حسب:
- الحالة
- الوسوم (هناك وضعان للتصفية: و - يجب أن يحتوي العنصر على جميع وسوم التصفية أو - يجب أن يحتوي العنصر على وسيلة تصفية واحدة على الأقل)
-
استبعاد الطلبات من الالتقاط بناءً على امتداد المسار أو رمز حالة الاستجابة
-
يمكن إرسال العناصر المحددة إلى أدوات Burp Suite: Intruder، Repeater أو Scanner
-
يتم عرض العنصر المحدد في محرر رسائل HTTP الوظيفي الكامل لـ Burp Suite
-
أنماط المسار - يتم تعريف المفتاح الفريد للطلب بواسطة الهدف والمسار والطريقة. ومع ذلك، قد يكون من المفيد تعريف نمط مسار (تعبير منتظم) لاعتبار الطلبات المختلفة كعنصر واحد (مثلًا، نمط المسار /article/\d+?/comments يجمع الطلبات التالية: /article/1/comments، /article/2/comments، /article/100/comments، إلخ.)
-
اختياريًا، يمكن حفظ العناصر وأنماط المسار للاحتفاظ بالحالة بين جلسات تشغيل Burp Suite (يرجى الاطلاع على المتطلبات)
الاستخدام
- إنشاء مشروع جديد أو استخدام مشروع موجود
- إذا كنت ترغب في الاحتفاظ بالحالة بين جلسات تشغيل Burp Suite، اختر ملفًا لتخزين البيانات (Progress -> Options -> Database -> Save as...)
- الآن يتم حفظ/تحديث العناصر تلقائيًا في قاعدة بيانات SQLite، وسيتم استعادة الحالة تلقائيًا بعد إعادة فتح Burp Suite
الخيارات
- قاعدة البيانات - يحدد ملفًا لحفظ العناصر وأنماط المسار (يرجى الاطلاع على المتطلبات)
- أدوات النطاق - يتيح التقاط العناصر لأدوات Burp Suite المحددة (Proxy، Repeater، Target)
- الامتدادات المستثناة - لن تتم معالجة الطلبات بهذه امتدادات المسار
- رموز الحالة المستثناة - لن تتم معالجة الاستجابات (والطلبات ذات الصلة) بهذه رموز الحالة
- استبدال العناصر المكررة - سيتم استبدال العنصر الحالي بأحدث عنصر مكرر (يتم الحفاظ على حالة العنصر)
- معالجة الطلبات ضمن النطاق فقط
- تعيين حالة قيد التقدم عند إرسال العنصر إلى الأداة
المتطلبات
إذا قمت بتثبيت الإضافة يدويًا، وتريد حفظ العناصر وأنماط المسار، فمن الضروري تثبيت برنامج تشغيل SQLite JDBC.
- تنزيل برنامج التشغيل من https://mvnrepository.com/artifact/org.xerial/sqlite-jdbc
- ضع برنامج التشغيل الذي تم تنزيله (ملف jar) في المجلد على القرص (مثل /home/user/burpsuite-jars)
- اضبط خيار Burp Suite (Extender -> Options -> Java Environment) على مسار المجلد الذي يحتوي على برنامج التشغيل
- أعد تحميل الإضافة
التغييرات
يرجى الاطلاع على سجل التغييرات
متجر BApp
الإضافة متاحة في متجر BApp: متتبع التقدم
 dariusztytko/progress-burp







