
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 volatilityfoundation/dwarf2json
تحويل معلومات رموز وأنواع ELF/DWARF إلى JSON الوسيط الخاص بـ vol3
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) تكييف استغلال
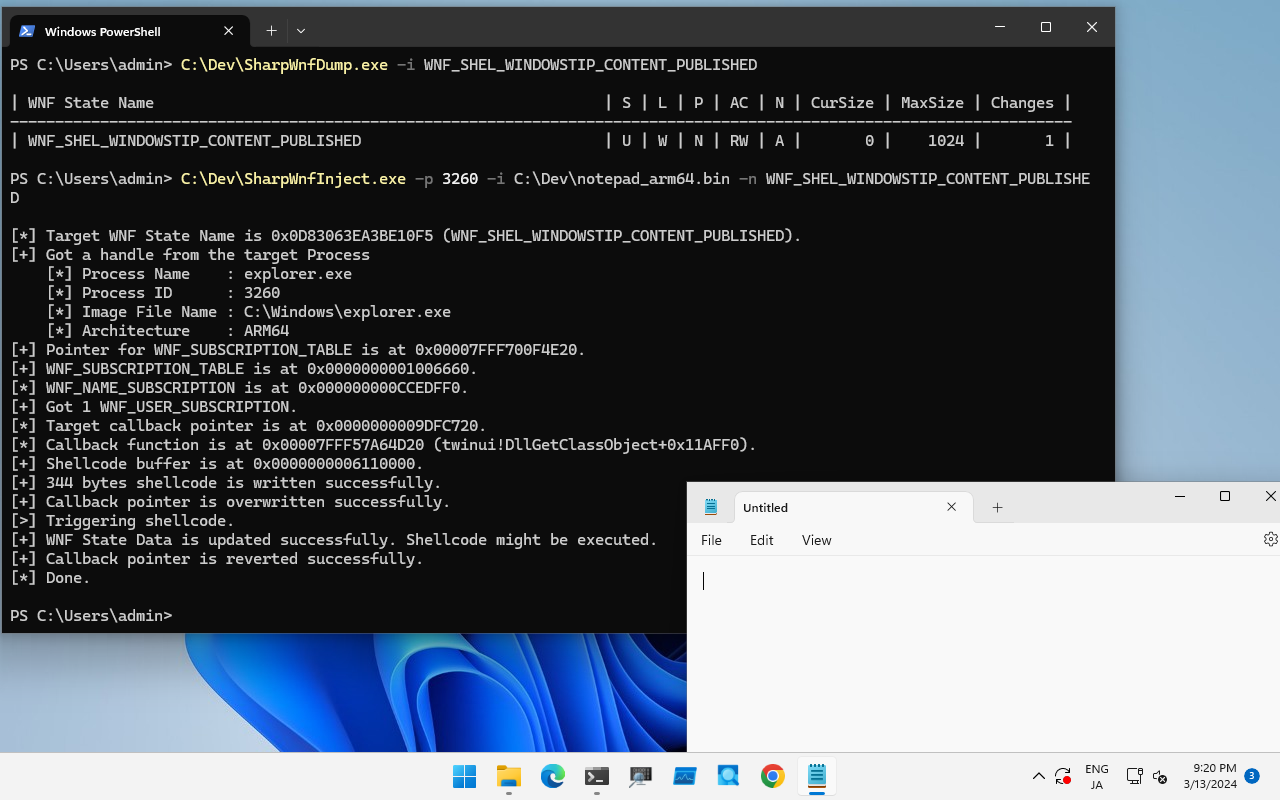 daem0nc0re/sharpwnfsuite
أدوات C# لمنشأة إشعارات Windows
 hktalent/cve_2020_2546
CVE-2020-2546، CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 استغلال حمولة T3 في WebLogic مع سكربت PoC بلغة…
 assafmo/xioc
استخرج مؤشرات الاختراق من النص، بما في ذلك تلك "المُهربة".
 ibm-security/ibmsecurity
دوال Idempotent لواجهات برمجة تطبيقات REST لأجهزة IBM الأمنية. تغطي حالياً أجهزة ISAM وISDS.
 not-matthias/amd_hypervisor
إطار عمل Rust AMD SVM hypervisor مع معالجات vmexit قابلة للتخصيص (MSR، CPUID، RDTSC) وخطافات NPT لمراقبة وأبحاث على مستوى النواة.
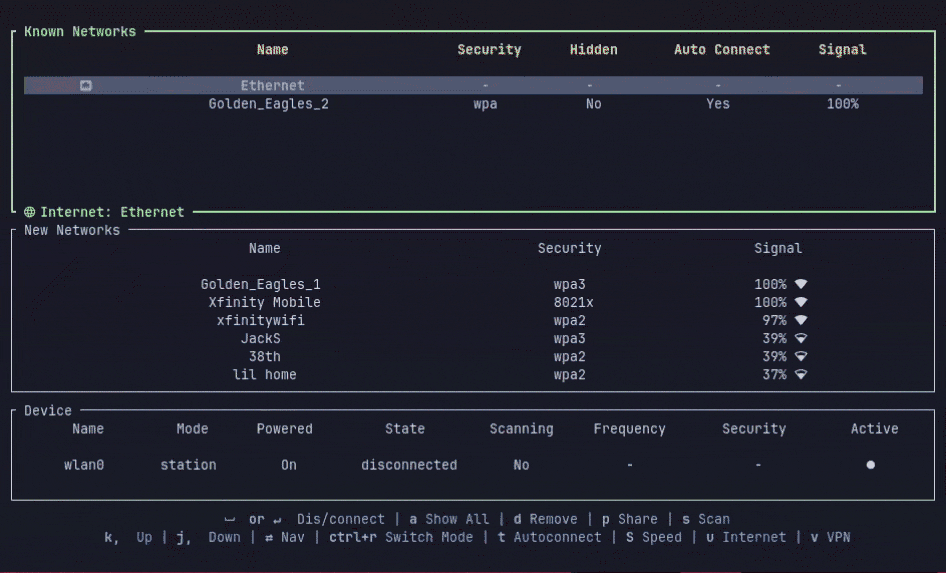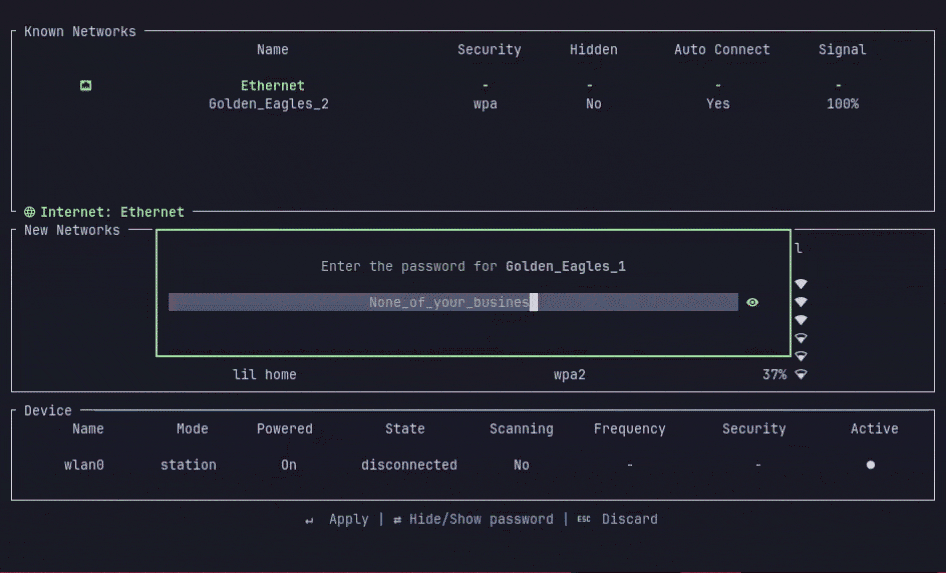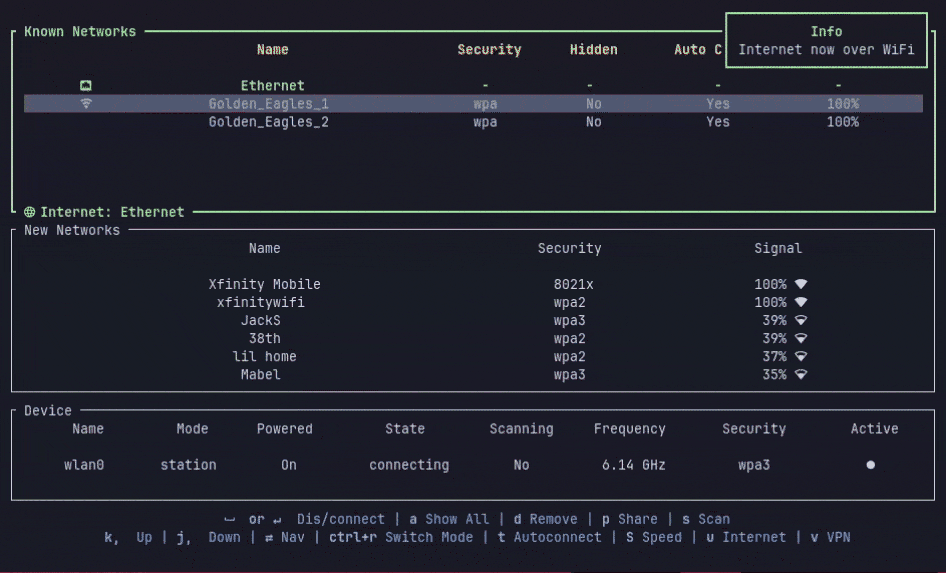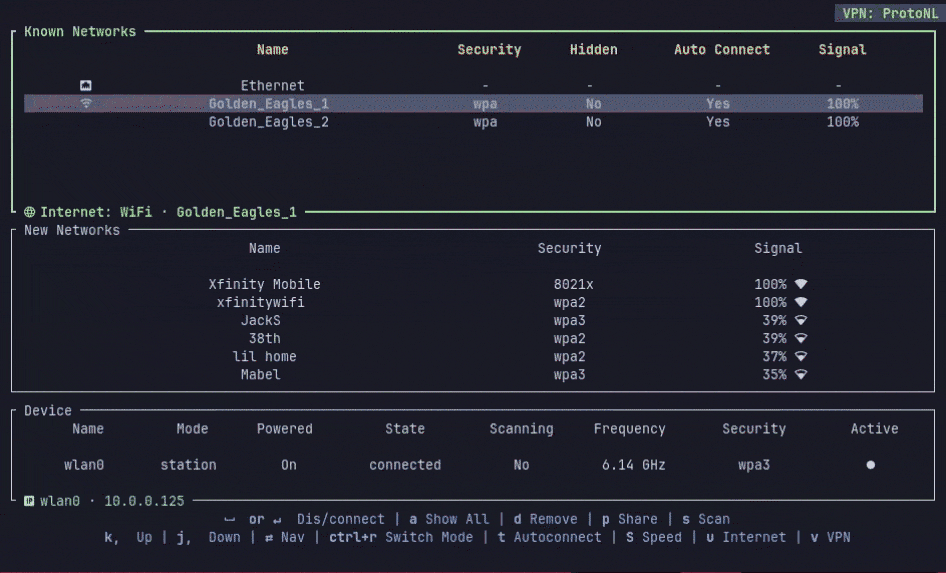 aashish-thapa/wlctl
🛜 واجهة مستخدم نصية لإدارة الشبكات اللاسلكية/السلكية/الشبكات الخاصة الافتراضية على لينكس باستخدام مدير الشبكة
 iodn/tap-ducky
يحوّل أي هاتف مجذر إلى جهاز USB Rubber Ducky الأسطوري. أداة حقن ضغطات المفاتيح عبر USB HID لأندرويد.
 oalabs/frida-wshook
أداة تحليل النصوص البرمجية مبنية على Frida.re
 hasherezade/masm_shc
أداة مساعدة لإنشاء شيل كود. تقوم بتنظيف ملف MASM الذي تم إنشاؤه بواسطة MSVC، وتقدم تلميحات لإعادة الهيكلة.
 timbo05sec/autocrack
غلاف Hashcat للمساعدة في أتمتة عملية الكسر
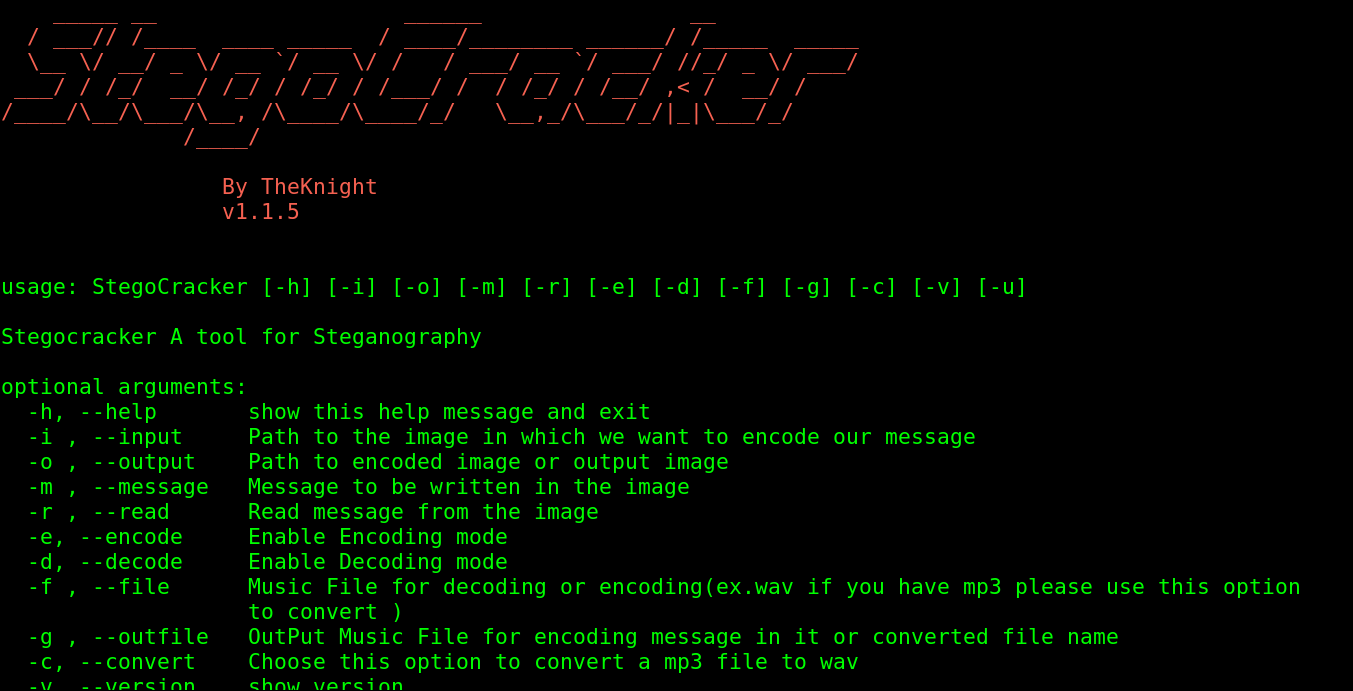 w1ldn16h7/stegocracker
Stego هي أداة إخفاء معلومات (steganography) مفتوحة المصدر ومجانية تتيح لك إخفاء رسالتك السرية داخل صورة أو ملف صوتي. لن تلاحظ أي تغيير في الصورة أو…
 jm00nj/phantom-evasion-loader
محرك حقن بتجميع x64 يستخدم SROP و Zero-Copy Injection لتجاوز مراقبي EDR/XDR والنواة. يقوم بتسليم حمولات مشفرة بـ XOR مع سطح كشف ضئيل.
 synacktiv/bip
واجهة برمجة تطبيقات بايثون كائنية التوجه لتبسيط التفاعل مع IDA للهندسة العكسية، مما يتيح تطوير الإضافات وأتمتة تحليلات التفكيك.
 n1ckdunn/exploitivator
أتمتة مسح واستغلال Metasploit
 evyatarmeged/stegextract
سكربت Bash يستخرج البيانات اللاحقة والملفات المضمّنة والسلاسل المخفية من صور PNG وJPG وGIF باستخدام أرقام سحرية وتحليل hexdump.
 codextf2/cobaltstrike_bofloader
منفذ/إعادة تنفيذ مفتوح المصدر لـ Cobalt Strike BOF Loader كما هو.








