
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 nxenon/h2spacex
مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
 billythegoat356/kramer
مُشوِّش بايثون بنسبة 100% من المستوى التالي.
 vulncheck-oss/initial-access-community
استغلالات مبنية على Go لثغرات الشبكة غير المصادق عليها في أجهزة التوجيه وشبكات VPN والأجهزة وIoT، مرفقة بملفات PCAP وقواعد Suricata/Snort/YARA/Sigma…
 d3mondev/burp-vps-proxy
يتيح هذا الامتداد الخاص بـ Burp Suite الإنشاء والحذف التلقائيين لوكيل SOCKS5 علوي على خدمات سحابية شهيرة.
 shipcod3/cantot
إطار عمل سريع وقذر لـ canbus h4xing
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework هو أداة مساعدة لاختبار الاختراق وإطار عمل للاستغلال. يعزز مبدأ مهاجمة الويب باستخدام الويب وكذلك اختبار الاختراق أثناء…
 zerodaylab/powersploit
PowerSploit - إطار عمل باورشيل لما بعد الاستغلال
 avilum/secimport
صندوق رمل eBPF على مستوى المكتبة لـ Python (Linux وmacOS): تحكم على مستوى استدعاءات النظام لكل وحدة.
 sadreck/codecepticon
مُشوّه أمني هجومي لـ .NET/PowerShell/VBA
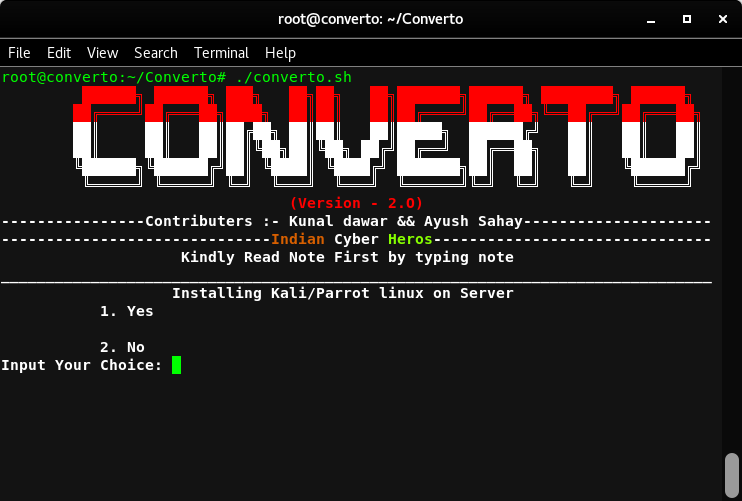 developerkunal/converto
تثبيت Kali linux على Vps Server
 s0lst1c3/dropengine
يوفر DropEngine إطارًا مرنًا لإنشاء أدوات تشغيل shellcode، مما يسمح للمشغلين باختيار من مجموعة من المكونات ودمجها لإنشاء أحمال ضارة عالية التعقيد في…
 corelight/community-id-spec
معيار مفتوح لتجزئة تدفقات الشبكة إلى معرّفات، يُعرف أيضًا باسم "Community IDs".
 filosottile/edwards25519
تنفيذ منخفض المستوى بلغة Go لمنحنى edwards25519 البيضاوي، يوفر واجهات برمجة تطبيقات (APIs) لبناء أوليات تشفير عالية المستوى مثل التوقيعات…
 nicolonsky/conditionalaccessdocumentation
توثيق الوصول المشروط في Microsoft Entra باستخدام PowerShell
 zh54321/snafflerparser
يوزع ملف إخراج Snaffler ويولد مخرجات محسّنة.
 safebuffer/metateta
ماسح ضوئي ومستغل بروتوكولات الشبكة الآلي يستخدم وحدات Metasploit لاختبار الاختراق السريع عبر الشبكات الكبيرة، ويدعم SMB وSMTP وSNMP والمزيد.
 jingmatrix/pixel-ksu-root
أبحاث CVE واستغلالات للمساعدة في الحصول على صلاحيات الجذر لأجهزة Pixel
 d4vinci/bugz-tools
مجموعة من الأدوات التي كتبتها لأغراض bug bounty أو القرصنة، ولا مانع لديّ من نشرها :smile:








