
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 xpn/randomtsscripts
مجموعة من نصوص RedTeam engagement تتضمن فحوصات بيانات الاعتماد الافتراضية Pre2K عبر TGS، وفك تشفير كلمات مرور LAPSv2، وفك تشفير بيانات اعتماد IIS App…
 ngwg/ceasta
مفكك ومترجم عكسي ومصحح أخطاء بأسلوب x64dbg لملفات PE/ELF الثنائية مع قائمة عرض بأسلوب IDA، ورسوم بيانية للدوال، وإضافات Lua، وواجهة سطر أوامر (CLI)،…
 jonaslong/pyison
مصيدة زواحف الذكاء الاصطناعي بأسلوب بايثوني
 rb-x/pwnflow
منصة تتبع منهجية مرئية مصممة خصيصًا لتقييمات الأمن الهجومي
 grisuno/estorides
يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل…
 sadprocessor/cypherdog
PoSh BloodHound Dog Whisperer
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 وCVE-2021-27065 استغلال ثغرة RawIdentity المُصحَّحة. [ProxyOracle] CVE-2021-31195 وCVE-2021-31196 سلاسل استغلال.…
 octoberfest7/kdstab
BOF مزيج من KillDefender و Backstab
 professionallyevil/harpoon
مجموعة من السكريبتات، والنصائح والحيل لاختراق مجموعات k8s والحاويات.
 dosx-dev/websafecompiler
مُصرِّف/مُعقِّد مواقع ويب قوي لأغراض التحسين أو حماية الملكية الفكرية.

 chompie1337/windows_mskssrv_lpe_cve-2023-36802
أداة استغلال لتصعيد الامتيازات محلياً لـ CVE-2023-36802 تستهدف خدمة دفق نواة ويندوز (MSKSSRV) على Windows 11 22H2، باستخدام آلية القراءة/الكتابة عبر…
 nicmx/fort-validator
طرف معتمد RPKI وخادم RTR يتحقق من تفويضات أصل مسار BGP ويقدم البيانات المُتحقق منها إلى الموجّهات عبر بروتوكول RTR.
 rasta-mouse/cswhispers
مولّد مصادر لإضافة طرق D/Invoke واستدعاءات النظام غير المباشرة إلى مشروع C#.
 bluefrostsecurity/cve-2019-1215
استغلال محلي لرفع الامتيازات لثغرة CVE-2019-1215، وهي ثغرة use-after-free في ws2ifsl.sys، تستهدف Windows 10 19H1 x64 مع تجاوز kASLR وkCFG وSMEP.
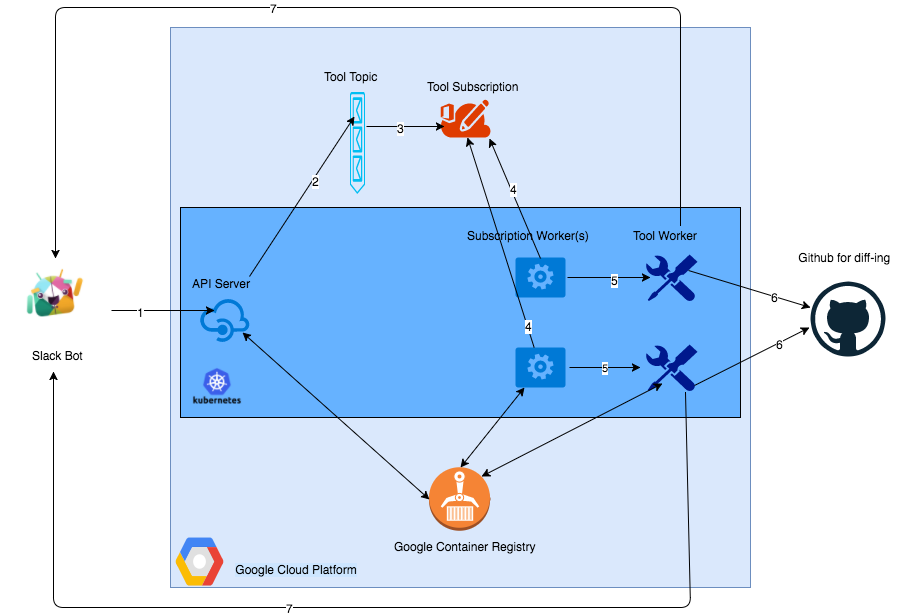 anshumanbh/kubebot
روبوت سلاك لاختبار الأمان مبني على خلفية Kubernetes على منصة Google Cloud Platform
 pilot-protocol/pilotprotocol
بروتوكول شبكة تراكبية يمنح وكلاء الذكاء الاصطناعي عناوين دائمة، أنفاق مشفرة موثقة، ونموذج ثقة عبر UDP. يشمل اجتياز NAT، رسائل نظير إلى نظير، ومجموعات…
 pucarasec/zuthaka
إطار عمل مفتوح المصدر لتكامل أنظمة القيادة والتحكم (C2)، يوفر واجهة ويب موحدة لإدارة مثيلات متعددة للقيادة والتحكم، والمستمعين، والعوامل، ووحدات ما…








