
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 yasodginige/autopentester
يحتوي هذا المستودع على أداة يمكن استخدامها لمهام اختبار الاختراق الآلي.
 techchipnet/hiddenwave
إخفِ رسالتك السرية في أي ملف صوتي Wave.
 bhavsec/autopentest-ai
خادم MCP لـ Agentic Pentesting الذي يكتشف ويستغل ويبلغ عن ثغرات تطبيقات الويب.
 mogwaisec/mjet
مجموعة أدوات استغلال Java Management Extensions (JMX) من Mogwai
 izcoser/stegpy
برنامج إخفاء معلومات بسيط يعتمد على طريقة LSB.
 zenyxx-xd/rootmyvivo
نقرة واحدة للحصول على صلاحيات الجذر لأجهزة vivo/iQOO مع قفل مُحمّل الإقلاع | CVE-2026-43499 + KernelSU
 rasta-mouse/process-inject-kit
نقل طقم حقن العمليات من Cobalt Strike
 static-flow/burpsuite-team-extension
تتيح هذه الإضافة الخاصة بـ Burpsuite لعدة مختبري تطبيقات ويب مشاركة سجل الوكيل الخاص بهم مع بعضهم البعض في الوقت الفعلي. الطلبات التي تمر عبر نسختك…
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 sidenai/hyperion-disassembler
مفكك ومترجم عكسي أصلي متعدد البنى - PE/ELF/Mach-O، x86/x64/ARM64، سكربتات Lua، استعادة RTTI
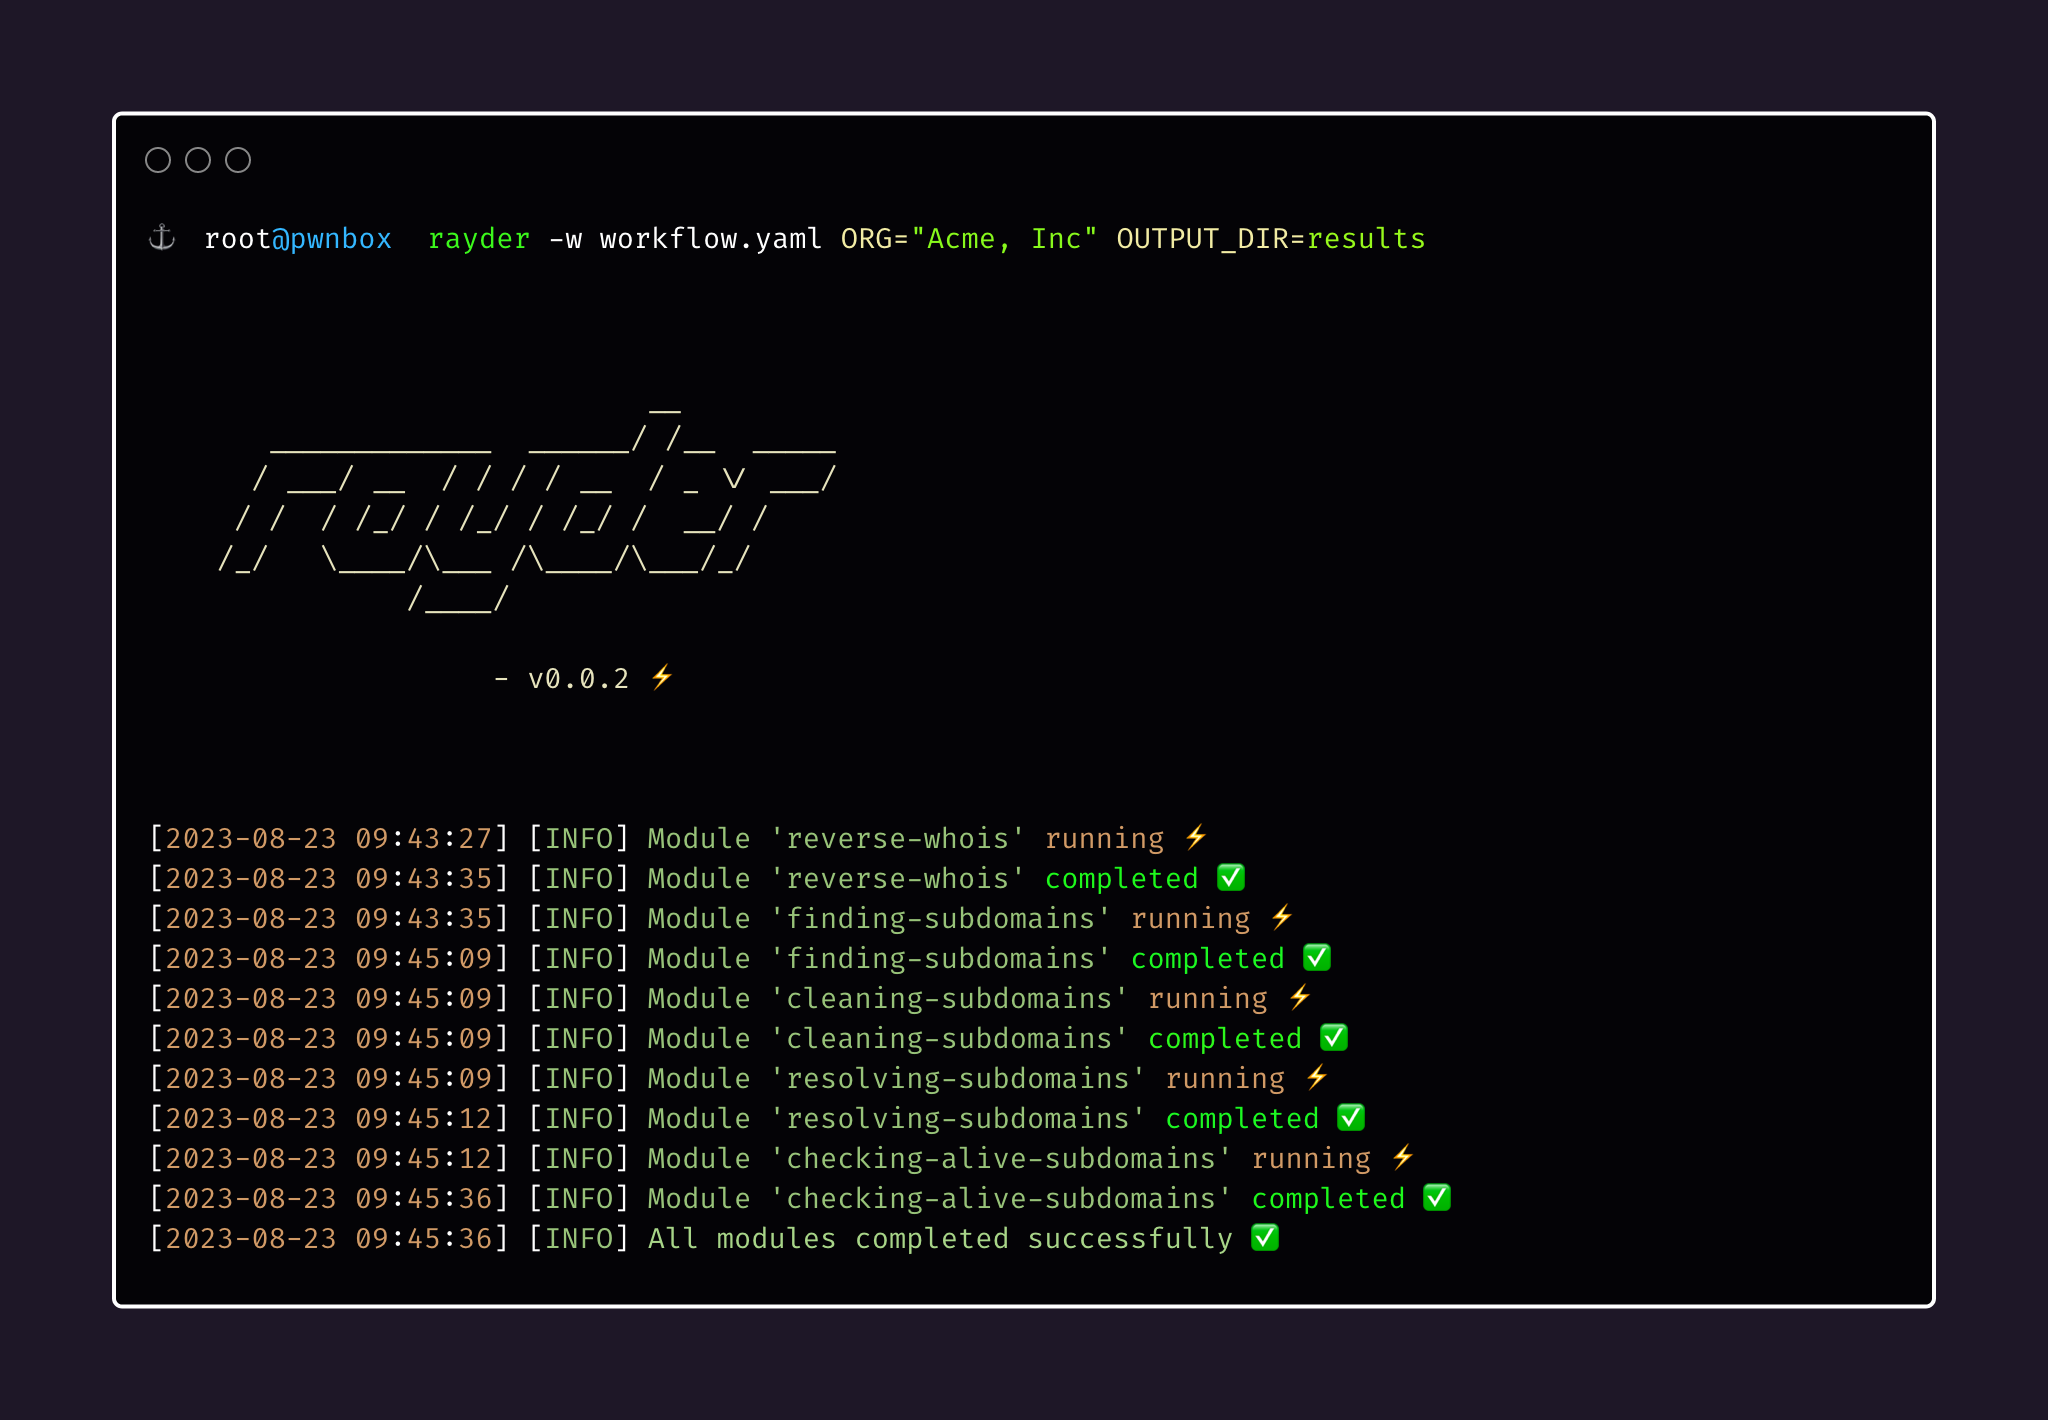 devanshbatham/rayder
أداة خفيفة لتنسيق وتنظيم سير العمل في سطر الأوامر لصيد الثغرات / اختبار الاختراق.
 octoberfest7/cve-2023-36874_bof
BOF مسلح من CobaltStrike لـ CVE-2023-36874 لـ LPE في Windows Error Reporting
 anvilsecure/ulexecve
يقوم بتنفيذ ملفات ELF الثنائية (ELF binaries) تعسفية مباشرة من الذاكرة على نظام Linux دون لمس القرص، مما يتيح عمليات فرق حمراء خفية ومكافحة التحقيق…
 google/kernel-research
مجموعة أدوات لاستغلال نواة Linux توفر مكتبة لبناء الاستغلالات، ومولدات لسلاسل ROP ومحاور المكدس، ومشغلات صور النواة، وقاعدة بيانات للأهداف لتطوير…
 k4m4/dymerge
🔓 أداة دمج ديناميكية للقواميس لنجاح الهجمات المعتمدة على القواميس.

 andreyglauzer/vigilantonion
🐍 - زاحف على مواقع شبكة tor، يبحث عن الكلمات المفتاحية.
 v4bel/zapscape
استغلال PoC لثغرة CVE-2026-64561، وهي ثغرة use-after-free في shadow MMU الخاصة بـ KVM/x86 تتيح الهروب من الضيف إلى المضيف مع تنفيذ كود بصلاحيات الجذر…








