
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 turtlearm/cve-2023-0179-poc
استغلال لثغرة CVE-2023-0179، وهي تجاوز سعة مخزن مؤقت في مكدس نظام nftables في لينكس، مما يتيح تصعيد الامتيازات المحلية غير المصرح بها إلى صلاحيات…
 r0rt1z2/ghostlock
استغلال صلاحيات الجذر في النواة (CVE-2026-43499) لبعض أجهزة Amazon
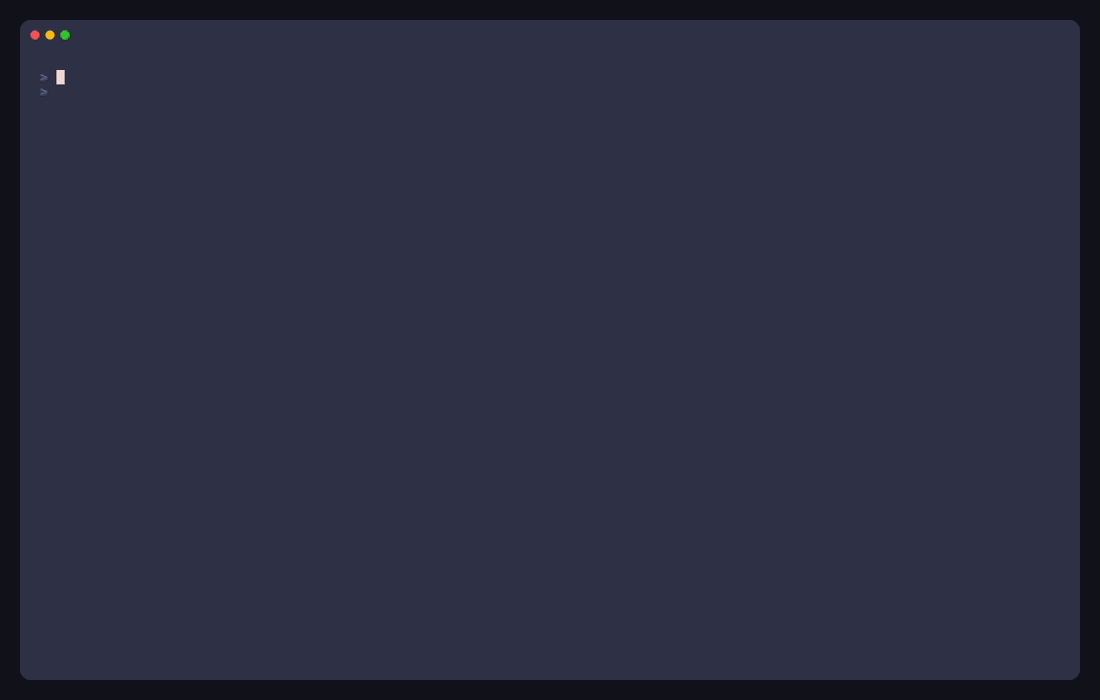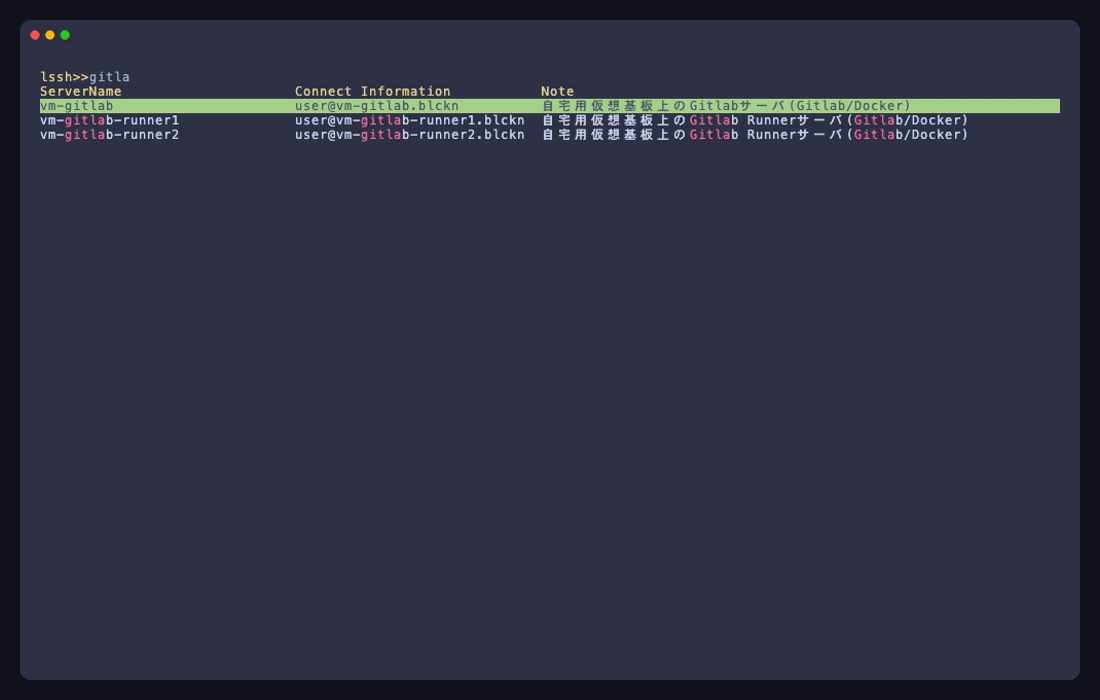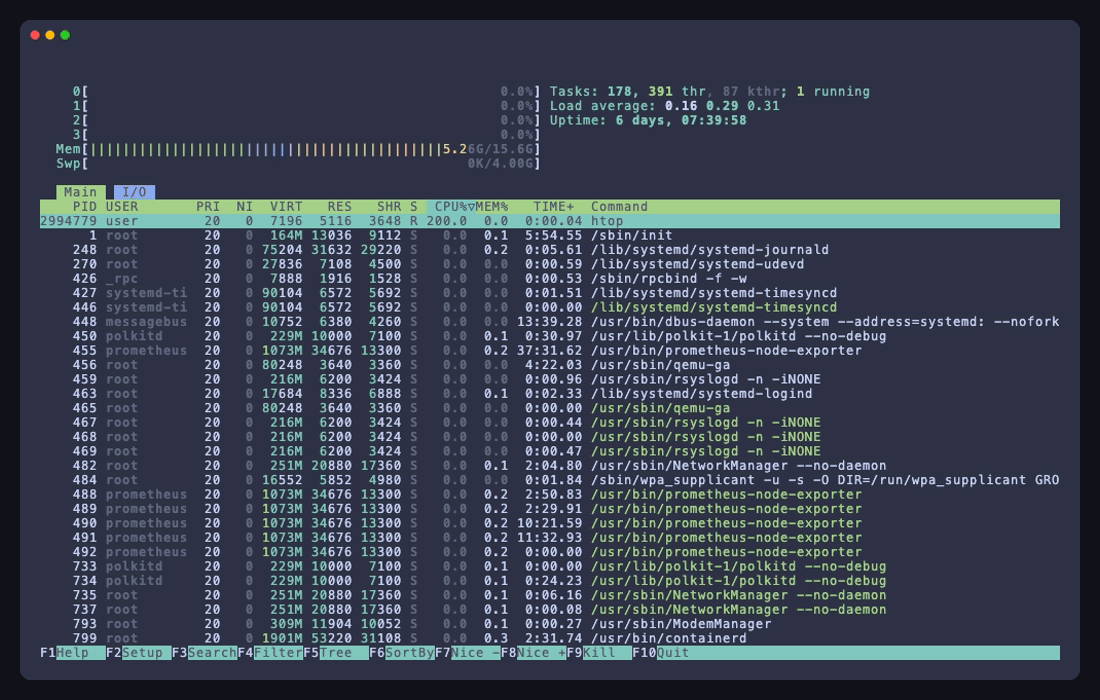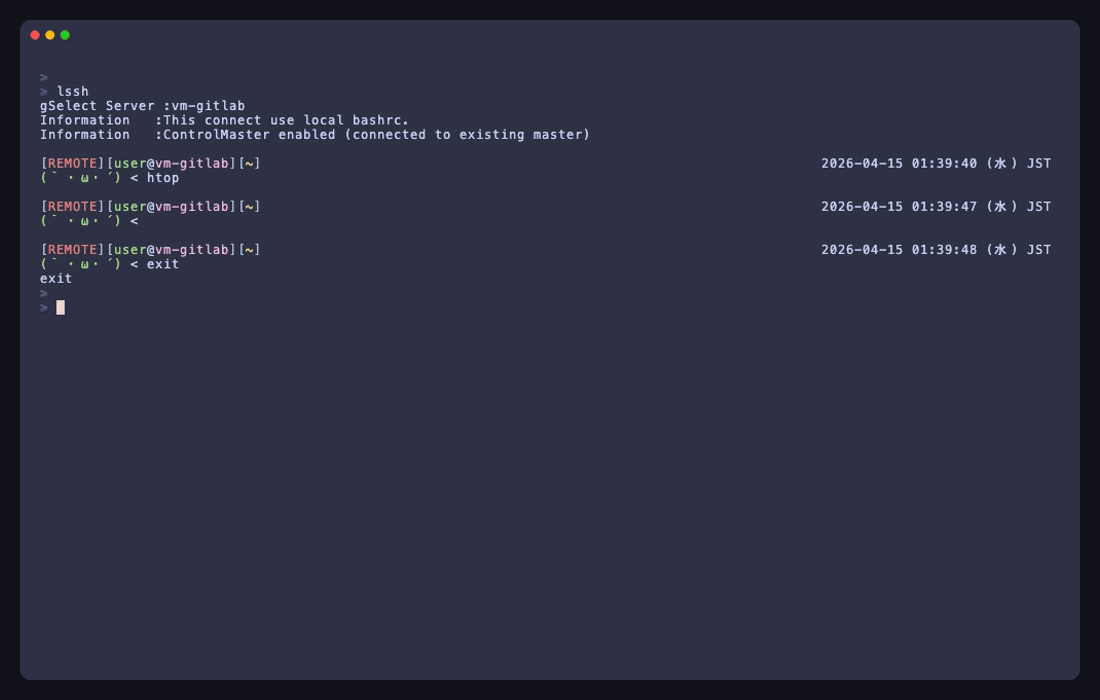 blacknon/lssh
مجموعة وصول عن بُعد أصلية تعمل في الطرفية لمجموعات SSH، وقوائم السحابة، والموصلات المدعومة من المزودين، والأوامر المتوازية، ومساحات عمل mux، ونقل…

 cybergem777/hideagem
HIDEAGEM منصة تجريبية لإخفاء المعلومات.
 bombadil-systems/zombie-zip
أرشيف ZIP مشوّه يتفادى اكتشاف برامج مكافحة الفيروسات عبر الإعلان عن Method=0 (مخزَّن) بينما يحتوي على حمولة مضغوطة بتقنية DEFLATE.
 projectdiscovery/useragent
قائمة منسّقة من وكلاء المستخدم المُصنَّفين حسب الفئات
 shivamrai2003/reconky-automated_bash_script
Reconky هي أداة رائعة لاكتشاف المحتوى (Content Discovery) عبارة عن سكربت باش (bash) مخصص لصيادي الثغرات (bug bounty hunters)، حيث تقوم بأتمتة العديد…
 opsxcq/docker-tor-hiddenservice-nginx
إعداد خدمة مخفية داخل شبكة Tor بسهولة
 zimawhit3/bitmancer
مكتبة Nim لتطوير الأمن الهجومي
 luemmelsec/apex
إطار عمل ما بعد الاستغلال في Azure
 0xshe/fuck-cdn
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر…
 nvisosecurity/pycobalthound
pyCobaltHound هو امتداد لـ Aggressor script لـ Cobalt Strike يهدف إلى توفير تكامل عميق بين Cobalt Strike و Bloodhound.
 pigpagnet/save-telegram-chat-history
إضافة متصفح لتصدير تاريخ محادثات تيليجرام كنص، بما في ذلك الرسائل من الحسابات المحذوفة، مع تنسيقات مخرجات وتواريخ قابلة للتخصيص.
 nullsecuritynet/tools
مجموعة منتقاة من أدوات الأمان، و exploits، ورمز إثبات المفهوم، و shellcodes، والبرامج النصية لاختبار الاختراق والبحث الأمني الهجومي التعليمي.
 lyehe/porterminal
سريع وبسيط: نفق طرفية ويب/MCP بين هاتفك وجهاز الكمبيوتر
 brutelogic/unkover
أداة اختبار تجاوز الوصول Bash 403/401 تقوم بفحص عنوان URL باستخدام انتحال الهيدر، والتلاعب بالطريقة، وتطبيع المسار، وتقنيات الترميز، وتعيد curl PoC…
 m8sec/taser
مكتبة موارد Python لإنشاء أدوات متعلقة بالأمن








