
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 gabemarshall/brosec
بروسيك - أداة مرجعية تفاعلية لمساعدة محترفي الأمن في استخدام الحمولات والأوامر المفيدة.
 itaymigdal/nimbo-c2
Nimbo-C2 هو إطار عمل C2 آخر (بسيط وخفيف الوزن)
 inf0secrabbit/badassmacros
أداة بلغة C# تُنشئ وحدات ماكرو VBA ضارة مع حقن شيل كود، وتطهير VBA، وكشف بيئة الاختبار (sandbox) لعمليات الفريق الأحمر.
 nccgroup/autopwn
تحديد الأهداف وتشغيل مجموعات من الأدوات ضدها
 xchwarze/frieren
Frieren هو إطار صغير (micro-framework) مصمم للاستخدام في أجهزة التوجيه (routers) وأجهزة الكمبيوتر ذات اللوحة الواحدة (SBCs). تم بناء هذا الإطار ليكون…
 fox-it/ldapfragger
أداة C2 تقوم بتوجيه بيانات Cobalt Strike beacon عبر سمات مستخدم LDAP للقيادة والتحكم الخفية في الشبكات المجزأة.
 redsiege/aggressorassessor
سكربتات Aggressor لمراحل اختبار الاختراق أو تقييم الفريق الأحمر.
 devzero-security/redstack
مختبر مشغّل فريق أحمر منشور عبر Terraform على AWS: Mythic وSliver وAdaptix C2 خلف مُعيد توجيه Apache بأسلوب الإنتاج، مع مضيفات Kali/Windows وبوابة…
 cleanunicorn/theo
أداة استطلاع واستغلال لإيثريوم.
 solomonsklash/chomp-scan
خط أنابيب مكتوب من الأدوات لتبسيط مرحلة الاستطلاع في اختبارات اختراق/مكافآت الثغرات، لتتمكن من التركيز على اصطياد الثغرات.
 jymcheong/autottp
تكتيكات وتقنيات وإجراءات آلية
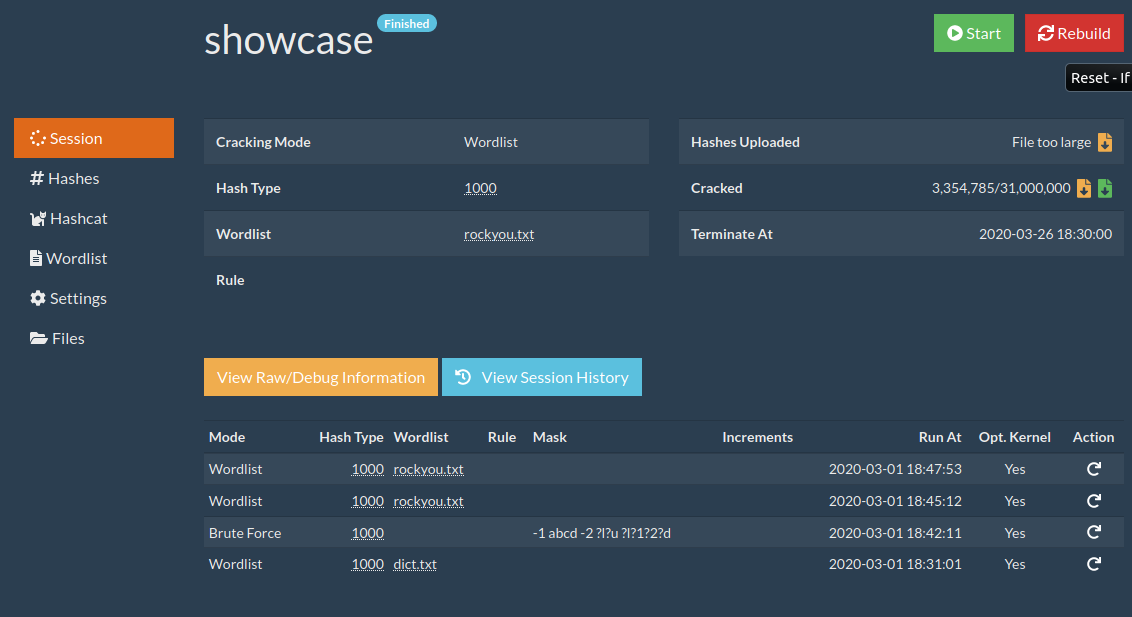 ctxis/crackerjack
CrackerJack / واجهة ويب هاشكات / Context Information Security
 leviathan36/kaboom
أداة لأتمتة اختبارات الاختراق
 spdx/tools-python
مكتبة Python لتحليل مستندات SPDX والتحقق منها وإنشائها.
 lifting-bits/sleigh
بناء CMake لمكتبة مواصفات معالج SLEIGH الخاصة بـ Ghidra، مما يوفر محركات تفكيك مستقلة ومحركات رفع p-code لأدوات الهندسة العكسية.
 quarkslab/quokka
كوّكا: مُصدِّر ثنائي سريع ودقيق
 netero1010/rdphijack-bof
ملف كائن (BOF) لـ Cobalt Strike Beacon يستخدم واجهة برمجة تطبيقات WinStationConnect لتنفيذ اختطاف جلسة RDP محلية/عن بُعد.
 ryhanson/externalc2
مكتبة لدمج قنوات الاتصال مع خادم Cobalt Strike External C2








