
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 openrce/sulley
إطار عمل fuzzing مكتوب بلغة بايثون الخالصة، مؤتمت بالكامل ويعمل دون مراقبة.
 qi4l/jyso
إطار عمل ثنائي الغرض لاستغلال حقن JNDI وإلغاء تسلسل Java مع قدرات تجاوز متقدمة لـ WAF وRASP وإصدارات JDK العالية. يدعم حقن شل الذاكرة، وتوليد حمولات…
 1llu50ry/mcp-gamehacking
خادم MCP يعرض قاعدة معرفية تضم أكثر من 4,100 مهارة في اختراق الألعاب وهندسة العكس، مع أرشيفات المصادر ووكلاء متخصصين ووكلاء فرعيين وإضافات وأدوات سير…
 tylous/sourcepoint
مولّد ملفات تعريف C2 متعددة الأشكال لـ Cobalt Strike يقوم بأتمتة إنشاء تكوينات Beacon متخفية مع خيارات عشوائية لـ HTTP وDNS وحقن العمليات لتقليل…
 projectdiscovery/pdtm
مدير الأدوات مفتوحة المصدر من ProjectDiscovery
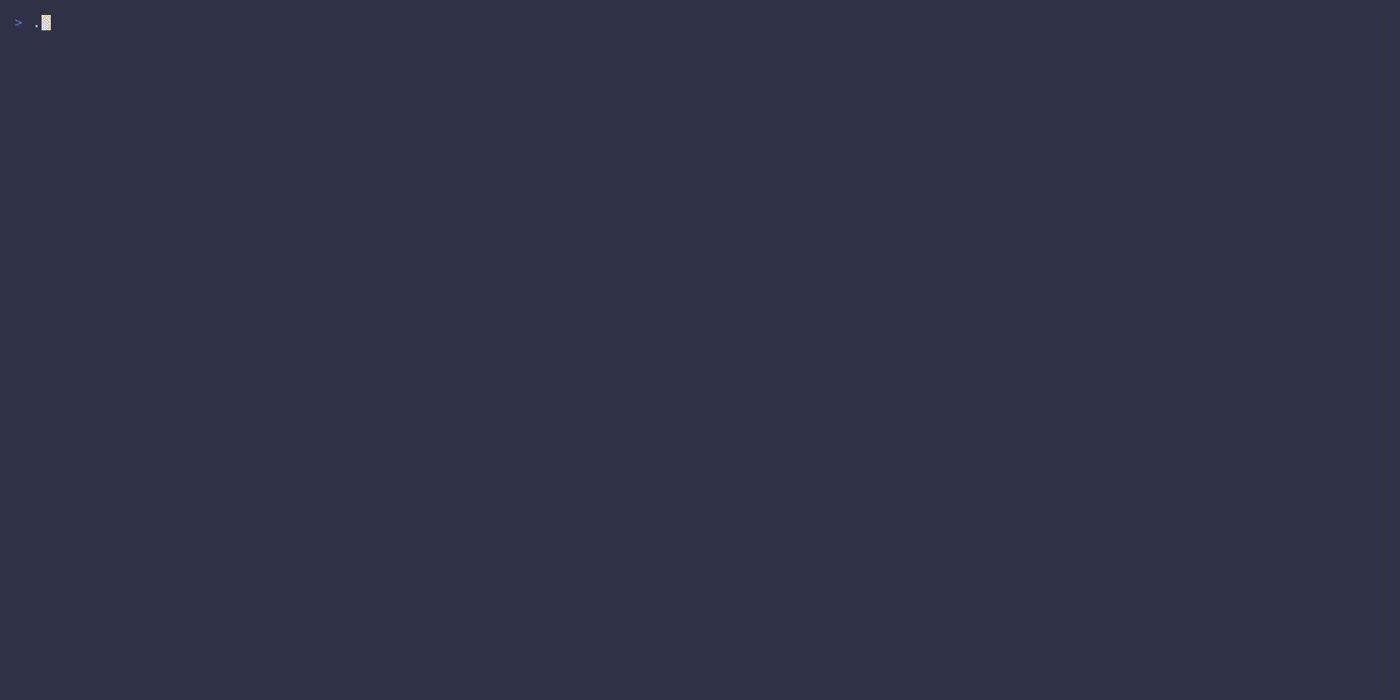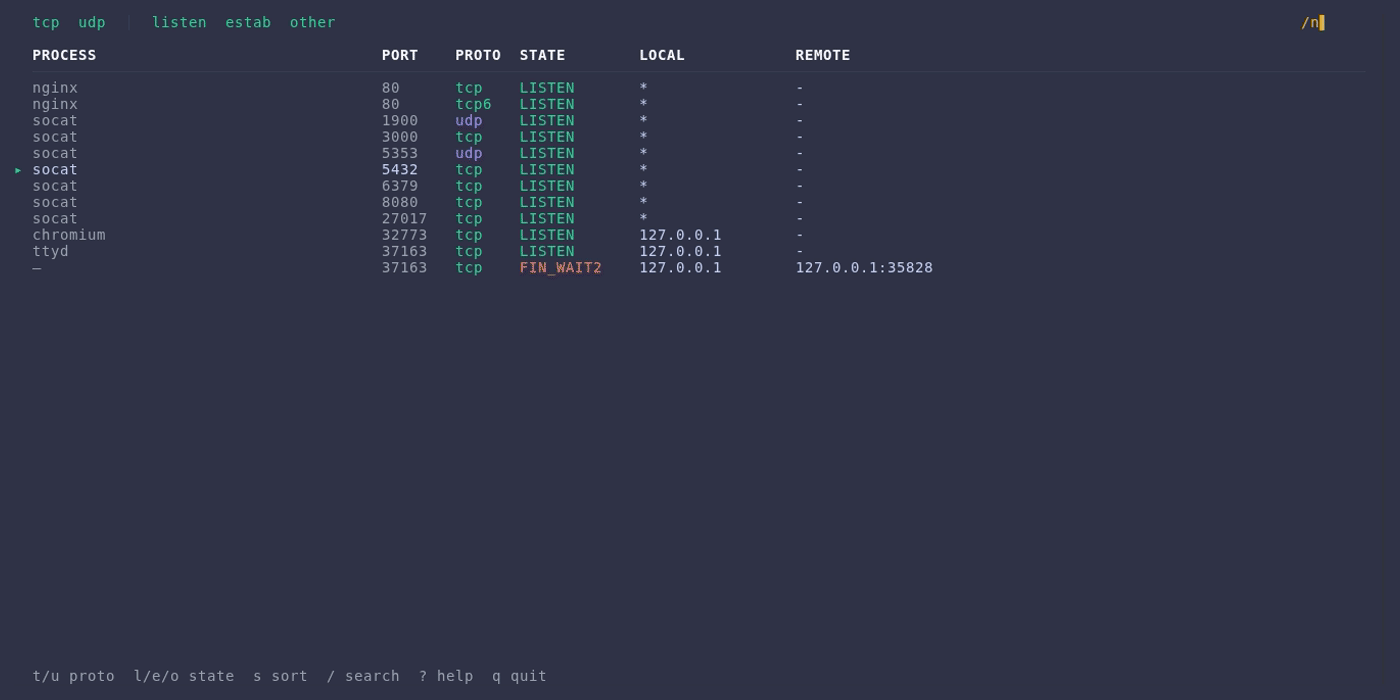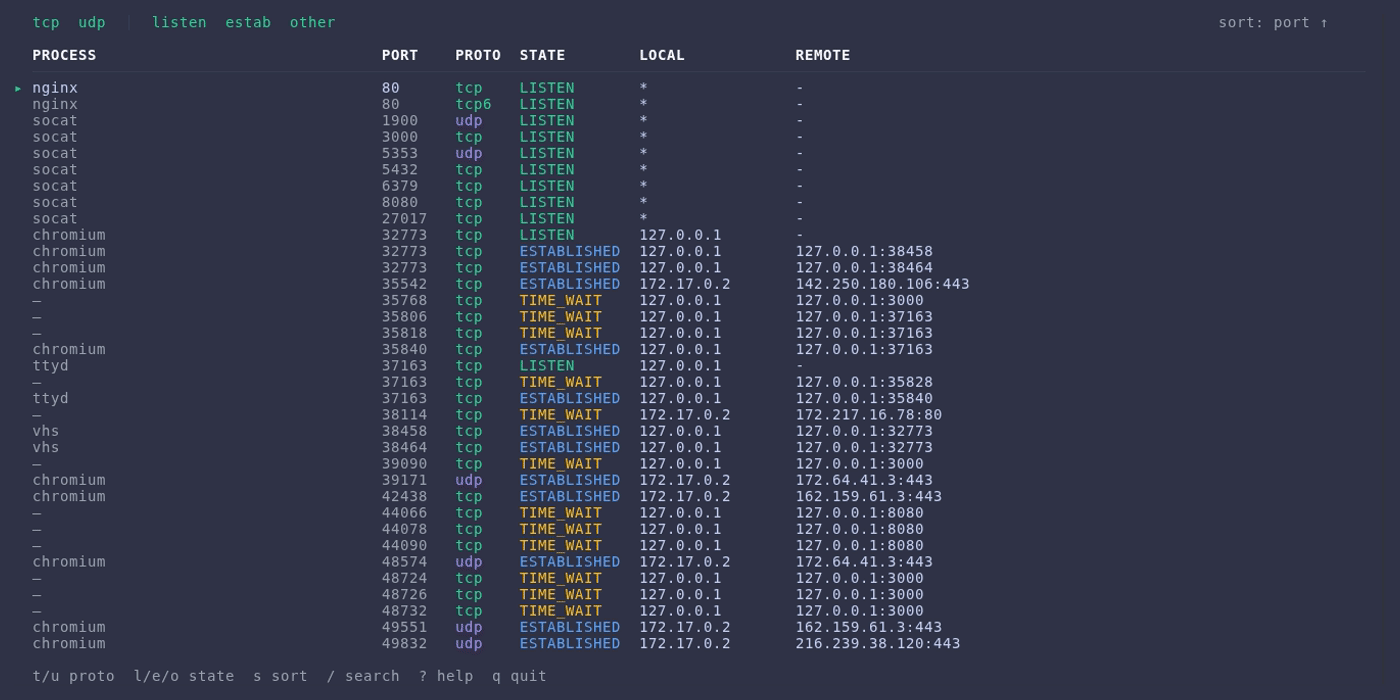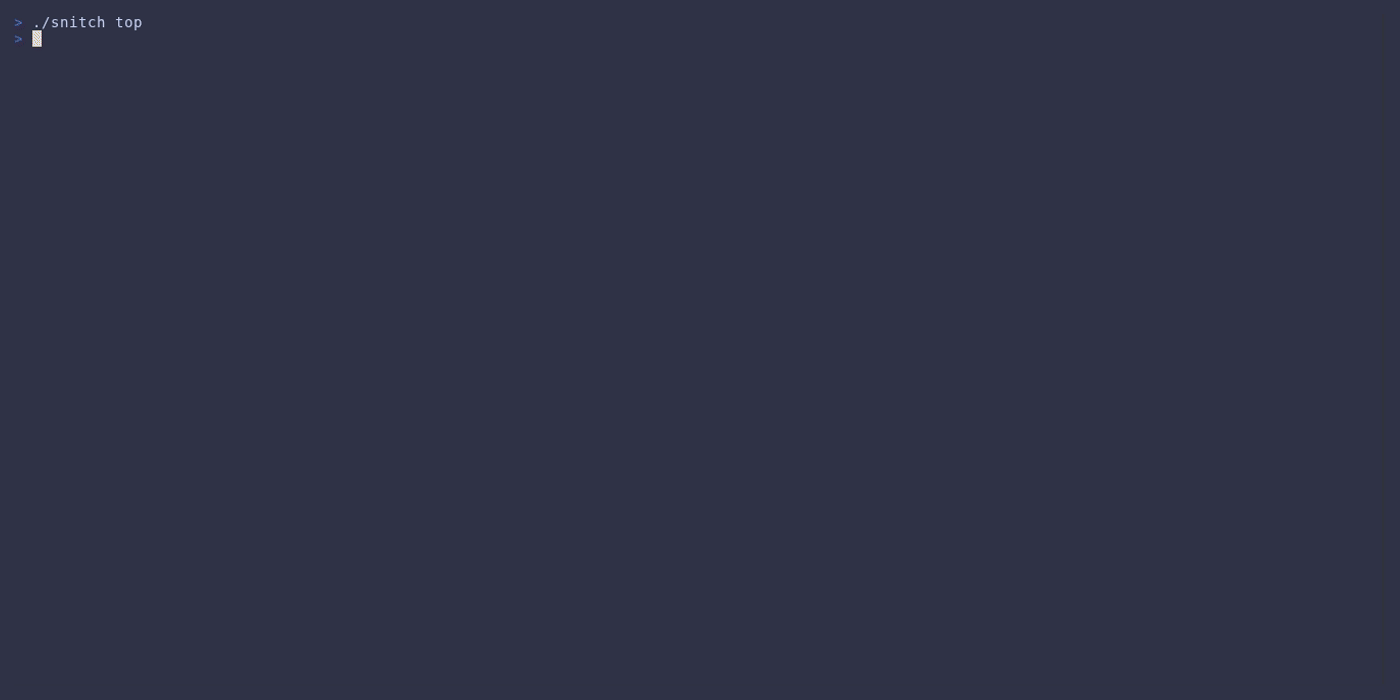 karol-broda/snitch
طريقة أجمل لفحص اتصالات الشبكة
 sleepingbag945/dddd
أداة جمع الأصول وفحص الثغرات على دفعات للفرق الحمراء. تسحب الأهداف من Hunter وFofa وQuake، وتنفذ البصمة، وتعداد النطاقات الفرعية، وفحوصات Nuclei v3…
 trimstray/sandmap
Nmap معزز. واجهة سطر أوامر بسيطة مع القدرة على تشغيل محرك Nmap النقي، 31 وحدة مع 459 ملف تعريف مسح.
 metarget/metarget
Metarget هو إطار عمل يوفر بناءً تلقائيًا للبنى التحتية الضعيفة.
 portswigger/bambdas
مجموعة Bambdas لـ Burp Suite Professional و Community.
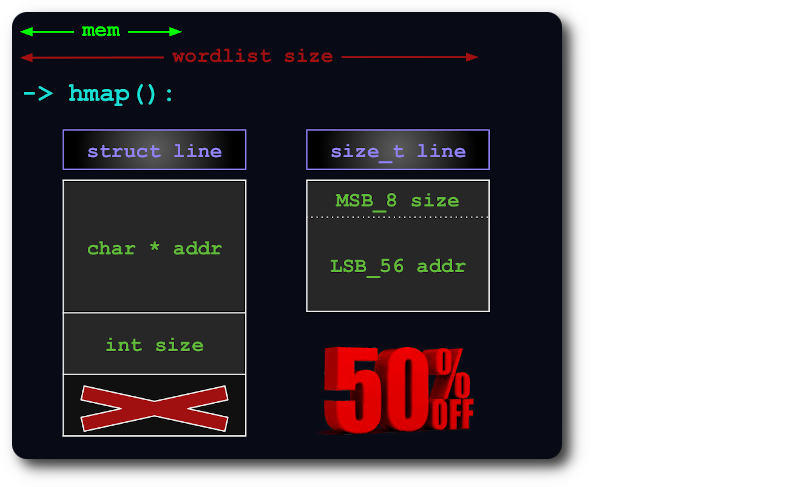 nil0x42/duplicut
Remove duplicates from MASSIVE wordlist, without sorting it (for dictionary-based password cracking)
 occlum/occlum
نظام تشغيل مكتبي آمن للذاكرة ومتعدد العمليات لـ Intel SGX يشغّل التطبيقات القديمة داخل enclaves مع أنظمة ملفات مشفرة وعزل خفيف للعمليات داخل الـ…
 cytopia/pwncat
pwncat - netcat معزز بقدرات الجدار الناري، تجاوز أنظمة IDS/IPS، شل ربط وعكسي، شل ذاتي الحقن، وسحر توجيه المنافذ - وهو قابل للبرمجة بالكامل باستخدام…
 stormshadow07/hacktheworld
سكربت Python لتوليد حمولات (Payloads) تتجاوز جميع برامج مكافحة الفيروسات حتى الآن.
 asciimoo/exrex
طرق غير نمطية للتعبيرات العادية
 evotecit/gpozaurr
Group Policy Eater هي وحدة PowerShell تهدف إلى جمع المعلومات حول سياسات المجموعة ولكنها تسمح أيضًا بإصلاح المشكلات التي قد تجدها فيها.
 mindpatch/scant3r
ماسح ضوئي للثغرات الأمنية في الويب يعتمد على الوحدات وإطار عمل لأتمتة مكافآت الأخطاء (Bug Bounty) مزود بمحركات كشف مدمجة لـ XSS وSSTI وSSRF…








