Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
sandmap — Nmap معزز. واجهة سطر أوامر بسيطة مع القدرة على تشغيل محرك Nmap النقي، 31 وحدة مع 459 ملف تعريف مسح. | Kitploit
أدوات/GitHubGitHub/trimstray/sandmap
الاستطلاعماسحات الثغرات الأمنيةتخطيط الشبكةمسح المنافذتعداد DNS والنطاقات الفرعيةجمع المعلوماتأمن الشبكاتاختبار الاختراقالأدوات والمكونات
GitHubtrimstray/sandmap

sandmap

1.9k24650منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

Nmap معزز. واجهة سطر أوامر بسيطة مع القدرة على تشغيل محرك Nmap النقي، 31 وحدة مع 459 ملف تعريف مسح.

عرض المستودع

sandmap

Travis-CI Version Rawsec's CyberSecurity Inventory BlackArch Repository License

الوصف • كيفية الاستخدام • سطر الأوامر • التكوين • المتطلبات • أخرى • المساهمة • الترخيص • ويكي

الرئيسي


الوصف

sandmap هي أداة تدعم الاستطلاع الشبكي والنظامي باستخدام محرك Nmap الضخم. توفر واجهة سهلة الاستخدام، وتؤتمت وتسرع عملية المسح، وتسمح لك باستخدام العديد من تقنيات المسح المتقدمة بسهولة.

الميزات الرئيسية

  • واجهة سطر أوامر بسيطة مع إمكانية تشغيل محرك Nmap الخام
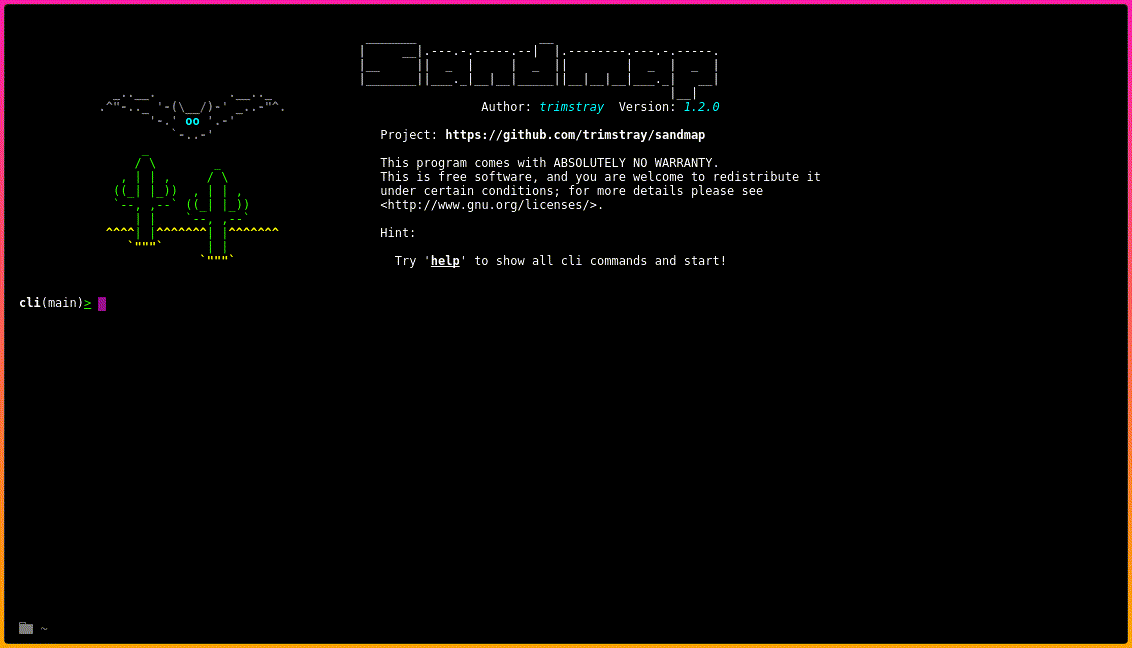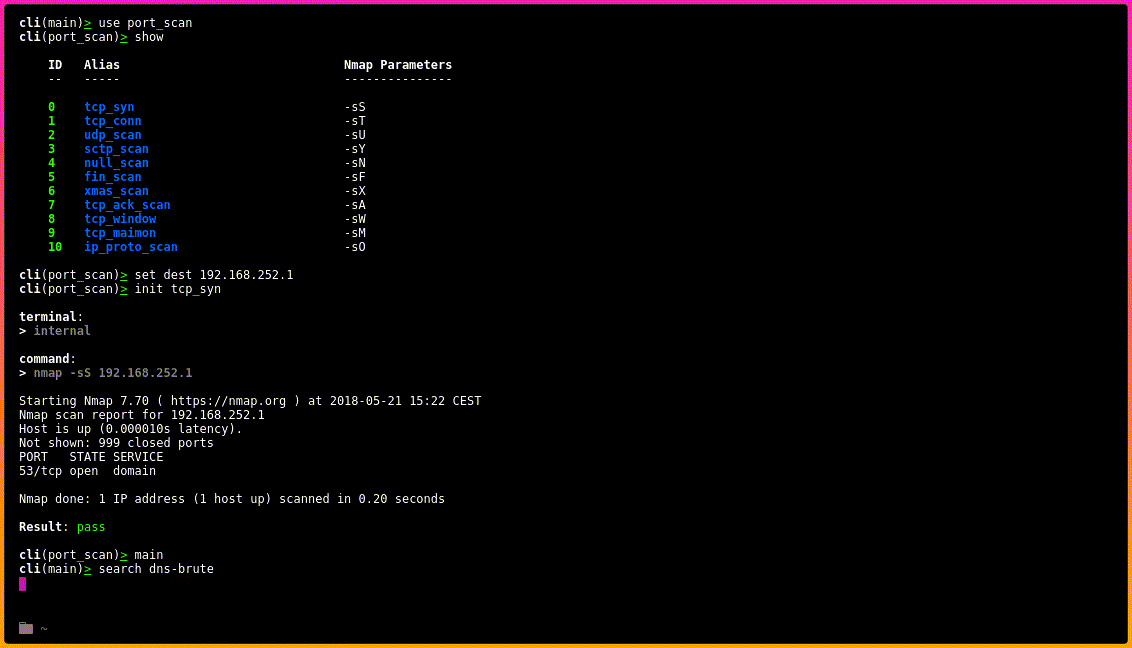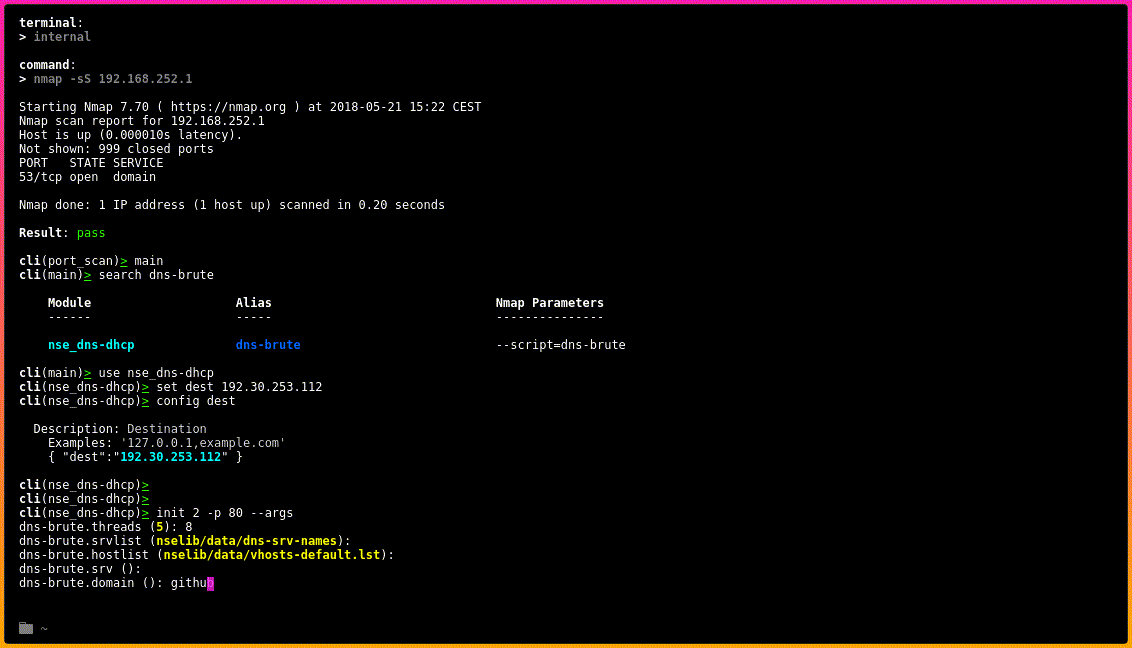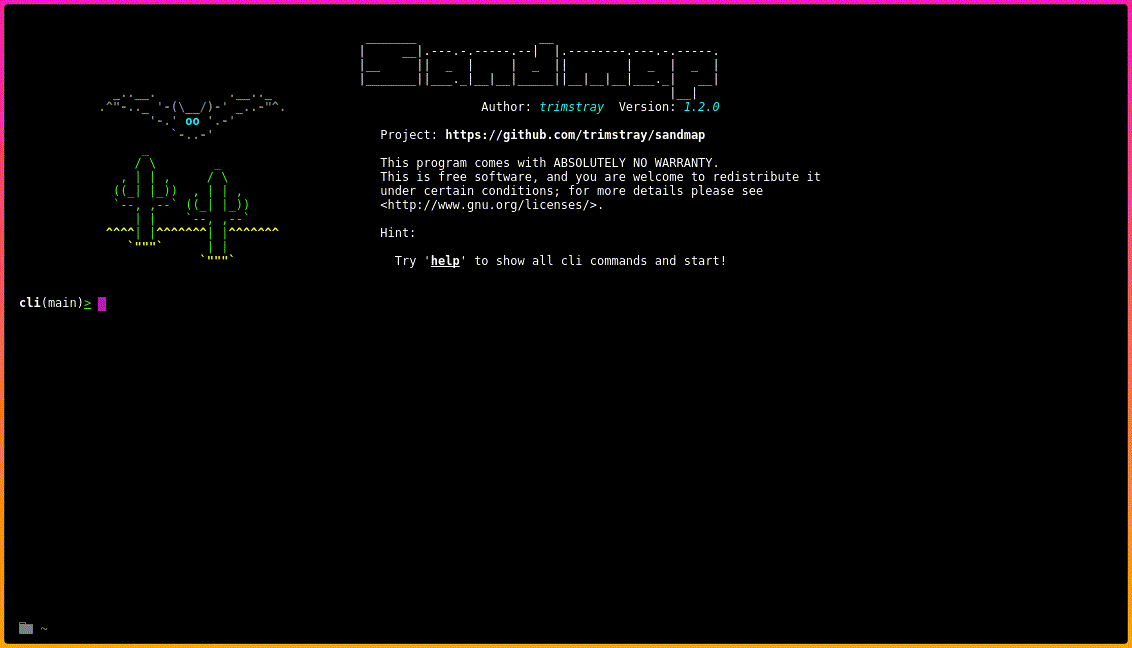
  • مسوحات محددة مسبقاً مضمنة في الوحدات
  • دعم محرك نصوص Nmap (NSE) مع وسائط البرامج النصية
  • دعم TOR (باستخدام proxychains)
  • مسوحات متعددة في وقت واحد
  • في هذه المرحلة: 31 وحدة تحتوي على 459 ملف مسح ضوئي

كيفية الاستخدام

الأمر بسيط:

# Clone this repository
git clone --recursive https://github.com/trimstray/sandmap

# Go into the repository
cd sandmap

# Install
./setup.sh install

# Run the app
sandmap
  • الرابط الرمزي إلى bin/sandmap يوضع في /usr/local/bin
  • صفحة الدليل (man page) توضع في /usr/local/man/man8

سطر الأوامر

قبل استخدام sandmap، اقرأ مقدمة سطر الأوامر.

التكوين

ملف التكوين etc/main.cfg يحتوي على البنية التالية:

# shellcheck shell=bash

# Specifies the default destination.
# Examples:
#   - dest="127.0.0.1,8.8.8.8"
dest="127.0.0.1"

# Specifies the extended Nmap parameters.
# Examples:
#   - params="--script ssl-ccs-injection -p 443"
params=""

# Specifies the default output type and path.
# Examples:
#   - report="xml"
report=""

# Specifies the TOR connection.
# Examples:
#   - tor="true"
tor=""

# Specifies the terminal type.
# Examples:
#   - terminal="internal"
terminal="internal"

المتطلبات

sandmap يستخدم أدوات خارجية يجب تثبيتها قبل التشغيل:

  • nmap
  • xterm
  • proxychains

هذه الأداة تعمل مع:

  • GNU/Linux (تم اختبارها على Debian و CentOS)
  • Bash (تم اختبارها على الإصدار 4.4.19)
  • Nmap (تم اختباره على الإصدار 7.70)

ستحتاج أيضاً إلى صلاحيات الجذر (root).

أخرى

الوحدات

الوحدات المتاحة: 31 ملفات المسح المتاحة: 459

إذا كنت ترغب في إنشاء وحدات خاصة بك، ألق نظرة على هذا الرابط.

بنية المشروع

انظر هذا الرابط.

المساهمة

انظر هذا الرابط.

الترخيص

GPLv3 : http://www.gnu.org/licenses/

برنامج حر، نعم!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →