
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 tr0uble-maker/poc-bomber
استخدام عدد كبير من ثغرات/استغلالات عالية التهديد للحصول بسرعة على صلاحيات الهدف، للاختراق والاستطلاع السريع للفريق الأحمر
 projectdiscovery/nuclei-burp-plugin
مكوّن إضافي لـ Burp Suite لإنشاء وتنفيذ قوالب Nuclei للثغرات مباشرة من طلبات واستجابات HTTP، مع الإكمال التلقائي لـ YAML وإبراز الصياغة.
 greatscottgadgets/facedancer
نفّذ جهاز USB الخاص بك بلغة Python، مدعومًا بطرفية عتادية مثل Cynthion أو GreatFET
 jamesmcm/vopono
تشغيل التطبيقات عبر أنفاق VPN باستخدام مساحات أسماء الشبكة المؤقتة
 chainreactors/gogo
محرك فحص Go عالي الأداء للفرق الحمراء: فحص منافذ قابل للتكوين، وبصمات نشطة/سلبية، واستخراج المعلومات، وفحوصات PoC متوافقة مع nuclei مع سير عمل DSL.
 taielab/awesome-hacking-lists
مجموعة مختارة من أفضل أدوات اختبار الاختراق والأدوات الإنتاجية عبر مجالات متعددة. انضم إلينا لاستكشاف والمساهمة وتعزيز مجموعة أدوات القرصنة الخاصة بك!
 mafifrizi/ares
منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.
 boku7/bokuloader
مُحمل انعكاسي من نوع إثبات المفهوم لـ Cobalt Strike يهدف إلى إعادة إنشاء وتكامل وتعزيز ميزات التهرب من Cobalt Strike!
 instantbox/instantbox
📦 احصل على صندوق لينكس نظيف وجاهز للاستخدام في ثوانٍ.
 chaostoolkit/chaostoolkit
عدة أدوات هندسة الفوضى والتنسيق للمطورين
 r00ts3c/ddos-rootsec
استكشف أرشيف DDOS الخاص بـ RootSec، والذي يضم ماسحات ضوئية من الدرجة الأولى، وشبكات بوت قوية (Mirai و QBot) ومتغيرات أخرى، واستغلالات عالية التأثير،…
 redhuntlabs/redhunt-os
آلة افتراضية لمحاكاة الخصوم وصيد التهديدات
 jsvine/waybackpack
قم بتنزيل أرشيف Wayback Machine بالكامل لعنوان URL معين.
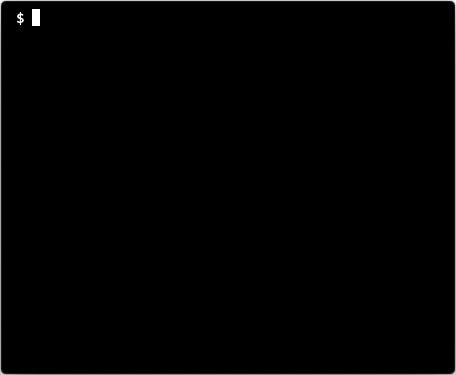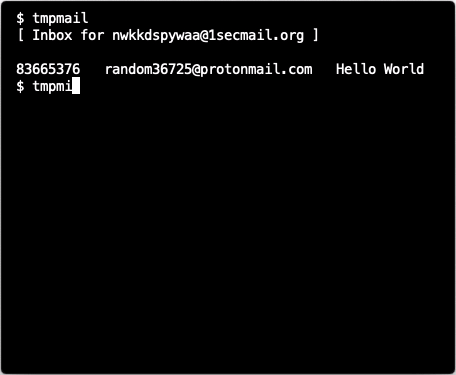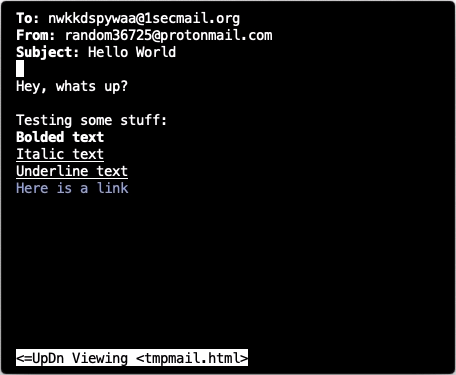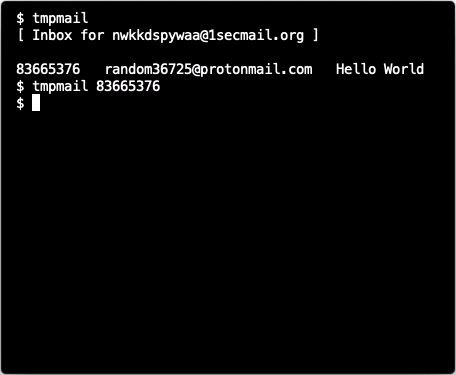 sdushantha/tmpmail
بريد إلكتروني مؤقت مباشرة من الطرفية مكتوب بلغة POSIX sh
 tandasat/hypervisor-101-in-rust
مواد دورة "Hypervisor 101 in Rust"، وهي دورة تدريبية ليوم واحد، لتعلّم تقنية المحاكاة الافتراضية بمساعدة العتاد بسرعة وتطبيقها في الاختبار العشوائي…
 zakirkun/guardian-cli
Guardian هي أداة CLI آلية للاختبار الاختراقي تعمل بالذكاء الاصطناعي وجاهزة للإنتاج، تستخدم Google Gemini وLangChain لتنسيق سير عمل اختبار اختراق ذكية…
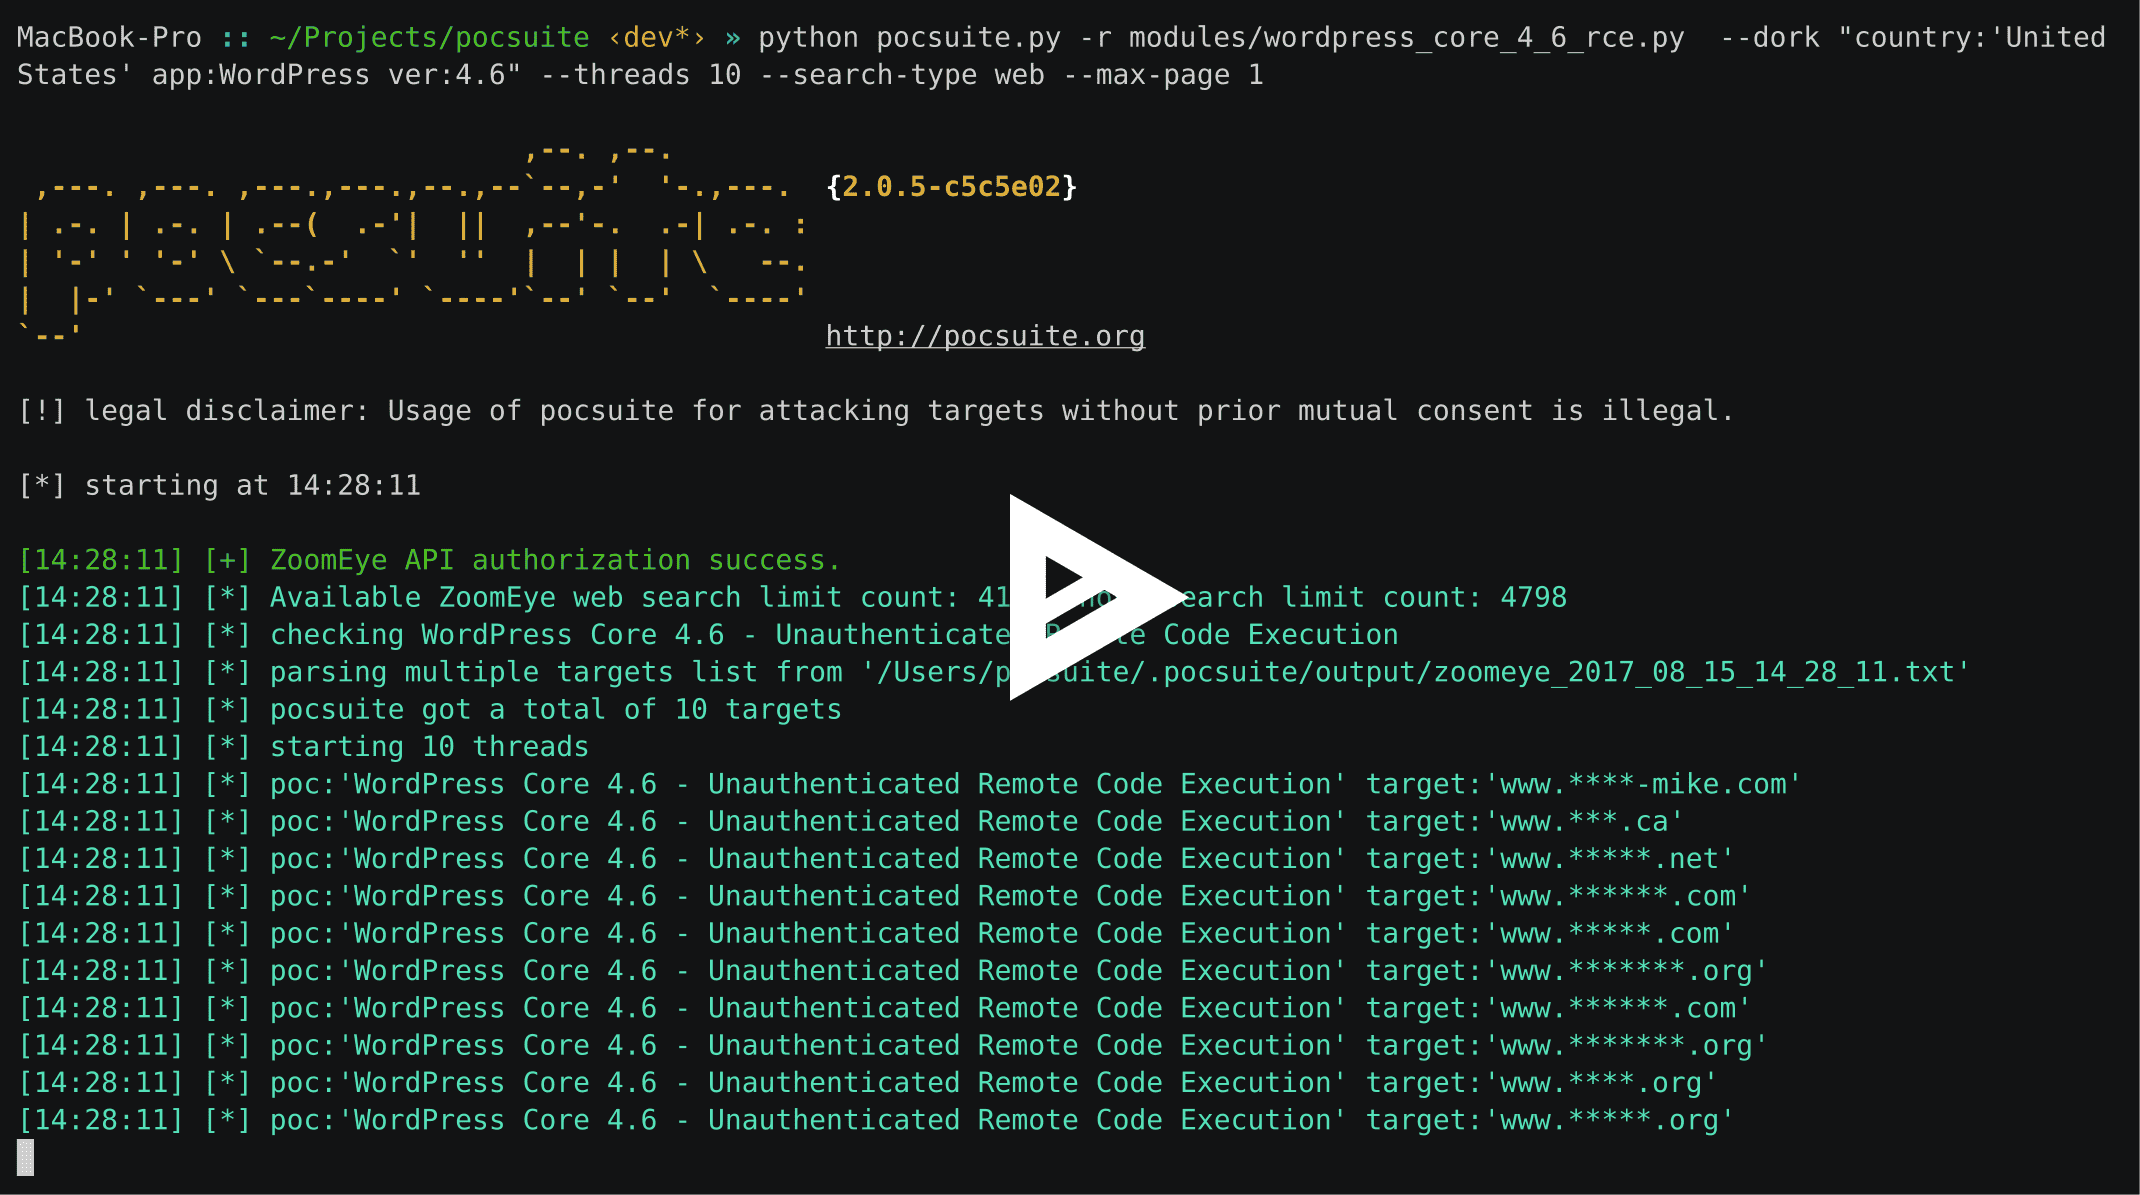 knownsec/pocsuite
هذا المشروع توقف عن الصيانة، يرجى التوجه إلى مشروع https://github.com/knownsec/pocsuite3.
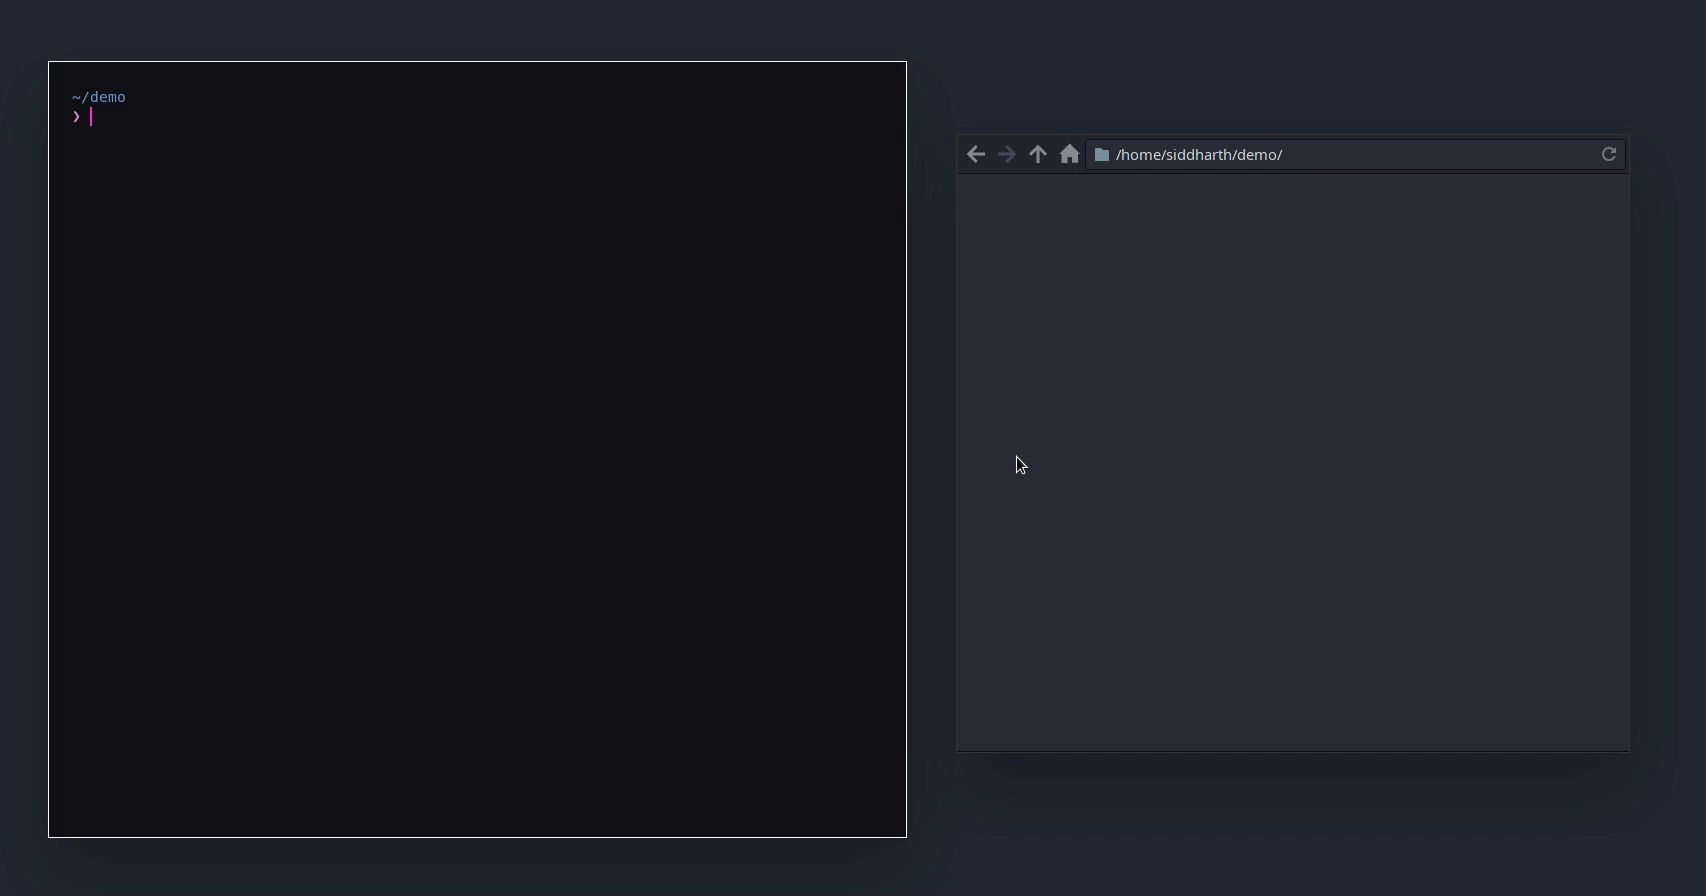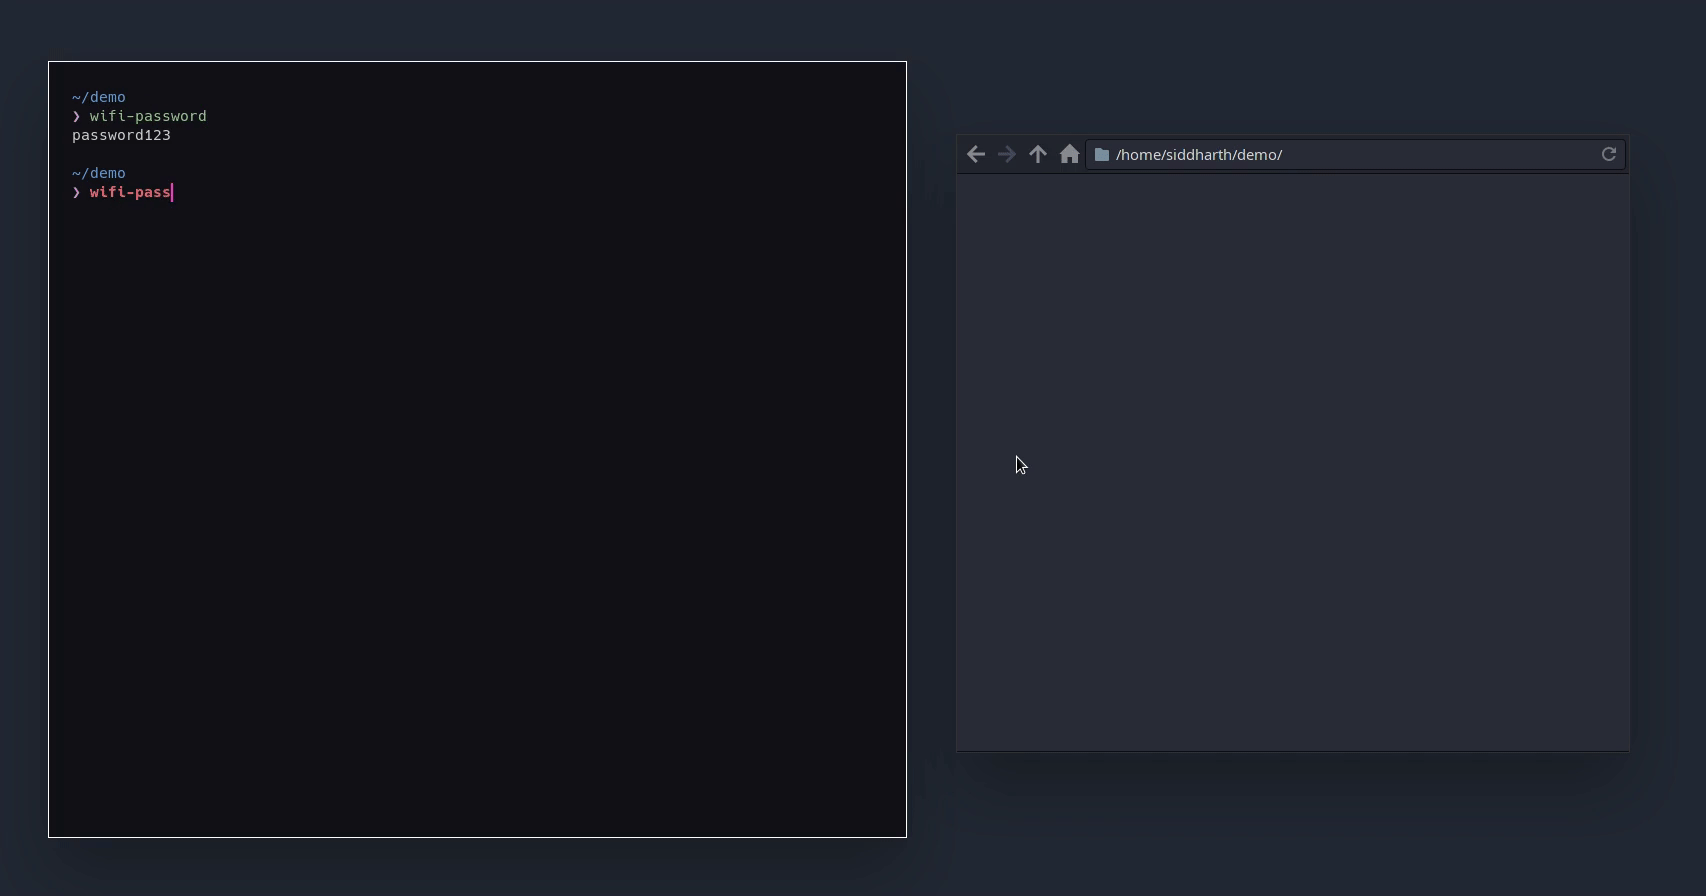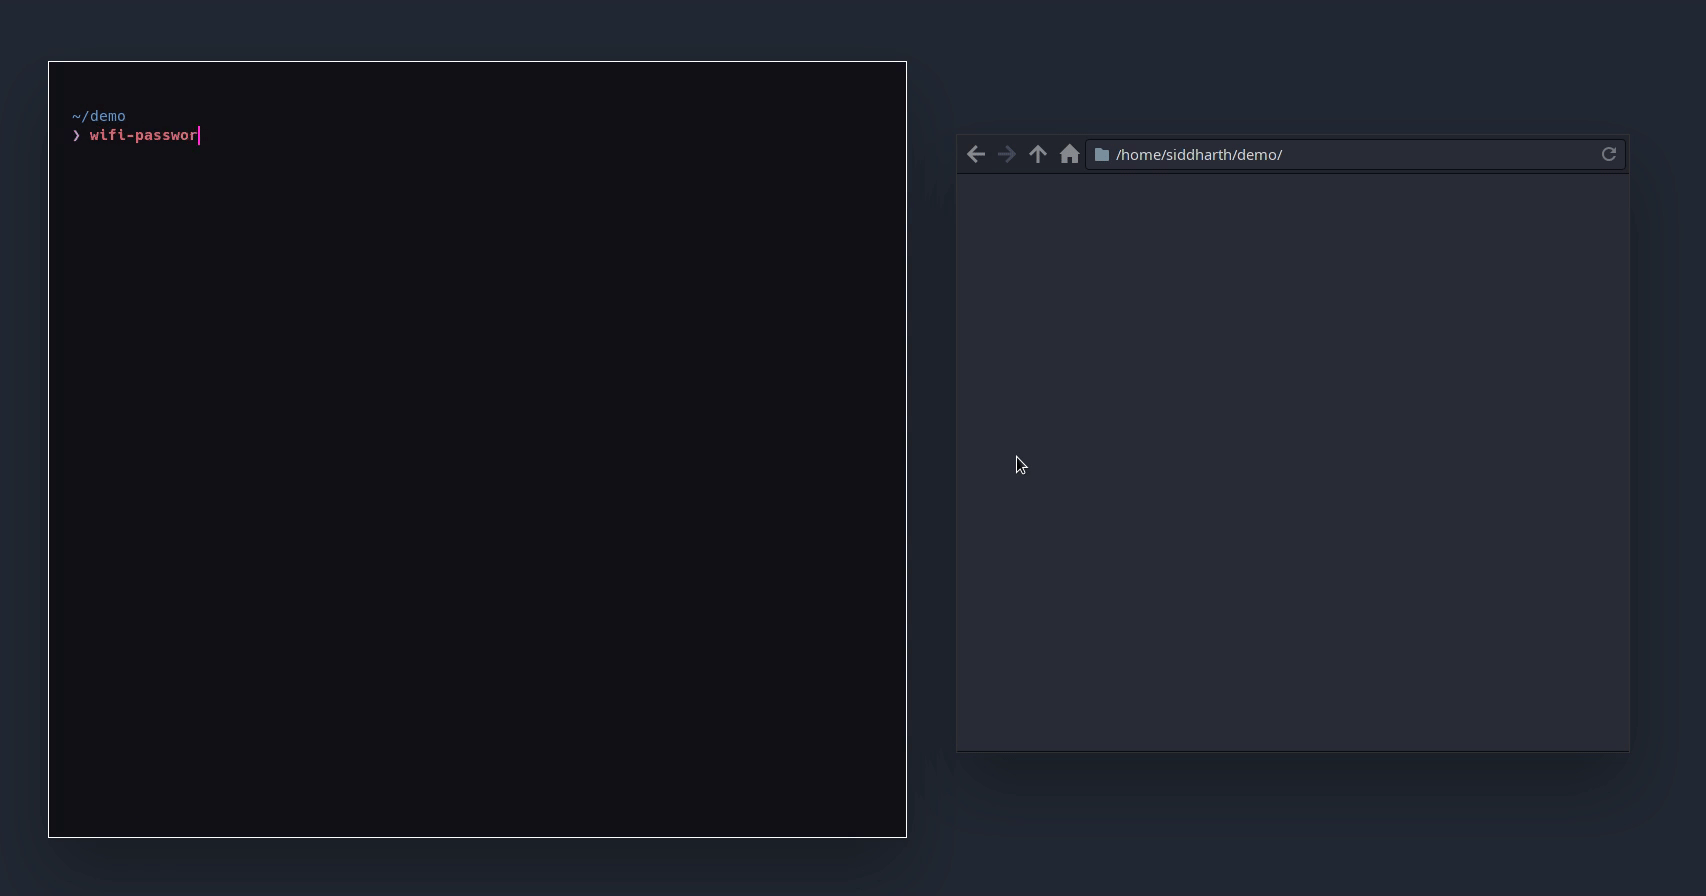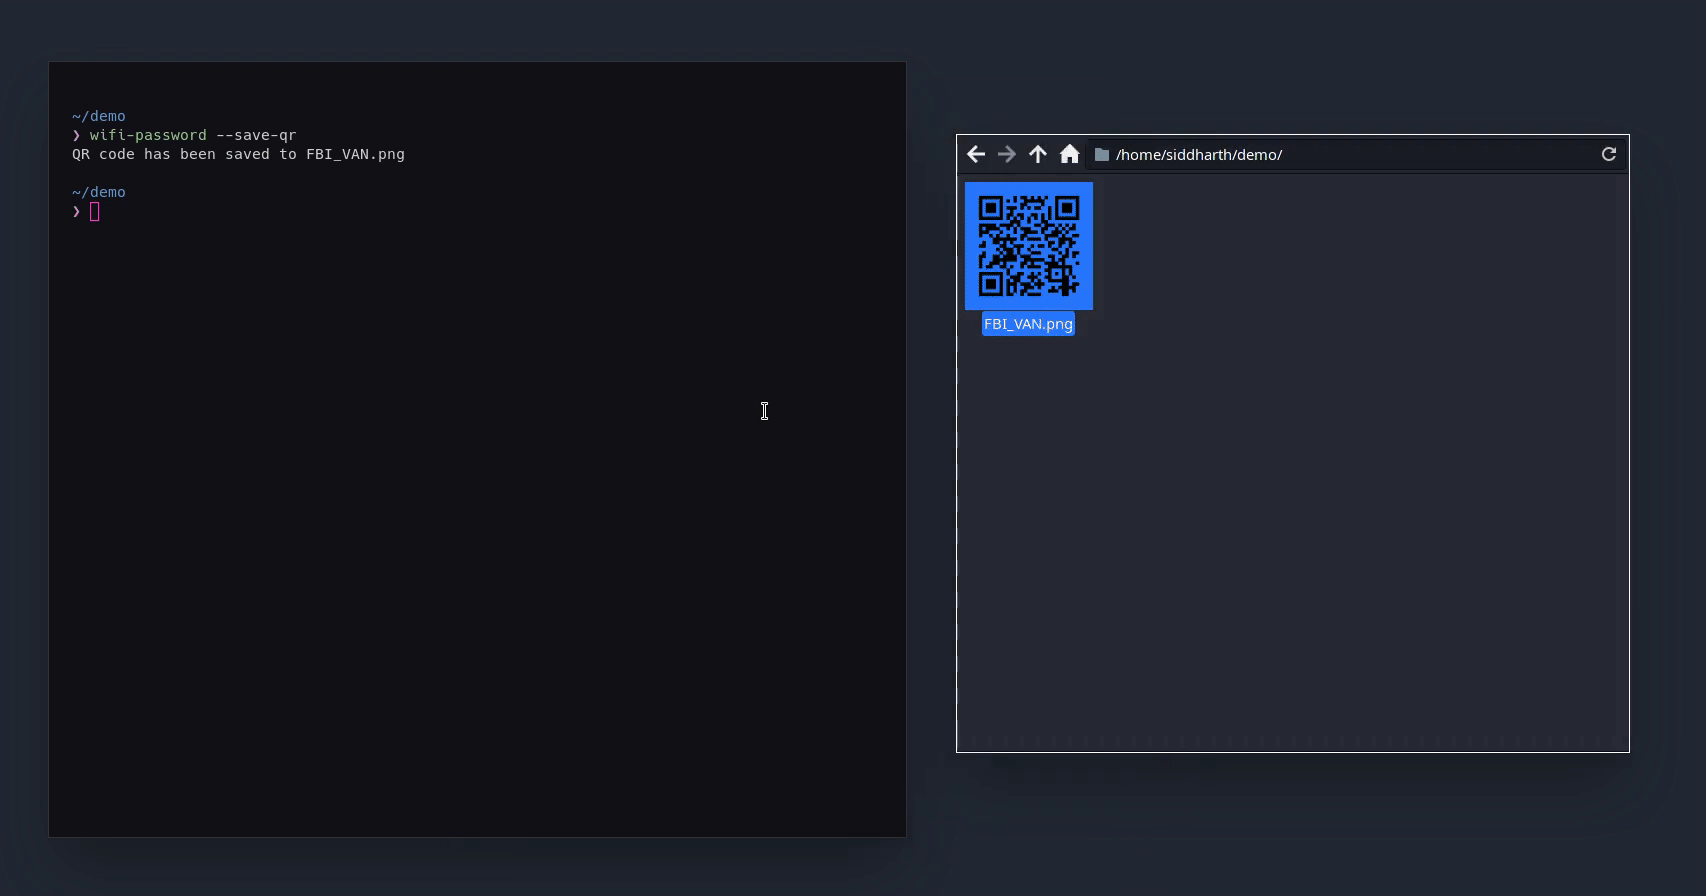 sdushantha/wifi-password
احصل بسرعة على كلمة مرور WiFi الخاصة بك، وإذا لزم الأمر، قم بإنشاء رمز QR لشبكة WiFi الخاصة بك للسماح للهواتف بالاتصال بسهولة








